この連載では、2020年から2026年10月までに日本で公表された主なサイバーセキュリティ事件 58件 を、公表資料(企業・行政機関の報告書、調査結果、記者発表)をもとに解説しています。各記事では、初期侵入の仕組み、侵入後の拡散の経路、情報の流出や業務停止の仕組み、MITRE ATT&CK との対応、予防策 を整理し、公表されていない事項は「非公表」と明記しています。
このページでは、58件を 主な入口(初期侵入の手口) と 年表 の2つの軸で整理します。
■ この記事のまとめ
- 最も多い入口は VPN・リモートアクセス・境界機器(14件):未修正の脆弱性、消し忘れたアカウント、弱い共通パスワード、多要素認証の例外が入口になった
- 公開 Web アプリ・API・認証設計の不備(12件):2026年は、認可の不備や大量照会の制御不足による数百万〜数千万件規模の流出が相次いだ
- 委託先・クラウド・SaaS 事業者の侵害(8件):自社が直接攻撃されなくても、預けたデータや依存するサービスから被害が及ぶ
- 侵入経路が非公表の事件も11件:「同種の攻撃を誘発するおそれ」を理由に手口を公表しない例が多い
- 共通する対策:境界機器の脆弱性管理と多要素認証、権限の分離、大量の読み出し・外部送信の検知、隔離されたバックアップ、持たないデータの削除
各記事の構成
- 概要と時系列:公表資料にもとづく事実関係(日付、対象、件数、項目、公表されていないこと)
- 侵入から被害までの流れ:初期侵入 → 侵入後の活動(探索・権限取得・横展開)→ 流出・暗号化・停止
- MITRE ATT&CK との対応:公表された事実に対応する戦術・技術(推定を含む場合は明記)
- 予防策:その事件で効果があったと考えられる技術的・運用的な対策
- 参考資料:一次資料と報道
各記事は2026年10月23日時点の公表内容にもとづいています。調査中の事件は、続報で内容が変わることがあります。
主な入口で見る58事件
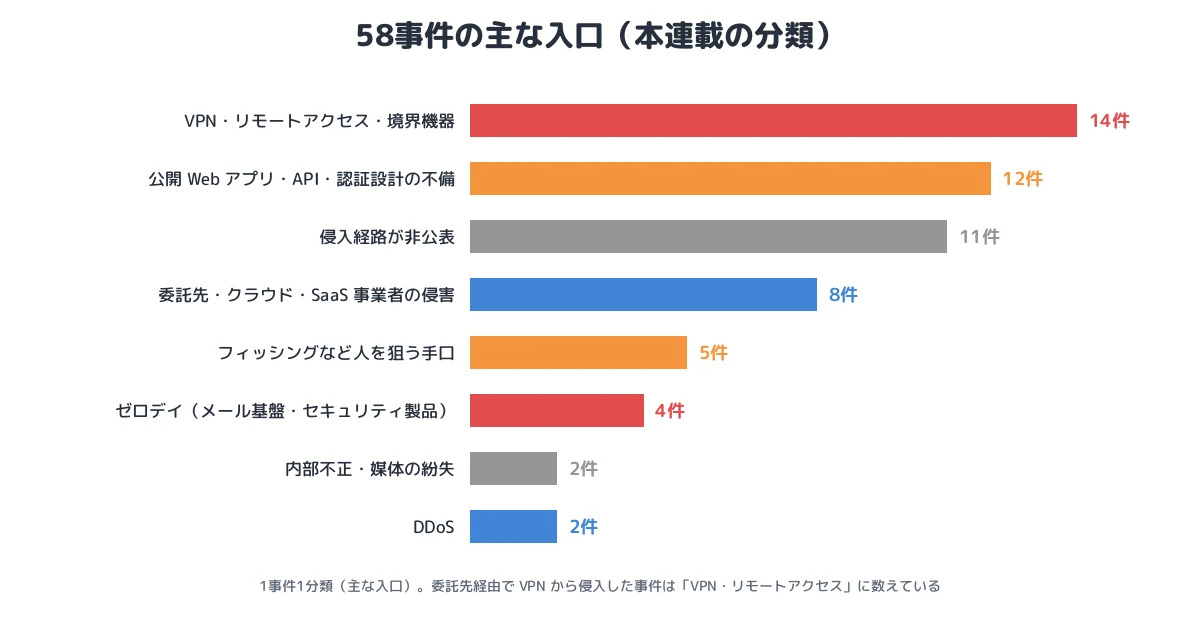
1. VPN・リモートアクセス・境界機器(14件)
外部から社内ネットワークに入るための VPN 装置やリモート保守の経路が、もっとも多い入口でした(T1133、T1190、T1078)。未修正の既知脆弱性に加えて、退職者・一時利用の消し忘れアカウント、全端末共通の管理者パスワード、委託先の保守経路、多要素認証の例外が侵入を許しています。
| 事件 | 入口の要点 |
|---|---|
| カプコン(2020年) | 北米拠点の予備の旧型 VPN 装置 |
| つるぎ町立半田病院(2021年) | 未修正の FortiGate、共通の管理者アカウントで横展開 |
| 小島プレス工業/トヨタ(2022年) | 子会社が独自に設置したリモート接続機器 |
| 大阪急性期・総合医療センター(2022年) | 給食事業者の未修正 VPN から常時接続の RDP |
| JAXA(2023〜2024年) | VPN 装置の脆弱性、窃取したアカウントで Microsoft 365 へ |
| 名古屋港(2023年) | IP 制限のない保守用 VPN |
| イセトー(2024年) | 約3年未更新の VPN 機器、7年変わらない管理者パスワード |
| 岡山県精神科医療センター(2024年) | 2018年から未修正の保守用 SSL-VPN |
| サンリオエンターテイメント(2025年) | リモートアクセス機器の脆弱性 |
| アサヒグループ(2025年) | 拠点のネットワーク機器から、弱いパスワードで管理者権限 |
| アスクル(2025年) | 多要素認証の例外だった委託先の管理者アカウント |
| 美濃工業(2025年) | 消し忘れた一時用 VPN アカウント |
| 東海大学(2025年) | 委託先のリモートメンテナンスの入口、学外に持ち帰られたデータ |
| デジタル庁 GSS(2026年) | 修正適用前の VPN 機器の脆弱性(当初 CVSS Medium) |
2. 公開 Web アプリ・API・認証設計の不備(12件)
インターネットに公開した Web システムや API の脆弱性、認可の欠落、大量照会の制御不足から、会員データベースが大量に取得されました(T1190、T1213)。1件ずつのリクエストは正規の形式のため、形式のチェックでは止まらない事例が目立ちます。
| 事件 | 入口の要点 |
|---|---|
| ドコモ口座(2020年) | 資金移動業者の本人確認と銀行の口座振替認証のすき間 |
| 損害保険ジャパン(2025年) | 指標管理用 Web システムの脆弱性、最大約1,748万件 |
| アフラック生命保険(2026年) | 通常の利用と同じ形式の大量照会、約440万人 |
| ショップサーブ(2026年) | アプリの脆弱性から約2か月半の DB 送信、約2,335万人 |
| ムラウチドットコム(2026年) | Web システムの脆弱性から複数システムへ、約772万件 |
| Gyazo(2026年) | 動画変換処理の OS コマンドインジェクション |
| タイムズカー(2026年) | Web システムの脆弱性、免許証画像約146万件 |
| バイトル(2026年) | 一部機能の「仕様の不備」、メールアドレス最大約389万件 |
| skyticket(2026年) | 管理機能の不正操作、ログイン不要の予約完了ページなど3経路 |
| ソースネクスト(2026年) | 会員情報取得 API の不正利用、最大約2,252万件 |
| ふるさとチョイス(2026年) | 検知した脆弱性を調査中、約445万件 |
| ユミルリンク Cuenote FC(2026年) | プログラムの脆弱性から運用担当者の認証情報を取得 |
3. 委託先・クラウド・SaaS 事業者の侵害(8件)
データを預けた委託先や、依存するクラウド・SaaS の事業者が侵害され、委託元・利用者に被害が及んだ事件です(T1199 など)。委託元のシステムが無傷でも、預けたデータの漏えいやサービスの停止は避けられません。
| 事件 | 要点 |
|---|---|
| 富士通 ProjectWEB(2021年) | 情報共有ツールへの不正アクセスで多数の顧客の情報 |
| エムケイシステム「社労夢」(2023年) | 社労士向け SaaS の提供用サーバーが暗号化 |
| LINEヤフー(2023年) | 委託先 PC の感染から NAVER Cloud の AD、共通の認証基盤へ |
| EPARKリラク&エステ(2026年) | 予約 SaaS の DB 接続用アカウントの悪用、約2,218万レコード |
| さくらインターネット(2026年) | 管理環境経由の共用サーバへの侵入、販売管理システムへの3年間の不正アクセス |
| 第一興商(2026年) | 委託先 PC のマルウェア感染、一時保管の約872万件 |
| IDCF クラウド(2026年) | IaaS 基盤へのランサムウェア、495の企業・自治体に影響 |
| 銀のさら・釜寅(2026年) | 外部サーバーの運営会社のランサムウェア被害、注文サイト停止 |
4. フィッシングなど人を狙う手口(5件)
偽の採用担当者、フィッシングサイト、改ざんされた配布サイトなどで、認証情報や端末の制御を奪う手口です(T1566、T1189、T1539)。
| 事件 | 要点 |
|---|---|
| 東映アニメーション(2022年) | 改ざんされた配布サイトから侵入の起点となるソフト |
| DMM Bitcoin(2024年) | 偽リクルーターの採用前試験、セッションクッキーでなりすまし |
| KADOKAWA・ニコニコ(2024年) | 窃取された従業員アカウント、プライベートクラウドの暗号化 |
| カシオ計算機(2024年) | フィッシングメール対策と海外拠点を含む体制の不備 |
| 証券口座の乗っ取り(2025年) | フィッシングとインフォスティーラー、相場操縦 |
5. ゼロデイ(4件)
修正プログラムがない段階の脆弱性を突かれた事件です。いずれもメール基盤やセキュリティ製品など、境界や中枢に置かれた製品でした。
| 事件 | 要点 |
|---|---|
| 三菱電機(2019年発覚・2020年公表) | ウイルス対策ソフトの未知の脆弱性、海外拠点から国内へ |
| NISC(2022〜2023年) | メール関連機器のゼロデイ、約8か月分のメールデータ |
| IIJ(2025年) | Active! mail の未知の脆弱性、約31万件のメールアカウント |
| KDDI(2026年) | ISP 向けメール基盤の第三者製ソフトウェア、平文のパスワード約762万人 |
6. 内部不正・媒体の紛失(2件)
| 事件 | 要点 |
|---|---|
| NTT西日本グループ(2023年) | 元派遣社員が共用の管理者アカウントと私物 USB で約928万件を持ち出し |
| 九州電力送配電(2026年) | 施錠なしのキャビネットから暗号化なしの SSD が所在不明、1,354万件 |
7. DDoS(2件)
| 事件 | 要点 |
|---|---|
| 日本航空(2024年) | ルーターの過負荷で運航系システムが社外と通信できず |
| 銀行・通信など(2024〜2025年) | Mirai・Bashlite 系の IoT ボットネット |
8. 侵入経路が非公表(11件)
被害の内容は公表されているものの、侵入経路や手口が「調査中」または「公表を差し控える」とされた事件です。
| 事件 | 要点 |
|---|---|
| セイコーグループ(2023年) | データセンター内のサーバー、BlackCat の二重恐喝 |
| HOYA(2024年) | 海外事業所から生産・受注システムへ、Hunters International |
| サイゼリヤ(2024年) | 社内サーバーのランサムウェア、約6万件 |
| NTTコミュニケーションズ(2025年) | 社内ネットワークの装置からオーダ情報流通システムへ |
| チャーム(2026年) | EC サイトへの不正アクセス、約2か月以上の休店 |
| ヤマト運輸(2026年) | 後払い決済の約8年分のデータ、約531万件 |
| 佐川急便(2026年) | 荷物問い合わせサービス、最大約5,323万件 |
| ブックオフ(2026年) | 会員管理システム、約638万人 |
| バーガーキング(2026年) | 公式アプリの会員情報、約1,118万件 |
| 焼肉きんぐ(2026年) | 公式アプリの会員管理システム、約1,079万件 |
| カーセンサー(2026年) | 利用者と取引先の販売店、最大約371万件 |
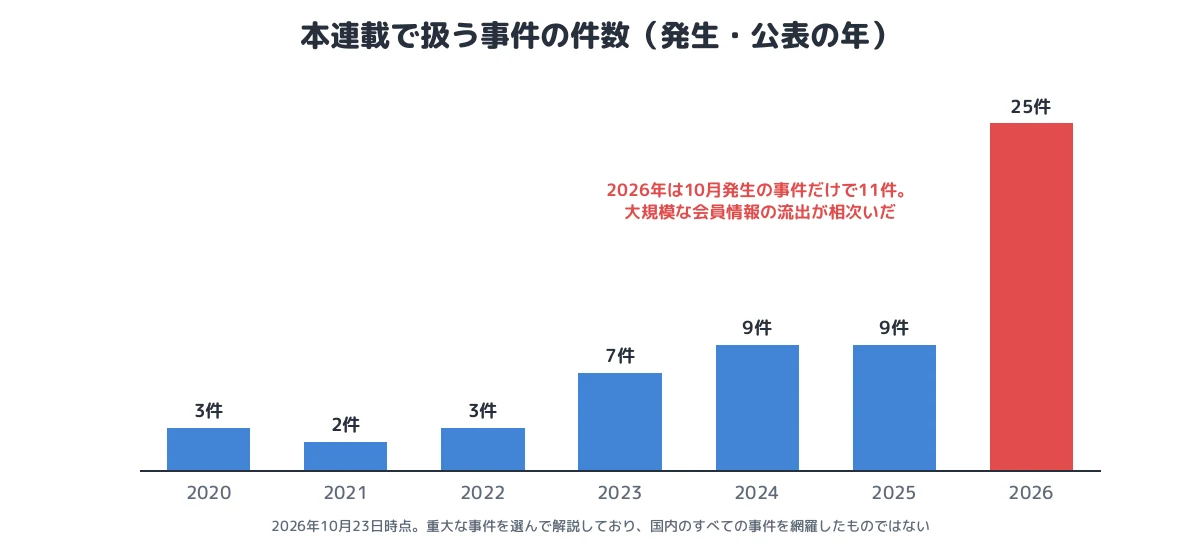
年表で見る58事件
58事件に共通する教訓
侵入を防ぐ
- 境界機器の資産管理と修正の優先:VPN 装置やリモート保守の経路を一覧化し、悪用状況(CISA KEV など)と露出を踏まえて最優先で修正します。深刻度の数値だけで後回しにしないことが、デジタル庁 GSS の教訓です。
- 多要素認証に例外を作らない:委託先、保守、管理者、サービスアカウントを含めます。アスクルや美濃工業は、例外や消し忘れが入口でした。
- 公開アプリの認可と量の制御:API と画面の応答は本人の情報だけに限り、大量の照会を制限・検知します。2026年の大規模流出の多くがここに関わります。
侵入後の被害を小さくする
- 権限と認証情報の分離:共通の管理者パスワード、設定ファイルの接続情報、運用担当者の強い権限が横展開を許しました。アカウントを分け、最小権限にし、シークレットは専用の仕組みで管理します。
- 大量の読み出しと外部送信の検知:データベースからの一括取得や外部への大容量の送信を検知します。数日〜数か月気づかれなかった事件が少なくありません。
- 隔離されたバックアップと復旧の訓練:本番の権限で消せない場所にバックアップを持ち、別環境での再構築を試しておきます。IDCF クラウドでは、スナップショットの有無が利用者の明暗を分けました。
漏えいしたときの影響を小さくする
- 持たない・残さない:退会者や完了した取引のデータ、本人確認書類の画像、移行前のログなど、不要なデータが流出の規模を大きくしました。保存期間を決めて削除します。
- パスワードを平文で持たない:KDDI、さくらインターネットでは平文のパスワードが流出しました。計算コストの高い方式でハッシュ化します。
- 委託先の管理を実効的に:委託先にデータを持ち出させない環境を用意し、遵守を確認します(東海大学、イセトー、第一興商)。
■ メモ
本連載の各記事は、企業・行政機関の公表資料と報道をもとに、公表された範囲の事実を整理したものです。侵入経路や攻撃者などが公表されていない事項は「非公表」と記載しています。手口の分類は本連載による整理で、1事件を主な入口1つに分類しています。
参考資料
画像出典
{{CREDITS}}