2026年9月25日、パーク24 は、カーシェアリングとレンタカーの「タイムズカー」の Web サイトへの不正アクセスにより、会員の個人情報が漏えいした可能性があると公表しました。同日9時07分に不正アクセスを検知し、翌26日7時25分までに不正アクセスの経路と攻撃元との通信を遮断しています。
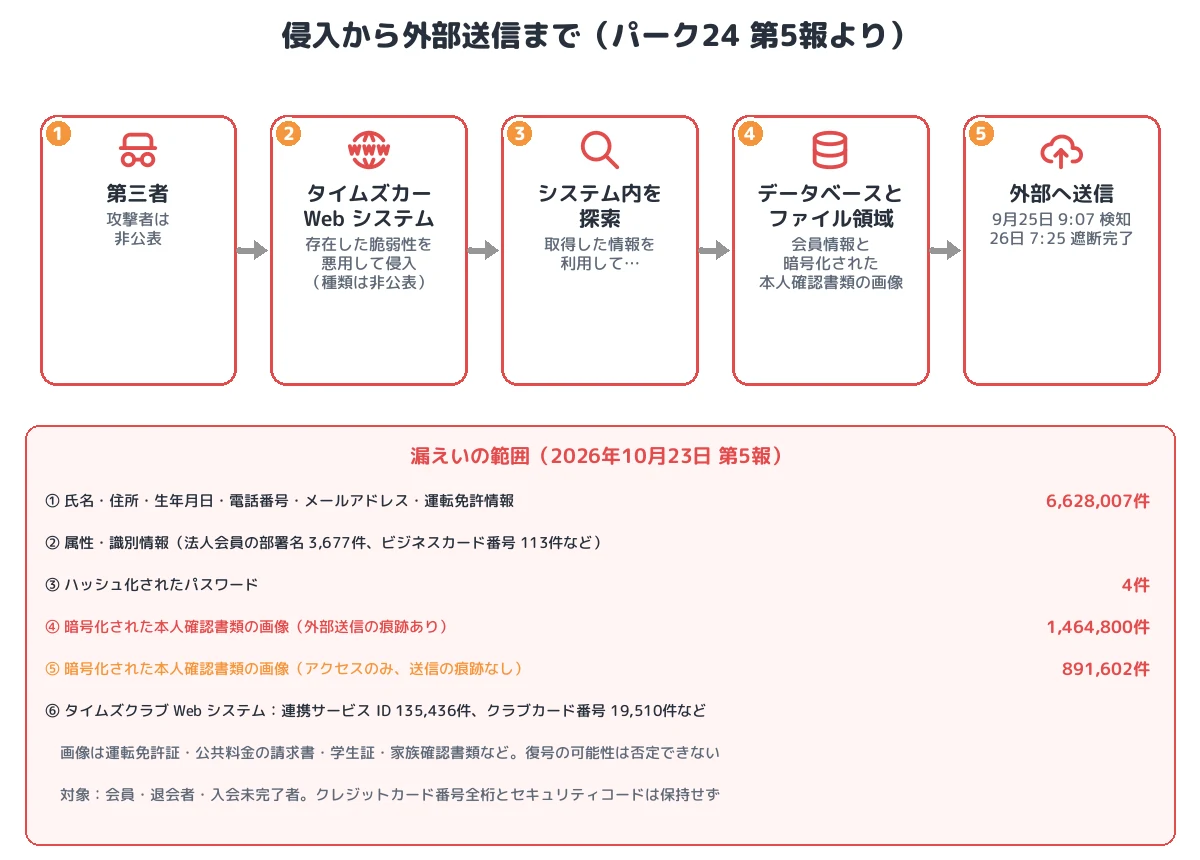
10月23日の第5報によれば、第三者は Web システムに存在した脆弱性 を悪用して侵入し、システム内の情報を探索 し、取得した情報を利用してデータベースとファイル領域にアクセス していました。外部への送信の痕跡が確認されたのは、氏名や住所、運転免許情報などの会員情報 6,628,007件 と、暗号化して保管していた 運転免許証などの本人確認書類の画像 1,464,800件 です。同社は、会員期間中と 退会後7年間 保有していた本人確認書類の画像を、今後は会員登録後に保有しないルールに改め、10月末までにすべて削除するとしています。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:タイムズカー Web システムの脆弱性の悪用(種類は非公表)
- 内部での活動:システム内を探索し、取得した情報を使ってデータベースとファイル領域へアクセス。関連してタイムズクラブ Web システムへの不正アクセスも確認
- 検知と遮断:2026年9月25日9時07分に検知、26日7時25分までに遮断完了
- 外部送信:会員情報(氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報)6,628,007件、暗号化された本人確認書類の画像 1,464,800件(アクセスのみは別に891,602件)
- 対象者:タイムズカー・タイムズビジネスサービスの会員、退会者、入会を申し込んで完了していない人
- 対応:本人確認書類の画像は会員登録後に保有しないルールへ変更、10月末までに全削除。画像の送信痕跡がある人に3,000円相当のお見舞い
- 分類:Web アプリケーションの脆弱性を起点とする侵入と内部探索、データベースとファイル領域からの大量の持ち出し
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | パーク24(タイムズカー、タイムズクラブ) |
| 初期侵入 | タイムズカー Web システムに存在した脆弱性の悪用 |
| 内部での活動 | システム内の情報を探索し、取得した情報を利用してデータベースとファイル領域にアクセス |
| 検知 | 2026年9月25日 9時07分 |
| 遮断 | 9月26日 7時25分まで |
| 会員情報(外部送信) | 6,628,007件(氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報) |
| 本人確認書類の画像 | 外部送信の痕跡あり 1,464,800件、アクセスのみ 891,602件(暗号化した状態で保管) |
| その他(タイムズカー) | 法人会員の所属部署名 3,677件、タイムズビジネスカード番号 113件、ハッシュ化されたパスワード 4件など |
| タイムズクラブ Web システム | 連携サービス ID 135,436件、タイムズクラブカード番号 19,510件、クレジットカード番号の下4桁 28件など |
| 含まれない情報 | クレジットカード番号全桁、セキュリティコード(保持していない) |
| 報告 | 個人情報保護委員会、警察、国土交通省 |
| 攻撃者・攻撃手法の詳細 | 非公表 |
本人確認書類の画像には、運転免許証のほか、現住所の確認書類(公共料金の請求書など)、学生証(学生プラン)、家族確認書類(家族プラン)が含まれます。
事件の時系列
| 日付 | 出来事 |
|---|---|
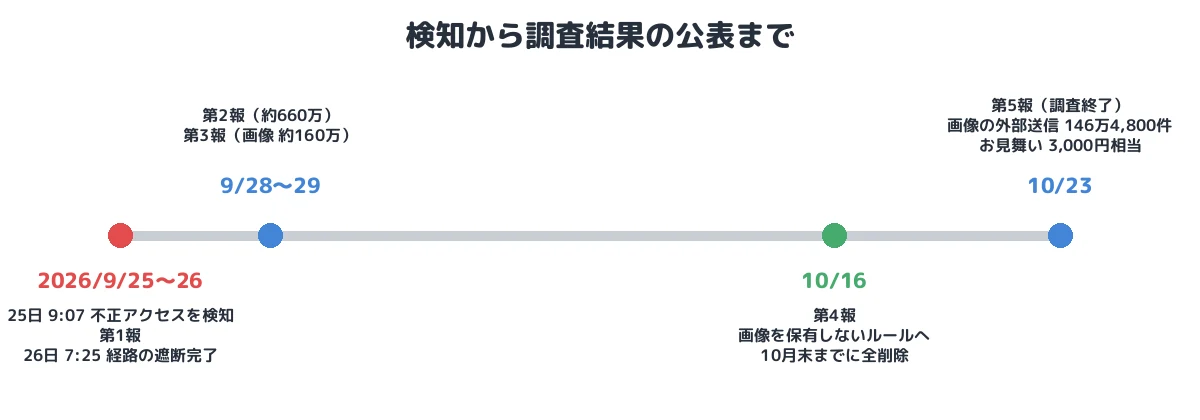
| 2026年9月25日 9時07分 | 不正アクセスを検知。調査開始、対象サーバーの隔離、経路の遮断、フォレンジック調査の開始、個人情報保護委員会へ報告、第1報 |
| 9月26日 7時25分 | 侵害を受けた環境と関連環境の切り離しを完了 |
| 9月28日 | 第2報(約660万アカウント)。警察への相談、国土交通省へ一報 |
| 9月29日 | 第3報(本人確認書類の画像 約160万件) |
| 10月16日 | 第4報。本人確認書類の画像を保有しないルールへ変更、10月末までに全削除 |
| 10月23日 | フォレンジック調査を終了。第5報(原因、件数の確定、お見舞い) |
① 初期侵入:Web システムの脆弱性
第5報によると、本事案は「Web システムに存在した脆弱性が悪用されたことにより発生した」ものです(T1190)。脆弱性の種類や攻撃手法の詳細、システム構成は、二次被害防止の観点から公表されていません。
② 内部での活動:探索と、取得した情報の利用
侵入後、攻撃者は「システム内の情報を探索し、取得した情報を利用してデータベースおよびファイル領域へアクセス」していました(T1083、T1552)。「取得した情報」が何か(設定ファイルの接続情報や認証情報など)は公表されていませんが、Web システムからデータベースとファイル領域に届く情報が、侵入されたシステムの中にあったことになります。調査では、関連してタイムズクラブ Web システムへの不正アクセスも確認されています。
③ 外部送信:会員情報と本人確認書類の画像
攻撃者は、データベースから会員情報を、ファイル領域から本人確認書類の画像を取得し、外部へ送信しました(T1005、T1041、送信の方法は非公表)。本人確認書類の画像は暗号化した状態で保管されていたため、送信されたからといって直ちに内容が見られるわけではありません。ただし同社は「外部送信された暗号化データについては、将来的な復号の可能性を完全に否定できるものではありません」としています。暗号化の鍵がどこに保管されていたか、攻撃者が鍵に到達したかは公表されていません。
対象には、現在の会員だけでなく、退会者 と、入会を申し込んだが完了していない人 も含まれます。
④ 本人確認書類の画像の保有:退会後7年間
同社は、会員登録時に提出された本人確認書類の画像を、会員期間中と退会後7年間 保有していました。登録時の本人確認に加えて、不正利用が疑われる事案への対応や問い合わせ対応に使う目的でした。本件を受けて、会員登録完了後は画像を保有しない ルールに改め、保有している画像を本人の申し出の有無にかかわらず 2026年10月末までに削除 するとしています。画像は削除しますが、将来の問い合わせ対応のために、保存していた画像との同一性を確認する情報は保全するとしています。
運転免許証の画像は、氏名、住所、生年月日、顔写真がそろった「本人であることの証明」です。オンラインでの本人確認(eKYC)を悪用したなりすましの口座開設や契約の申し込み、闇名簿での売買など、ほかの個人情報よりも悪用の幅が広い情報です(T1598)。同社は、本人確認書類の画像の送信痕跡がある人に3,000円相当のお見舞いを渡すとしています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application | タイムズカー Web システムに存在した脆弱性を悪用 |
| 探索 | T1083 など | システム内の情報を探索 |
| 認証情報へのアクセス | T1552(とみられる) | 取得した情報を利用してデータベースとファイル領域へアクセス |
| 収集・持ち出し | T1005/T1041(とみられる) | 会員情報6,628,007件、暗号化された本人確認書類の画像1,464,800件に外部送信の痕跡 |
本事件を未然に防ぐために必要な予防策
- 本人確認書類の画像を持ち続けない:本人確認が終わったら画像を削除し、確認した結果(確認日時、書類の種類、番号のハッシュなど)だけを残します。同社も登録完了後は保有しないルールに改めました。
- 退会者のデータの削除:退会後に保持する必要のない情報は削除します。本件では退会者と入会未完了者も対象になりました。
- Web システムと保管領域の分離:Web システムの中に、データベースや画像のファイル領域への接続情報を置かず、シークレット管理サービスと最小権限のアカウントで接続します。
- 暗号鍵の分離:暗号化した画像と鍵を同じ侵害で取得されないよう、鍵は専用の鍵管理サービスで管理し、アプリケーションには必要な操作だけを許可します。
- 外部への大量送信の検知:データベースやファイル領域からの大量の読み出しと、外部への大容量の送信を検知して止めます。
- 利用者側:本人確認書類の画像を提出したサービスを把握し、使わなくなったサービスは退会して画像の削除を求めます。身に覚えのない契約や口座開設の通知に注意します。
まとめ
タイムズカーの事件は、Web システムの脆弱性から侵入した攻撃者が、システム内で得た情報を使ってデータベースとファイル領域にたどり着き、約663万件の会員情報と、暗号化した本人確認書類の画像約146万件を外部へ送信した事例です。本人確認書類の画像は、会員期間中だけでなく退会後7年間も保有されていました。本人確認に使った画像は、確認が終われば持たないこと、持つなら Web システムから直接届かない場所に鍵と分けて置くことが、漏えいしたときの被害を決めます。
■ メモ
本記事は、パーク24の公表(2026年9月25日の第1報〜10月23日の第5報)をもとに、公表された範囲の事実を整理したものです。脆弱性の種類、攻撃者が利用した情報の内容、暗号鍵の管理状況、攻撃者は公表されていません。
参考資料
- パーク24「タイムズカーWebシステムへの不正アクセスによる個人情報漏えいに関するご報告と今後の対応について(タイムズカーWebシステムへの不正アクセスによる情報漏えい関連・第5報)」(2026年10月23日)
- パーク24「タイムズカーWebシステムへの不正アクセスに関する対応について(タイムズカーWebシステムへの不正アクセスによる情報漏えい関連・第4報)」(2026年10月16日)
- パーク24「タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第3報)」(2026年9月29日)
- パーク24「タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第2報)」(2026年9月28日)
- パーク24「「タイムズカーWebサイト」への不正アクセスによる個人情報漏えいの可能性について(第1報)」(2026年9月25日)
- ITmedia NEWS「「タイムズカー」会員情報約660万件漏えい 運転免許画像など 不正アクセスで」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








