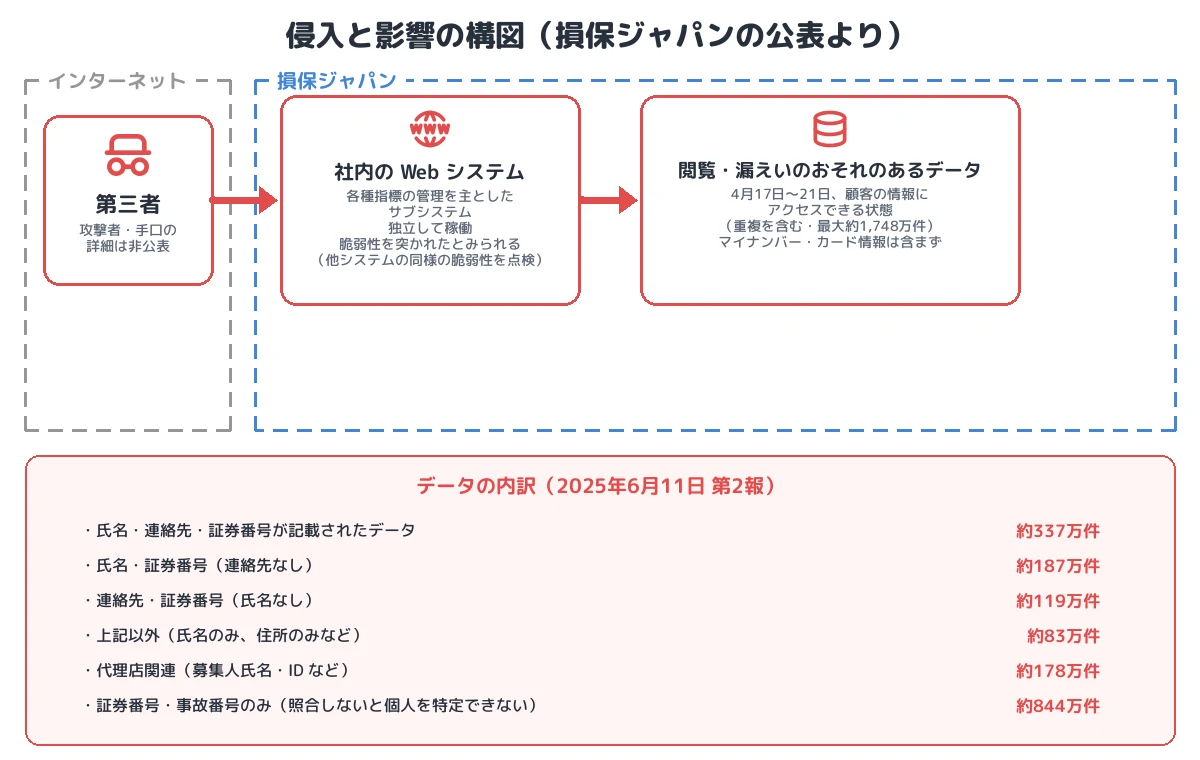
2025年4月25日、損害保険ジャパン は、システムの一部が第三者による不正アクセスを受け、情報が流出した可能性があると公表しました。6月11日の第2報によれば、不正アクセスを受けたのは 各種指標の管理を主とした社内の Web システム(サブシステム) で、4月17日から21日まで、外部から侵入した第三者が顧客に関する情報にアクセスできる状態でした。外部から閲覧されたおそれ、または漏えいの可能性があるデータは、重複を含めて 最大約1,748万件 にのぼります。
翌12日には金融庁が保険業法と個人情報保護法に基づく報告徴求命令を出しました。侵入の手口は公表されていませんが、同社は再発防止策として「他システムに同様の脆弱性がないこと」を確認したとしており、Web システムの脆弱性が悪用されたとみられます。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:社内の Web システム(各種指標の管理を主としたサブシステム)への不正アクセス。同社は他システムに同様の脆弱性がないことを確認しており、脆弱性の悪用とみられる(脆弱性の種類・製品は非公表)
- 期間:4月17日〜21日、侵入した第三者が顧客の情報にアクセスできる状態だった。4月21日に確認し、システムを停止・遮断
- データ:顧客関連(氏名・連絡先・証券番号など)約726万件、代理店関連 約178万件、証券番号・事故番号のみ 約844万件(重複を含む)。マイナンバー・クレジットカード情報は含まず
- 影響範囲:Web システムは独立して稼働しており、他システムへの影響はない
- 行政対応:金融庁が報告徴求命令(6月12日)
- 分類:公開 Web アプリケーションの脆弱性の悪用(T1190)と、本来の用途を超えて集約された個人データの露出
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 損害保険ジャパン |
| 対象システム | 社内の Web システム(各種指標の管理を主としたサブシステム。独立して稼働) |
| 期間 | 2025年4月17日〜21日(第三者が顧客情報にアクセスできる状態) |
| 確認 | 4月21日 |
| 原因 | 非公表(他システムの同様の脆弱性の有無を点検したことから、脆弱性の悪用とみられる) |
| データ件数(重複を含む) | 顧客関連 約726万件、代理店関連 約178万件、証券番号・事故番号のみ 約844万件(計 約1,748万件) |
| 主な項目 | 氏名、生年月日、性別、住所、電話番号、メールアドレス、金融機関口座情報(1,638件)、証券番号・事故番号、被保険者名、保険募集人氏名・ID |
| 含まれない情報 | マイナンバーカード、クレジットカード情報 |
| 不正利用 | 確認されていない |
| 行政対応 | 金融庁 報告徴求命令(2025年6月12日) |
| 攻撃の分類 | 公開アプリケーションの脆弱性の悪用、データの閲覧・漏えい |
事件の時系列
| 日付 | 出来事 |
|---|---|
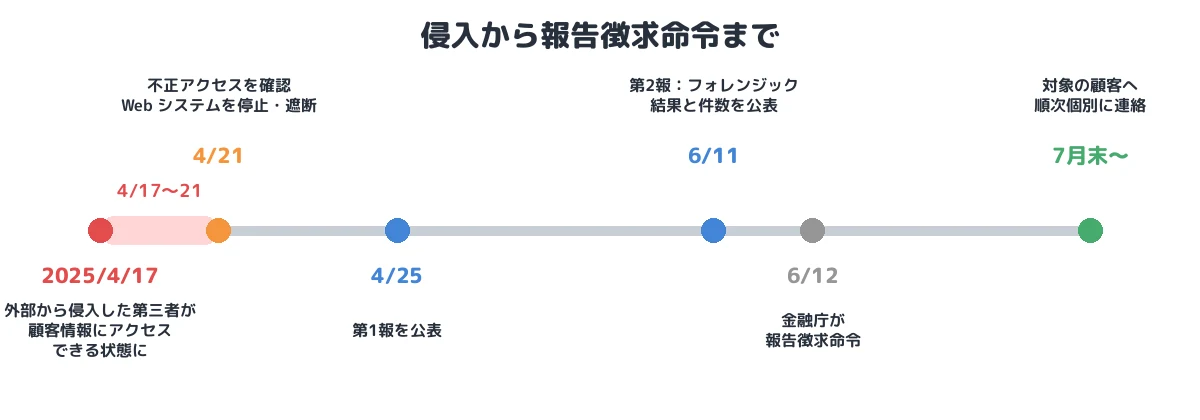
| 2025年4月17日 | この日から21日まで、外部から侵入した第三者が顧客の情報にアクセスできる状態に |
| 4月21日 | 不正アクセスを確認。Web システムを停止し、ネットワークを遮断 |
| 4月25日 | 第1報を公表 |
| 6月11日 | 第2報。フォレンジック調査の結果と件数を公表 |
| 6月12日 | 金融庁が報告徴求命令 |
| 7月末〜 | 対象の顧客へ順次個別に連絡 |
① 初期侵入:指標管理用の Web システム
不正アクセスを受けたのは、各種指標の管理を主とした社内の Web システム でした。外部から到達できる Web アプリケーションで、第三者がここに侵入しました。損保ジャパンは侵入の手口を公表していませんが、再発防止策として「他システムに同様の脆弱性がないこと」を確認したとしており、Web システムの何らかの 脆弱性 が悪用されたとみられます(T1190)。脆弱性の種類(アプリケーション自体の欠陥か、利用していたソフトウェア・フレームワークの脆弱性か)や、攻撃者は公表されていません。
金融庁の報告徴求命令に対し、同社は「不正アクセスの手口等の本事案に係る事実関係」を報告するとしていましたが、その内容は公表されていません。
② 露出:指標管理のシステムに大量の顧客データ
この事件で注目されたのは、指標の管理が主目的のシステムに、なぜ大量の顧客・代理店のデータが置かれていたのか という点です。フォレンジック調査の結果、4月17日から21日まで、侵入した第三者が顧客の情報にアクセスできる状態だったと推測されています(T1005、T1213)。
| データの区分 | 件数(重複を含む) |
|---|---|
| 氏名・連絡先・証券番号が記載されたデータ | 約337万件 |
| 氏名・証券番号(連絡先なし) | 約187万件 |
| 連絡先・証券番号(氏名なし) | 約119万件 |
| 上記以外(氏名のみ、住所のみなど) | 約83万件 |
| 代理店関連(保険募集人氏名、募集人 ID、生年月日など) | 約178万件 |
| 証券番号・事故番号のみ(データベースと照合しないと個人を特定できない) | 約844万件 |
すべての項目が同じファイルで閲覧できる状態ではなかったとしています。指標の算出や分析のためにデータを集約すると、元のシステムよりも保護の弱い場所に個人データが複製されがちです。分析用のシステムでは、個人を特定できる項目を除くか仮名化して扱うのが原則です。
③ 封じ込め:独立したシステム
4月21日に不正侵入を検知した後、同社は Web システムを停止し、ネットワークを遮断しました。当該システムは 独立して稼働する Web システム で、他のシステムへの影響はないことを確認しています。侵入されたシステムが他のシステムと分離されていたことで、被害がこのシステムの中にとどまったと考えられます。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application(とみられる) | 指標管理用の Web システムへの不正アクセス |
| 収集 | T1005/T1213 | 4月17〜21日、顧客の情報にアクセスできる状態 |
| 持ち出し | (確認されていない) | 外部への漏えいの事実は確認されていない(可能性は否定できない) |
本事件を未然に防ぐために必要な予防策
- 公開 Web アプリケーションの脆弱性管理:社内向けであっても外部から到達できる Web システムは、脆弱性診断(DAST・ペネトレーションテスト)とソフトウェア部品の脆弱性管理(SCA)を定期的に行い、WAF で既知の攻撃を遮断します。
- 分析用システムのデータ最小化:指標の算出に必要な項目だけを持たせ、氏名・連絡先などは除くか仮名化します。「とりあえず全部コピー」をやめることが、漏えいしたときの影響を小さくします。
- アクセスの監視:Web システムへの異常なリクエストや、大量のデータ参照を検知します。同社も再発防止策として Web サイトの不正アクセスの監視を強化しました。
- システムの分離:同社の Web システムは独立していたため、他システムへの影響はありませんでした。重要なシステムとの間のネットワーク・認証の分離を保ちます。
まとめ
損保ジャパンの事件は、本来は指標を管理するための Web システムに、重複を含めて約1,748万件もの顧客・代理店のデータが置かれていたために、1つのシステムへの侵入が大規模な漏えいのおそれにつながった事例です。侵入の手口は公表されていませんが、外部から到達できる Web アプリケーションは常に攻撃の対象であり、そこに置くデータを必要最小限にすることが、侵入されたときの被害の大きさを決めます。
■ メモ
本記事は、損害保険ジャパンの公表(2025年4月25日、6月11日、6月13日、7月25日)と報道をもとに、公表された範囲の事実を整理したものです。侵入の手口、脆弱性の種類、攻撃者は公表されていません。
参考資料
- 損害保険ジャパン「当社システムに対する不正アクセスの発生及び情報漏えいの可能性について(第2報)」(2025年6月11日、PDF)
- 損害保険ジャパン「報告徴求命令の受領」(2025年6月13日、PDF)
- 損害保険ジャパン「【一覧】当社システムに対する不正アクセスの発生及び情報漏えいの可能性について」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








