2026年8月1日、BASE の子会社 Eストアー は、EC サイトの構築・運営支援サービス「ショップサーブ」のサーバーが外部から不正アクセスを受け、購入者情報が漏えいしたと公表しました。同日9時09分から11時06分ごろ、第三者がサーバー上で不正なプログラムを実行し、購入者情報を外部へ送信していたことを確認したのがきっかけです。
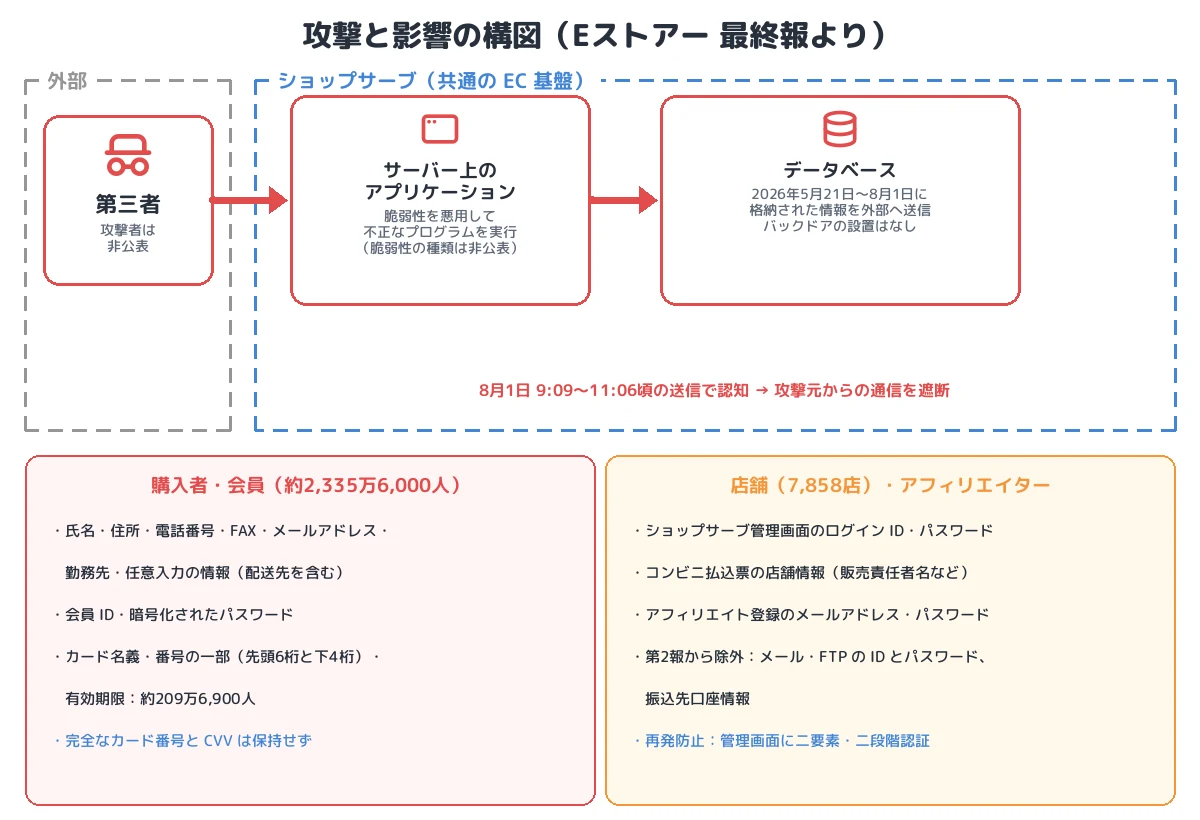
10月16日の最終報によれば、外部への送信は 2026年5月21日から8月1日まで 続いていました。第三者は、サーバー上で稼働する アプリケーションの脆弱性 を悪用して不正なプログラムを実行し、データベースに格納された情報を外部へ送信 していました。漏えいの対象は、ショップサーブを使う、または使っていた 7,858店 の購入者や会員など 約2,335万6,000人 で、うち 約209万6,900人 にはカード名義、カード番号の一部、有効期限が含まれます。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:ショップサーブのサーバー上で稼働するアプリケーションの脆弱性(種類は非公表)を悪用し、不正なプログラムを実行
- 期間:2026年5月21日〜8月1日(約2か月半)、データベースの情報を外部へ送信。8月1日に認知し、攻撃元からの通信を遮断
- 漏えい:約2,335万6,000人(購入者・会員・店舗運営者・アフィリエイター)、対象店舗7,858店
- カード情報:約209万6,900人分のカード名義、番号の一部(先頭6桁と下4桁)、有効期限。完全なカード番号とセキュリティコードは保持していない
- 店舗側:管理画面のログイン ID・パスワード、コンビニ払込票の店舗情報。アフィリエイターのメールアドレスとパスワード
- 調査結果:確定した侵入経路以外の侵害、バックドアなどの設置はなし。二次被害の報告とダークウェブへの流出は確認されていない
- 分類:多数の店舗が共用する EC 基盤のアプリケーションの脆弱性を突いた、長期間のデータベースの窃取
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | Eストアー(BASE の子会社) |
| 対象サービス | EC サイト構築・運営支援サービス「ショップサーブ」 |
| 初期侵入 | サーバー上で稼働するアプリケーションの脆弱性を悪用し、不正なプログラムを実行 |
| 期間 | 2026年5月21日〜8月1日 |
| 認知・遮断 | 8月1日(9時09分〜11時06分ごろの送信を確認)、攻撃元からの通信を遮断 |
| 漏えい対象者 | 約2,335万6,000人(名寄せ後の概数) |
| 対象店舗 | 7,858店(現在と過去の利用店舗) |
| 購入者・会員の情報 | 氏名、住所、電話番号、FAX 番号、メールアドレス、勤務先、任意入力の情報(配送先を含む)、会員 ID、暗号化されたパスワード |
| カード情報の一部 | 約209万6,900人(カード名義、番号の先頭6桁と下4桁、有効期限) |
| 店舗・アフィリエイターの情報 | 管理画面のログイン ID・パスワード、コンビニ払込票の店舗情報、アフィリエイト登録のメールアドレス・パスワード |
| 対象外 | 完全なカード番号、セキュリティコード。店舗のメール・FTP の ID とパスワード、振込先口座情報(第2報から除外) |
| 二次被害 | 報告なし。ダークウェブへの流出も確認されていない |
| 報告 | 個人情報保護委員会、関東総合通信局。警察に相談 |
事件の時系列
| 日付 | 出来事 |
|---|---|
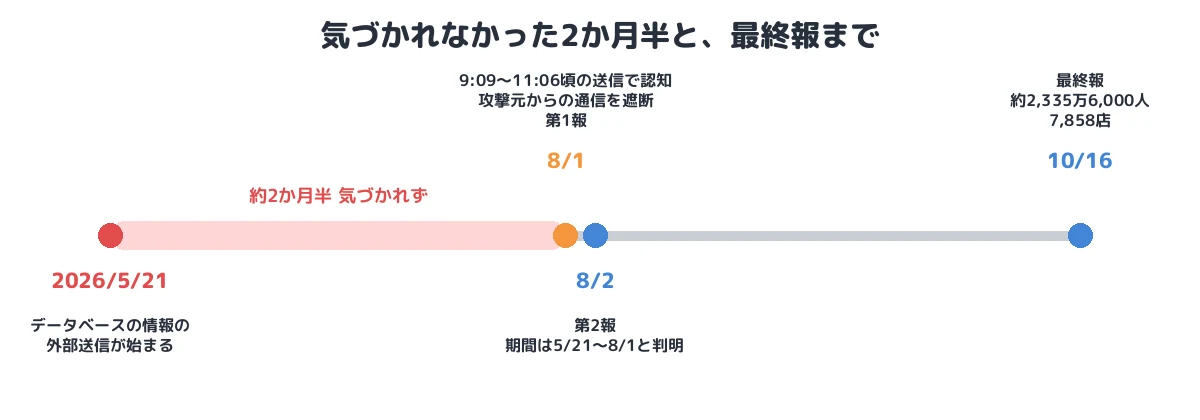
| 2026年5月21日 | データベースの情報の外部送信が始まる |
| 8月1日 | 9時09分〜11時06分ごろの不正なプログラムの実行と送信を確認。攻撃元からの通信を遮断。第1報 |
| 8月2日 | 第2報。期間を5月21日〜8月1日と公表。店舗に管理画面・メール・FTP のパスワード変更を依頼 |
| 10月16日 | 最終報。攻撃手法、期間、漏えい対象の範囲が確定。約2,335万6,000人、7,858店 |
① 初期侵入:アプリケーションの脆弱性
最終報によると、第三者は「当社サーバー上で稼働するアプリケーションの脆弱性を悪用して不正なプログラムを実行」しました(T1190、T1059)。脆弱性の種類(自社コードの欠陥か、利用しているソフトウェアの既知の脆弱性か)は公表されていません。フォレンジック調査では、確定した侵入経路以外の侵害や、バックドアなどの不正なプログラムの設置は認められなかったとしています。
② 窃取:2か月半にわたるデータベースの送信
第三者は、2026年5月21日から8月1日まで、データベースに格納された情報を外部へ送信していました(T1213、T1041)。同社が気づいたのは8月1日の午前の送信で、それまでの約2か月半の送信は検知されていませんでした。
ショップサーブは多くの店舗が共用する EC 基盤で、1つのアプリケーションとデータベースに多数の店舗の購入者情報が集まっていました。そのため、1つの脆弱性から7,858店の顧客がまとめて対象になりました。個々の店舗は自分のサイトの運用に問題がなくても、基盤の侵害の影響を避けられません。
③ 漏えいした情報:カード情報の一部と管理画面の認証情報
購入者については、氏名や住所などに加えて、約209万6,900人分の カード名義、カード番号の先頭6桁と下4桁、有効期限 が漏えいしました。同社は完全なカード番号とセキュリティコードを保持しておらず、漏えいした情報だけではカード決済はできないとしています。ただし、カード名義と番号の一部、有効期限がそろうと、カード会社を装ったフィッシングで「本物らしさ」を演出する材料になります(T1598)。
店舗については、ショップサーブ管理画面のログイン ID とパスワード が漏えいしました。管理画面に不正にログインされれば、店舗の設定や商品ページを書き換えられるおそれがあります。同社は認証情報のリセットを行い、再発防止策として管理画面への二要素認証または二段階認証の追加を挙げています。会員のパスワードは暗号化された状態で、特定される可能性は低いと判断しています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application | サーバー上のアプリケーションの脆弱性を悪用 |
| 実行 | T1059(とみられる) | 不正なプログラムを実行 |
| 収集 | T1213 | データベースに格納された購入者・会員・店舗の情報 |
| 持ち出し | T1041(とみられる) | 2026年5月21日〜8月1日、外部へ送信 |
本事件を未然に防ぐために必要な予防策
- 共用基盤の脆弱性診断:多数の店舗の顧客情報を扱う基盤は、アプリケーションとサーバーの脆弱性診断を定期的に行い、検出事項を速やかに直します。同社も診断と是正を実施しました。
- 外部への送信の監視:アプリケーションサーバーから外部への通信を許可リストで制限し、想定外の宛先への送信や大量の送信を検知します。本件では2か月半の送信に気づけませんでした。
- データベースの権限とテナントの分離:アプリケーションのデータベース接続に必要最小限の権限だけを与え、店舗ごとのデータを分けて保護することで、1つの侵害で全店舗のデータに届かない構成を目指します。
- カード情報の非保持の徹底:完全なカード番号を持たない設計は、決済への悪用を防ぎました。表示や照合のために保持している一部の番号や名義も、必要性を見直します。
- 管理画面の多要素認証:店舗の管理画面に二要素認証を必須にし、パスワードが漏えいしても乗っ取られないようにします。
まとめ
ショップサーブの事件は、多数のネットショップが共用する EC 基盤のアプリケーションの脆弱性から、約2か月半にわたってデータベースの情報が外部へ送信され、7,858店の購入者など約2,335万人が漏えいの対象になった事例です。完全なカード番号を持たない設計によって決済への悪用は防がれましたが、カード情報の一部と店舗の管理画面の認証情報が含まれていました。基盤を提供する事業者には、1つの脆弱性が全店舗に波及する前提で、外部への送信の監視とデータの分離を備えることが求められます。
■ メモ
本記事は、Eストアーの公表(2026年8月1日の第1報、8月2日の第2報、10月16日の最終報)と、親会社 BASE の告知をもとに、公表された範囲の事実を整理したものです。悪用された脆弱性の種類、不正なプログラムの内容、攻撃者は公表されていません。
参考資料
- Eストアー「不正アクセスによる個人情報漏えいに関するお知らせ(最終報)」(2026年10月16日)
- Eストアー「不正アクセスによる個人情報漏えいに関するお知らせ(第2報)」(2026年8月2日)
- Eストアー「不正アクセスによる個人情報漏えいに関するお詫びとお知らせについて」(2026年8月1日)
- BASE「当社子会社のEストアーにおける不正アクセスによる個人情報漏えいに関するお知らせ(最終報)」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








