2026年10月20日、ふるさと納税サイト「ふるさとチョイス」を運営する トラストバンク は、第三者による不正アクセスにより、会員登録している寄附者の個人情報 4,454,097件 が外部に流出したと公表しました。流出したのは、氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額 の6項目です。
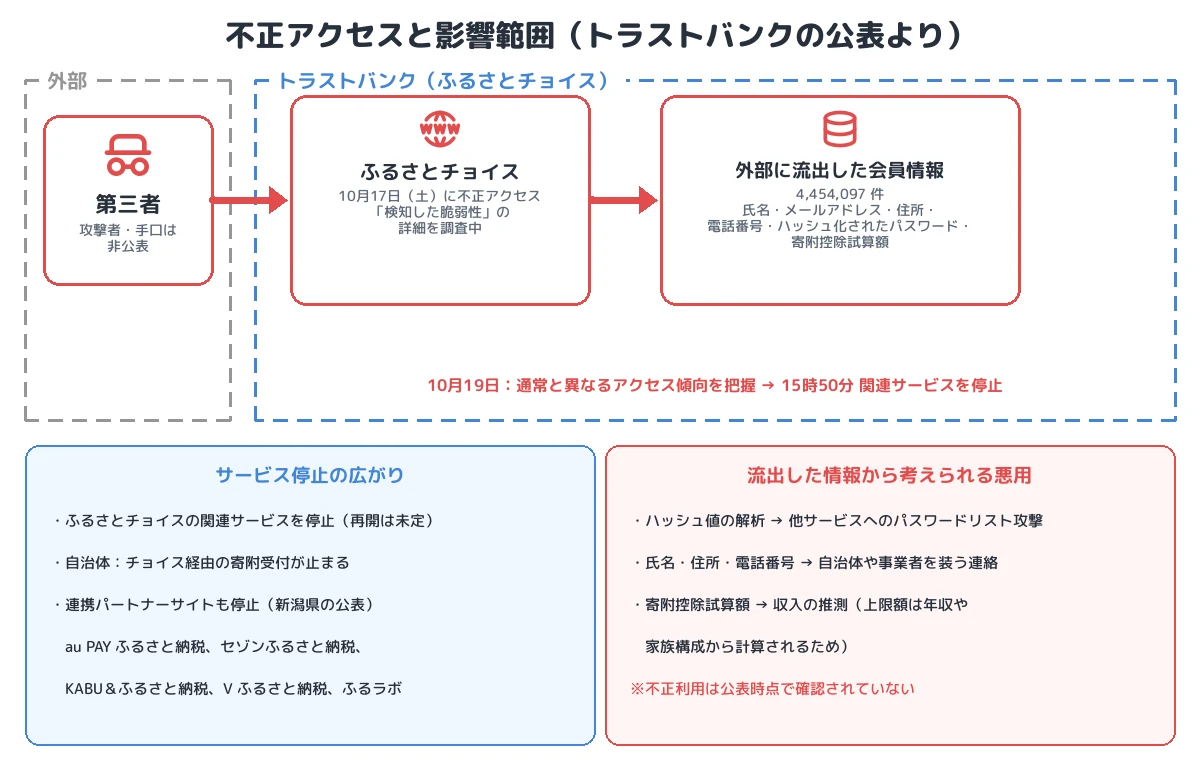
同社は10月19日(月)に通常と異なるアクセス傾向を把握して確認し、10月17日(土)に不正アクセスがあった ことと、会員情報の外部流出を確認しました。19日15時50分に関連サービスを停止しています。同社は「今回の不正アクセスによって検知した脆弱性」について詳細調査を進めるとしており、侵入の手口は公表されていません。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 不正アクセス:2026年10月17日(土)。手口は非公表だが、同社は「今回の不正アクセスによって検知した脆弱性」の詳細を調査中としている
- 発見:10月19日(月)、通常と異なるアクセス傾向を把握して確認。同日15時50分に関連サービスを停止
- 流出:会員情報 4,454,097件(氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額)
- 影響の広がり:自治体のふるさとチョイス経由の寄附受付が止まり、連携パートナーの他社サイトも停止(新潟県の公表)
- 報告:10月20日に個人情報保護委員会へ報告、21日に所轄警察署へ被害申告の予定
- 分類:Web サービスの脆弱性を突いた不正アクセスによる会員データベースの窃取(とみられる)
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | トラストバンク(チェンジホールディングスのグループ会社) |
| 対象サービス | ふるさと納税サイト「ふるさとチョイス」 |
| 不正アクセス | 2026年10月17日(土) |
| 発見 | 10月19日(月)、通常と異なるアクセス傾向を把握 |
| サービス停止 | 10月19日15時50分〜(再開時期は未定) |
| 流出件数 | 4,454,097件(今後の調査で変動の可能性) |
| 流出した項目 | 氏名、メールアドレス、住所、電話番号、ハッシュ化されたパスワード、寄附控除試算額 |
| 原因 | 「今回の不正アクセスによって検知した脆弱性」を調査中(詳細は非公表) |
| 報告 | 個人情報保護委員会(10月20日)、所轄警察署へ被害申告(10月21日予定) |
| 攻撃者 | 非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
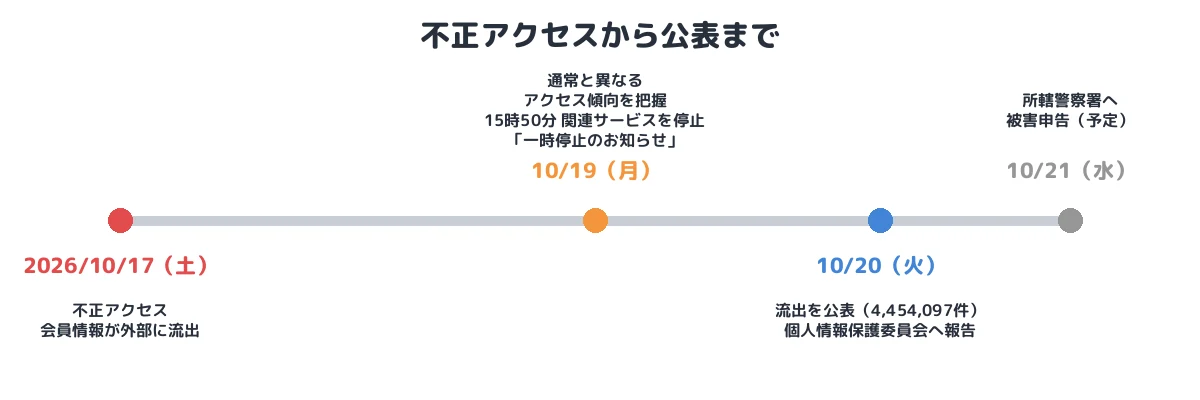
| 2026年10月17日(土) | 第三者による不正アクセス。会員の個人情報が外部に流出 |
| 10月19日(月) | 通常と異なるアクセス傾向を把握して確認。15時50分に関連サービスを停止し、「不正アクセスの疑いに伴うサービス一時停止のお知らせ」を公表 |
| 10月20日(火) | 会員情報 4,454,097件の外部流出を公表。個人情報保護委員会に報告 |
| 10月21日(水) | 所轄警察署へ被害申告(予定) |
① 初期アクセス:検知した脆弱性
トラストバンクは手口を公表していませんが、今後の対応として「今回の不正アクセスによって検知した脆弱性 の対応について外部の専門家の協力のもと、詳細調査を進める」としています。Web サービスの何らかの脆弱性が悪用されたとみられます(T1190)。脆弱性がアプリケーション自体のものか、利用しているソフトウェアのものか、どの機能にあったかは公表されていません。
② 流出:1日で約445万件
不正アクセスは10月17日(土)の1日として公表されており、その日に会員情報 4,454,097件が外部に流出しました(T1213)。大量のデータが短時間で持ち出されたことになります。同社が異常に気づいたのは2日後の19日(月)で、「通常と異なるアクセス傾向」がきっかけでした。週末の不正アクセスに、週明けに気づいた形です。持ち出しの方法は公表されていません。
③ 流出した情報の重さ
流出した6項目のうち、次の2つは二次被害につながりやすい情報です。
- ハッシュ化されたパスワード:ハッシュ方式(ソルトやストレッチングの有無)は公表されていません。推測しやすいパスワードはオフラインの総当たりや辞書攻撃で元に戻されるおそれがあり(T1110.002)、メールアドレスとの組み合わせでほかのサービスへのパスワードリスト攻撃に使われます(T1110.004)。同社も、同じメールアドレスとパスワードを他のサービスで使っている場合は変更するよう求めています。
- 寄附控除試算額:ふるさと納税で控除を受けられる寄附額の目安を試算した結果です。一般に、控除の上限額は給与収入や家族構成から計算されるため、試算額から収入の水準を推測される可能性があります。氏名・住所・電話番号と組み合わさると、標的を選んだ詐欺の材料になりえます。
④ 影響の広がり:自治体と連携サイト
ふるさとチョイスは多くの自治体が寄附の受付に使っており、サービスの停止で、自治体のふるさとチョイス経由の寄附受付が止まりました。新潟県の公表によれば、ふるさとチョイスと連携するパートナーサイト(au PAY ふるさと納税、セゾンふるさと納税、KABU&ふるさと納税、V ふるさと納税、ふるラボ)での同県への寄附受付も停止しています。自治体は、自分の自治体への寄附者の情報が流出対象に含まれるかを確認しています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application(とみられる) | 「今回の不正アクセスによって検知した脆弱性」を調査中 |
| 収集・持ち出し | T1213(方法は非公表) | 10月17日、会員情報 4,454,097件が外部に流出 |
| その後に想定される悪用 | T1110.002/T1110.004 | ハッシュ値の解析と、他サービスへのパスワードリスト攻撃 |
本事件を未然に防ぐために必要な予防策
- Web アプリケーションの脆弱性診断と修正の迅速化:会員データベースにつながる Web サービスは、定期的な診断と、利用するソフトウェアの脆弱性の監視・修正を続けます。
- 大量の読み出しの即時検知と遮断:会員データの一括取得や、通常と異なる量の応答を検知したら、自動で遮断して担当者に通知します。本件は不正アクセスから発見まで2日かかりました。週末や夜間も含めた監視体制が必要です。
- パスワードの保存方式:bcrypt や Argon2 などのソルト付きで計算コストの高い方式で保存し、ログインにはパスキーや多要素認証を用意します。
- 保存する項目の見直し:寄附控除試算額のように、試算の結果を会員情報として保存する必要があるかを見直し、必要なら暗号化や別の保管場所で保護します。
- プラットフォームとしての継続計画:多くの自治体や連携サイトが依存するサービスは、停止時の影響が大きくなります。停止の判断、自治体・連携先への連絡、代替の受付手段を事前に決めておきます。
まとめ
ふるさとチョイスの事件は、週末の1日の不正アクセスで、会員情報約445万件が外部に流出した事例です。ハッシュ化されたパスワードと寄附控除試算額が含まれており、パスワードの再利用や収入の推測による二次被害のおそれがあります。手口は調査中ですが、同社は「検知した脆弱性」の調査を進めるとしています。多くの自治体と連携サイトが依存するプラットフォームだったため、停止の影響は寄附の受付全体に広がりました。
■ メモ
本記事は、トラストバンクの公表(2026年10月19日、20日)、新潟県の公表と報道をもとに、公表された範囲の事実を整理したものです。悪用された脆弱性、手口、パスワードのハッシュ方式、攻撃者は公表されていません。寄附控除試算額から収入を推測できる可能性は一般論で、同社の説明ではありません。
参考資料
- トラストバンク「不正アクセスによる寄附者様情報の外部流出に関するお詫びとお知らせ」(2026年10月20日)
- トラストバンク「不正アクセスの疑いに伴うサービス一時停止のお知らせ」(2026年10月19日)
- 新潟県「ふるさと納税ポータルサイト「ふるさとチョイス」における個人情報の外部流出について」
- Impress Watch「ふるさとチョイス、不正アクセスで445万件漏えい 寄附控除試算額も」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。