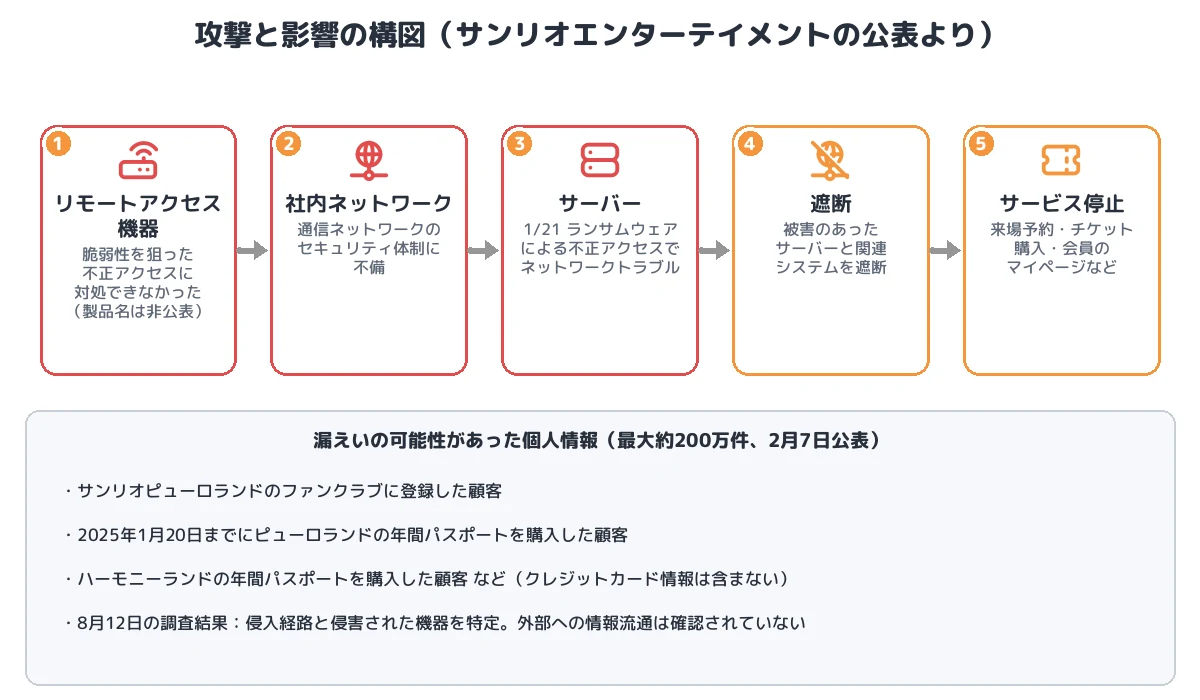
2025年1月21日、サンリオピューロランド(東京都多摩市)とハーモニーランド(大分県)を運営する サンリオエンターテイメント で、サーバーへの不正アクセスによるネットワークトラブルが発生しました。同社は被害を受けたサーバーと関連システムをネットワークから遮断し、来場予約やチケットの購入、会員のマイページなどのサービスが利用できなくなりました。原因は ランサムウェアによる不正アクセス でした。
2月7日には、ファンクラブ会員や年間パスポート購入者などの 最大約200万件の個人情報 が外部に漏えいした可能性があると公表されました。8月12日の調査結果では、侵入経路は リモートアクセス機器 で、機器の脆弱性を狙った攻撃に対処できなかったと説明しています。製品名や脆弱性は公表されていないため、本記事では公表された事実を中心に整理します。
■ この記事のまとめ
- 初期侵入:リモートアクセス機器を経由して侵入。通信ネットワークのセキュリティ体制に不備があり、機器の脆弱性を狙った不正アクセスに対処できなかった(製品名・CVE は非公表)
- 影響:1月21日にネットワークトラブル。被害のあったサーバーと関連システムを遮断し、来場予約・チケット購入・会員のマイページなどが停止
- 漏えいの可能性:最大約200万件(ピューロランドのファンクラブ会員、年間パスポートの購入者など)。クレジットカード情報は含まず
- 調査結果:侵入経路と侵害された機器を特定。8月12日時点で、情報の外部への流通は確認されていない
- 分類:リモートアクセス機器の既知脆弱性を起点とするランサムウェア攻撃
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | サンリオエンターテイメント(サンリオピューロランド、ハーモニーランドなどを運営。サンリオのグループ会社) |
| 発生 | 2025年1月21日 |
| 侵入経路 | リモートアクセス機器(脆弱性を狙った不正アクセス。製品名・CVE は非公表) |
| 原因(公表) | 通信ネットワークのセキュリティ体制の不備 |
| 影響 | 来場予約、チケット購入、会員のマイページなどのサービスが停止 |
| 漏えいの可能性 | 最大約200万件(ファンクラブ会員、年間パスポート購入者など)。クレジットカード情報は含まず |
| 調査結果(8月12日) | 侵入経路と侵害された機器を特定。情報の外部流通は確認されていない |
| 攻撃者 | 非公表 |
| 攻撃の分類 | リモートアクセス機器の脆弱性悪用、ランサムウェア |
事件の時系列
| 日付 | 出来事 |
|---|---|
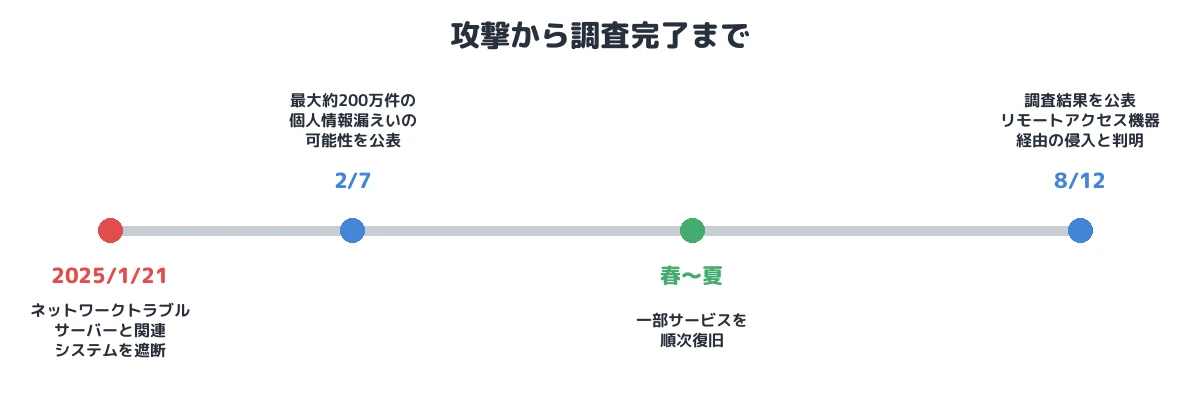
| 2025年1月21日 | サーバーへの不正アクセスでネットワークトラブル。サーバーと関連システムをネットワークから遮断 |
| 2月7日 | ランサムウェアによる不正アクセスで、最大約200万件の個人情報が漏えいした可能性を公表 |
| 8月12日 | 調査と復旧の完了を公表。リモートアクセス機器経由の侵入と説明。情報の外部流通は確認されず |
① 初期侵入:リモートアクセス機器の脆弱性
8月12日の調査結果は、攻撃者が リモートアクセス機器を経由して侵入 したとし、原因を「通信ネットワークのセキュリティ体制に不備があり、リモートアクセス機器に存在した脆弱性を狙う攻撃へ対処できなかった」と説明しています(T1190、T1133)。機器の種類(VPN 装置など)や製品名、脆弱性の CVE、修正が公開されていたものかどうかは公表されていません。
外部から到達できるリモートアクセス機器は、修正の適用が遅れると、公開された脆弱性情報をもとに短期間で攻撃されます。国内のランサムウェア被害の多くが VPN などのリモートアクセス機器を入口にしていることは、警察庁の統計でも繰り返し示されています。
② 影響:予約とチケットのシステムが止まる
1月21日、サーバーへの不正アクセスによりネットワークトラブルが起き、同社は被害を受けたサーバーと関連システムをネットワークから遮断しました(T1486、暗号化の範囲は非公表)。その結果、テーマパークの来場予約、チケットの購入、会員のマイページなどのオンラインサービスが使えなくなりました。社内での横展開の手法や、侵害されたサーバーの数は公表されていません。
③ 漏えいの可能性:ファンクラブと年間パスポートの顧客
2月7日の公表では、最大約200万件の個人情報が外部に漏えいした可能性があるとされました。対象は、サンリオピューロランドのファンクラブに登録した顧客、2025年1月20日までにピューロランドの年間パスポートを購入した顧客、ハーモニーランドの年間パスポートを購入した顧客などで、クレジットカード情報は含まれていません。8月12日の時点では、外部の第三者機関による調査でも、同社に関わる情報の外部への流通は確認されていないとしています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190/T1133 | リモートアクセス機器の脆弱性を狙った不正アクセス |
| 横展開など | (非公表) | ― |
| 影響 | T1486 Data Encrypted for Impact | ランサムウェアによるネットワークトラブル、サービス停止 |
| 持ち出し | (確認されていない) | 最大約200万件に漏えいの可能性。外部流通は確認されず |
本事件を未然に防ぐために必要な予防策
- リモートアクセス機器の脆弱性管理:機器の一覧を作り、ベンダーの脆弱性情報と CISA の KEV カタログを監視して、修正を優先的に適用します。サポートが終了した機器は交換します。
- MFA と接続元の制限:リモートアクセスには多要素認証を必須にし、必要な接続元に限定します。
- 予約・会員システムの分離:顧客向けのオンラインサービスと社内の業務システムを分離し、片方の侵害がもう片方に波及しないようにします。
- 顧客データの最小化:会員や年間パスポートの情報のうち、不要になったものは削除し、保存する項目を必要最小限にします。
- オフラインのバックアップと復旧手順:オンラインサービスを安全に再開できるよう、クリーンな環境での再構築手順を用意します。
まとめ
サンリオエンターテイメントの事件は、リモートアクセス機器の脆弱性という、近年の国内のランサムウェア被害で最も多い入口から始まりました。テーマパークのオンライン予約や会員サービスが止まり、最大約200万件の顧客情報が漏えいの可能性にさらされました。外部への流通は確認されていませんが、顧客と直接つながるサービスを持つ事業者ほど、入口の機器の管理と、顧客向けシステムの分離が重要になります。
■ メモ
本記事は、サンリオ・サンリオエンターテイメントの公表(2025年2月7日、8月12日)と報道をもとに、公表された範囲の事実を整理したものです。リモートアクセス機器の製品名と脆弱性、攻撃者、横展開の手法は公表されていません。
参考資料
- サンリオ「株式会社サンリオエンターテイメントへの不正アクセスならびに情報漏洩の可能性に関する調査結果のご報告」(2025年8月12日)
- サンリオ「株式会社サンリオエンターテイメントへの不正アクセスに伴う情報漏洩の可能性に関するお知らせとお詫び」(2025年2月7日)
- Security NEXT「ランサム攻撃、リモートアクセス機器経由で侵入 – サンリオ関連会社」
- ScanNetSecurity「サンリオエンターテイメントにランサムウェア攻撃、最大約 200 万件の個人情報が漏えいした可能性」
- ScanNetSecurity「リモートアクセス機器経由での侵入が判明 ~ サンリオエンターテイメントへのランサムウェア攻撃」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








