2022年2月26日夜、愛知県豊田市の自動車部品メーカー 小島プレス工業 で、サーバーと PC の一部がランサムウェアに暗号化されました。同社はトヨタ自動車の1次仕入先(内外装の樹脂部品など)で、被害の拡大を防ぐために取引先とのネットワークを遮断し、全システムを停止しました。その結果、部品の受発注データがやり取りできなくなり、トヨタは3月1日、国内全14工場28ラインの稼働を終日停止 しました。影響は約1万3,000台に及び、日野自動車の2工場も止まっています。
3月31日に公表された調査報告書(第1報)によれば、入口は小島プレス本体ではなく、子会社が独自に設置していたリモート接続機器 でした。本記事では、公表された範囲の事実をもとに、侵入の経路と、1社の被害が自動車メーカーの全工場停止につながった仕組みを整理します。
■ この記事のまとめ
- 初期侵入:子会社が特定の外部企業との専用通信のために独自に利用していたリモート接続機器に脆弱性があり、そこから不正アクセスを受けた(機器の製品名・脆弱性の CVE は非公表)
- 拡大:攻撃者はリモート接続機器から子会社のネットワークに入り、さらに小島プレス工業のネットワークへ侵入。2月26日20時過ぎにサーバー・PC への攻撃の痕跡
- 影響:ファイルサーバーなどサーバー・PC の一部を暗号化。脅迫文に金額の記載はなく、同社は攻撃者に連絡していない。情報の持ち出しの形跡は確認されていない
- 波及:取引先とのネットワークを遮断したため、トヨタへのかんばん(受発注)データが途絶。在庫を持たないジャストインタイム方式のため、3月1日にトヨタ国内全工場が停止
- 分類:外部公開機器の脆弱性を起点とする人手によるランサムウェア攻撃。グループ会社のネットワークを経由した侵入と、サプライチェーンを通じた操業停止
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 小島プレス工業(トヨタの1次仕入先)とその子会社 |
| 攻撃の痕跡 | 2022年2月26日 20時過ぎ |
| 侵入経路 | 子会社が特定の外部企業との専用通信に独自に利用していたリモート接続機器の脆弱性(製品名・CVE は非公表) |
| 拡大経路 | リモート接続機器 → 子会社ネットワーク → 小島プレス工業のネットワーク |
| ランサムウェア | 種類は非公表。脅迫文に具体的な身代金額の記載なし |
| 被害 | ファイルサーバーなどサーバー・PC の一部が暗号化 |
| 情報流出 | 外部への持ち出しの形跡は確認されていない(第1報時点) |
| 波及 | トヨタ国内14工場28ライン(3月1日終日停止、約1万3,000台)、日野自動車 古河・羽村工場 |
| 攻撃の分類 | 外部公開機器の脆弱性の悪用、グループ会社経由の侵入、ランサムウェア、サプライチェーンを通じた操業停止 |
事件の時系列
| 日付 | 出来事 |
|---|---|
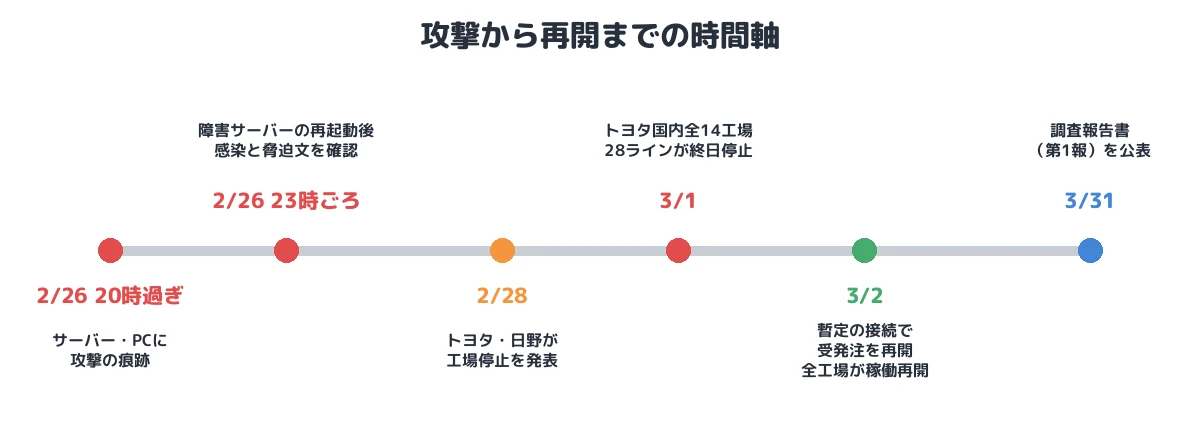
| 2022年2月26日 20時過ぎ | 小島プレス工業のサーバー・PC に攻撃の痕跡 |
| 2月26日 23時ごろ | 障害が発生したサーバーを再起動したところ、ウイルス感染と脅迫メッセージを確認。外部とのネットワークを遮断し、全システムを停止 |
| 2月28日 | トヨタと日野自動車が、3月1日の工場稼働停止を発表 |
| 3月1日 | トヨタ国内全14工場28ライン、日野自動車2工場が終日停止。小島プレス工業がシステム停止を公表 |
| 3月2日 | 受発注データを安全にやり取りできるめどが立ち、トヨタ全工場が稼働を再開 |
| 3月31日 | 小島プレス工業が調査報告書(第1報)を公表 |
① 初期侵入:子会社が独自に設置したリモート接続機器
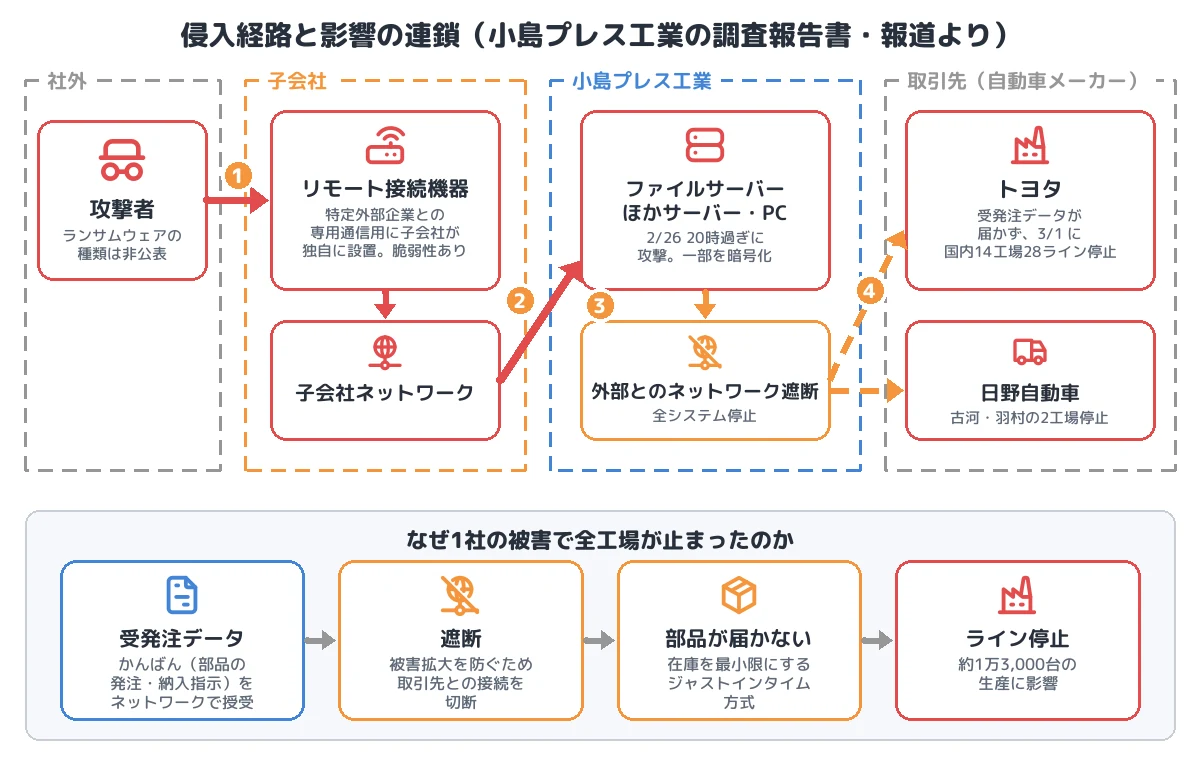
報告書は侵入の起点を「子会社が独自に特定外部企業との専用通信に利用していたリモート接続機器 に脆弱性があり、そのことがきっかけとなり不正アクセスを受けた」としています。機器の製品名、脆弱性の CVE 番号、修正プログラムの有無、認証情報が悪用されたのかどうかは、二次被害を避けるため非公表です(関係官庁と警察には詳細を相談済みとしています)。
公表された内容から読み取れるのは、次の2点です。
- 親会社の管理の外にある接続口だった:「子会社が独自に」設置した機器で、グループ全体の IT 部門が管理する外部接続とは別に存在していた。こうした機器は、資産台帳や脆弱性管理の対象から漏れやすい
- 特定の相手との専用通信用だった:特定の外部企業とのデータ授受のための機器であっても、インターネットから到達できる状態なら、脆弱性を突かれれば誰でも入口にできる(T1190、T1133)
2021〜2022年には、VPN 装置などリモート接続機器の既知の脆弱性を起点とするランサムウェア被害が国内で相次いでいました(半田病院の事件 など)。警察庁の統計でも、ランサムウェアの感染経路は VPN 機器とリモートデスクトップが大半を占めています。
② 拡大:子会社のネットワークから親会社へ
攻撃者は、リモート接続機器から 子会社内のネットワーク に入り、そこから 小島プレス工業のネットワーク へ侵入しました。子会社と親会社のネットワークがつながっていたため、子会社側の入口がそのまま親会社への入口になった形です。
親会社側に入ってからの経路(どのアカウントが使われたか、AD が侵害されたか、横展開の手法など)は公表されていません(TA0008 Lateral Movement、詳細は非公表)。
③ 影響:サーバー・PC の暗号化と、全システムの停止
2月26日23時ごろ、障害が発生したサーバーを再起動したところでウイルス感染と脅迫メッセージが確認されました。報告書によれば、ランサムウェアによりファイルサーバーなどサーバーと PC の一部が暗号化 されています(T1486)。
- 脅迫文に具体的な身代金額は書かれておらず、小島プレス工業から攻撃者には連絡していない
- 外部の専門家による調査では、外部へ情報が持ち出された形跡は確認されていない
- ランサムウェアの種類、攻撃者グループは公表されていない。リークサイトでの犯行声明も確認されていない
小島プレス工業は、さらなる攻撃を防ぐため 取引先および外部とのネットワークを遮断 し、すべてのシステムを停止しました。
④ 波及:受発注データが止まると、在庫を持たない工場は止まる
トヨタの生産方式は、必要な部品を必要なときに必要な量だけ納入させるジャストインタイムです。部品の発注・納入指示(かんばん)は仕入先とネットワークでやり取りされており、仕入先側は受け取った指示に基づいて部品を生産・出荷します。
小島プレス工業がネットワークを遮断したことで、トヨタとの間の受発注データが途絶え、部品の供給の見通しが立たなくなりました。ラインのそばに最小限の在庫しか置かない方式のため、1社の部品が止まれば、その部品を使う車種のラインが止まります。トヨタは 3月1日、国内全14工場28ラインの稼働を終日停止 し、約1万3,000台の生産に影響が出ました。
小島プレス工業のシステムは3月1日時点でも復旧していませんでしたが、受発注データを安全にやり取りできる暫定の手段 を整えたことで、トヨタは3月2日から全工場の稼働を再開しました。暗号化の被害そのものより、「安全が確認できるまで取引先と接続できない」期間が、サプライチェーン全体の停止を招いた事件だといえます。
なお、同じ時期(2022年2〜3月)には、ブリヂストンの米国子会社(LockBit)やデンソーのドイツ子会社(Pandora)もランサムウェアの被害を公表しており、自動車産業のサプライチェーンが集中的に狙われていました。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application/T1133 External Remote Services | 子会社が独自に設置したリモート接続機器の脆弱性(製品名・CVE は非公表) |
| 横展開 | TA0008 Lateral Movement(手法は非公表) | 子会社ネットワークから小島プレス工業のネットワークへ侵入 |
| 探索・認証情報アクセス・権限昇格 | (非公表) | ― |
| 影響 | T1486 Data Encrypted for Impact | ファイルサーバーなどサーバー・PC の一部を暗号化 |
| 持ち出し | (確認されていない) | 外部への持ち出しの形跡なし(第1報時点) |
本事件を未然に防ぐために必要な予防策
初期侵入を防ぐ
- グループ全体の外部接続点の棚卸し:子会社や工場、部門が「独自に」設置した VPN 装置・リモート接続機器・保守回線を洗い出し、台帳で管理します。外部からスキャン(ASM:Attack Surface Management)して、把握していない公開機器がないかを確認するのも有効です。
- 公開機器の脆弱性管理:リモート接続機器は KEV(悪用が確認された脆弱性)に載りやすい製品群です。修正の適用を最優先にし、認証情報が漏れる種類の脆弱性では修正と同時に全アカウントのパスワードを変更します。
- 特定の相手との通信は接続元を限定する:専用通信の相手が決まっているなら、接続元 IP を限定し、MFA を必須にします。
侵入後の拡大を食い止める
- グループ会社間のネットワーク分離:子会社と親会社のネットワークは、必要な通信だけを許可するファイアウォールで区切ります。子会社の侵害が親会社の侵害に直結しない構成にします。
- 監視の範囲をグループ会社まで広げる:EDR・ログ監視の対象を子会社まで含め、親会社の SOC で一元的に見る体制が望まれます。
影響を小さくする(サプライチェーンの観点)
- 取引先とのデータ授受を「切り離せる」設計にする:被害を受けた側が全面遮断しても、受発注など最低限の業務を安全に続けられる代替手段(別系統の回線、隔離された受発注端末、手作業の手順)を事前に用意しておきます。本件では暫定の手段を整えるまでに約3日かかりました。
- 業界ガイドラインによる取引先の対策水準の確認:自動車業界では、日本自動車工業会・日本自動車部品工業会が「自動車産業サイバーセキュリティガイドライン」を定め、取引先の自己評価に使われています。
- オフラインのバックアップと復旧手順の訓練:システムを安全に再構築できるまでの時間が、取引先への影響の長さを決めます。
まとめ
小島プレス工業の事件で攻撃者が使った入口は、親会社が管理していない、子会社が独自に設置した1台のリモート接続機器でした。そこから子会社、親会社へと侵入され、被害拡大を防ぐための遮断によって受発注データが止まり、在庫を持たない自動車メーカーの全工場が止まりました。サプライチェーンのセキュリティは、自社の対策だけでなく、グループ会社・取引先の外部接続点まで含めて管理すること、そして「被害を受けた取引先と安全に切り離し、つなぎ直す」手順を事前に持つことが必要であることを示しています。
■ メモ
本記事は、小島プレス工業の調査報告書(第1報、2022年3月31日)と報道をもとに、公表された範囲の事実を整理したものです。リモート接続機器の製品名・脆弱性、ランサムウェアの種類、侵入後の具体的な手法は二次被害の防止を理由に非公表です。
参考資料
- 小島プレス工業「システム停止事案調査報告書(第1報)」(PDF)
- MONOist「小島プレスが調査報告書、外部企業とのリモート接続機器に脆弱性」
- MONOist「小島プレスのシステム障害でトヨタが国内全工場の稼働停止、日野自動車も」
- ビジネス+IT(時事通信)「トヨタ全工場、2日再開=取引先にサイバー攻撃、1日は停止」
- 日本自動車工業会「自動車産業サイバーセキュリティガイドライン」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








