2025年11月14日、学校法人東海大学 は、ネットワークシステムの保守・管理を委託している 東海ソフト開発 が管理・運用するサーバが外部から不正アクセスを受け、ランサムウェアの被害 を受けたと公表しました。委託先のサーバには、大学の教職員・学生・保護者のユーザー ID やパスワードなどを含む 個人情報ファイルが保護なしで保存 されていました。
2026年2月18日の第2報では、委託先の調査報告書をもとに、延べ193,118人 分の個人情報の漏えいが確認されたと公表しました。大学によれば、委託業務は本来、大学の構内での作業か、大学の環境に接続して行う作業ルールでしたが、委託先が社内へデータを持ち帰るなど、ルールと異なる運用 があり、個人情報が委託先に存在していました。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
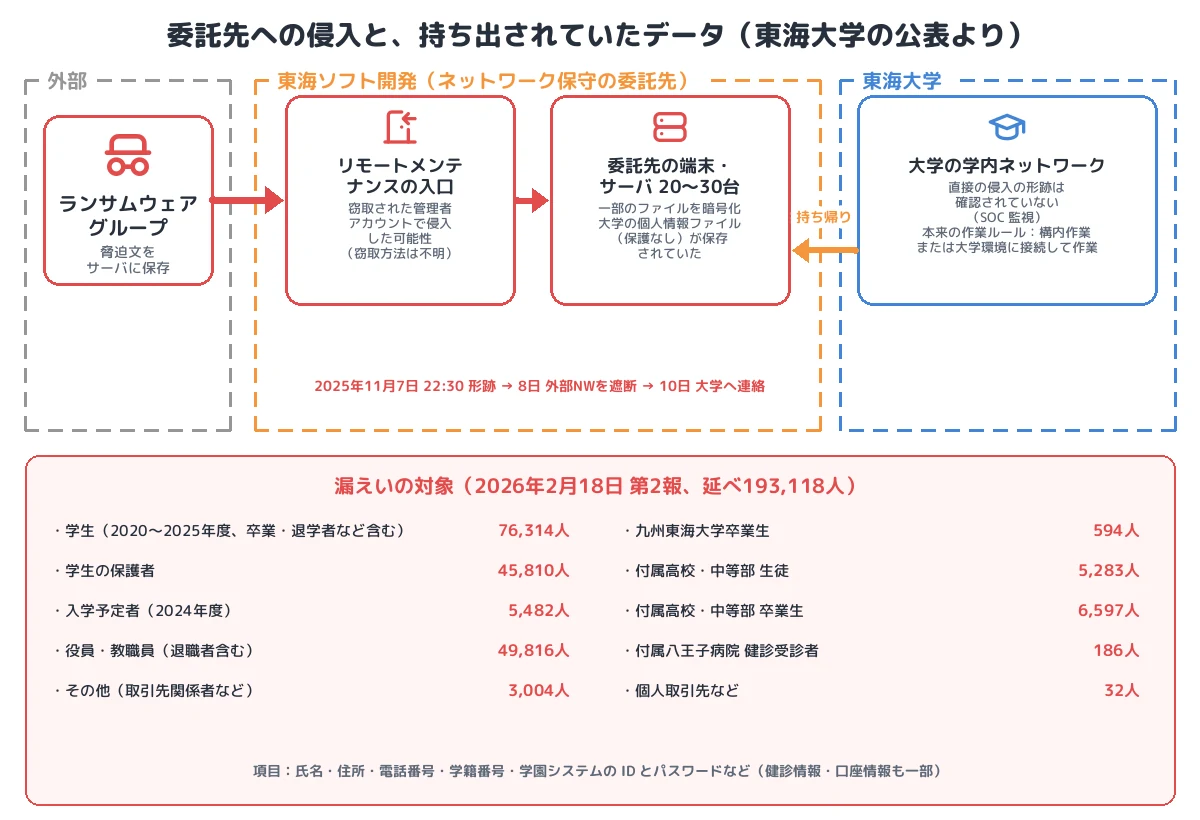
- 侵入:委託先のリモートメンテナンス用の入口から、何らかの方法で窃取した管理者アカウントを使って侵入した可能性。委託先の端末・サーバ20〜30台に不正アクセス
- 被害:委託先サーバの一部のファイルがランサムウェアで暗号化。ランサムウェアグループの脅迫文がサーバに保存されていた
- データの所在:作業は構内または大学環境への接続で行うルールだったが、委託先が社内にデータを持ち帰っていた。大学側も委託先への個人情報の安全管理を徹底していなかった
- 漏えい:延べ193,118人(学生76,314人、保護者45,810人、教職員49,816人ほか)。氏名、住所、学籍番号、学園システムの ID とパスワード、健診情報、口座情報など
- 大学の環境:学内ネットワークへの直接の侵入は確認されていない(SOC 監視)
- 分類:委託先(IT 保守事業者)へのリモートアクセス経由の侵入とランサムウェア、委託先に持ち出されたデータの漏えい(サプライチェーンのリスク)
概要
| 項目 | 内容 |
|---|---|
| 委託元 | 学校法人東海大学 |
| 委託先 | 東海ソフト開発(ネットワークシステムの保守・管理) |
| 侵入経路 | 委託先のリモートメンテナンス用の入口、窃取された管理者アカウント(可能性) |
| 被害の範囲 | 委託先の端末・サーバ 20〜30台、一部のファイルを暗号化 |
| 発覚 | 2025年11月7日 22時30分(委託先で形跡を確認) |
| 大学への連絡 | 11月10日 |
| 公表 | 第1報 2025年11月14日、第2報 2026年2月18日 |
| 漏えい | 延べ193,118人(ユーザー ID ごとに数えており重複あり) |
| 主な項目 | 氏名、性別、生年月日、住所、電話番号、学籍番号・教職員番号、学園システムの ID・パスワード、メールアドレス、所属など。一部は健診情報、金融機関口座情報、試験結果・所見 |
| 含まれない情報 | クレジットカード情報 |
| 大学の環境への影響 | 学内ネットワークへの直接の侵入の形跡はなし |
| 攻撃者 | ランサムウェアグループ(名称は非公表) |
| 対象区分 | 人数 |
|---|---|
| 東海大学 学生(2020〜2025年度、卒業・退学・除籍・入学辞退者を含む) | 76,314人 |
| 学生の保護者(同) | 45,810人 |
| 入学予定者(2024年度入学) | 5,482人 |
| 役員・教職員(退職者を含む) | 49,816人 |
| その他(取引先関係者など、業務システムの利用権限を持つ人) | 3,004人 |
| 九州東海大学 卒業生 | 594人 |
| 付属高等学校・中等部 生徒(2023〜2025年度入学) | 5,283人 |
| 付属高等学校・中等部 卒業生(退学などを含む) | 6,597人 |
| 付属八王子病院 健診受診者 | 186人 |
| 個人取引先など | 32人 |
| 合計(延べ) | 193,118人 |
事件の時系列
| 日付 | 出来事 |
|---|---|
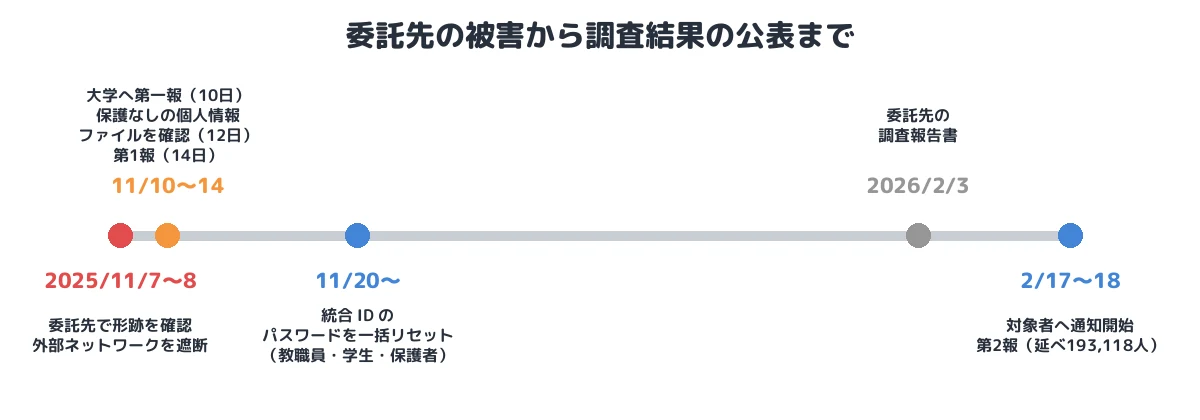
| 2025年11月7日 22時30分 | 委託先のサーバで不正アクセスの形跡を確認 |
| 11月8日 | 委託先で不正アクセスを確認し、外部ネットワークを遮断 |
| 11月9日 | 委託先がランサムウェアグループによる攻撃と確認し、神奈川県警に通報 |
| 11月10日 | 委託先から大学へ第一報 |
| 11月12日 | 攻撃対象のサーバに大学の個人情報ファイル(保護なし)が保存されていたとの報告 |
| 11月14日 | 第1報を公表。文部科学省、個人情報保護委員会に報告 |
| 11月20日〜 | 統合 ID 管理システムのパスワードを一括リセット(教職員11月20日、学生11月27日、保護者2026年1月13日) |
| 2026年2月3日 | 委託先から調査報告書 |
| 2月17日 | 対象者への通知、特設コールセンターの運用を開始 |
| 2月18日 | 第2報(延べ193,118人) |
① 初期侵入:委託先のリモートメンテナンスの入口
攻撃を受けたのは、大学ではなく、ネットワークの保守・管理を担う委託先です。第1報によれば、攻撃者は委託先の リモートメンテナンス用の入口 から、何らかの方法で窃取した管理者アカウント を使って侵入した可能性があります(T1133、T1078)。第2報では、攻撃者が委託先のネットワークにアクセスするための認証情報を不正に入手して侵入したと説明しています。リモートメンテナンスの入口の種類(VPN、リモートデスクトップなど)や、管理者アカウントの認証情報の窃取方法は公表されていません。
② 被害:20〜30台への侵入とランサムウェア
委託先では、端末とサーバ20〜30台に不正アクセスされ、サーバに保管されていたファイルの一部がランサムウェアで暗号化されました(T1486)。サーバにはランサムウェアグループの脅迫文が保存されていました。グループの名称や、身代金の要求の有無は公表されていません。暗号化の前にデータが持ち出されたかどうかの詳細も公表されていませんが、大学は調査報告書を精査した結果、個人情報が漏えいしたと判断しています(持ち出しの方法は非公表)。
③ データの所在:学外に持ち帰られていた個人情報
本来、委託業務は 大学の構内での作業 か、大学の環境に接続して行う作業 というルールでした。しかし委託先は、データを社内に持ち帰るなど、ルールと異なる運用をしており、委託先のサーバに大学の個人情報ファイルが 保護なしで 保存されていました。ファイルには、学園のシステムを利用するための ID とパスワード、病院の健診情報、取引先の口座情報まで含まれていました。
大学自身も「本法人においても、委託先への個人情報の安全管理が徹底されておりませんでした」と認めています。委託元としての監督(個人情報保護法第25条)が、ルールを定めるだけで、その遵守を確認するところまで及んでいなかったことになります。
④ 大学の対応:パスワードの一括リセット
漏えいしたファイルに学園システムの ID とパスワードが含まれていたため、大学は統合 ID 管理システムのパスワードを、教職員、学生、保護者の順に一括でリセットしました。また、多要素認証のない一部の学内サービスの外部からの利用を一時停止し、委託先が管理する機器と学内のネットワーク機器の管理者パスワードを変更しました。大学の SOC の監視では、学内の事務環境への侵入の形跡は確認されていません。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1133 External Remote Services/T1078 Valid Accounts | 委託先のリモートメンテナンス用の入口から、窃取した管理者アカウントで侵入した可能性 |
| 横展開 | (手法は非公表) | 委託先の端末・サーバ20〜30台に不正アクセス |
| 影響 | T1486 Data Encrypted for Impact | サーバ上のファイルの一部を暗号化、脅迫文を保存 |
| 持ち出し | (方法は非公表) | 委託先に保存されていた大学の個人情報(延べ193,118人)が漏えい |
本事件を未然に防ぐために必要な予防策
- 委託先にデータを持ち出させない仕組み:作業は大学の管理する環境(VDI や踏み台)で行い、データのダウンロードや外部への転送を技術的に制限します。ルールを定めるだけでなく、持ち出しができない構成にします。
- 委託先の遵守状況の確認:委託契約に安全管理措置を明記し、定期的な自己点検の報告と監査で、ルールが守られているかを確認します。大学も再発防止策として委託先の監査を挙げています。
- リモートメンテナンスの入口の保護:委託先も含め、リモートメンテナンスの入口には多要素認証を必須にし、管理者アカウントは個人ごとに分け、接続元と時間を限定します。
- パスワードを平文のファイルで扱わない:システムの ID とパスワードを一覧にしたファイルを作らず、作る場合も暗号化し、作業後に削除します。
- 委託先の侵害を前提とした分離:委託先が持つ管理者権限で、委託元のネットワーク全体に届かないよう、委託先ごとにアクセスできる範囲を最小にします。
まとめ
東海大学の事件は、ネットワーク保守の委託先がリモートメンテナンスの入口から侵入されてランサムウェア被害を受け、本来は学外に出ないはずの個人情報ファイルが、委託先に持ち帰られていたために漏えいした事例です。大学の学内ネットワークへの侵入は確認されていませんが、学生、保護者、教職員、付属校、病院の受診者まで延べ約19万人が対象になりました。委託先に「持ち出さない」ことを求めるだけでなく、持ち出せない環境を用意し、遵守を確かめることが、委託元の監督の実質になります。
■ メモ
本記事は、学校法人東海大学の公表(2025年11月14日の第1報、2026年2月18日の第2報)と報道をもとに、公表された範囲の事実を整理したものです。リモートメンテナンスの入口の種類、管理者アカウントの窃取方法、ランサムウェアグループの名称、データの持ち出しの方法は公表されていません。
参考資料
- 学校法人東海大学「【第2報】業務委託先サーバへの不正アクセスに関する調査状況と対応について」(2026年2月18日、PDF)
- 学校法人東海大学「【第1報】業務委託先サーバへの不正アクセスに関するお知らせ」(2025年11月14日、PDF)
- ITmedia NEWS「東海大、ランサム被害で個人情報漏えい 最大19万人分 業務委託先がルール違反、データを持ち帰り」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








