2021年10月31日未明、徳島県つるぎ町の 町立半田病院 で、院内の複数のプリンターから「データを盗み、暗号化した」という英文の脅迫文が大量に印刷されました。ランサムウェア LockBit 2.0 による攻撃です。電子カルテ・医事会計・部門システムのサーバーとバックアップが暗号化され、病院は救急と新規患者の受け入れを止めて紙運用に切り替えました。通常診療の再開は2022年1月4日、約2か月後です。
2022年6月に公表された 有識者会議の調査報告書 は、侵入経路をリモート保守用の VPN 装置(Fortinet FortiGate 60E)と判断し、院内の Active Directory・端末の設定まで具体的に指摘しています。本記事では、この報告書をもとに、初期侵入から暗号化までを段階ごとに整理します。
■ この記事のまとめ
- 初期侵入:電子カルテなどのリモート保守用 VPN 装置 FortiGate 60E の脆弱性 CVE-2018-13379 が導入以来未修正。2021年9月に公開された約8.7万台分の認証情報一覧に、同院の IP アドレス・ID・パスワードが含まれていた。接続元 IP の制限もなかった
- 拡大:10月31日0時前後に、院内の1台の端末から7台へ次々にログオン。PsExec の実行痕跡があり、Mimikatz が使われた可能性も指摘された。全台共通のビルトイン Administrator、利用者の管理者権限、5桁・ロックアウトなしのパスワード方針で、横展開は容易だった
- 影響:AD サーバー2台・電子カルテ系サーバー・医事会計 DB・バックアップサーバー・NAS など、端末とサーバー計40台が被害・影響を受けた。ウイルス対策ソフトは停止、Defender も GPO で無効だった
- 復旧:2018年までのオフラインのバックアップと、復旧業者による復元で再稼働。身代金は支払っていない
- 分類:VPN 装置の既知脆弱性と流出した認証情報を起点とする人手によるランサムウェア攻撃(LockBit 2.0)
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | つるぎ町立半田病院(徳島県、地域の救急当番医) |
| 発生 | 2021年10月31日 未明(10月30日 23:57 にリモートデスクトップ操作の痕跡) |
| ランサムウェア | LockBit 2.0 |
| 侵入経路 | リモート保守用 VPN 装置 Fortinet FortiGate 60E(SSL-VPN)。CVE-2018-13379 が未修正、流出した認証情報が有効なまま、接続元 IP 制限なし |
| 横展開 | 共通のビルトイン Administrator、利用者の Administrators 所属、PsExec の実行痕跡、Mimikatz の可能性 |
| 被害範囲 | ログオン成功9台・暗号化15台・両方16台の計40台(AD×2、電子カルテ AP×2・DB・参照、医事会計 DB、バックアップサーバー、NAS など) |
| 情報漏えい | 確認されていない(報告書は「漏えいした可能性は高い」とする) |
| 復旧 | 2022年1月4日に電子カルテ再稼働・通常診療再開。身代金は不払い |
| 調査報告書 | 2022年6月16日(コンピュータウイルス感染事案有識者会議) |
| 攻撃の分類 | 既知脆弱性の悪用、有効なアカウントの悪用、人手によるランサムウェア攻撃 |
事件の時系列
| 日付 | 出来事 |
|---|---|
| 2018年 | 電子カルテシステムを更新。この年以降、オフラインのバックアップは取られていなかった |
| 2019年 | 旧 VPN 装置の故障に伴い、保守事業者が FortiGate 60E にリプレース。設定は旧装置を踏襲し、以後ファームウェアは未更新 |
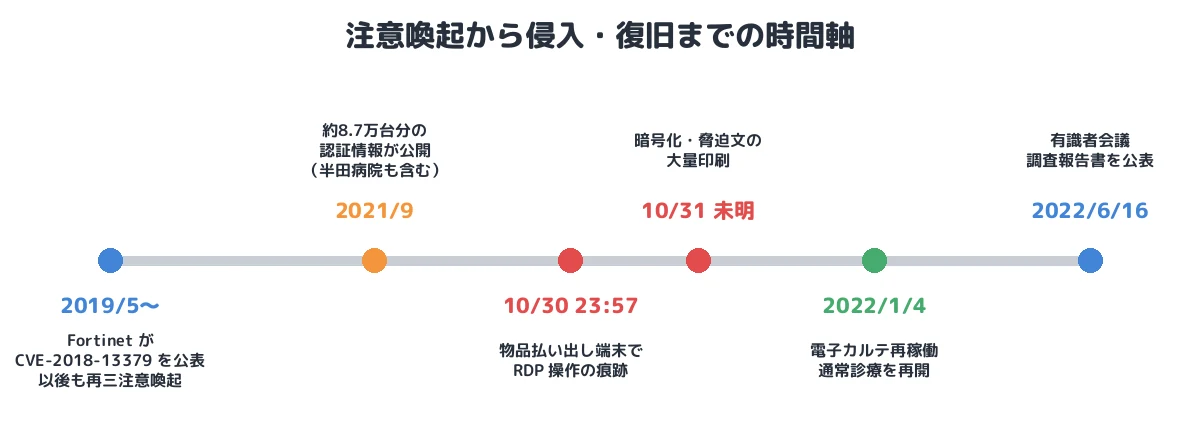
| 2019年5月〜2021年9月 | Fortinet が CVE-2018-13379 の修正と注意喚起を繰り返し公表 |
| 2020年11月 | 同脆弱性で取得された約5万台分の認証情報の一覧がフォーラムで公開される(JPCERT/CC が注意喚起) |
| 2021年9月 | 約8.7万台分の認証情報が公開される。半田病院の IP アドレス・ID・パスワードも含まれていた |
| 10月30日 23:57 | 物品払い出し端末にリモートデスクトップ操作の痕跡 |
| 10月31日 0時前後 | 3階の端末から7台の端末へ次々にログオン。AD サーバー・印刷サーバーにもログオン |
| 10月31日 未明 | 院内のプリンターから脅迫文が大量印刷。電子カルテのネットワークを遮断。救急受け入れを停止 |
| 10月31日 15時 | 事業者が FortiGate のファームウェアを更新(ログを保全しないまま) |
| 12月29日 | 電子カルテのデータ復元を確認 |
| 2022年1月4日 | 電子カルテ再稼働、通常診療を再開 |
| 2022年6月16日 | 有識者会議が調査報告書を公表 |
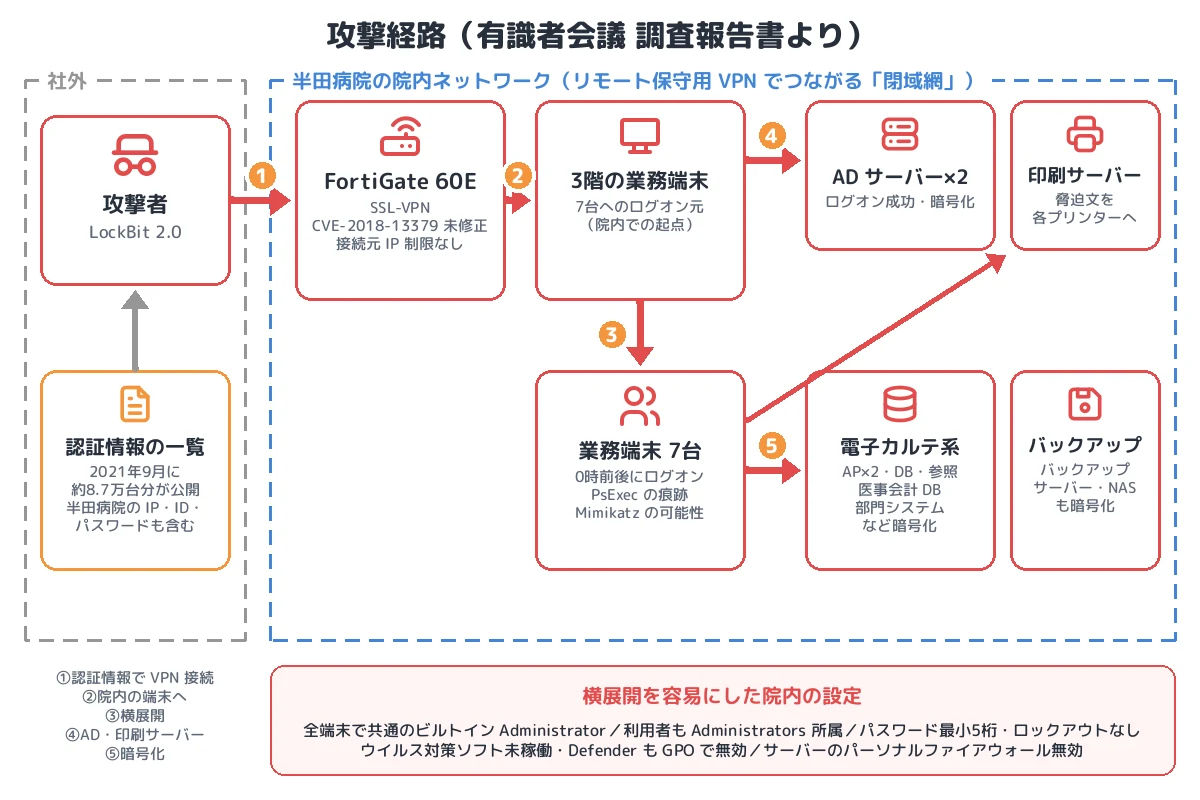
① 初期侵入:未修正の FortiGate と、流出済みの認証情報
半田病院の院内ネットワークは、電子カルテや医療機器のリモート保守のために、保守事業者との間を FortiGate 60E の SSL-VPN で結んでいました。報告書は、電子カルテ系ではメールを使っておらず、Web 閲覧は別セグメントで、外部公開の RDP もなかったことから、この VPN が唯一の侵入経路 と判断しています。
この FortiGate は導入以来ファームウェアが更新されておらず、CVE-2018-13379 が残っていました。FortiOS の SSL-VPN Web ポータルのパストラバーサルで、認証なしに装置のシステムファイルを読み出せ、その中に保存された SSL-VPN 利用者の認証情報が平文で得られるというものです(CVSS v3 9.8)。詳細な影響範囲と悪用の仕組みについては、Fortinet の PSIRT アドバイザリ(FG-IR-18-384) と JPCERT/CC の注意喚起 をご参照ください。
この脆弱性で収集された認証情報は、2020年11月に約5万台分、2021年9月に約8.7万台分がフォーラムで公開されています(Fortinet のブログ)。報告書は、2021年9月の一覧に半田病院のグローバル IP アドレス・ID・パスワードが含まれていた ことを確認しています。修正の適用だけでなくパスワードの変更も行われていなかったため、攻撃者は脆弱性を改めて突かなくても、公開済みの認証情報で正規の VPN 利用者として接続できる状態でした(T1190、T1078、T1133)。加えて、VPN 接続と管理アクセスのどちらにも 接続元 IP アドレスの制限がなかった ため、インターネット上のどこからでも接続できました。
なお、事業者がインシデント当日の15時に、ログを保全しないままファームウェアを更新したため、VPN 装置のログによる侵入経路の裏付けはできていません。報告書の結論は「可能性が極めて高い」という推定です。
② 院内での足場:RDP と起点の端末
フォレンジック調査の時点で初期化されていなかった物品払い出し端末(Windows 7)のレジストリには、10月30日 23:57 のリモートデスクトップ操作 の痕跡が残っていました(T1021.001)。同じ端末には、10月31日 3:04 に脅迫文 LockBit_Ransomware.hta を mshta.exe で開き、印刷を試みた痕跡もあります。パスは C:\Users\administrator.HANDA\Desktop\ で、ドメインの administrator アカウント のプロファイルで操作されていたことが分かります。
③ 横展開:共通の管理者アカウントと PsExec
インシデント発覚時刻(10月31日0時ごろ)の前後1時間に、3階の業務端末1台から、3階・4階の業務端末7台へ次々とログオン されていました。うち6台で不審なファイルの痕跡と、PsExec のサービス側プロセス PSEXESVC.exe の実行痕跡が見つかっています(T1569.002、T1021.002)。フォレンジックツールは Mimikatz が混入している可能性も示しましたが、それ以上の解析は行われていません。
横展開を容易にしたのは、Active Directory と端末の設定でした。
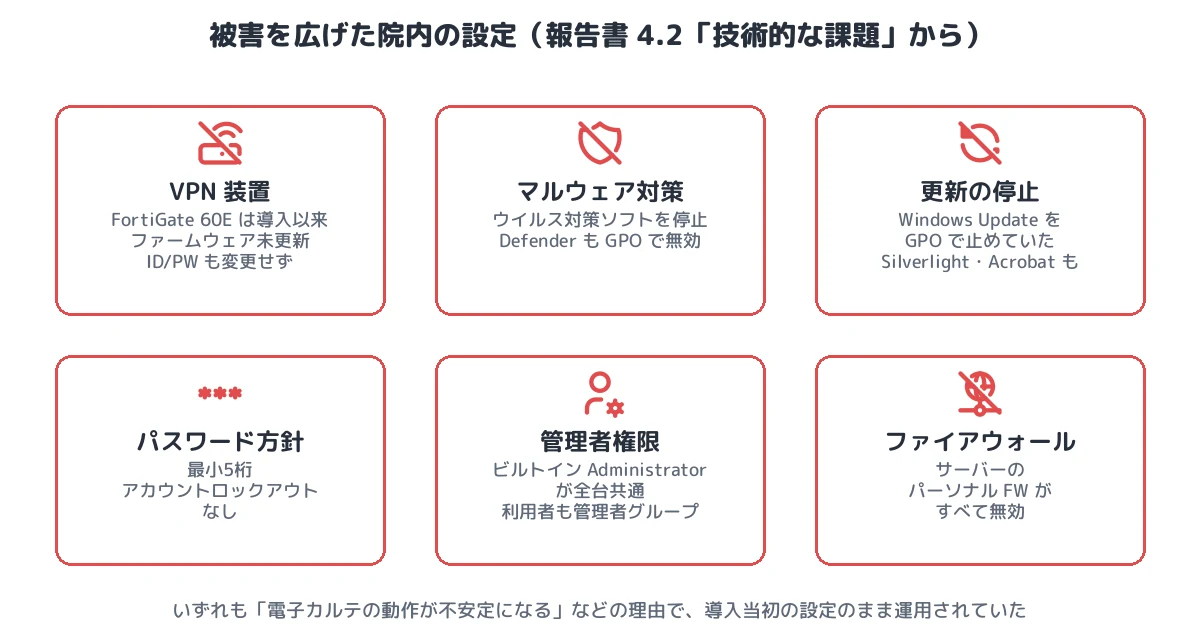
- ビルトイン Administrator が全台共通:ID も変更されておらず、1台で資格情報を得れば全台に使えた
- ドメインユーザーが Built-in\Administrators に所属:利用者の権限のままで OS の設定変更や資格情報のダンプ(T1003.001)ができた。UAC も既定値のままだった
- パスワード最小5桁・アカウントロックアウトなし:報告書は、総当たりでのログオンも容易な状況だったと指摘している(総当たりが実際に行われたかは未確認)
- サーバーのパーソナルファイアウォールがすべて無効:SMB・RDP などへの到達を何も制限していなかった
報告書は、PsExec のような「よく使われる手法」も使われてはいるものの、高度な手法を用いずとも水平展開は容易にできた と結論づけています。
④ AD と印刷サーバーの掌握
起点の端末を含む3台から AD サーバーへのログオンが成功し、うち1台はもう1台の AD サーバーにもログオンしていました。発覚前24時間に広げると、7台のうちの1台から AD サーバー・印刷サーバー・Hyper-V 仮想サーバー・医事会計 DB・電子カルテ連携サーバーなど 18台へログオン されています(TA0008、探索の具体的な手法は未公表)。報告書は、AD を通じて院内のすべてのシステムにアクセスできた可能性が高いとしています。
7台の端末からは印刷サーバーへのログオンも確認されており、これが各プリンターからの脅迫文の大量印刷につながったと見られています。
⑤ 影響:ウイルス対策ソフトのない環境で、バックアップまで暗号化
LockBit 2.0 による暗号化が確認されたのは、電子カルテ端末・医事会計端末、AD サーバー2台、印刷サーバー、電子カルテ AP サーバー2台・DB サーバー・参照サーバー、医事会計 DB、透析管理・麻酔記録・健診などの部門サーバー、そして バックアップサーバーと電子カルテ部門の NAS です(T1486)。
防御側には、検知・阻止の手段がほとんどありませんでした。
- ウイルス対策ソフトを停止:導入はしていたが、電子カルテ導入時に不具合が出たため動作させていなかった
- Microsoft Defender も無効:「他のウイルス対策ソフトがない場合に Defender を有効にする」動作が GPO で無効化されていた(T1562.001 に相当する状態が、攻撃者の操作ではなく設定として存在した)
- Windows Update を GPO で停止:Windows 10 端末は修正プログラムが一切適用されていなかった。Silverlight(2021年10月12日にサポート終了)・Acrobat DC の更新も止められていた
バックアップは院内の同じネットワーク上のサーバー・NAS にあり、管理者権限を握った攻撃者からは本番と同じように到達できました。しかも 2018年以降、オフラインのバックアップは取られていなかった ことが復旧作業の中で判明しています。
復旧と「データ復元」の経緯
暗号化されたサーバーは復旧業者(報告書ではB社)に送られ、12月29日に電子カルテのデータ復元が確認されました。報告書は、2018年までのオフラインのバックアップに加え、B社が何らかの方法で復号に必要な手段を入手した可能性 を指摘しています。病院は身代金を支払わない方針を取り、支払った事実もないとしています。報道によれば、復旧業者への支払いは約7,000万円、システムの再構築に約2億円がかかりました。
報告書はB社の初動も問題視しています。エンジニアの派遣要請に応じず、対象機器を院外に持ち出し、ネットワークに接続したままのウイルススキャンを指示したことで、証拠の保全と全体像の解明が難しくなりました。
なぜ放置されたのか:責任の空白
報告書が最も強く指摘したのは、技術的な不備そのものより、誰も VPN 装置の脆弱性に責任を持っていなかった ことです。
- 電子カルテ事業者(C社)はリモート保守の主体だが、VPN 装置はインフラ担当のA社の範疇とし、脆弱性は「範疇外」と認識していた
- VPN 装置を設置・保守するA社は、脆弱性の存在を認識していたが、病院に説明していなかった
- 病院は、注意喚起や報道を自ら収集・判断できる体制を持たなかった
さらに、電子カルテシステムは2000年に開発された古い設計で、IE7 互換、ActiveX(自己署名証明書のものもサイレントインストールを許可)、HTTP の平文通信を前提としていました。「閉域網だから安全」という前提で、セキュリティ設定を緩めたまま運用を続けたことが、VPN が破られた瞬間に全体を無防備にしました。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application | FortiGate 60E の CVE-2018-13379(認証情報の取得に使われた脆弱性)が未修正 |
| 初期アクセス | T1078 Valid Accounts/T1133 External Remote Services | 公開済みの SSL-VPN 認証情報が有効なまま。接続元 IP 制限なし |
| 横展開 | T1021.001 Remote Desktop Protocol | 10/30 23:57 の RDP 操作の痕跡 |
| 実行・横展開 | T1569.002 Service Execution/T1021.002 SMB/Windows Admin Shares | 6台で PSEXESVC.exe の実行痕跡 |
| 認証情報アクセス | T1003.001 LSASS Memory(可能性) | Mimikatz 混入の可能性(未解析)。全台共通の Administrator |
| 探索 | (詳細未公表) | AD サーバー2台へのログオン成功 |
| 防御回避 | ―(対策ソフトが元々停止) | ウイルス対策ソフト停止、Defender は GPO で無効 |
| 影響 | T1486 Data Encrypted for Impact | 40台が被害・影響。バックアップサーバー・NAS も暗号化 |
| 持ち出し | (確認されていない) | 報告書は漏えいの可能性は高いとする。リークサイトでの公開は確認されていない |
本事件を未然に防ぐために必要な予防策
初期侵入を防ぐ
- 外部公開機器の脆弱性管理を契約上の責任にする:VPN 装置・ファイアウォールは、誰がファームウェアの更新と注意喚起の確認を行うのかを保守契約で明記します。医療機関では厚生労働省「医療情報システムの安全管理に関するガイドライン」がリモート保守の管理を求めています。
- 認証情報の流出が公表された脆弱性は「修正+全パスワード変更」:CVE-2018-13379 のように認証情報が抜かれる脆弱性は、修正しても既に流出した認証情報で入られます。修正と同時に、装置に登録されたすべてのアカウントのパスワードを変えます。
- SSL-VPN に MFA と接続元制限:保守用 VPN は接続元を保守事業者の固定 IP に限定し、MFA を必須にします。保守時だけ有効化する運用も有効です。
侵入後の拡大を食い止める
- ローカル管理者パスワードの一意化:Windows LAPS などで端末ごとに異なるパスワードにし、共通のビルトイン Administrator を使い回せないようにします。
- 利用者を標準ユーザーで運用する:ドメインユーザーを Administrators から外し、管理作業は別アカウントで行います。
- パスワード方針とロックアウト:最小桁数を十分に長くし、ロックアウトを有効にします。
- ホスト ファイアウォールとセグメント分割:端末間の SMB・RDP を原則禁止し、管理用の通信は管理セグメントからだけ許可します。
影響を小さくする
- マルウェア対策を止めない:電子カルテの動作に影響が出る場合は、対策ソフトを止めるのではなく、除外設定の範囲を事業者と検証して最小化します。EDR の導入も検討します。
- オフライン・イミュータブルなバックアップ:ドメインから切り離した保管先に定期的に取得し、実際に復元できることを確認します。
- インシデント時のログ保全:機器の更新や初期化の前に、ログとディスクイメージを保全します。ファームウェア更新でログが失われた本件は、その反面教師です。
まとめ
半田病院の事件は、2年以上前から修正と注意喚起が出ていた VPN 装置の脆弱性と、流出済みの認証情報という「入口の既知の穴」に、共通の管理者アカウント、停止したウイルス対策、オフラインのないバックアップという「院内の既知の穴」が重なって起きました。どれも新しい攻撃手法ではありません。報告書が繰り返し指摘したのは、病院・電子カルテ事業者・保守事業者の間で、こうした基本的な対策に誰も責任を持っていなかったことです。「閉域網だから安全」という前提は、外部とつながる保守用 VPN が1台あるだけで成り立たなくなります。
■ メモ
本記事は、つるぎ町立半田病院「コンピュータウイルス感染事案有識者会議調査報告書」(2022年6月)と報道をもとに、公表された範囲の事実を整理したものです。VPN 装置のログが保全されなかったため、侵入経路は報告書でも推定にとどまります。
参考資料
- つるぎ町立半田病院「コンピュータウイルス感染事案有識者会議調査報告書」(PDF)
- Fortinet PSIRT「FG-IR-18-384: FortiOS system file leak through SSL VPN via specially crafted HTTP resource requests」
- Fortinet「Malicious Actor Discloses FortiGate SSL-VPN Credentials」
- JPCERT/CC「複数の SSL VPN 製品の脆弱性に関する注意喚起」
- ScanNetSecurity「つるぎ町立半田病院『コンピュータウイルス感染事案有識者会議調査報告書』を公開」
- マイナビニュース「半田病院のランサムウェア被害、報告書から読み解く」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








