2025年10月4日、岐阜県中津川市のアルミダイカスト部品メーカー 美濃工業 は、サイバー攻撃によるシステム障害を公表しました。ドメインコントローラー(AD)と仮想化基盤(ESXi)を含む主要な業務系サーバー、一部のクライアント PC が暗号化され、主要なファイルサーバーからデータが窃取されていました。攻撃したのはランサムウェアグループ SafePay で、10月28日にはリークサイトで約60GB のデータが公開されています。
同社は12月25日の最終報告で、侵入経路と攻撃手法、自社の問題点を具体的に公表しました。入口は FortiGate の SSL-VPN(ファームウェアは最新で、脆弱性の悪用ではない)、悪用されたのは 4月に一時利用のために作成し、極めて単純な ID とパスワードのまま削除し忘れていた正規の VPN アカウント でした。パスワードの例示まで公表した最終報告は、「社会全体で守るため」の異例の情報公開として注目されています。
■ この記事のまとめ
- 初期侵入:FortiGate の SSL-VPN を経由し、正規の VPN アカウントの認証を突破(脆弱性ではない)。アカウントは2025年4月10日に一時利用のため作成され、非常に容易な ID・パスワード(例示:temp/password1msys1)のまま、利用終了後も残っていた。ロックアウトの仕組みなし
- 予兆:5月4日から、組織外の IP アドレスによるこのアカウントへのログイン成功が定期的に繰り返されていた(ログインしてすぐログアウト)
- 権限取得:10月1日19時31分に侵入、約1時間後の20時32分に AD の管理者権限を悪用。管理者パスワードも弱く(例示:pw1mino01)、名前を変えていたが既定の RID 500 のままだった
- 拡大と窃取:どこにでもつながる社内ネットワークで横展開し、10月2日夜〜4日早朝に複数のクライアント端末を出口に約300GB を外部に送信
- 影響:10月3日夜に AD・ESXi を含む主要な業務系サーバーと一部の PC を暗号化。リークサイトで約60GB が公開
- 分類:弱い認証情報の正規アカウントを悪用した人手によるランサムウェア攻撃(SafePay)
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 美濃工業(岐阜県中津川市、アルミダイカスト部品) |
| 攻撃者 | SafePay |
| 侵入経路 | FortiGate SSL-VPN。正規の VPN アカウントの認証を突破(ファームウェアは最新、脆弱性の悪用ではない) |
| 悪用されたアカウント | 2025年4月10日に一時利用のため作成。非常に容易な ID・パスワード(例示:ID temp/PASS password1msys1)。利用終了後も削除せず |
| 予兆 | 2025年5月4日以降、組織外 IP からのログイン成功が定期的に発生 |
| 管理者権限 | AD の管理者アカウント。パスワードが弱く(例示:pw1mino01)、既定の RID 500 のまま |
| 横展開 | どこにでもつながる社内ネットワーク構成で容易に展開 |
| 窃取 | 約300GB を外部へ送信(複数のクライアント端末を出口に)。リークサイトで約60GB が公開 |
| 暗号化 | AD、ESXi を含む主要な業務系サーバー、一部のクライアント PC |
| 対応 | VPN を停止、全社員のパスワードを変更、EDR と24時間監視(SOC)を導入。12月25日に最終報告兼安全宣言 |
| 攻撃の分類 | 有効なアカウントの悪用、弱い認証、フラットなネットワークでの横展開、二重恐喝型ランサムウェア |
事件の時系列
| 日時 | 出来事 |
|---|---|
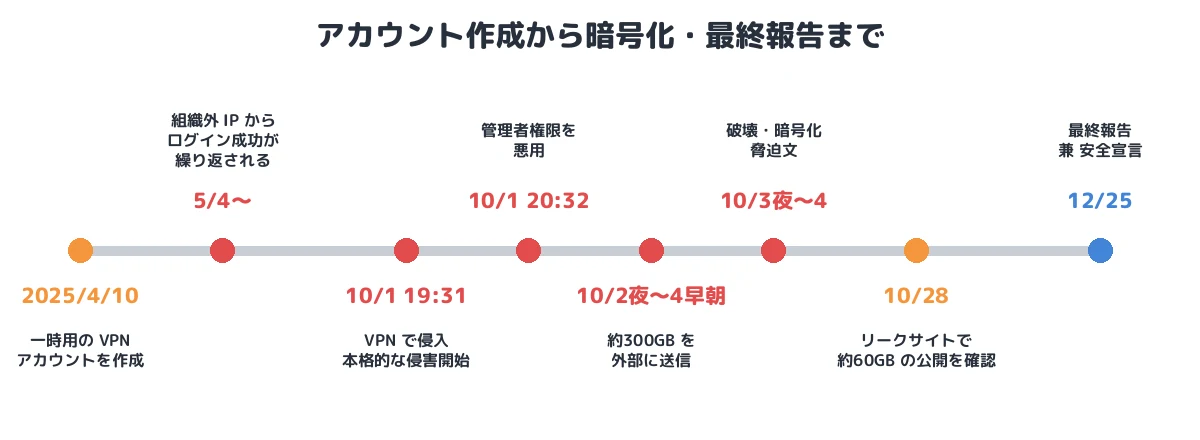
| 2025年4月10日 | 一時利用のため VPN アカウントを作成(利用終了後も削除せず) |
| 5月4日〜 | 組織外の IP アドレスから、このアカウントでのログイン成功が定期的に繰り返される(ログイン後すぐログアウト) |
| 10月1日 19:31 | 正規の社員用 VPN アカウントで侵入。本格的な侵害活動が始まる |
| 10月1日 20:32 | システム管理者アカウントの権限を悪用。以後、組織内を探索し、クライアント端末を制御 |
| 10月2日夜〜4日早朝 | 約300GB の情報が外部に送信される |
| 10月3日夜 | システムが破壊され、データが暗号化される |
| 10月4日 未明 | 社内フォルダーに脅迫文。4時45分に VPN が切断される。同日、第一報を公表 |
| 10月21日 | 第三報(この時点では「極小容量の通信の痕跡」としていた) |
| 10月28日 | リークサイトで約60GB のデータの公開を確認(翌29日にサイトは閉鎖) |
| 11月3日 | 第四報。相当量(約300GB)の通信の痕跡を確認と訂正 |
| 12月25日 | 最終報告 兼 安全宣言 |
① 初期侵入:消し忘れた一時用の VPN アカウント
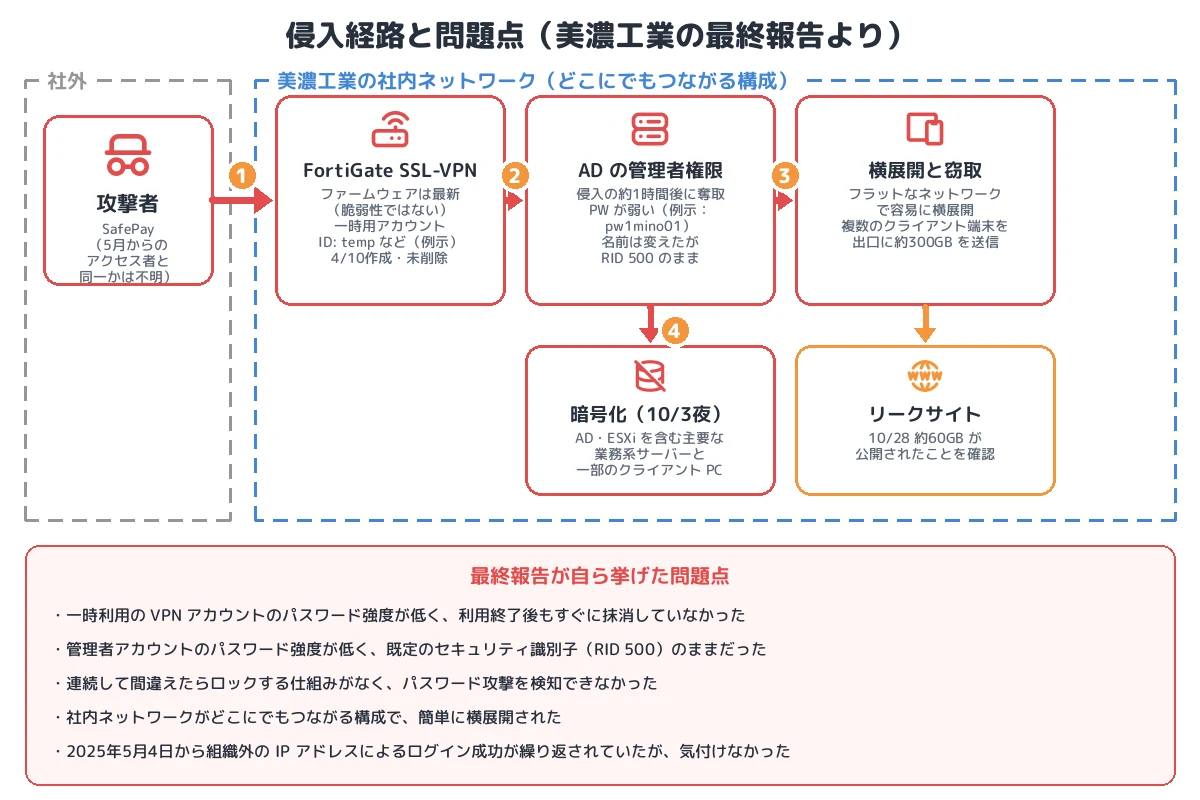
侵入口は FortiGate の SSL-VPN でした。最終報告は、ファームウェアは最新で、脆弱性を利用した侵入ではない と明記しています。攻撃者は、正規の VPN アカウントの認証情報を何らかの方法で突破 しました(T1133、T1078)。
悪用されたのは、2025年4月10日に一時的な利用のため臨時に作成した VPN アカウント です。臨時のものだったため、非常に容易な ID とパスワード(例示:ID「temp」、パスワード「password1msys1」)で作られ、利用終了後も削除されずに残っていました。連続して間違えたらロックする仕組みもありませんでした。認証の突破方法は特定できていませんが、同社は「パスワードアタック等で突破された」と推測しています(T1110)。
さらに、ログを調べると、5月4日から組織外の IP アドレスによるこのアカウントへのログイン成功 が記録されていました。その後も定期的にアクセスの試行とログインが繰り返されていましたが、ログインしてすぐにログアウトするだけでした。10月の攻撃者と同一かは不明(IP アドレスとアクセス元の地域は異なる)ですが、侵入可能な認証情報が5か月近く放置され、誰かに確認され続けていたことになります。初期侵入用の認証情報を確保して売買する「Initial Access Broker」の行動とも一致する動きです。
② 権限取得:約1時間で AD の管理者権限
10月1日19時31分に VPN で侵入した攻撃者は、約1時間後の20時32分に、Windows サーバー(AD)の管理者権限を悪用 しています(T1078.002、T1110)。
- 管理者アカウントの パスワードの強度が低く、短時間で破られた(例示:ID「admin-yamada」、パスワード「pw1mino01」)
- 管理者アカウントの ユーザー名は変更していたが、既定のセキュリティ識別子(RID 500)をそのまま使っていた ため、管理者であることを容易に判別されたと推測される
- ここでも、連続して間違えたらロックする仕組みがなかった
ユーザー名を変えても、ビルトイン Administrator の SID の末尾(RID)は500のままなので、AD の情報を調べれば管理者アカウントは分かります。名前を変えるだけでは保護になりません。
③ 横展開と窃取:どこにでもつながるネットワーク
攻撃者は管理者権限でネットワーク内を探索しましたが、社内ネットワークがどこにでもつながる構成 だったため、簡単に横展開されました(TA0008)。クライアント端末の制御を奪い、複数のクライアント端末を出口にして、主要なファイルサーバーなどのデータを外部に送信しています(T1039、T1041)。インターネット通信機器のログから、10月2日夜から4日早朝にかけて約300GB が送られたことが確認されました。
なお、同社は第三報(10月21日)の時点では「極小容量の通信の痕跡」としていましたが、再分析で相当量の通信を確認し、第四報で訂正しています。
④ 暗号化と公開
10月3日夜、攻撃者はシステムを破壊し、AD と ESXi を含む主要な業務系サーバー、一部のクライアント PC を暗号化しました(T1486)。4日未明には社内フォルダーに脅迫文が残されていました。10月28日には、SafePay のリークサイトで約60GB のデータの公開が確認されています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1133/T1078 | FortiGate SSL-VPN と、削除し忘れた一時用の VPN アカウント |
| 認証情報アクセス | T1110 Brute Force(推定) | 容易な ID・パスワード、ロックアウトなし |
| 権限昇格 | T1078.002 Domain Accounts | 約1時間後に AD 管理者権限。弱いパスワード、RID 500 |
| 横展開 | TA0008 | どこにでもつながる社内ネットワーク |
| 持ち出し | T1041 Exfiltration Over C2 Channel(手法の詳細は非公表) | 複数のクライアント端末を出口に約300GB |
| 影響 | T1486 Data Encrypted for Impact | AD・ESXi を含む主要サーバーと一部の PC |
本事件を未然に防ぐために必要な予防策
最終報告が挙げた再発防止策に沿って整理します。
初期侵入を防ぐ
- 一時アカウントの期限管理:臨時のアカウントは作成時に有効期限を設定し、利用終了とともに削除します。VPN アカウントは定期的に棚卸しし、使われていないものを無効化します。
- VPN に多要素認証:パスワードだけで入れる VPN は、パスワードが漏れた時点で入られます。美濃工業も、VPN は多要素認証を追加するまで再開しないとしています。
- パスワードとロックアウト:12桁以上の複雑なパスワードと、連続失敗時のロックを導入します。
- VPN ログの監視:組織外の IP アドレスからの成功ログイン、通常と異なる時間帯・地域からのログインを検知します。5月からの予兆は、ログを見ていれば気付けた可能性があります。
侵入後の拡大を食い止める
- 管理者アカウントの保護:管理者アカウントは用途ごとに権限と範囲を分け、強いパスワードと MFA で保護します。ビルトイン Administrator(RID 500)は無効化し、別の管理用アカウントを使います。
- ネットワークの分割:どこにでもつながる構成をやめ、サーバー・クライアント・管理系をセグメントで分け、必要な通信だけを許可します。
- EDR と24時間監視:美濃工業は EDR と SOC を導入しました。侵入から暗号化まで約2日あり、その間の横展開と大量送信は検知できた可能性があります。
まとめ
美濃工業の事件で、攻撃者は高度な脆弱性を使っていません。最新のファームウェアの VPN 装置に、一時用に作って消し忘れた単純なパスワードのアカウントで入り、同じく弱い管理者パスワードで約1時間後に AD を握り、どこにでもつながるネットワークを通ってデータを持ち出しました。そして侵入できる認証情報は、5か月も前から組織外で使われていました。同社が自らパスワードの例示まで公表したのは、同じ穴を持つ多くの組織に気付いてもらうためです。アカウントの棚卸し、MFA、強いパスワードとロックアウト、ログの監視――いずれも基本ですが、その一つひとつが欠けると、このような被害につながります。
■ メモ
本記事は、美濃工業の公表(第一報〜第四報、2025年12月25日の最終報告 兼 安全宣言、2026年2月の個人情報に関する報告)と報道をもとに、公表された範囲の事実を整理したものです。ID・パスワードは同社が最終報告で示した例示です。認証の突破方法は特定されていません。
参考資料
- 美濃工業「サイバー攻撃に関する最終報告 兼 安全宣言」
- ITmedia エンタープライズ「美濃工業のランサムウェア被害 正規ID悪用で侵入され300GBの流出を確認」
- ScanNetSecurity「『当社の IT 環境については安全であることを宣言いたします』美濃工業株式会社」
- マイナビニュース TECH+「『社会全体で守るために』——美濃工業が自社の問題点まで包み隠さず公開した理由」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








