2024年10月5日、カシオ計算機 は社内ネットワークへの第三者の不正アクセスを確認しました。ランサムウェアにより重要なシステムの一部が使用不能になり、部品の調達・生産・出荷、個人向け製品の修理受付など幅広い業務に影響が出ました。10月10日ごろにはランサムウェアグループ Underground がリークサイトで犯行声明を出し、窃取したとするデータを公開しています。
2025年1月7日に公表された調査結果では、原因を フィッシングメール対策 と 海外拠点を含むグローバルでのネットワークセキュリティ体制 の不備とし、従業員・取引先・顧客の 計8,478人分 の個人情報と、請求書・契約書・会議資料などの社内資料の流出を確認しています。本記事では、公表された事実と、Underground について公開されている分析を分けて整理します。
■ この記事のまとめ
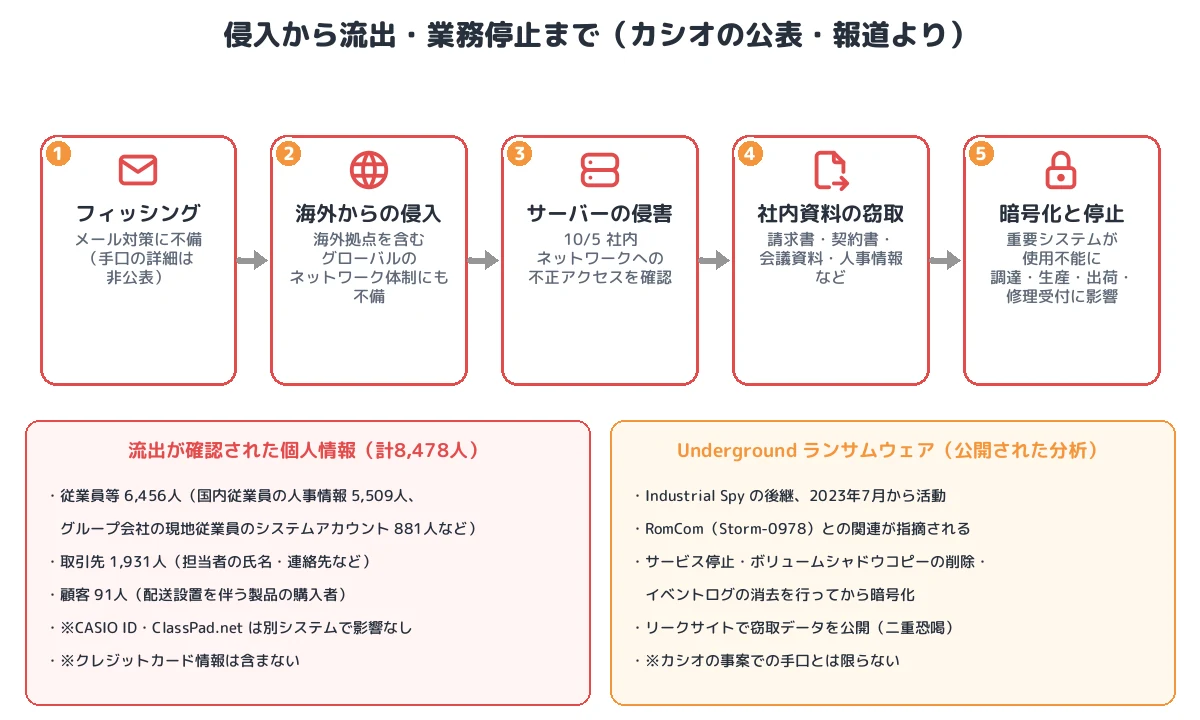
- 初期侵入:フィッシングメール対策に不備があり、海外からの「巧妙なランサムウェア攻撃」に対処できなかった(メールの内容・感染の仕組みは非公表)
- 拡大:海外拠点を含むグローバルのネットワークセキュリティ体制にも不備があった(具体的な経路は非公表)
- 影響:10月5日にサーバーが海外から不正アクセスを受け、重要システムの一部が使用不能に。調達・生産・出荷、修理受付などに影響し、10〜12月の売上高が約130億円、営業利益が約40億円減少する見込みと発表
- 情報窃取:社内文書を中心に窃取され、従業員 6,456人・取引先 1,931人・顧客 91人の個人情報と、請求書・契約書・会議資料・社内システムのデータが流出。顧客データベースからの窃取の痕跡はなし
- 分類:フィッシングを起点とする二重恐喝型ランサムウェア攻撃(Underground)。身代金要求には応じていない
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | カシオ計算機(および関係会社) |
| 発生 | 2024年10月5日(サーバーが海外から不正アクセスを受ける) |
| 攻撃者 | Underground(10月10日ごろ犯行声明・データ公開) |
| 原因(公表) | フィッシングメール対策の不備、海外拠点を含むグローバルのネットワークセキュリティ体制の不備 |
| 影響 | 重要システムの一部が使用不能。調達・生産・出荷、修理受付、新製品の発売延期、決算スケジュールの変更 |
| 流出(個人情報) | 計8,478人:従業員等 6,456人、取引先 1,931人、顧客 91人。クレジットカード情報は含まず |
| 流出(その他) | 一部の取引先との請求書・契約書・売上に関するデータ、会議資料・内部検討資料、社内システムに関するデータ |
| 影響を受けなかったもの | 顧客データベース、CASIO ID、ClassPad.net(別システム) |
| 業績 | 10〜12月の売上高 約130億円・営業利益 約40億円の減少見込み(2024年11月27日の業績予想修正) |
| 身代金 | 要求には一切応じていない |
| 攻撃の分類 | フィッシング起点の二重恐喝型ランサムウェア攻撃 |
事件の時系列
| 日付 | 出来事 |
|---|---|
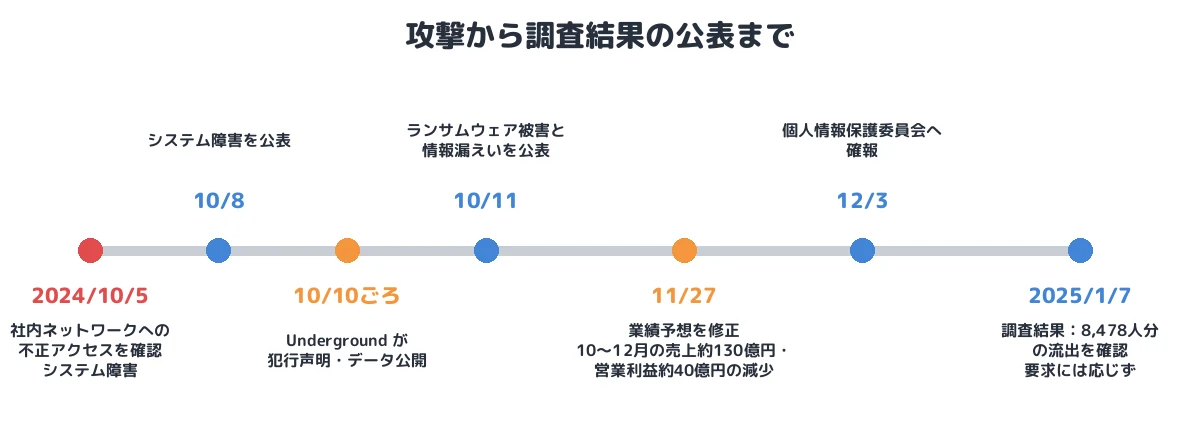
| 2024年10月5日 | 社内ネットワークへの第三者の不正アクセスを確認。システム障害が発生 |
| 10月8日 | システム障害を公表 |
| 10月10日ごろ | Underground がリークサイトで犯行声明を出し、窃取したとするデータを公開 |
| 10月11日 | ランサムウェア被害と情報漏えいの可能性を公表 |
| 10月中旬 | 新製品の発売延期、個人向け製品の修理受付停止などを発表 |
| 11月27日 | 業績予想を修正。10〜12月の売上高約130億円・営業利益約40億円の減少見込み |
| 12月3日 | 個人情報保護委員会へ確報を提出 |
| 2025年1月7日 | 調査結果を公表。8,478人分の個人情報の流出を確認。サービスは一部を除き再開 |
① 初期侵入:フィッシングメール
調査結果は原因を「フィッシングメール対策及び海外拠点を含むグローバルでのネットワークセキュリティ体制に一部不備があったため、海外からの巧妙なランサムウェア攻撃に対処できなかった」としています。どの拠点の誰にどのようなメールが届き、何が実行されたのか(添付ファイル、リンク先からのダウンロード、認証情報の入力など)は公表されていません(T1566 Phishing)。
② 拡大:グローバルのネットワーク
カシオは国内外に多数の拠点とグループ会社を持ちます。調査結果が「海外拠点を含むグローバルでのネットワークセキュリティ体制」の不備を挙げていること、流出した情報に「国内外グループ会社の一部の現地従業員の本社システムアカウント情報(881人)」が含まれていることから、拠点間でつながった社内ネットワークと共通のシステムを通じて、被害が本社のサーバーに及んだと読み取れます。ただし、侵入した拠点、横展開の手法、権限昇格の方法は公表されていません(TA0008、詳細は非公表)。
③ 情報窃取と暗号化
調査の結果、ランサムウェア攻撃を受けたサーバーを中心に、社内業務用に保管していた 社内文書 のデータの一部が窃取されていました(T1005、T1039)。
| 区分 | 人数 | 主な内容 |
|---|---|---|
| 従業員等 | 6,456人 | 国内従業員の氏名・社員番号・メールアドレス・所属・人事情報(5,509人。一部は身分証明書記載情報や家族の情報も)、国内外グループ会社の現地従業員の本社システムアカウント情報(881人)、過去の海外グループ会社従業員の納税者番号など(66人) |
| 取引先 | 1,931人 | 窓口担当者・代表者の氏名・連絡先など(1,922人)、過去の採用面接の応募者(9人) |
| 顧客 | 91人 | 国内で配送設置を伴う製品を購入した顧客の配送先住所・氏名・電話番号など |
個人情報のほか、一部の取引先との請求書・契約書・売上のデータ、会議資料・内部検討資料、社内のシステムに関するデータ も流出しました。顧客データベースや顧客の個人情報を扱うシステムからの窃取の痕跡は確認されておらず、CASIO ID と ClassPad.net は別システムのため影響を受けていません。
暗号化(T1486)により重要システムの一部が使用不能になり、カシオはサーバーを社内ネットワークから切り離しました。その結果、部品の調達・生産・出荷に支障が出て、年末商戦期の製品供給が不足しています。
Underground ランサムウェアについて(公開された分析)
以下は、Underground について公開されているセキュリティベンダーの分析で、カシオの事案で確認された手口とは限りません。
- 2023年7月ごろから活動し、Industrial Spy ランサムウェアの後継とされる
- ロシア系のサイバー犯罪グループ RomCom(Microsoft の分類で Storm-0978)との関連が指摘されている
- 暗号化の前に特定のサービスを停止し、ボリュームシャドウコピーを削除 し(T1490)、Windows のイベントログを消去 する(T1070.001)
- 窃取したデータをリークサイトで公開する二重恐喝を行う
詳細な挙動については、FortiGuard Labs による分析(マイナビニュース掲載) をご参照ください。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1566 Phishing | フィッシングメール対策の不備が原因(手口は非公表) |
| 横展開 | TA0008 Lateral Movement(手法は非公表) | 海外拠点を含むグローバルのネットワーク体制の不備 |
| 収集 | T1005/T1039 | サーバー上の社内文書(人事・取引先・請求書・契約書・会議資料など) |
| 持ち出し | (手法は非公表) | 8,478人分の個人情報と社内資料。Underground がリークサイトで公開 |
| 影響 | T1486 Data Encrypted for Impact | 重要システムの一部が使用不能に |
本事件を未然に防ぐために必要な予防策
初期侵入を防ぐ
- メールの多層防御:添付ファイルのサンドボックス検査、URL の書き換えとクリック時の検査、なりすましメールの判定(SPF・DKIM・DMARC)を組み合わせます。
- フィッシング耐性のある認証:認証情報を入力させるタイプのフィッシングには、FIDO2 などフィッシング耐性のある MFA が有効です。
- 訓練と報告の仕組み:開いてしまったときにすぐ報告できる窓口と、報告を受けた後の初動(端末の隔離、パスワードの変更)を決めておきます。
侵入後の拡大を食い止める(グローバル)
- 海外拠点を含めたセキュリティ基準の統一:EDR、パッチ適用、特権管理などの基準を海外拠点にも同じ水準で適用し、本社の SOC で一元的に監視します。
- 拠点間ネットワークの分離:拠点から本社のサーバーへの通信は必要なものだけに限定し、1拠点の侵害が全社に広がらないようにします。
- 共通システムのアカウント管理:グループ会社の従業員が本社システムのアカウントを持つ場合、権限を最小化し、MFA を必須にします。
影響を小さくする
- 社内文書の保管の見直し:人事情報や身分証明書の写し、契約書などは保管場所とアクセス権を限定し、不要になったら削除します。カシオも再発防止策に「情報管理体制の見直し」を挙げています。
- オフラインのバックアップと事業継続計画:調達・生産・出荷のシステムが止まったときの代替手順を準備します。
まとめ
カシオの事件は、1通のフィッシングメールから始まった攻撃が、海外拠点を含むグローバルのネットワークを通じて本社のサーバーに及び、社内文書の窃取と重要システムの停止、業績の下方修正にまでつながった事例です。カシオは身代金要求に応じず、調査結果を公表しましたが、窃取された情報はリークサイトで公開されました。入口のメール対策、拠点をまたぐネットワークの分離と統一された監視、そして機微な社内文書を必要以上に溜めない管理が、それぞれ被害の大きさを左右します。
■ メモ
本記事は、カシオ計算機の公表資料(2024年10月8日・11日、2025年1月7日)、業績予想の修正に関する報道、Underground に関するセキュリティベンダーの分析をもとに、公表された範囲の事実を整理したものです。フィッシングメールの内容、侵入した拠点、横展開の手法は公表されていません。
参考資料
- カシオ計算機「ランサムウェア攻撃による情報漏えい等調査結果について」(2025年1月7日)
- カシオ計算機「当社におけるランサムウェア被害に伴うサービスの一部停止と情報漏えいに関するお知らせ」(2024年10月11日)
- ScanNetSecurity「カシオ計算機へのランサムウェア攻撃『不当な要求には一切応じず』」
- マイナビニュース TECH+「カシオ計算機のランサムウェア被害、顧客データ91件流出」
- PayPay証券メディア「【株価が動いた理由】カシオ計算機 +6.63%~業績下方修正も悪材料出尽くし」
- マイナビニュース TECH+「ロシアのサイバー攻撃グループが操るUndergroundランサムウェアに注意」(FortiGuard Labs の連載)
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








