2024年12月26日から2025年1月にかけて、日本の大手銀行や通信サービスで、外部からの大量の通信による障害が相次ぎました。三菱UFJ銀行のネットバンキングではログインや生体認証が不安定になり、りそな銀行など4行の個人向けネットバンキングは一時利用できなくなりました。みずほ銀行、NTTドコモの goo・d払い・OCN、日本気象協会の tenki.jp も影響を受けています。同じ12月26日には日本航空(JAL)も DDoS 攻撃を受けました(別記事)。
トレンドマイクロは同じ時期、無線ルーターや IP カメラなどに感染した Mirai・Bashlite 系の IoT ボットネット が、日本を含む各国の企業に DDoS 攻撃を行っていたことを観測し、感染の仕組みと攻撃コマンドを公表しています。内閣サイバーセキュリティセンター(NISC)は2025年2月4日、各事業者に注意喚起を行いました。本記事では、各社の発表・報道と、ボットネットの分析を整理します。
■ この記事のまとめ
- 攻撃手段:DDoS(分散型サービス妨害)。NISC によれば、IoT ボットネットなどが用いられ、UDP フラッド、HTTP フラッドなど複数種類の攻撃が行われた
- ボットネット:トレンドマイクロの分析では、Mirai・Bashlite 系のマルウェアに感染した IoT 機器(属性が判定できたもののうち無線ルーター約80%、IP カメラ約15%)。リモートコード実行の脆弱性や初期パスワードを悪用して感染し、C&C サーバーからの命令で攻撃する
- 影響:ネットバンキングのログイン・送金・残高照会、ポータル・決済サービスなどが一時利用しにくくなった。情報漏えいやマルウェア感染は各社とも否定
- 分類:可用性を狙う攻撃(ATT&CK の T1498 Network Denial of Service、T1499 Endpoint Denial of Service)。攻撃者・目的は公表されていない
概要
| 項目 | 内容 |
|---|---|
| 期間 | 2024年12月26日〜2025年1月(断続的) |
| 主な被害 | 三菱UFJ銀行、りそな銀行・埼玉りそな銀行・関西みらい銀行・みなと銀行、みずほ銀行、NTTドコモ(goo・d払い・OCN・Lemino 等)、日本気象協会(tenki.jp)など |
| 攻撃の種類 | DDoS。UDP フラッド、HTTP フラッドなど複数種類(NISC) |
| 攻撃基盤 | IoT ボットネット(Mirai・Bashlite 系。無線ルーター・IP カメラが中心、トレンドマイクロの分析) |
| 情報漏えい | 各社とも、顧客情報の流出やウイルス被害はないとした |
| 攻撃者 | 非公表(犯行声明などは確認されていない) |
| 行政対応 | NISC が注意喚起(2025年2月4日) |
| 攻撃の分類 | ネットワーク/エンドポイントのサービス妨害(DoS) |
事件の時系列
| 日時 | 出来事 |
|---|---|
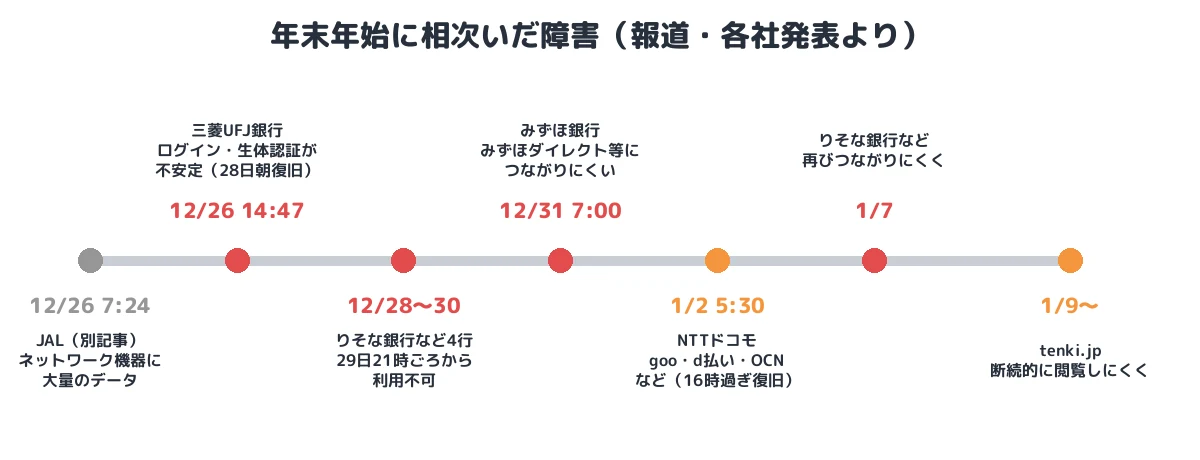
| 2024年12月26日 7:24ごろ | JAL のネットワーク機器に外部から大量のデータが送られ、システム障害(別記事) |
| 12月26日 14:47ごろ | 三菱UFJ銀行「三菱UFJダイレクト」でログイン・生体認証が不安定に。法人向けの BizSTATION なども影響。28日朝に復旧 |
| 12月27日〜 | トレンドマイクロが、IoT ボットネットから日本の大企業などへの DDoS 命令を観測(1月4日ごろまでを集計) |
| 12月28日〜30日 | りそな銀行など4行の個人向けネットバンキングがつながりにくくなり、29日21時ごろから利用不可。30日1時ごろ復旧 |
| 12月31日 7:00ごろ | みずほ銀行「みずほダイレクト」「みずほ e-ビジネスサイト」につながりにくくなる |
| 2025年1月2日 5:30ごろ | NTTドコモの goo、d払い、OCN のトップページ、Lemino などに障害。16時過ぎに復旧 |
| 1月7日 | りそな銀行など、再び個人向けネットバンキングがつながりにくくなる |
| 1月9日〜 | tenki.jp が断続的に閲覧しにくくなる |
| 2月4日 | NISC が DDoS 攻撃への対策について注意喚起 |
① 感染:ルーターと IP カメラが「兵隊」になる
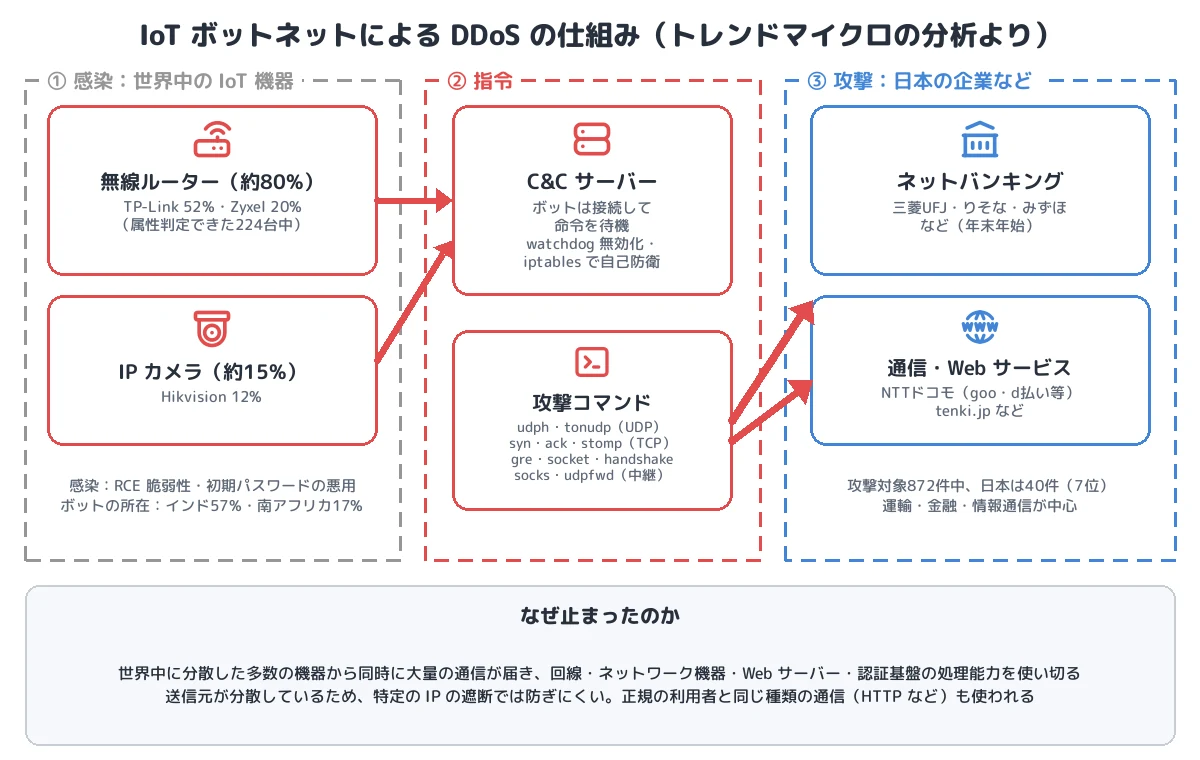
トレンドマイクロの分析によれば、攻撃に使われたボットネットは Mirai と Bashlite(Gafgyt) に由来するマルウェアで構成されていました。Mirai はソースコードが2016年に公開されて以来、無数の派生版が作られている IoT 向けのマルウェアです。
感染は次の3段階で進みます。
- 機器の リモートコード実行の脆弱性 や 初期設定のままのパスワード を悪用し、ダウンロード用のスクリプトを実行させる
- ローダーが本体を取得し、メモリ上で実行する(痕跡を残しにくくする)
- 本体が C&C サーバーに接続し、攻撃コマンドを待つ
属性を判定できたボット(224台)の内訳は、無線ルーターが約80%(TP-Link 52%、Zyxel 20%)、IP カメラが約15%(Hikvision 12%) でした。ボットの所在はインド57%、南アフリカ17%などで、日本国内の機器が中心だったわけではありません。サポートが終了した古い機種や、更新されていない機器が狙われやすいと考えられます。
感染したマルウェアは、機器の watchdog(異常時の自動再起動)を無効化し、iptables で外部からの接続を拒否する設定などを入れて、他のマルウェアや管理者による回復を妨げます。
② 指令:C&C サーバーからの攻撃コマンド
ボットは C&C サーバーからの命令で攻撃を行います。トレンドマイクロが確認したコマンドには、UDP 系(udph、tonudp)、TCP 系(syn、ack、stomp、handshake)、GRE パケットを使う gre などのほか、感染機器を中継点として使うためのリバース SOCKS プロキシ(socks、udpfwd)がありました。攻撃対象として観測された872件のうち、日本は40件(7位)で、運輸・金融・情報通信 が中心でした。
ATT&CK では、回線や機器の帯域を埋め尽くす攻撃は T1498 Network Denial of Service、Web サーバーや認証処理などのリソースを使い切らせる攻撃は T1499 Endpoint Denial of Service に当たります。
③ 影響:ネットバンキングの「入口」が止まる
DDoS 攻撃は、システムに侵入したりデータを盗んだりする攻撃ではなく、大量の通信で処理能力を使い切らせて、正規の利用者が使えない状態にする 攻撃です。今回の障害では、各行のネットバンキングのログインや認証、送金・残高照会などの画面につながりにくくなりました。三菱UFJ銀行では生体認証の処理が不安定になり、ドコモでは検索・決済・ISP のポータルなど複数のサービスに影響が出ています。各社とも、顧客情報の流出やウイルス感染はないとしています。
DDoS 攻撃の対策が難しいのは、送信元が世界中に分散しているため特定の IP アドレスを遮断しても効果が限られること、HTTP フラッドのように正規の利用者と同じ種類の通信が使われると見分けにくいこと、攻撃の規模によっては自社の回線や機器の上流で受け止める必要があることです。
なお、トレンドマイクロの分析はボットネットの活動を観測したもので、各銀行・企業の障害がどのボットネットによるものかを個別に特定したものではありません。各社は攻撃者を公表しておらず、犯行声明も確認されていません。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| リソース開発 | T1584.005 Compromise Infrastructure: Botnet | IoT 機器(無線ルーター・IP カメラ)を脆弱性・初期パスワードで乗っ取り、ボットネットを構築 |
| 影響 | T1498 Network Denial of Service | UDP フラッド、GRE など帯域を埋める攻撃 |
| 影響 | T1499 Endpoint Denial of Service | HTTP フラッドなど、Web・認証処理を圧迫する攻撃 |
本事件を未然に防ぐために必要な予防策
DDoS 攻撃は完全には防げないため、NISC の注意喚起は「被害を最小限に抑える」「攻撃への加担を防ぐ」の2つの観点で対策を挙げています。
サービスを提供する側
- 上流での防御:CDN、クラウド型の DDoS 対策サービス、ISP の DDoS 緩和サービスを使い、自社の回線に届く前に攻撃通信を吸収・遮断します。
- WAF とレート制限:HTTP フラッドに対しては、アクセス元ごとのレート制限、ボットの判定、CAPTCHA などを組み合わせます。
- 送信元の地域による制限:NISC は、攻撃元の多くが国外である場合の緩和策として、国外に割り当てられた IP アドレスからの通信を遮断することも挙げています(正規の利用者への影響を考慮して判断)。
- 設定の見直しと監視:機器やシステムの設定を見直し、平常時のトラフィックを把握して異常を検知できるようにします。
- 障害時の代替手段と告知:ネットバンキングが使えないときの代替手段(ATM、店舗、アプリ)と、利用者への告知手順を準備します。
機器を使う側(攻撃に加担しないために)
- IoT 機器の初期パスワードを変更し、ファームウェアを更新する:ルーターやカメラは設置後に放置されがちです。サポートが終了した機器は買い替えます。
- 管理画面をインターネットに公開しない:リモート管理機能が不要なら無効にします。総務省・NICT の「NOTICE」のように、脆弱な IoT 機器の利用者に注意喚起する取り組みもあります。
まとめ
年末年始の DDoS 攻撃は、データを盗むのではなく、サービスを「使えなくする」ことで、銀行や通信の利用者に影響を与えました。攻撃に使われたのは、世界中で放置されたルーターや防犯カメラです。提供する側は上流での吸収とアプリケーション層の防御を組み合わせ、使う側は自分の機器が攻撃に加担しないよう、パスワードと更新を管理することが求められます。
■ メモ
本記事は、各社の発表と報道、トレンドマイクロの分析、NISC の注意喚起をもとに、公表された範囲の事実を整理したものです。攻撃者、目的、各社の障害と特定のボットネットとの対応関係は公表されていません。
参考資料
- マイナビニュース TECH+「年末年始を狙う『DDoS攻撃』、発生したシステム障害を時系列順に整理」
- トレンドマイクロ「2024年末からのDDoS攻撃被害と関連性が疑われるIoTボットネットの大規模な活動を観測」
- INTERNET Watch「年末年始に相次いだDDoS攻撃を受け、内閣サイバーセキュリティセンターが注意喚起を実施」
- ScanNetSecurity「NISC が DDoS 攻撃の対策呼びかけ」
- ITmedia NEWS「日本企業を狙う、相次ぐDDoS攻撃に国が注意喚起 今すぐ始めるべき対策とは?」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








