2026年7月31日、EPARKリラク&エステ は、リラクゼーション・エステ店向けの予約管理・顧客管理プラットフォーム「PeakManager」の一部データベースが第三者による不正アクセスを受け、個人情報が漏えいした可能性があると公表しました。同社は7月27日に、不正な方法によるデータベースへのアクセスと、保存されていた顧客情報の削除 を確認していました。
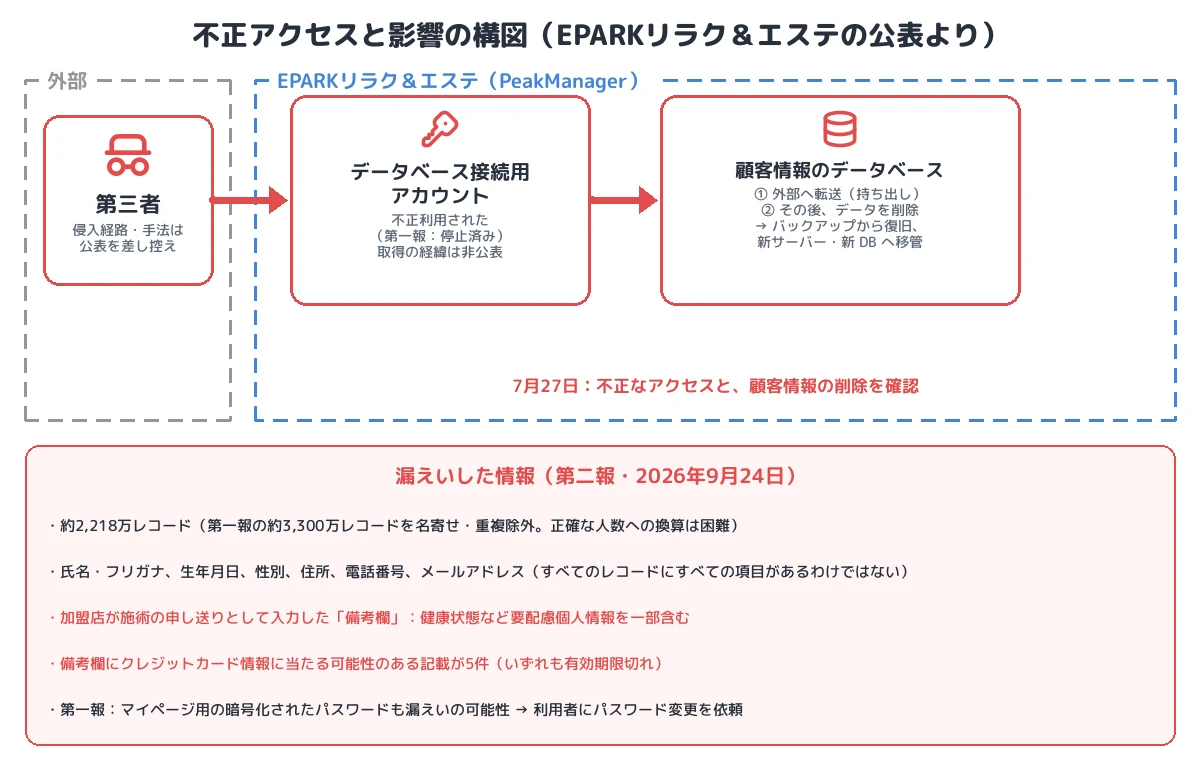
9月24日の第二報では、フォレンジック調査の結果、データベース内の情報が外部へ転送され、その後データが削除された ことを確認したとしています。第一報の約3,300万レコードを名寄せ・重複除外した結果、漏えいしたのは 約2,218万レコード です。加盟店が施術の申し送りとして入力した 備考欄 には、健康状態など要配慮個人情報 に当たる情報も含まれていました。侵入経路と手法は「同種の攻撃を誘発するおそれ」があるとして公表されていません。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 対象:予約管理・顧客管理プラットフォーム「PeakManager」の顧客情報データベース
- 手口(公表範囲):不正利用された「データベース接続用アカウント」を停止。侵入経路・手法は非公表
- 被害:データベース内の情報を外部へ転送したうえで削除。削除されたデータはバックアップから復旧し、新サーバー・新データベースへ移管
- 漏えい:約2,218万レコード(人数への換算は困難)。氏名・フリガナ、生年月日、性別、住所、電話番号、メールアドレス、備考欄(健康状態など要配慮個人情報を一部含む)
- 第一報からの訂正:備考欄にクレジットカード情報に当たる可能性のある記載が5件(いずれも有効期限切れ)
- その後:報道によれば、攻撃者を名乗る人物が10月以降、データの一部の追加公開を主張(真偽は未確認)
- 分類:SaaS のデータベースへの不正アクセスによる窃取と削除(持ち出し後のデータ破壊)
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | EPARKリラク&エステ |
| 対象サービス | 予約管理・顧客管理プラットフォーム「PeakManager」(リラクゼーション・エステ店向け) |
| 判明 | 2026年7月27日(不正なアクセスと顧客情報の削除を確認) |
| 個人情報保護委員会への報告 | 7月30日 |
| 公表 | 第一報 7月31日、第二報 9月24日 |
| 不正利用されたもの | データベース接続用アカウント |
| 被害 | データベース内の情報の外部への転送と、その後の削除 |
| 漏えい | 約2,218万レコード(第一報は約3,300万レコード。名寄せ後も正確な人数への換算は困難) |
| 漏えいした項目 | 氏名・フリガナ、生年月日、性別、住所、電話番号、メールアドレス、備考欄の記載(健康状態など要配慮個人情報を一部含む)。第一報ではマイページ用の暗号化されたパスワードも漏えいの可能性 |
| クレジットカード情報 | 入力項目はないが、備考欄に該当する可能性のある記載が5件(有効期限切れ) |
| 他システムへの影響 | 痕跡は確認されていない |
| 侵入経路・手法・攻撃者 | 非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
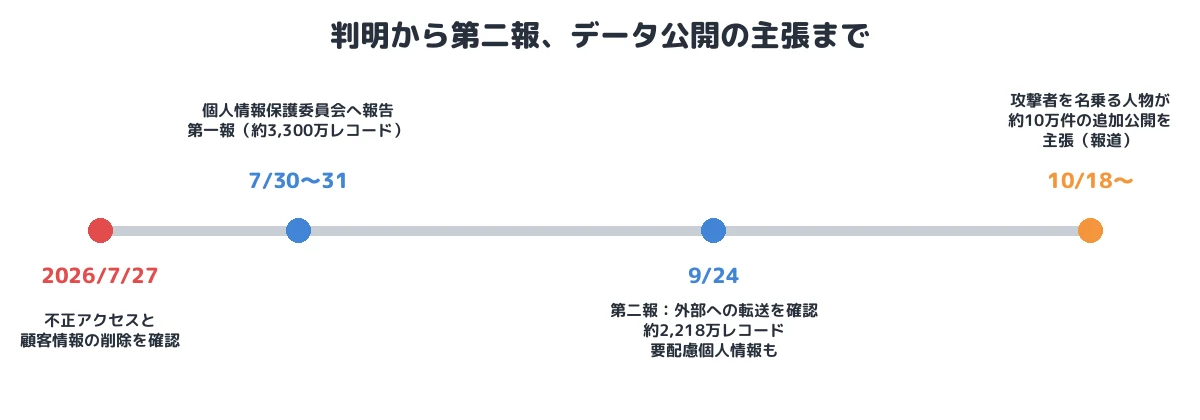
| 2026年7月27日 | 不正な方法によるデータベースへのアクセスと、顧客情報の削除を確認 |
| 7月30日 | 個人情報保護委員会に報告 |
| 7月31日 | 第一報(約3,300万レコードに漏えいの可能性)。削除データの復旧、データベースの運用停止とバックアップへの切り替え、接続用アカウントの停止、認証情報の変更、新サーバー・新データベースへの移管を完了 |
| 9月24日 | 第二報。外部への転送とその後の削除を確認。約2,218万レコード、要配慮個人情報を含む |
| 10月18日〜 | 報道によれば、攻撃者を名乗る人物がダークウェブ上で約10万件の追加公開を主張 |
① 初期アクセス:データベース接続用アカウント
同社は第一報で、対応として「不正利用されたデータベース接続用アカウントの停止」と「データベース及びサーバーの認証情報の変更」を挙げています。攻撃者は、アプリケーションがデータベースに接続するためのアカウントを使って、データベースに直接アクセスしたとみられます(T1078)。
このアカウントの認証情報をどのように入手したか(アプリケーションの脆弱性、設定ファイルからの取得、データベースのインターネットへの露出など)は公表されていません。同社は第二報で「具体的な侵入経路および手法につきましては、同種の攻撃を誘発するおそれがあることから、公表を差し控えさせていただきます」としています。報道によれば、攻撃者を名乗る人物は取材に対して「ゼロデイ脆弱性を悪用した」と主張していますが、真偽は確認されていません。
② 窃取と削除:転送してから消す
フォレンジック調査では、顧客情報を保管するデータベース内の情報が 外部へ転送 され、その後、データベース内のデータが削除 されたことが確認されました(T1213、T1485)。持ち出してから元のデータを消す手口は、外部に公開されたデータベースを狙って、データを持ち去った後に削除し、返却と引き換えに金銭を要求する攻撃でよく見られます。本件で金銭の要求があったかは公表されていません。
同社はバックアップのデータベースに切り替えて削除されたデータを復旧し、新しいサーバーとデータベースに移管しました。バックアップがあったため、加盟店の予約・顧客管理の業務は継続できましたが、持ち出された情報は取り戻せません。
③ 漏えいした情報:店舗が入力する台帳
PeakManager は、各店舗が独自に顧客情報を入力・管理する台帳です。登録時に必須の項目は氏名だけで、電話番号やメールアドレスは任意入力です。同じ顧客でも店舗ごとに表記が異なるため、同社は電話番号やメールアドレスが一致するものを同一人物として名寄せしましたが、正確な人数への換算は困難だとしています。
特に問題なのは、加盟店が施術の申し送りとして入力した 備考欄 です。ここには、施術に必要な 健康状態 など、個人情報保護法上の 要配慮個人情報 に当たる情報が一部含まれていました。さらに、設計上カード情報を入力する項目はないにもかかわらず、備考欄に クレジットカード情報に当たる可能性のある記載が5件 ありました。自由記述欄は、サービス提供者が想定しない情報が書き込まれる場所であり、項目ごとの保護(暗号化、アクセス制御)の設計から漏れやすくなります。
④ その後:データ公開の主張
報道(セキュリティ対策Lab、2026年10月20日)によれば、攻撃者を名乗る人物は7月にダークウェブ上で犯行声明を出し、10月18日に約10万件を追加公開したと主張しています。同社は警察などの関係機関に相談しているとしています。公開されたとするデータの真偽や、同社の把握状況は公表されていません。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | (非公表) | 侵入経路・手法は公表を差し控え(攻撃者を名乗る人物はゼロデイ脆弱性の悪用を主張、未確認) |
| 認証情報の悪用 | T1078 Valid Accounts | データベース接続用アカウントが不正利用された |
| 収集・持ち出し | T1213 Data from Information Repositories | 顧客情報データベースの情報を外部へ転送(約2,218万レコード) |
| 影響 | T1485 Data Destruction | 転送後にデータベース内のデータを削除(バックアップから復旧) |
本事件を未然に防ぐために必要な予防策
- データベースを外部から直接到達させない:データベースはアプリケーションサーバーからだけ接続できるネットワークに置き、インターネットや不要なセグメントから到達できないようにします。
- 接続用アカウントの保護と最小権限:アプリケーションの接続用アカウントの認証情報はシークレット管理サービスで保管・自動更新し、全件の読み出しや一括削除ができない権限にします。
- 大量の読み出しと削除の検知:データベースの監査ログで、通常と異なる大量の SELECT や DROP・DELETE を検知して通知します。
- 自由記述欄の扱い:備考欄に健康情報やカード情報を書かないよう加盟店に周知し、入力時にカード番号らしい文字列を検知して警告します。要配慮個人情報を扱う前提で、欄ごとの暗号化とアクセス制御を設計します。
- 改ざんできないバックアップ:本件ではバックアップからの復旧で業務を継続できました。バックアップは本番の認証情報では削除できない場所に置きます。
まとめ
PeakManager の事件は、データベース接続用アカウントの不正利用によって、予約・顧客管理のデータベースから約2,218万レコードが外部へ転送され、その後に削除された事例です。バックアップからの復旧で業務は続けられましたが、持ち出された情報には、店舗が備考欄に書いた健康状態などの要配慮個人情報も含まれていました。侵入経路は公表されていませんが、データベースへの到達経路と接続用アカウントの権限を絞ること、そして自由記述欄に何が書かれているかを把握することが、被害の大きさを左右します。
■ メモ
本記事は、EPARKリラク&エステの公表(2026年7月31日、9月24日)と報道をもとに、公表された範囲の事実を整理したものです。侵入経路、手法、データベース接続用アカウントの認証情報の入手方法、攻撃者は公表されていません。攻撃者を名乗る人物の主張は報道によるもので、真偽は確認されていません。
参考資料
- EPARKリラク&エステ「不正アクセスによる個人情報漏えいの可能性に関するお知らせ(第一報)」(2026年7月31日)
- EPARKリラク&エステ「不正アクセスと個人情報漏えいに関するお知らせ(第二報)」(2026年9月24日)
- 日経クロステック「EPARKリラク&エステに不正アクセス、顧客情報3300万レコードが漏洩の恐れ」
- ScanNetSecurity「EPARKリラク&エステの予約管理・顧客管理プラットフォーム「PeakManager」に不正アクセス、データベース内の情報の転送を確認」
- セキュリティ対策Lab「ハッカーがEPARKリラク&エステ「PeakManager」から窃取した10万件の個人情報を追加公開―独自取材でゼロデイ悪用も言及」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








