2023年6月5日の未明、社会保険労務士(社労士)事務所向けのクラウドサービス 「社労夢(しゃろむ)」 を提供する エムケイシステム のデータセンターで、複数のサーバーがランサムウェアに暗号化されました。社労夢のサービス提供用サーバーはすべて暗号化され、約3,400ユーザーの大半がサービスを利用できなくなります。6〜7月は社会保険の算定基礎届と労働保険の年度更新が集中する繁忙期で、電子申請を社労夢に頼っていた社労士事務所は手作業や代替手段での対応に追われました。
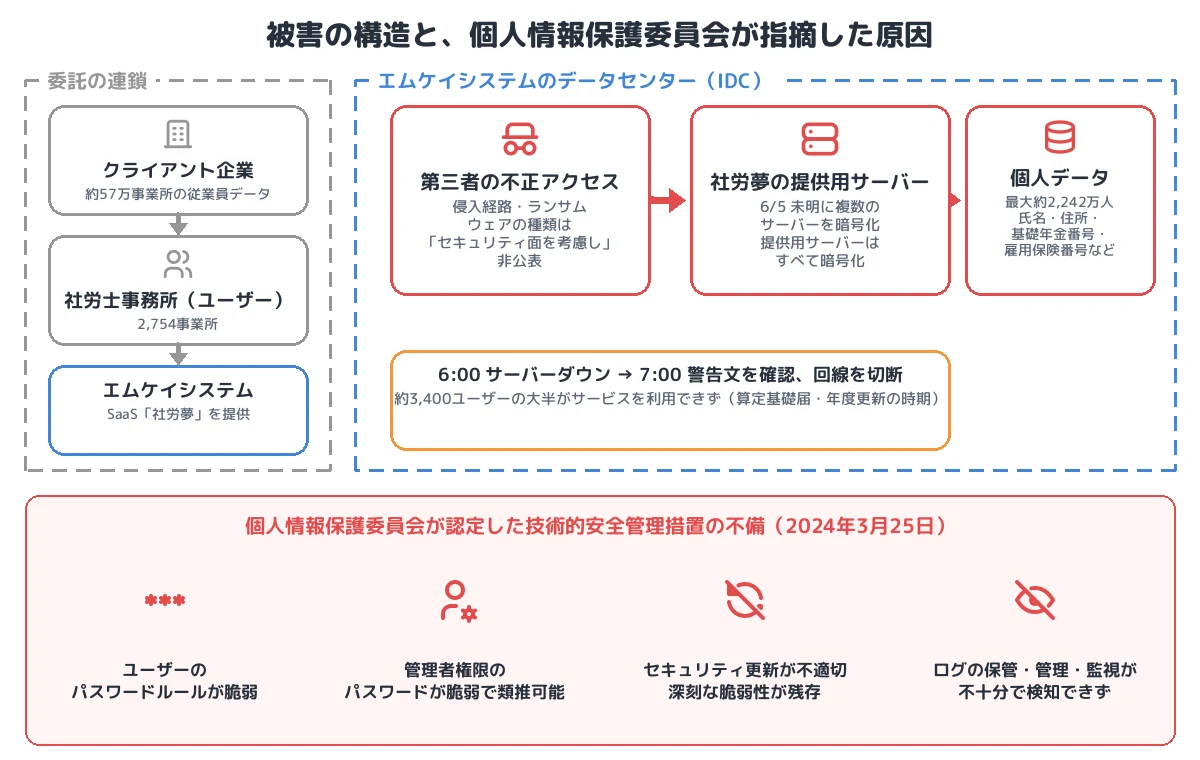
社労夢には、社労士の顧客企業の従業員の氏名・住所・基礎年金番号・雇用保険被保険者番号などが 最大約2,242万人分 管理されていました。2024年3月25日、個人情報保護委員会はエムケイシステムに指導と報告徴収を行い、弱いパスワード、類推可能な管理者パスワード、深刻な脆弱性の残存、ログ監視の不備 を認定しています。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:エムケイシステムは侵入経路・ランサムウェアの種類を「セキュリティ面を考慮し」非公表。個人情報保護委員会は、ユーザーのパスワードルールの脆弱さ、管理者権限のパスワードが脆弱で類推可能だったこと、セキュリティ更新が適切に行われず深刻な脆弱性が残っていたことを認定
- 拡大:6月5日未明に同社情報ネットワーク内の複数のサーバーが攻撃され、社労夢のサービス提供用サーバーはすべて暗号化
- 検知:ログの保管・管理・監視が不十分で、不正アクセスを迅速に検知できなかった。6時ごろのサーバーダウンで発覚
- 影響:約3,400ユーザーの大半がサービスを利用できず。漏えい等報告は3,067件・本人数計約750万人(報告者ベース)。二次被害は確認されていない
- 論点:SaaS 事業者が保守用 ID で個人データにアクセスできたことから、「個人データの取扱いの委託」に当たると判断され、ユーザー(社労士)とその顧客企業にも委託先監督の義務があると整理された
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | エムケイシステム(社労士・企業向けクラウド「社労夢」などを提供) |
| 発生 | 2023年6月5日 未明(6時ごろサーバーダウン、7時ごろ警告文を確認) |
| 侵入経路・ランサムウェア | 非公表(フォレンジック調査結果の詳細は「セキュリティ面を考慮し」公開を控えるとした) |
| 個人情報保護委員会が認定した不備 | ユーザーのパスワードルールが脆弱、管理者権限のパスワードが脆弱で類推可能、セキュリティ更新が不適切で深刻な脆弱性が残存、ログの保管・管理・監視が不十分 |
| 被害 | 社労夢のサービス提供用サーバーがすべて暗号化。約3,400ユーザーの大半がサービスを利用できず |
| 管理していた個人データ | 最大約2,242万人分(社労士事務所 2,754、管理事業所 約57万) |
| 漏えい等報告 | 3,067件、本人数計 7,496,080人(委員会が受領した報告者ベース、重複の可能性あり) |
| 行政対応 | 個人情報保護委員会 指導・報告徴収(2024年3月25日) |
| 攻撃の分類 | 認証の弱さ・未修正の脆弱性を突いたランサムウェア攻撃。SaaS を介したサプライチェーン型の影響 |
事件の時系列
| 日付 | 出来事 |
|---|---|
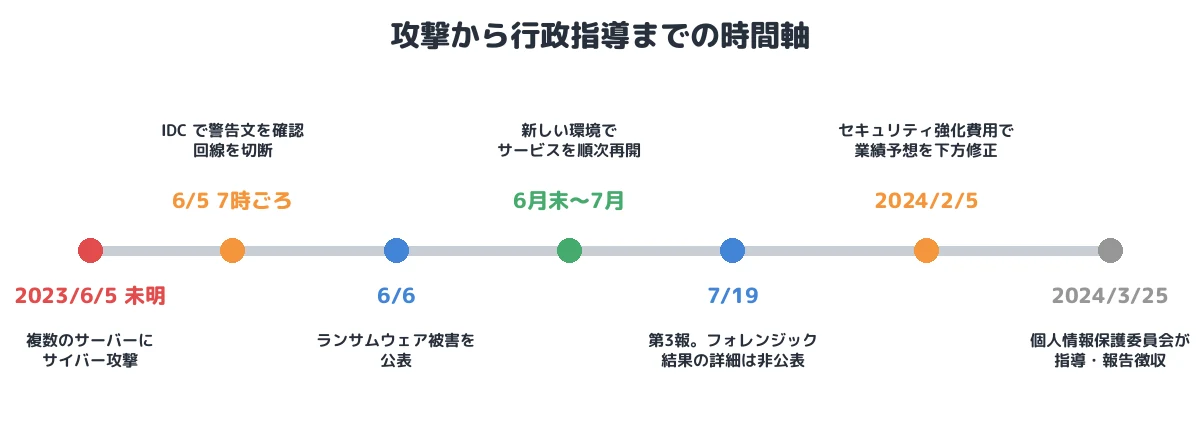
| 2023年6月5日 未明 | 同社情報ネットワーク内の複数のサーバーにサイバー攻撃 |
| 6月5日 6時ごろ | データセンター上のサーバーがダウン |
| 6月5日 7時ごろ | インフラ担当者がデータセンターでランサムウェアらしき警告文を確認。関連するインターネット回線を切断 |
| 6月6日 | ランサムウェアによる被害を公表 |
| 6月21日 | 第2報。社労夢のサービス提供用サーバーがすべて暗号化されたことを公表 |
| 6月末〜7月 | 新しい環境で再構築し、サービスを順次再開 |
| 7月19日 | 第3報。フォレンジック調査結果の詳細は公開を控えると発表 |
| 2024年2月5日 | セキュリティ強化費用などで通期業績予想を下方修正 |
| 2024年3月25日 | 個人情報保護委員会が指導・報告徴収(あわせてクラウド利用時の委託に関する注意喚起) |
① 初期侵入:公表されていない経路と、委員会が認定した「入られやすさ」
エムケイシステムは、外部専門家によるフォレンジック調査の結果について、詳細は「セキュリティ面を考慮し」公開を控えるとしており、侵入経路(どの機器・サービスから入られたか)、ランサムウェアの種類、攻撃者は明らかになっていません。
一方、個人情報保護委員会は、同社の技術的安全管理措置について次の不備を認定しました。
- ユーザーのパスワードルールが脆弱だった
- 管理者権限のパスワードも脆弱で、類推可能だった(T1110 Brute Force/T1078 Valid Accounts が成立しやすい状態)
- ソフトウェアのセキュリティ更新が適切に行われておらず、深刻な脆弱性が残存していた(T1190 が成立しやすい状態)
- ログの保管・管理・監視が適切に実施されておらず、不正アクセスを迅速に検知できなかった
委員会の資料は、これらのどれが実際の侵入に使われたのかまでは特定していません。ただ、管理者パスワードが類推可能で、深刻な脆弱性が残ったまま、ログも見られていなかったという状態は、侵入・権限取得・横展開のどの段階でも攻撃者に有利に働きます。
② 拡大と暗号化:サービス提供用サーバーのすべて
6月5日未明、同社情報ネットワーク内の 複数のサーバー が攻撃され、データが暗号化されました(T1486)。6月21日の第2報では、社労夢のサービス提供用サーバーがすべて暗号化 され動作しないことが判明したとしています。社内での横展開の手法や、バックアップの状況は公表されていません。
発覚のきっかけは、6時ごろのサーバーダウンでした。7時ごろにインフラ担当者がデータセンター(IDC)で画面上の警告文を確認し、関連するインターネット回線を切断しています。暗号化の前段階(偵察・権限取得・横展開)を検知できなかったことは、委員会が指摘したログ監視の不備と符合します。
③ 影響:SaaS が止まると、委託の連鎖の末端まで止まる
社労夢は、社労士事務所が顧客企業の社会保険・雇用保険の手続き、給与計算、人事労務管理をまとめて行うためのサービスです。エムケイシステムが止まると、社労士事務所が止まり、その顧客企業の手続きが止まります。
| 層 | 規模(委員会資料) |
|---|---|
| 社労夢のユーザー(社労士事務所) | 2,754事業所(2023年4月1日時点) |
| ユーザーが管理する事業所 | 約57万事業所 |
| 社労夢で管理する本人 | 最大約2,242万人(2023年6月5日時点) |
個人情報保護委員会が受領した漏えい等報告は 3,067件(本人数計 7,496,080人) で、大部分は社労士事務所から、顧問先企業との連名で提出されました。マイナンバーは原則として保存されない仕組みで、保存される場合も暗号化されていたため、番号法上の指導は行われていません。持ち出しの有無や、二次被害は確認されていません。
論点:SaaS 事業者は個人データを「取り扱って」いたか
この事件では、技術的な原因とは別に、法的な整理が注目されました。クラウド事業者が契約上・技術上、預かったデータを取り扱わない場合は、ユーザーからの「委託」に当たらないとされています(ガイドライン Q&A 7-53、いわゆるクラウド例外)。委員会は次の点から、エムケイシステムは 個人データの取扱いの委託を受けていた と判断しました。
- エムケイシステムは 保守用 ID を持ち、本件システム上の個人データにアクセスできた。取扱いを防ぐ技術的なアクセス制御はなかった
- 利用規約上、保守運用上必要な場合にデータを監視・分析・調査できるとしていた
- 実際に「個人情報授受確認書」を取り交わしてデータを取り扱った実績があった(2023年上半期に20件)
その結果、社労士事務所(ユーザー)には 委託先であるエムケイシステムを監督する義務 があり、顧客企業にも社労士事務所とその再委託先を監督する義務があることになります。委員会は、ユーザー・顧客企業の多くにその認識が薄かったと指摘し、クラウドサービスの利用が委託に当たる場合があるという注意喚起を出しています。
MITRE ATT&CK との対応
侵入の手法は公表されていないため、委員会が認定した不備から「成立しやすかった技術」として整理します。
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application/T1078 Valid Accounts(いずれも可能性) | 深刻な脆弱性が残存、ユーザーのパスワードルールが脆弱(実際の経路は非公表) |
| 認証情報アクセス・権限昇格 | T1110 Brute Force(可能性) | 管理者権限のパスワードが脆弱で類推可能 |
| 防御回避 | ― | ログの保管・管理・監視が不十分で検知できず |
| 影響 | T1486 Data Encrypted for Impact | 社労夢のサービス提供用サーバーをすべて暗号化 |
本事件を未然に防ぐために必要な予防策
SaaS 事業者として
- 管理者アカウントの保護:管理者権限のパスワードを長く推測困難なものにし、MFA を必須にします。保守用・管理用のアカウントは利用者と接続元を限定し、特権 ID 管理(PAM)で払い出します。
- 脆弱性管理の仕組み化:サーバー OS・ミドルウェア・外部公開機器の脆弱性を定期的にスキャンし、深刻度に応じて適用期限を決めて運用します。
- ログの集約と監視:認証ログ、管理操作、外部との通信を SIEM に集約し、24時間監視します。暗号化の前の段階で気付けるかどうかが、被害の大きさを決めます。
- イミュータブルなバックアップと再構築手順:本番と別の認証基盤で管理するバックアップを持ち、別環境での再構築手順を訓練しておきます。
- 保守用 ID の技術的なアクセス制御:運用上データにアクセスする必要があるなら、その範囲・記録・承認を技術的に制御します。委託に当たるかどうかの整理も、利用者に明示します。
利用者(社労士事務所・企業)として
- クラウド利用も委託先管理の対象にする:委託に当たる場合、クラウド事業者の安全管理措置(認証、脆弱性管理、ログ監視、バックアップ)を選定時・契約時・定期的に確認します。
- サービス停止時の代替手段:電子申請や給与計算を1つの SaaS に依存している場合、停止時の手順(他の申請手段、データのエクスポート)を準備しておきます。
まとめ
社労夢の事件は、1社の SaaS が止まると、社労士事務所とその先の数十万事業所の手続きまで止まることを示しました。侵入経路は公表されていませんが、個人情報保護委員会が認定した不備――弱いパスワード、類推可能な管理者パスワード、残ったままの深刻な脆弱性、見られていないログ――は、どれも基本的な対策の欠落です。そして委員会は、SaaS を使うユーザー側にも、その事業者を委託先として監督する責任があると整理しました。クラウドに預けることは、管理を手放すことではありません。
■ メモ
本記事は、エムケイシステムの公表資料(2023年6月6日〜7月19日、2024年2月5日)、個人情報保護委員会の「株式会社エムケイシステムに対する個人情報の保護に関する法律に基づく行政上の対応について」と報道をもとに、公表された範囲の事実を整理したものです。侵入経路、ランサムウェアの種類、攻撃者は公表されていません。
参考資料
- 個人情報保護委員会「株式会社エムケイシステムに対する個人情報の保護に関する法律に基づく行政上の対応について」(PDF)
- ScanNetSecurity「エムケイシステムへのランサムウェア攻撃、個人情報保護委員会が行政指導」
- ScanNetSecurity「エムケイシステムへのランサムウェア攻撃、6月末から7月上旬を目処に復旧」
- ScanNetSecurity「エムケイシステムへのランサムウェア攻撃、フォレンジック調査結果の詳細はセキュリティ面を考慮し公開を控える」
- ScanNetSecurity「セキュリティ強化費用で利益大幅減、エムケイシステムへのランサムウェア攻撃」
- ITmedia NEWS「『ユーザーの大半にサービス提供できない』 社労士向けシステムのランサムウェア被害、発生から2週間たつも完全復旧せず」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








