2026年10月21日、リクルート は、運営する中古車情報サイト「カーセンサーnet」と中古車販売店向けの業務支援サービス「C-MATCH」への不正アクセスにより、利用者と取引先の情報 最大370万9,551件 が外部に漏えいした可能性があると公表しました。
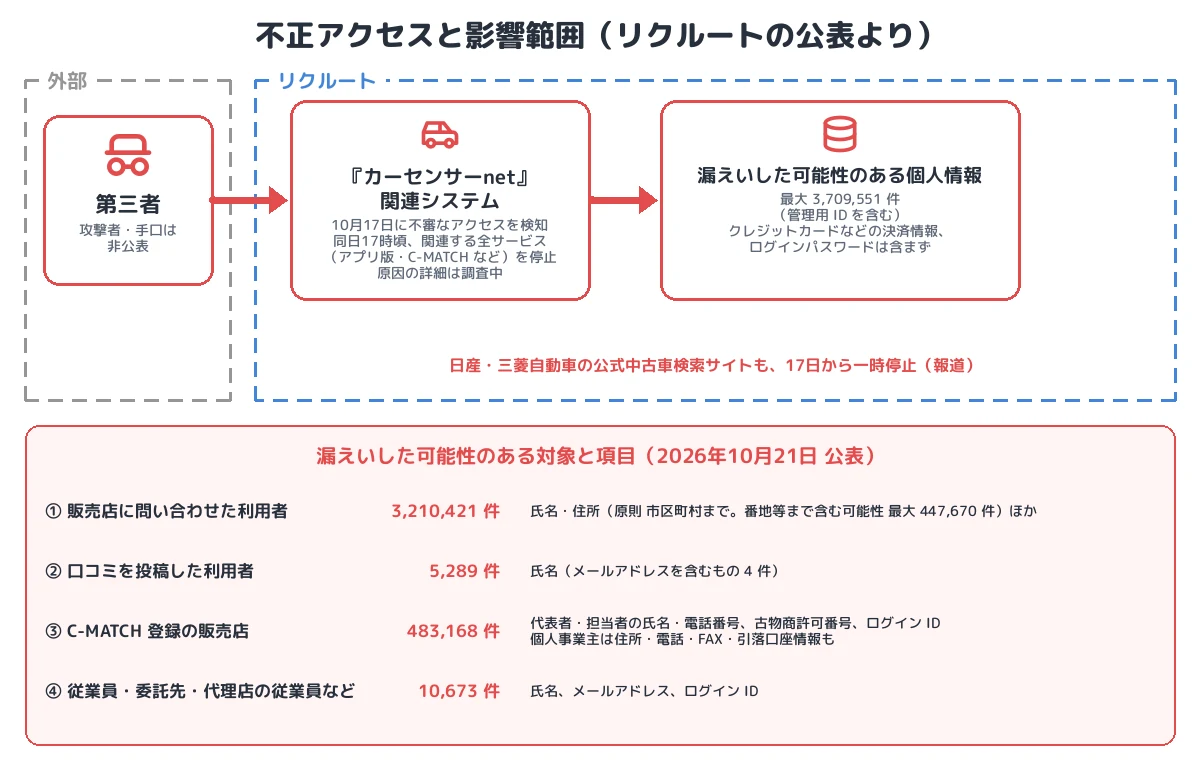
同社は10月17日(土)に関連システムへの 外部からの不審なアクセスを検知 し、同日17時頃から、アプリ版や C-MATCH を含む 関連サービスをすべて一時停止 しました。報道によれば、リクルートのシステムを利用する日産自動車と三菱自動車も、公式の中古車検索サイトを17日から一時停止しました。サービスは10月22日13時頃から順次再開しています。原因は「第三者からの不正なアクセス」とされ、詳細は調査中です。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 対象:中古車情報サイト「カーセンサーnet」(アプリ版を含む)と、販売店向け業務支援サービス「C-MATCH」
- 検知と停止:10月17日に不審なアクセスを検知し、同日17時頃に関連する全サービスを停止。10月22日13時頃から順次再開
- 漏えいの可能性:最大370万9,551件。販売店に問い合わせた利用者 321万421件、口コミ投稿者 5,289件、C-MATCH 登録の販売店 48万3,168件、従業員・委託先・代理店の従業員など 1万673件
- 重要な項目:個人事業主の販売店は引落口座情報を含む。販売店・従業員などのログイン ID も含む。決済情報とログインパスワードは含まず
- 原因:第三者からの不正なアクセス(詳細は調査中)
- 分類:一般向けサイトと事業者向けサービスが共有するシステムへの不正アクセス。利用者と取引先の双方の情報が対象になった
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | リクルート |
| 対象サービス | 中古車情報サイト「カーセンサーnet」(アプリ版を含む)、中古車販売店向け業務支援サービス「C-MATCH」 |
| 検知 | 2026年10月17日(外部からの不審なアクセス) |
| サービス停止 | 10月17日17時頃〜22日13時頃(順次再開) |
| 漏えいの可能性 | 最大370万9,551件 |
| 含まれない情報 | クレジットカードなどの決済情報、ログインパスワード |
| 二次被害 | 10月21日時点で確認されていない |
| 影響を受けた外部サービス | 日産自動車・三菱自動車の公式中古車検索サイトも17日から一時停止(報道) |
| 原因・攻撃者 | 第三者からの不正なアクセス(詳細は調査中)、攻撃者は非公表 |
| 対象者 | 件数 | 主な項目 |
|---|---|---|
| ① 販売店に問い合わせた利用者 | 321万421件 | 氏名・住所(317万6,375件)、氏名・住所・問い合わせ内容・年代・性別(3万3,247件)、氏名・住所・問い合わせ内容・電話番号・FAX 番号・メールアドレス(799件)。住所は原則として市区町村まで(番地などまで含む可能性があるのは最大44万7,670件) |
| ② 口コミを投稿した利用者 | 5,289件 | 氏名(5,285件)、氏名・メールアドレス(4件) |
| ③ C-MATCH に登録する販売店 | 48万3,168件 | 代表者・担当者の氏名と電話番号、古物商の許可番号・許可保有者氏名・発行都道府県、ログイン ID。個人事業主は事業所の住所・郵便番号・電話番号・FAX 番号・引落口座情報も |
| ④ 従業員(退職者を含む)、委託先・販売代理店の従業員など | 1万673件 | 氏名、メールアドレス、ログイン ID |
①〜④のすべてに、社内で付与する管理用 ID が含まれます。
事件の時系列
| 日付 | 出来事 |
|---|---|
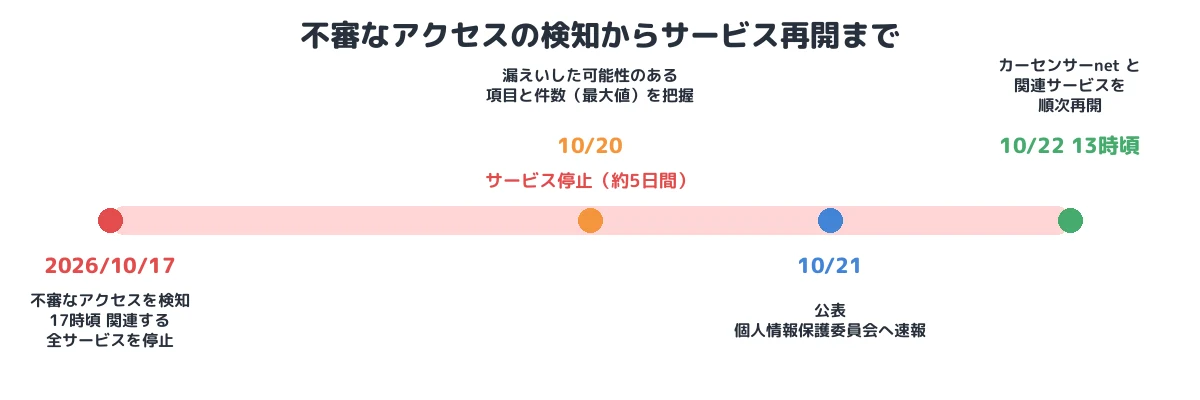
| 2026年10月17日 | 「カーセンサーnet」関連システムへの外部からの不審なアクセスを検知。17時頃から関連する全サービスを停止 |
| 10月17日 | 日産自動車と三菱自動車が公式の中古車検索サイトを一時停止(報道) |
| 10月20日 | 漏えいした可能性のある個人情報の項目と件数(最大値)を把握 |
| 10月21日 | 公表。個人情報保護委員会へ速報 |
| 10月22日 | 13時頃から「カーセンサーnet」と関連サービスを順次再開 |
① 初期アクセス:手口は調査中
リクルートは原因を「第三者からの不正なアクセス」としか説明しておらず、どのシステムのどの経路から侵入されたか(Web アプリケーションの脆弱性か、認証情報の悪用か、管理系の経路か)は公表されていません。
漏えいの可能性がある情報が、一般の利用者の問い合わせ(カーセンサーnet)、販売店の登録情報(C-MATCH)、従業員や委託先のアカウント情報にまたがっていることから、一般向けサイトと事業者向けサービスの情報に、同じ不正アクセスで到達できる状態だった ことがうかがえます。C-MATCH は、販売店がカーセンサーnet の掲載情報を登録・更新するための業務支援サービスです。
② 窃取の対象:利用者・取引先・社内のアカウント
件数の大半は、販売店に問い合わせた利用者の 氏名と住所(原則として市区町村まで) です。一方で、件数は少ないものの影響が大きい項目があります。
- 販売店のログイン ID と担当者の連絡先:C-MATCH に登録する販売店の代表者・担当者の氏名、電話番号、ログイン ID が含まれます。パスワードは含まれていませんが、ID と担当者名がそろうと、販売店を狙ったフィッシングやパスワード推測の足がかりになります(T1598)。
- 個人事業主の引落口座情報:利用料の引き落とし口座の情報です。
- 従業員・委託先のログイン ID とメールアドレス:社内や委託先のアカウントを狙った標的型攻撃に悪用されるおそれがあります(T1566)。
③ 検知と停止:週末の夕方に全サービスを停止
同社は10月17日(土)に不審なアクセスを検知し、同日17時頃に関連するすべてのサービスを止めました。被害の範囲がわからない段階で、一般向けサイト、アプリ、販売店向けの業務支援サービスをまとめて止めた判断で、検知から停止までは同日中です。停止は約5日間続き、販売店は在庫や価格を更新できませんでした。同社は再開後、停止中の在庫や価格の変更が掲載情報に反映されていない場合があるとして、販売店への直接の確認を呼びかけています。
④ 連鎖:自動車メーカーの中古車検索サイトも停止
報道によれば、リクルートのシステムを利用している日産自動車と三菱自動車は、17日から公式の中古車検索サイトを一時停止しました。プラットフォームを提供する事業者の停止が、そのシステムを利用する別の企業のサービスにも波及した形です。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | (調査中・非公表) | 「カーセンサーnet」関連システムへの外部からの不正アクセス |
| 収集・持ち出し | (非公表) | 利用者・販売店・従業員など最大370万9,551件に漏えいの可能性 |
| その後に想定される悪用 | T1598/T1566 | 販売店のログイン ID・担当者情報、従業員・委託先のメールアドレスを使ったフィッシング(二次被害は確認されていない) |
本事件を未然に防ぐために必要な予防策
- 一般向けと事業者向けのデータの分離:利用者の問い合わせ、販売店の登録情報、社内・委託先のアカウント情報を、同じ不正アクセスで一度に取得できない構成(データベース・権限・ネットワークの分離)にします。
- 事業者向けサービスの認証強化:販売店や委託先が使う管理画面には、ID とパスワードだけでなく多要素認証を必須にします。ログイン ID が漏えいしても、乗っ取りに直結しないようにします。
- 住所などの粒度の最小化:問い合わせの送信に必要な範囲を超えて番地まで保存しないなど、項目の粒度を必要最小限にします。本件では住所の多くが市区町村までにとどまっていました。
- 停止判断の手順化:検知した当日に関連サービスを止められるよう、停止の判断基準と、取引先・連携先への連絡手順を事前に決めておきます。
- 連携先への影響の把握:自社のシステムを利用する外部の企業を一覧化し、停止や漏えいのときに速やかに連絡できるようにします。
まとめ
カーセンサーの事件は、一般向けの中古車情報サイトと販売店向けの業務支援サービスが共有するシステムに不正アクセスされ、利用者・取引先の販売店・社内や委託先の担当者という立場の異なる人々の情報が、まとめて漏えいの可能性にさらされた事例です。リクルートは検知した当日に関連サービスをすべて止め、約5日後に再開しました。侵入の手口は調査中ですが、販売店のログイン ID や個人事業主の引落口座情報が含まれていることから、取引先を狙った二次被害に注意が必要です。
■ メモ
本記事は、リクルートの公表(2026年10月21日)、カーセンサーnet のサービス再開のお知らせ(10月22日)と報道をもとに、公表された範囲の事実を整理したものです。侵入の経路、手口、攻撃者は調査中・非公表です。
参考資料
- リクルート「『カーセンサーnet』、『C-MATCH』への不正アクセスに伴う個人情報漏えいに関する お詫びとお知らせ」(2026年10月21日)
- リクルート「『カーセンサーnet』、『C-MATCH』への不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」(2026年10月21日、PDF)
- カーセンサーnet(トップページの「『カーセンサーnet』サービス再開に伴うご注意とお願い」)
- Car Watch「リクルート、「カーセンサーnet」などに不正アクセス 最大370万9551件の個人情報が漏えいした可能性」
- 熊本日日新聞(共同通信)「「カーセンサー」で情報漏えい 日産、三菱自も中古車サイト停止」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。