2026年10月19日、企業向けのメール配信サービス「Cuenote(キューノート)FC」を提供する ユミルリンク は、一部のサーバシステムが外部から不正アクセスを受け、個人情報が外部に持ち出されたと公表しました。同社は10月16日未明に不正アクセスを確認しています。
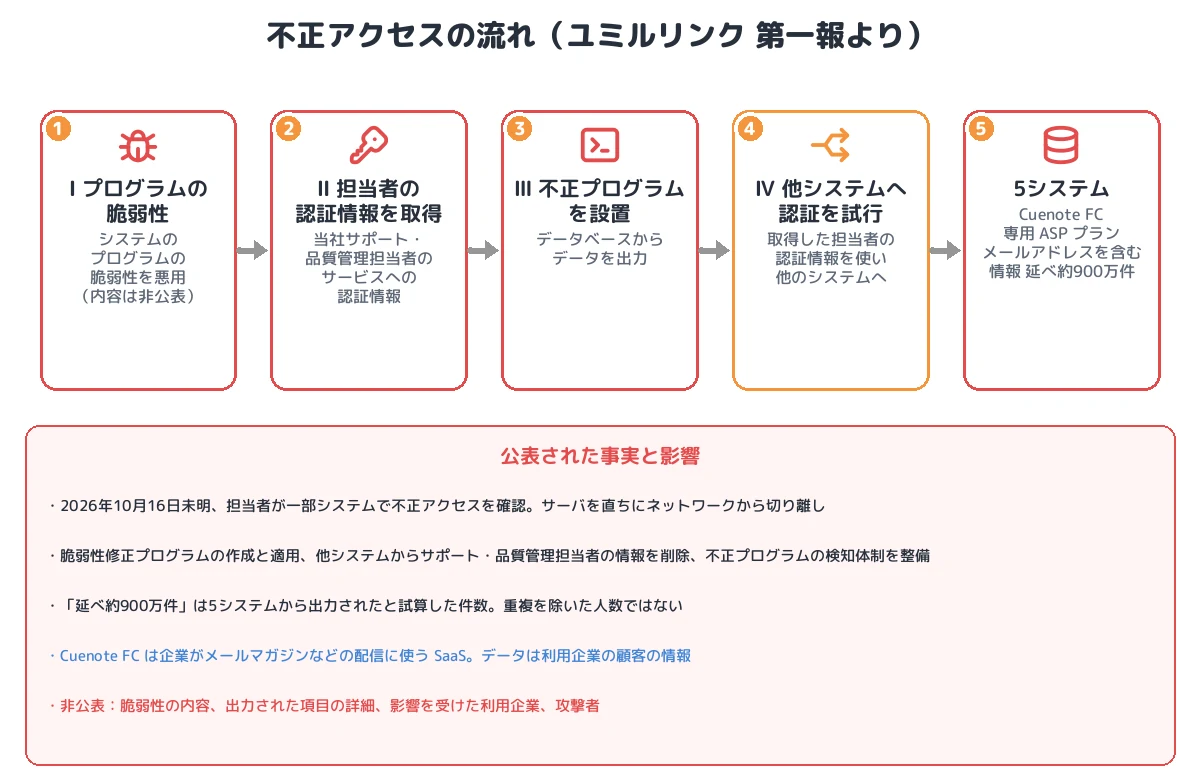
アクセス記録からは、攻撃者が プログラムの脆弱性 によって同社の サポート・品質管理担当者の認証情報を取得 し、不正プログラムを設置してデータベースからデータを出力 したこと、さらにその認証情報で 他のシステムへの認証を試みた ことが確認されました。影響を受けたのは「Cuenote FC 専用ASPプラン」の 5システム で、メールアドレスを含む情報が 延べ約900万件 出力されたと試算しています。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 対象:メール配信サービス「Cuenote FC」の専用 ASP プランのうち5システム
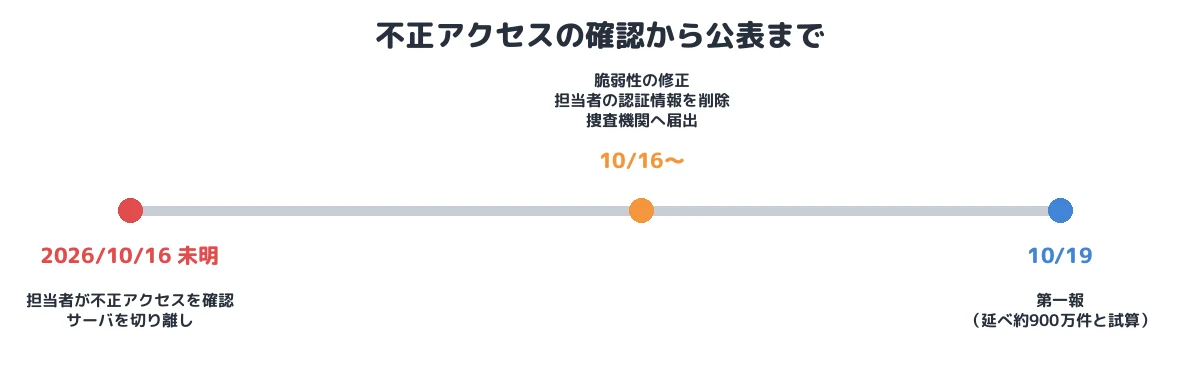
- 確認:2026年10月16日未明。不正アクセスを確認したサーバを直ちにネットワークから切り離し
- 手口(公表範囲):Ⅰ プログラムの脆弱性 → Ⅱ サポート・品質管理担当者のサービスへの認証情報を取得 → Ⅲ 不正プログラムを設置し DB からデータを出力 → Ⅳ 取得した認証情報で他システムへの認証を試行
- 出力:メールアドレスを含む情報 延べ約900万件(試算。重複を除いた人数ではない)
- 対応:脆弱性の修正、他システムからの担当者の認証情報の削除、不正プログラムの検知体制の整備、捜査機関への届出
- 分類:SaaS(メール配信基盤)の脆弱性を起点に、事業者の運用担当者の認証情報を悪用した複数テナントのデータの窃取
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | ユミルリンク |
| 対象サービス | 企業向けメール配信サービス「Cuenote FC」 |
| 影響のあるシステム | Cuenote FC 専用ASPプランのうち合計5システム |
| 確認 | 2026年10月16日 未明 |
| 公表 | 10月19日(第一報) |
| 手口 | プログラムの脆弱性 → サポート・品質管理担当者の認証情報の取得 → 不正プログラムの設置と DB からの出力 → 他システムへの認証の試行 |
| 出力された情報 | メールアドレスを含む情報 延べ約900万件(試算) |
| 対応 | サーバの切り離し、脆弱性修正プログラムの作成・適用、担当者の認証情報の削除、検知体制の整備、捜査機関への届出 |
| 脆弱性の内容・項目の詳細・利用企業・攻撃者 | 非公表(詳細調査中) |
事件の時系列
| 日付 | 出来事 |
|---|---|
| 2026年10月16日 未明 | 担当者が一部システムで不正アクセスを確認。サーバをネットワークから切り離す |
| 10月16日〜 | 脆弱性の修正、他システムからサポート・品質管理担当者の情報を削除、捜査機関へ届出 |
| 10月19日 | 第一報(5システム、延べ約900万件と試算) |
① 初期侵入:プログラムの脆弱性
同社はアクセス記録から、攻撃の起点を「プログラムの脆弱性」としています(T1190)。脆弱性が Cuenote FC 自体のプログラムにあったのか、利用しているソフトウェアにあったのか、どのような種類の脆弱性かは公表されていません。
② 運用担当者の認証情報の取得
攻撃者はこの脆弱性によって、同社のサポート・品質管理担当者のサービスへの認証情報 を取得しました(T1552)。SaaS の事業者は、利用企業の問い合わせ対応や品質確認のために、各システムにアクセスできる運用担当者のアカウントを持つことがあります。こうしたアカウントは多くの利用企業のデータに届くため、攻撃者にとって価値の高い標的です。
攻撃者は取得した認証情報を使って、他のシステムへの認証も試みて いました(T1078)。同社は対策として、他のシステムからサポート・品質管理担当者の情報を削除しました。
③ 窃取:不正プログラムでデータベースを出力
攻撃者は 不正プログラムを設置 し、データベースからデータを出力 しました(設置の方法は非公表、T1213)。5システムで出力されたメールアドレスを含む情報は延べ約900万件と試算されています。この件数は延べ件数の試算で、重複を除いた人数ではありません。
Cuenote FC は、企業がメールマガジンや通知メールを配信するために使うサービスで、データベースにあるのは利用企業が預けた 配信先(その企業の顧客や会員)の情報 とみられます。メールの受信者は Cuenote FC と直接の契約関係にないため、受信者に届く案内は、多くの場合、利用企業からのお知らせになります。どの利用企業のデータが対象かは公表されていません。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application | プログラムの脆弱性 |
| 認証情報へのアクセス | T1552(とみられる) | サポート・品質管理担当者のサービスへの認証情報を取得 |
| 永続化・実行 | (方法は非公表) | 不正プログラムを設置 |
| 収集・持ち出し | T1213 | データベースからデータを出力(延べ約900万件) |
| 横展開 | T1078 Valid Accounts | 取得した認証情報で他のシステムへの認証を試行 |
本事件を未然に防ぐために必要な予防策
- 運用担当者のアカウントの保護:SaaS の事業者が持つ運用・サポート用のアカウントには多要素認証を必須にし、必要なときだけ権限を与える方式(ジャストインタイム)にします。認証情報をシステム内に保存しないことも重要です。
- テナントごとの分離:1つのシステムの侵害や1つの運用アカウントで、多数の利用企業のデータに一度に届かないよう、テナントと運用権限を分けます。
- 不正プログラムと大量出力の検知:サーバ上の新しい実行ファイルや Web シェルの設置、データベースからの大量の出力を検知して止めます。同社も不正プログラムの検知体制を整備しました。
- 利用企業の側:配信サービスに預ける宛先データは配信に必要な項目に絞り、使わなくなったリストは削除します。委託先の事故に備え、顧客への連絡手順を決めておきます。
- 受信者の側:委託先の漏えいを伝えるお知らせに便乗したフィッシングに注意し、リンクではなく公式サイトから確認します。
まとめ
ユミルリンクの事件は、メール配信の SaaS で、プログラムの脆弱性から運用担当者の認証情報を取得され、複数のシステムのデータベースから延べ約900万件が出力された事例です。データは利用企業の顧客の情報とみられ、受信者は利用企業を通じて事態を知ることになります。多くの企業が使う「裏方」のサービスでは、運用担当者の強い権限が最大の弱点になりうるため、その保護とテナントの分離が欠かせません。
■ メモ
本記事は、ユミルリンクの公表(2026年10月19日の第一報)をもとに、公表された範囲の事実を整理したものです。脆弱性の内容、不正プログラムの種類、出力された項目の詳細、影響を受けた利用企業、攻撃者は公表されていません(詳細調査中)。
参考資料
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。