2025年4月15日、インターネットイニシアティブ(IIJ)は、法人向けのメールセキュリティ・ホスティングサービス 「IIJセキュアMXサービス」 の設備が 2024年8月3日以降 不正アクセスを受け、不正なプログラムが実行されていたと公表しました。最初の公表では最大407万2,650件のメールアカウントの情報が漏えいした可能性があるとされ、4月22日の続報で、実際の漏えいの範囲と原因が明らかにされました。
原因は、サービスの外部接続サーバーで使っていた株式会社クオリティアの Webメールソフト 「Active! mail」 の、開発元も把握していなかった脆弱性 CVE-2025-42599 でした。ゼロデイの脆弱性を突かれ、約8か月にわたって気付かれないまま侵害が続いたことになります。総務省は2025年7月、通信の秘密の漏えいがあったとして IIJ を指導しました。本記事では、IIJ の公表と報道、総務省の資料をもとに整理します。
■ この記事のまとめ
- 初期侵入:IIJセキュアMXサービスの外部接続サーバーで使っていた Active! mail 6 の未知の脆弱性 CVE-2025-42599(スタックベースのバッファオーバーフロー。細工したリクエストで任意のコードを実行できる、CVSS v3 9.8)
- 期間:2024年8月3日から2025年4月17日まで。2025年4月10日に不正なプログラムの実行を確認
- 漏えい:132契約・31万1,288件のメールアカウントとパスワード、6契約のメール本文・ヘッダー、488契約の連携クラウドサービスの認証情報(重複を除き586契約)
- 対応:クオリティアが修正版を公開。総務省が通信の秘密の漏えいとして文書で指導(2025年7月18日)
- 分類:インターネットに公開されたサーバーソフトウェアのゼロデイ悪用(T1190)。SaaS 事業者の侵害による多数の利用企業への波及
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | インターネットイニシアティブ(IIJ)とサービスの利用企業 |
| 対象サービス | IIJセキュアMXサービス(法人向けメールセキュリティ・ホスティング) |
| 侵害期間 | 2024年8月3日〜2025年4月17日 |
| 原因 | 外部接続サーバーで使っていた Active! mail 6(クオリティア)の未知の脆弱性 CVE-2025-42599 |
| 脆弱性 | スタックベースのバッファオーバーフロー。遠隔から細工したリクエストで任意コード実行・DoS。CVSS v3 9.8。Active! mail 6 BuildInfo 6.60.05008561 以前が対象 |
| 漏えい | メールアカウントとパスワード 31万1,288件(132契約)、メール本文・ヘッダー(6契約)、連携クラウドサービスの認証情報(488契約)。重複を除き586契約 |
| 当初の公表 | 最大407万2,650件のメールアカウントに漏えいの可能性(4月15日) |
| 行政対応 | 総務省 通信の秘密の保護に係る措置(指導)(2025年7月18日) |
| 攻撃者 | 非公表 |
| 攻撃の分類 | 公開アプリケーションのゼロデイ悪用、長期潜伏、認証情報の窃取 |
事件の時系列
| 日付 | 出来事 |
|---|---|
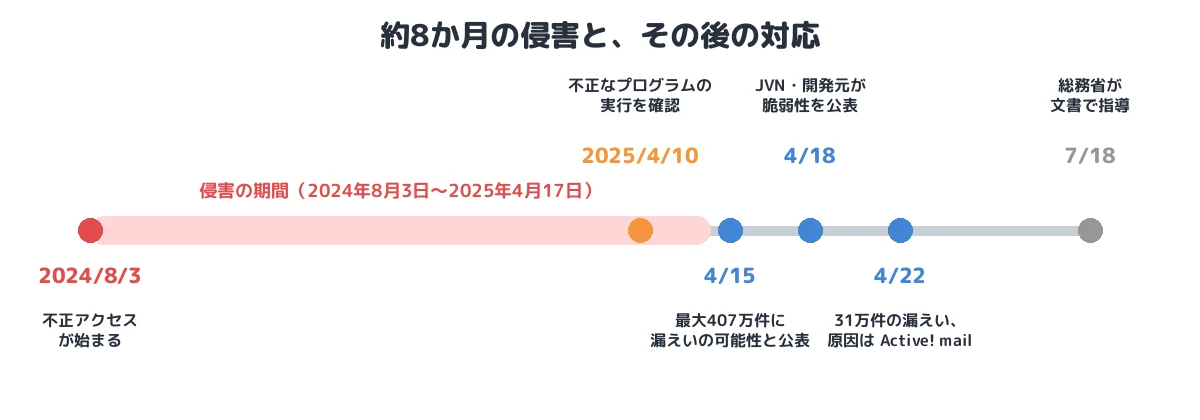
| 2024年8月3日 | この日以降、サービス設備が不正アクセスを受ける |
| 2025年4月10日 | 不正なプログラムの実行を確認 |
| 4月15日 | 不正アクセスを公表。最大407万2,650件のメールアカウントに漏えいの可能性 |
| 4月17日 | この日までの侵害を確認(総務省資料) |
| 4月18日 | クオリティアと JVN が Active! mail の脆弱性(CVE-2025-42599)を公表し、修正版を案内 |
| 4月22日 | IIJ が続報。31万1,288件の漏えい、原因は Active! mail の脆弱性と公表 |
| 7月18日 | 総務省が通信の秘密の漏えいとして文書で指導 |
① 初期侵入:Active! mail のゼロデイ
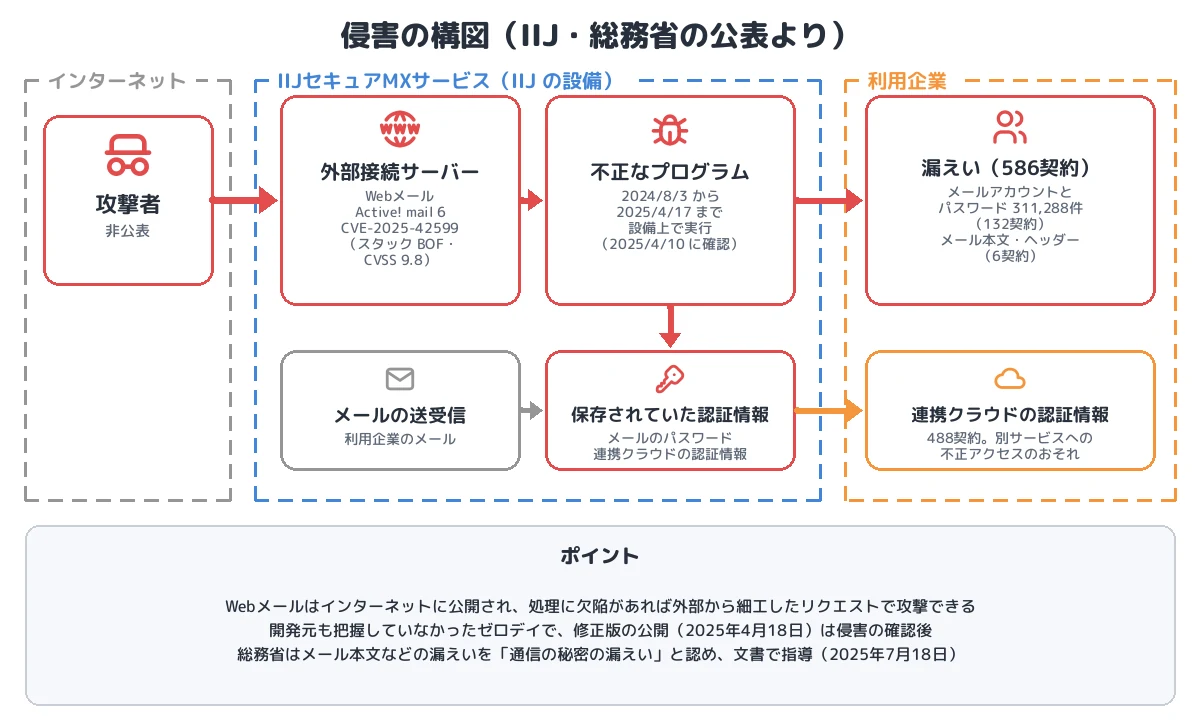
IIJセキュアMXサービスは、企業のメールの送受信やウイルス・スパム対策をまとめて提供するサービスで、利用者が Web ブラウザでメールを読み書きするための Webメールに Active! mail を使っていました。Active! mail は国内の企業・大学・自治体で広く使われている Webメールソフトです。
攻撃者が使ったのは、Active! mail の CVE-2025-42599 でした。スタックベースのバッファオーバーフロー で、インターネットから細工したリクエストを送るだけで、サーバー上で任意のコードを実行されるおそれがあります(CVSS v3 9.8)。Web メールはインターネットに公開されているため、リクエストを処理する部分に欠陥があれば、そのまま侵入口になります(T1190)。IIJ が侵害に気付いた時点では開発元も把握していない ゼロデイ で、修正版が公開されたのは2025年4月です。詳しい影響範囲と対策については、JVN の脆弱性情報(JVN#22348866) と IPA の注意喚起 をご参照ください。
② 長期潜伏:約8か月、気付かれなかった侵害
侵害は2024年8月3日から始まり、IIJ が不正なプログラムの実行を確認したのは2025年4月10日でした。総務省の資料によれば、侵害は4月17日まで続いています。攻撃者がサーバー上で実行したプログラムの種類、外部との通信の方法、攻撃者の正体は公表されていません。インターネットに公開されたサーバー上でコードを実行されると、正規のサーバープロセスとして動作するため、通常の監視では見分けにくくなります。
総務省も IIJ の再発防止策について「未知の脆弱性に対する防御可能性の向上及び侵害の早期検知能力の向上」を目的とするものと説明しています。
③ 漏えい:パスワード、メール、連携クラウドの認証情報
4月22日の続報で、漏えいが確認された情報は次のとおりでした(T1552、T1114)。
| 情報 | 規模 |
|---|---|
| メールアカウントとパスワード | 31万1,288件(132契約) |
| 送受信されたメールの本文・ヘッダー | 6契約 |
| 連携して動作するよう設定されていた他社クラウドサービスの認証情報 | 488契約 |
メールアカウントの パスワード が漏えいしたことで、攻撃者はそのアカウントでメールを読んだり、なりすましてメールを送ったりできる状態になります。また、IIJセキュアMXサービスと連携するよう設定されていた 他社のクラウドサービスの認証情報 も漏えいしており、メールサービスの侵害が、利用企業の別のサービスへの不正アクセスにつながるおそれがありました。総務省は、メール本文などの漏えいを 通信の秘密の漏えい と認めています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application | Active! mail のゼロデイ(CVE-2025-42599) |
| 実行・永続化 | (詳細非公表) | サービス設備上で不正なプログラムが実行された |
| 認証情報アクセス | T1552 Unsecured Credentials(可能性) | メールアカウントのパスワード、連携クラウドの認証情報 |
| 収集 | T1114 Email Collection | メール本文・ヘッダー(6契約) |
| 持ち出し | (手法は非公表) | 586契約の情報が漏えい |
本事件を未然に防ぐために必要な予防策
サービス事業者として
- 公開アプリケーションの多層防御:ゼロデイは修正では防げません。WAF による異常なリクエストの遮断、Web アプリケーションの実行権限の最小化、サーバーで実行されるプロセスやファイル変更の監視(EDR・ファイル整合性監視)を組み合わせ、侵害されても被害が広がりにくい構成にします。
- 認証情報を平文・可逆で持たない:パスワードはハッシュ化し、連携サービスの認証情報は専用の秘密情報管理(HSM、シークレットマネージャー)で保護します。サーバーが侵害されても、認証情報をそのまま取り出されない設計にします。
- 早期検知:外部接続サーバーからの不審な外向き通信、普段と異なるプロセスの起動を検知します。IIJ も再発防止策で「侵害の早期検知能力の向上」を掲げています。
利用企業として
- パスワードの変更と MFA:SaaS の侵害が公表されたら、該当するアカウントのパスワードと、連携先サービスの認証情報(API キー、トークン)を変更します。メールやクラウドには MFA を適用し、パスワードの漏えいだけではログインできないようにします。
- 自社で Active! mail を使っている場合は更新:同じ脆弱性は、Active! mail を自社で運用している組織にも影響します。修正版への更新を確認します。
まとめ
IIJ の事件は、国内の大手インターネット事業者のサービスでさえ、利用していた第三者製ソフトウェアのゼロデイによって約8か月侵害され続けたことを示しました。メールアカウントのパスワードと、連携するクラウドサービスの認証情報まで漏えいしたことで、1つの SaaS の侵害が多数の利用企業の別のサービスに波及するおそれが生まれました。ゼロデイは防げない前提で、公開サーバーの多層防御と早期検知、認証情報を簡単に取り出させない設計、そして利用側の MFA と認証情報の速やかな変更を組み合わせることが重要です。
■ メモ
本記事は、IIJ の公表(2025年4月15日・22日)、クオリティア・JVN の脆弱性情報、総務省の報道資料(2025年7月18日)、報道をもとに、公表された範囲の事実を整理したものです。攻撃者、実行されたプログラムの種類、窃取の手法は公表されていません。
参考資料
- INTERNET Watch「IIJ、『セキュアMXサービス』不正アクセスで続報~31万件あまりの漏えい確認、原因は第三者製ソフトウェア『Active! mail』の脆弱性」
- ScanNetSecurity「『IIJセキュアMXサービス』に不正アクセス、4,072,650 件のメール情報が漏えいした可能性」
- 総務省「株式会社インターネットイニシアティブに対する通信の秘密の保護に係る措置(指導)」
- JVN「Active! mail におけるスタックベースのバッファオーバーフローの脆弱性」
- トレンドマイクロ「Active! mailのゼロデイ脆弱性『CVE-2025-42599』を考察」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








