2020年11月4日、カプコン は、11月2日未明からメールシステムやファイルサーバーにアクセスしづらい障害が発生し、第三者による不正アクセスを確認したと公表しました。障害の原因はランサムウェアによる機器内のファイルの暗号化で、被害を受けた端末には 「Ragnar Locker」 を名乗る集団からの脅迫メッセージが残されていました。同社は警察と相談の上、攻撃者と交渉しないことを決め、一切コンタクトを取っていません。
2021年4月13日の第4報で、同社は調査結果を公表しました。入口は、北米現地法人(Capcom U.S.A., Inc.)が 緊急避難用に1台だけ残していた予備の旧型 VPN 装置 でした。攻撃者はこの装置を経由して米国と国内拠点の一部の機器を乗っ取り、情報を窃取した後に暗号化しています。流出を確認した個人情報は 15,649人、流出の可能性がある社外の方の個人情報は 最大約39万人 です。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:2020年10月、北米現地法人の予備の旧型 VPN 装置へのサイバー攻撃(装置の機種・脆弱性・認証情報の扱いは非公表)
- 拡散:旧型 VPN 装置を経由して、米国と国内拠点の一部の機器を乗っ取り
- 窃取:売上情報、営業資料、開発資料、取引先情報、個人情報。流出を確認した個人情報は15,649人
- 暗号化:11月1日23時頃から米国と国内拠点の一部の機器をランサムウェアで暗号化。アクセスログの抹消も
- 攻撃者:「Ragnar Locker」を名乗る集団。同社は「オーダーメイド型ランサムウェア」による標的型攻撃としている
- 分類:境界機器(使われていない予備の VPN 装置)からの侵入、情報窃取と暗号化を組み合わせた二重恐喝型のランサムウェア攻撃
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | カプコン(北米現地法人 Capcom U.S.A., Inc. と国内拠点) |
| 初期侵入 | 北米現地法人が保有していた予備の旧型 VPN 装置へのサイバー攻撃(2020年10月) |
| 装置が残っていた理由 | 新型の VPN 装置は導入済み。カリフォルニア州でのコロナ禍によるネットワーク負荷の増大に備え、通信障害時の緊急避難用に1台だけ残存 |
| 侵入後 | 米国と国内拠点の一部の機器を乗っ取り、情報を窃取 |
| 暗号化 | 2020年11月1日23時頃から。2日未明からメールシステムやファイルサーバーに障害 |
| 攻撃者 | 「Ragnar Locker」を名乗る集団 |
| 流出を確認した個人情報 | 15,649人(第4報。第3報の16,415人から766人減少) |
| 流出の可能性 | お客様・取引先など社外の方の個人情報 最大約39万人(ログの喪失などで一部特定できず、最大数) |
| 企業情報 | 売上情報、営業資料、開発資料、取引先情報など |
| 身代金 | 脅迫メッセージに金額の記載はなし。交渉せず、コンタクトもしていない |
| 機種・脆弱性 | 非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
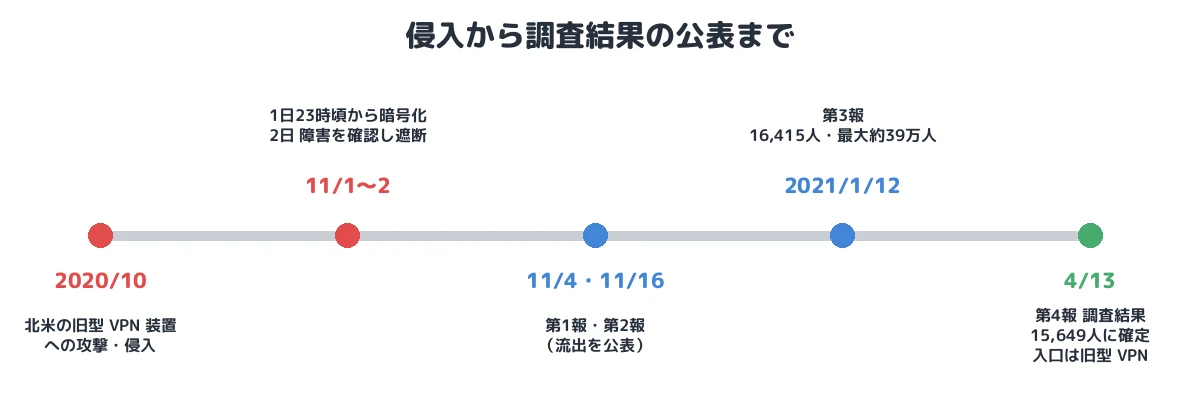
| 2020年10月 | 北米現地法人の予備の旧型 VPN 装置がサイバー攻撃を受け、社内ネットワークに侵入される |
| 10月〜11月1日 | 米国と国内拠点の一部の機器の乗っ取り、情報の窃取 |
| 11月1日 23時頃 | 米国と国内拠点の一部の機器がランサムウェアに感染し、ファイルが暗号化される |
| 11月2日 | 未明に社内システムへの接続障害を確認し、システムを遮断。Ragnar Locker を名乗る集団の脅迫メッセージを発見し、大阪府警察に通報 |
| 11月4日 | 第1報(システム障害の発生) |
| 11月12日 | 9件の個人情報と一部の企業情報の流出を確認 |
| 11月16日 | 第2報。流出9件、流出の可能性 最大約35万件 |
| 2021年1月12日 | 第3報。流出を確認した個人情報 累計16,415人、流出の可能性 最大約39万人 |
| 1月18日 | 第1回セキュリティ監督委員会 |
| 3月31日 | 大手セキュリティ専門企業と大手ソフトウェア企業から報告書を受領 |
| 4月13日 | 第4報(調査結果)。入口は予備の旧型 VPN 装置。流出を確認した個人情報は15,649人 |
| 2023年10月 | Europol と Eurojust が調整した国際的な捜査で、Ragnar Locker の「主要な標的」とされる人物がパリで逮捕される |
① 初期侵入:予備の旧型 VPN 装置
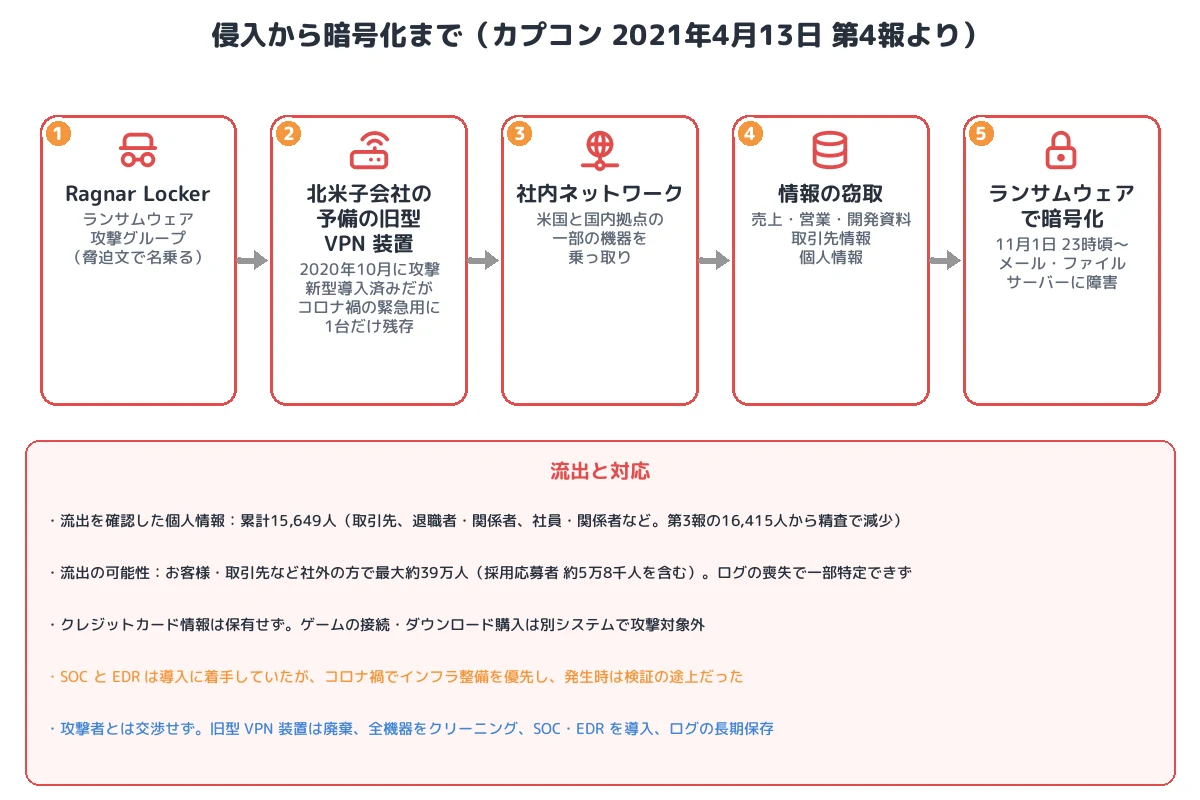
第4報によれば、2020年10月、北米現地法人が保有していた 予備の旧型 VPN 装置 がサイバー攻撃を受け、社内ネットワークに不正侵入されました(T1133 External Remote Services)。グループでは別型の新しい VPN 装置を導入済みでしたが、同社の所在地であるカリフォルニア州で新型コロナウイルスの感染が急拡大し、ネットワーク負荷の増大による通信障害に備えた 緊急避難用 として、北米現地法人にだけ旧型が1台残っていました。
同社は、装置の機種、悪用された脆弱性、認証情報が使われたかどうかを公表していません。既知の脆弱性を突かれた(T1190)のか、窃取された認証情報でログインされた(T1078)のかは 非公表 です。再発防止策に「業務用アカウントの見直し」と「業務用アカウントの管理における定期的な確認の仕組みの強化」が含まれていることから、アカウントの管理にも課題があったと みられます。
② 拡散:米国と国内拠点の機器の乗っ取り
攻撃者は旧型 VPN 装置を経由して、米国と国内拠点における一部の機器 を乗っ取りました。北米の装置から日本国内の機器に到達しているため、拠点間のネットワークが相互に到達可能だったとみられます(横展開の手段は非公表)。同社は境界型のセキュリティ対策を敷いていましたが、内部を監視する SOC サービスや EDR は導入に着手したばかりで、コロナ禍でインフラ整備を優先した結果、発生時は 検証の途上(未済) でした。侵入から暗号化まで、内部の活動を検知する仕組みが働いていなかったことになります。
③ 窃取:暗号化の前に情報を持ち出す
乗っ取った機器から、売上情報、営業資料、開発資料、取引先情報、そして個人情報が窃取されました(T1005、T1039)。持ち出しの手段は非公表です。流出を確認した個人情報は、第3報の時点で取引先等3,248人、退職者および関係者9,164人、社員および関係者3,994人で、第4報で精査の結果15,649人になりました。流出の可能性がある社外の方の個人情報は最大約39万人で、採用応募者 約5万8千人を含みます。
一方、ネット販売の決済は外部委託の別システムで、同社はクレジットカード情報を保有していません。ゲームをプレイするためのインターネット接続やダウンロード購入も、攻撃を受けたシステムとは別で、攻撃の対象外でした。
④ 暗号化と恐喝:Ragnar Locker
情報の窃取の後、2020年11月1日23時頃 から、米国と国内拠点の一部の機器がランサムウェアに感染させられ、ファイルが暗号化されました(T1486)。第2報によれば、攻撃は同社を標的にしたランサムウェアでサーバーを破壊・暗号化するもので、アクセスログの抹消 も伴っていました(T1070)。同社はこのため調査に時間を要したとしており、流出の可能性がある個人情報の総数は、ログの喪失などから一部特定できず、侵害の可能性のあるサーバーの保有数を最大数として示しています。
感染した機器には攻撃者のメッセージファイルが残され、交渉のためのコンタクトを求めていましたが、身代金の金額は書かれていませんでした。暗号化の前に情報を窃取しておき、交渉を迫るのは、いわゆる 二重恐喝 の典型的な形です(T1657 Financial Theft)。同社は交渉しないことを決め、一切コンタクトを取っていません。
⑤ 復旧と再発防止
同社は、大手ソフトウェア企業による侵入の疑いのある 機器全台のクリーニング、VPN 装置全台の安全性の確認(旧型 VPN 装置は廃棄)、SOC サービスと EDR の導入、業務用アカウントの見直し、VPN 装置と機器の ログの長期保存 などを実施しました。組織面では、外部の専門家4名と社内の取締役・技術職で構成する「セキュリティ監督委員会」と、その直下の「セキュリティ対策室」を設けています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1133 External Remote Services | 北米現地法人の予備の旧型 VPN 装置から社内ネットワークへ侵入(脆弱性か認証情報かは非公表) |
| 横展開 | 非公表 | 米国と国内拠点の一部の機器を乗っ取り |
| 収集 | T1005/T1039(とみられる) | 売上・営業・開発資料、取引先情報、個人情報 |
| 防御回避 | T1070 Indicator Removal | アクセスログの抹消 |
| 影響 | T1486 Data Encrypted for Impact | 11月1日23時頃から米国と国内拠点の一部の機器を暗号化 |
| 影響 | T1657 Financial Theft | 脅迫メッセージで交渉を要求(金額の記載なし) |
本事件を未然に防ぐために必要な予防策
- 境界機器の棚卸しと廃止の徹底:新しい装置への移行後も、予備や検証用として残した旧装置は攻撃対象のままです。インターネットに公開されている機器を外部からも定期的に洗い出し、使わない装置は停止・廃棄します。残すなら、本番と同じ水準で修正の適用と監視の対象にします。
- リモートアクセスの多要素認証とアカウント管理:VPN の認証に多要素認証を必須にし、不要なアカウントや既定のアカウントを定期的に棚卸しします。同社も再発防止策に業務用アカウントの見直しと定期確認を挙げています。
- 内部の監視(SOC・EDR):境界の防御だけでは、突破された後の乗っ取りや情報の持ち出しに気づけません。本件では SOC と EDR が検証の途上で、侵入から暗号化まで検知できませんでした。
- 拠点間の通信の制限:海外拠点の侵害が国内に及ばないよう、拠点間の通信を必要最小限に絞ります。
- ログの長期保存と保全:VPN 装置やサーバーのログを別の場所に転送・長期保存し、攻撃者に消されても影響範囲を確定できるようにします。本件ではログの喪失で流出の可能性を最大数でしか示せませんでした。
まとめ
カプコンの事件は、新型の VPN 装置に移行した後も、コロナ禍の緊急避難用に1台だけ残した予備の旧型装置が入口になった事例です。攻撃者は北米から米国と国内拠点の機器を乗っ取り、情報を窃取した後に暗号化し、ログも消しました。内部を監視する SOC と EDR は導入の途上でした。使っていない境界機器ほど管理から漏れやすいこと、そして境界を突破された後に気づく仕組みとログの保全が被害の把握を左右することを示しています。
■ メモ
本記事は、カプコンの公表(2020年11月4日、11月16日、2021年1月12日、4月13日)と Europol の発表をもとに、公表された範囲の事実を整理したものです。カプコンは VPN 装置の機種、悪用された脆弱性、横展開と持ち出しの手段を公表していません。
参考資料
- カプコン「不正アクセスに関する調査結果のご報告【第4報】」(2021年4月13日)
- カプコン「不正アクセスによる情報流出に関するお知らせとお詫び【第3報】」(2021年1月12日)
- カプコン「不正アクセスによる情報流出に関するお知らせとお詫び」(2020年11月16日)
- カプコン「不正アクセスによるシステム障害発生に関するお知らせ」(2020年11月4日)
- Europol「Ragnar Locker ransomware gang taken down by international police swoop」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








