2025年9月29日の朝、アサヒグループホールディングス で国内のシステムに障害が起き、暗号化されたファイルが見つかりました。同日11時にはネットワークを遮断してデータセンターを隔離し、ビール・飲料・食品の受注と出荷、コールセンターが止まりました。アサヒは電話と FAX、手作業で受注・出荷を続けましたが、出荷量は大きく落ち込み、決算発表も延期されています。
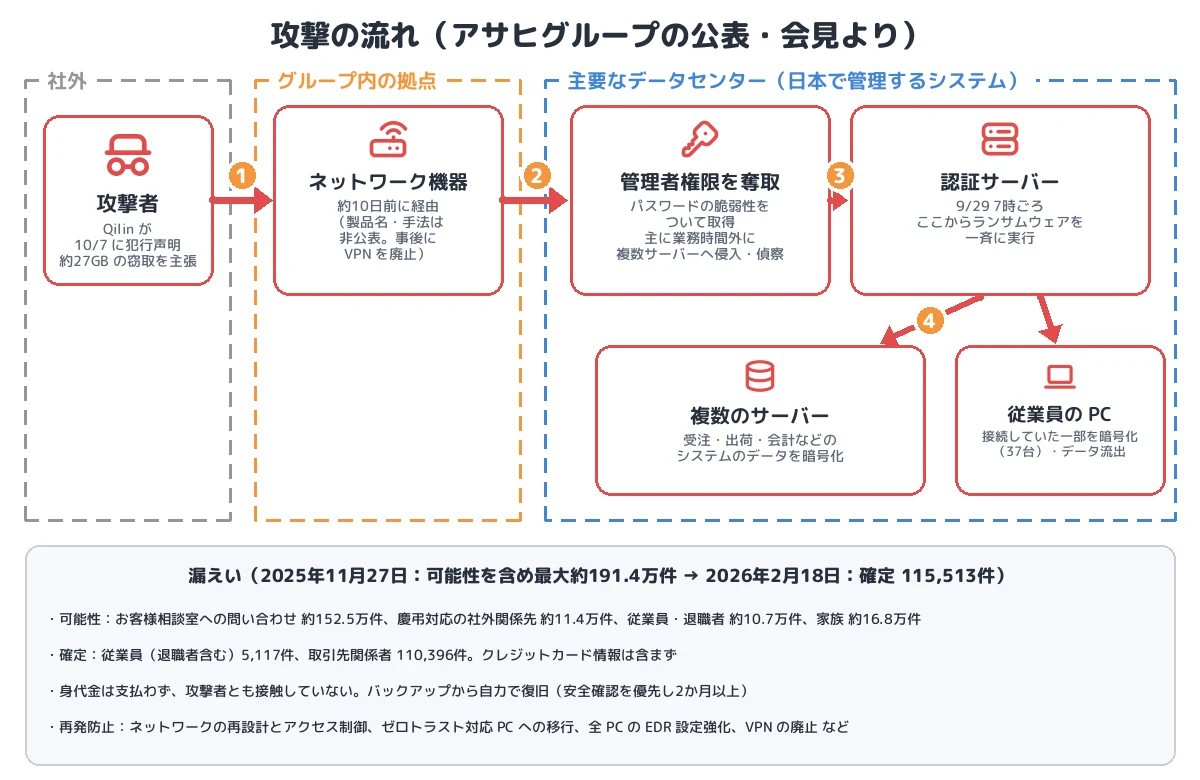
10月7日にはランサムウェアグループ Qilin が犯行声明を出しました。アサヒは11月27日の会見で、攻撃者が グループ内の拠点にあるネットワーク機器を経由 してデータセンターのネットワークに侵入し、パスワードの脆弱性をついて管理者権限を奪取 したことを明らかにしています。本記事では、アサヒの公表と会見の内容をもとに整理します。
■ この記事のまとめ
- 初期侵入:システム障害の約10日前、グループ内の拠点にあるネットワーク機器を経由して、主要なデータセンターのネットワークに侵入(機器の種類・突破方法は非公表。事後の対策で VPN を廃止)
- 権限取得と偵察:パスワードの脆弱性をついて管理者権限を奪取し、主に業務時間外に複数のサーバーへの侵入と偵察を繰り返した
- 暗号化:9月29日7時ごろ、認証サーバーからランサムウェアを一斉に実行。起動中の複数のサーバーと、データセンターに接続していた一部の PC(37台)のデータが暗号化された
- 情報窃取:データセンターを通じて一部の PC のデータが流出。漏えいの可能性は最大約191.4万件、最終的に確定したのは11万5,513件(従業員と取引先関係者)
- 復旧:身代金は支払わず、攻撃者とも接触せず、バックアップから自力で復旧。電子受発注の再開は12月
- 分類:境界のネットワーク機器を起点とする人手によるランサムウェア攻撃(Qilin)、データセンターを狙った二重恐喝
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | アサヒグループホールディングス(日本で管理するシステム) |
| 初期侵入 | 2025年9月19日ごろ(システム障害の約10日前) |
| 侵入経路 | グループ内の拠点にあるネットワーク機器を経由して、主要なデータセンターのネットワークへ(機器・突破方法は非公表) |
| 権限 | パスワードの脆弱性をついて管理者権限を奪取 |
| 暗号化 | 9月29日7時ごろ。認証サーバーからランサムウェアを一斉に実行。複数のサーバーと一部の PC(37台) |
| 業務影響 | 国内の受注・出荷・コールセンターが停止。電話・FAX・手作業で継続。決算発表を延期 |
| 攻撃者 | Qilin(10月7日に犯行声明、約27GB の窃取を主張) |
| 漏えい | 可能性:最大約191.4万件(11月27日)/確定:11万5,513件(2026年2月18日) |
| 身代金 | 支払っていない。攻撃者と接触していない |
| 復旧 | バックアップから自力で復旧。電子受発注での受注を12月2〜3日に再開、配送リードタイムは2026年2月までに通常化 |
| 攻撃の分類 | 境界機器経由の侵入、弱いパスワードによる権限取得、データセンターを狙った二重恐喝型ランサムウェア |
事件の時系列
| 日時 | 出来事 |
|---|---|
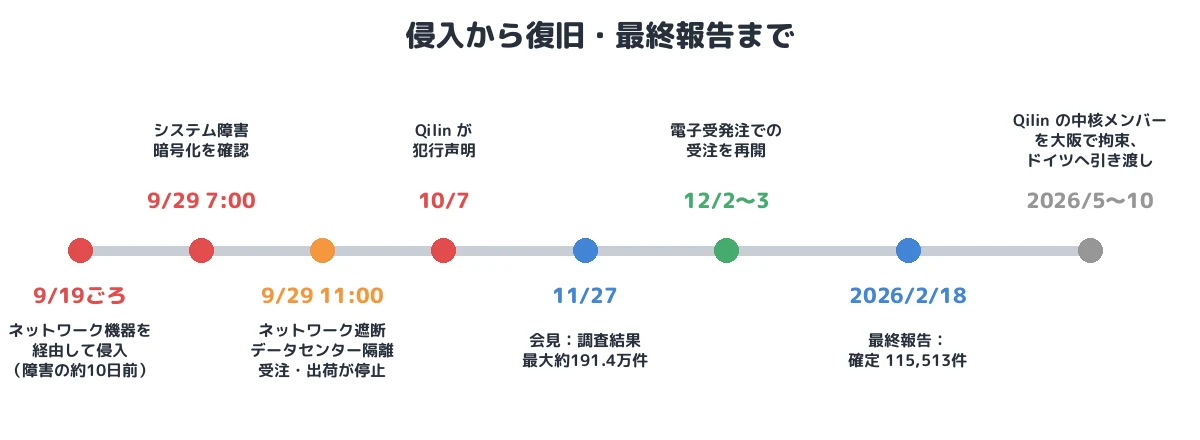
| 2025年9月19日ごろ | 拠点のネットワーク機器を経由して侵入(障害の約10日前) |
| 9月19日〜28日 | 管理者権限を奪取し、主に業務時間外に複数のサーバーへの侵入・偵察を繰り返す |
| 9月29日 7:00ごろ | システム障害が発生し、暗号化されたファイルを確認 |
| 9月29日 11:00 | ネットワークを遮断し、データセンターを隔離。受注・出荷が停止 |
| 10月3日 | 第2報。部分的に手作業での受注を進め、順次出荷を開始 |
| 10月7日 | Qilin が犯行声明 |
| 10月8日 | 流出した疑いのある情報をインターネット上で確認したと公表 |
| 11月27日 | 会見で調査結果を公表(最大約191.4万件の漏えいの可能性) |
| 12月2日・3日 | 食品・ビール飲料で電子受発注による受注を再開 |
| 2026年2月18日 | 最終報告。漏えい確定11万5,513件 |
| 2026年5月〜10月 | Qilin の中核メンバーとされるロシア国籍の男が大阪で拘束され、ドイツへ引き渡される(ドイツの物流会社への恐喝容疑) |
① 初期侵入:拠点のネットワーク機器を「通過」
アサヒは、攻撃者が「当社グループ内の拠点にあるネットワーク機器を経由してデータセンターのネットワークに侵入」したと説明しています(T1133)。機器の種類(VPN 装置など)や、脆弱性の悪用なのか認証の突破なのかは明らかにしていません。ただし、事後の対策として VPN を廃止したこと、会見で「VPN ではないか」との質問に「おそらく皆様のご想像と、そんなに違わない」と答えたことから、トレンドマイクロは VPN 装置だった可能性が高いと分析しています。
拠点の境界機器から入り、そのまま本社のデータセンターまで到達できたことは、拠点とデータセンターの間のネットワークが十分に分離されていなかったことを示しています。アサヒも再発防止策として、ネットワークの再設計とアクセス制御の強化、インターネット接続の分離を挙げています。
② 権限取得と偵察:弱いパスワードと業務時間外の活動
侵入した攻撃者は、パスワードの脆弱性をついて管理者権限を奪取 しました(T1110、T1078.002)。パスワードが推測しやすかったのか、使い回されていたのか、どのアカウントだったのかは公表されていません。攻撃者は奪った管理者アカウントでネットワーク内を探索し、主に業務時間外に 複数のサーバーへの侵入と偵察を繰り返しました(TA0007、TA0008)。約10日間、これらの活動は検知されていません。
③ 暗号化:認証サーバーからの一斉実行
9月29日(月曜日)の7時ごろ、攻撃者は アクセス権を認証するサーバーからランサムウェアを一斉に実行 し、起動中の複数のサーバーと、データセンターに接続していた一部の PC(37台)のデータを暗号化しました(T1486、T1484.001 に相当する手口の可能性。配布方法の詳細は非公表)。認証基盤(AD のドメインコントローラーなど)は、ドメイン内のすべてのコンピューターにポリシーやプログラムを配布できる位置にあり、ここを握られると一斉の暗号化が可能になります。週末に準備を進め、従業員が業務を始める月曜の朝に被害を発生させるのは、人手によるランサムウェア攻撃でよく見られるパターンです。
受注・出荷などの基幹システムが止まり、アサヒは電話・FAX と手作業で受注と出荷を続けました。会見では「今回の最大の BCP は手作業による出荷ができたこと」と説明しています。
④ 情報窃取と二重恐喝
データセンターを通じて、従業員に貸与していた一部の PC のデータが流出しました(T1005、持ち出しの手法は非公表)。Qilin は10月7日に犯行声明を出し、約27GB を窃取したと主張しています。
11月27日の時点で、漏えいまたは漏えいの可能性があるとした個人情報は最大約191.4万件でした。
| 区分 | 件数(可能性を含む) | 主な内容 |
|---|---|---|
| お客様相談室に問い合わせた顧客(3社) | 約152.5万件 | 氏名、性別、住所、電話番号、メールアドレス |
| 慶弔対応をした社外の関係先 | 約11.4万件 | 氏名、住所、電話番号 |
| 従業員・退職者 | 約10.7万件 | 氏名、生年月日、性別、住所、電話番号、メールアドレス |
| 従業員の家族 | 約16.8万件 | 氏名、生年月日、性別 |
2026年2月18日の最終報告で漏えいが確定したのは、従業員(退職者を含む)5,117件、取引先関係者11万396件の計11万5,513件 です。クレジットカード情報は含まれていません。
復旧:身代金を払わず、バックアップから
アサヒは身代金を支払っておらず、攻撃者と接触もしていないと説明しています。最大の理由は、攻撃の届かない場所に有効なバックアップが残っていて、自力で復旧できると分かった ことでした。それでも、侵害されたシステムを安全に再構築するため、慎重に確認しながら進めた結果、電子受発注の再開まで2か月以上かかりました。
Qilin について(公開された情報)
Qilin(別名 Agenda)は2022年ごろから活動する RaaS で、Windows・Linux・VMware ESXi を暗号化するツールを持ち、窃取データの公開による二重恐喝を行います。2026年5月、Qilin の攻撃基盤の構築に関わった中核メンバーとされるロシア国籍の男が大阪で拘束され、10月にドイツへ引き渡されました(容疑はドイツの物流会社への恐喝。日本国内では Qilin による被害が53社確認されているとされています)。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1133 External Remote Services(とみられる) | 拠点のネットワーク機器を経由して侵入 |
| 権限取得 | T1110/T1078.002 | パスワードの脆弱性をついて管理者権限を奪取 |
| 探索・横展開 | TA0007/TA0008 | 主に業務時間外に複数のサーバーへ侵入・偵察 |
| 収集・持ち出し | T1005(手法は非公表) | 一部の PC のデータが流出 |
| 影響 | T1486 Data Encrypted for Impact | 認証サーバーから一斉実行。複数のサーバーと PC 37台 |
本事件を未然に防ぐために必要な予防策
初期侵入を防ぐ
- 拠点の境界機器の棚卸しと縮小:グループの各拠点に置かれた VPN 装置などの外部接続点を把握し、不要なものは廃止します。アサヒは VPN を廃止し、ゼロトラスト型のアクセスに移行しました。
- 外部接続への MFA と脆弱性管理:残す外部接続点には、フィッシング耐性のある MFA と、修正の早期適用を徹底します。
侵入後の拡大を食い止める
- 拠点とデータセンターの分離:拠点のネットワークからデータセンターへの通信は、必要な宛先・ポートだけを許可します。
- 管理者アカウントの保護:管理者パスワードを長く推測困難なものにし、MFA と特権 ID 管理で保護します。管理者アカウントの業務時間外の利用は、それ自体を検知の対象にします。
- 認証基盤の監視:ドメインコントローラーからの GPO の変更やプログラムの配布、大量のサーバーへのログオンを監視します。
- EDR と24時間の監視:アサヒは事後に全 PC の EDR の設定を強化しました。業務時間外の偵察を見つけるには、夜間・休日も監視する体制が必要です。
影響を小さくする
- 攻撃の届かないバックアップ:アサヒが身代金を支払わずに済んだ最大の理由は、有効なバックアップが残っていたことでした。本番と別の認証基盤で管理し、オフライン・イミュータブルな保管先を持ちます。
- 手作業での業務継続:システムが止まっても、電話・FAX・手作業で最低限の受注・出荷を続けられる手順を準備しておきます。
まとめ
アサヒの事件は、グループの拠点の境界機器から本社のデータセンターまで到達され、弱いパスワードで管理者権限を奪われ、約10日間の業務時間外の偵察を経て、月曜の朝に認証サーバーから一斉に暗号化された事例です。受注・出荷が止まり、業績にも大きな影響が出ました。一方で、攻撃の届かないバックアップがあったことで身代金を払わずに復旧し、手作業での出荷で事業を続けられました。境界機器の縮小、拠点とデータセンターの分離、管理者権限の保護、そして有効なバックアップと手作業の BCP――入口・内部・復旧のそれぞれで備えることの重要性を示しています。
■ メモ
本記事は、アサヒグループホールディングスの公表資料と会見(2025年9月29日〜11月27日、2026年2月18日)、トレンドマイクロの解説、報道をもとに、公表された範囲の事実を整理したものです。ネットワーク機器の種類、突破の方法、管理者権限を奪われたアカウント、ランサムウェアの配布方法は公表されていません。
参考資料
- アサヒグループホールディングス「サイバー攻撃による情報漏えいに関する調査結果と今後の対応について」(2025年11月27日)
- アサヒグループホールディングス「サイバー攻撃被害の再発防止策とガバナンス体制の強化について」(2026年2月18日)
- トレンドマイクロ「アサヒグループへのランサムウェア攻撃事例を記者会見から考察~今、注意すべき『データセンター』への侵害」
- ScanNetSecurity「191.4万件の個人情報が漏えいした可能性 ~ アサヒグループホールディングスへのランサムウェア攻撃」
- The Record「Japan confirms arrest of Russian Qilin operative, extradition to Germany」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








