2026年6月23日、KDDI は、インターネットサービスプロバイダー(ISP)事業者向けに提供する メールシステム が不正アクセスを受け、6社のメールサービスの情報が漏えいした可能性があると公表しました。7月6日の続報で、原因はシステムの一部として導入していた 第三者製ソフトウェアの脆弱性 で、KDDI が確認した6月17日の時点では ソフトウェアのベンダーも認識していなかったゼロデイ脆弱性 だったと説明しています。不正アクセスは、一部の ISP で 5月16日 から始まっていました。
漏えいが確認されたのは、12,231,954名のメールアドレス と、そのうち 7,616,173名のパスワード です。個人情報保護委員会は8月19日、漏えいしたパスワードが 平文のまま保存されていた と指摘しました。総務省は7月29日、パスワードを窃取した第三者が 約762万人のメールボックス内の情報を閲覧できる状態 になっていたとして、通信の秘密の漏えい を認め、KDDI に行政指導を行いました。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:ISP 事業者向けメールシステムに組み込んだ第三者製ソフトウェアのゼロデイ脆弱性(製品名・CVE は非公表。ベンダーは公的機関に届け出)
- 期間:一部の ISP で2026年5月16日から。KDDI が6月17日に確認し、同日システムを改修
- 漏えい:メールアドレス 12,231,954名、うちパスワード 7,616,173名。対象は BIGLOBE、J:COM、@nifty、CPI、コミュファ光、ピカラの6社のメールサービス
- 保存方式:個人情報保護委員会は、漏えいしたパスワードは平文で保存されていたと指摘(一部のプロバイダ側の事情に起因)
- 通信の秘密:総務省は、約762万人のメールボックスが閲覧可能になったとして、通信の秘密の漏えいで行政指導(7月29日)
- 二次被害:漏えいした ISP の認証情報を悪用したとみられるフィッシングメールの送信(フィッシング対策協議会、6月26日)
- 分類:メール基盤のゼロデイ脆弱性の悪用による、認証情報の大量窃取と、それを使ったメールボックスへのアクセス・メール送信の悪用
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | KDDI(ISP 事業者向けメールシステムの提供元) |
| 対象システム | KDDI が開発した ISP 事業者向けメール基盤(アカウント管理、送受信、Web メール、メールデータの保存) |
| 侵入経路 | システムの一部として導入していた第三者製ソフトウェアのゼロデイ脆弱性 |
| 期間 | 一部の ISP で2026年5月16日から、6月17日に確認・改修 |
| 漏えい | メールアドレス 12,231,954名(7月21日訂正)、うちパスワード 7,616,173名 |
| パスワードの保存 | 平文(個人情報保護委員会の公表) |
| 対象 ISP | STNet(ピカラ)、KDDI ウェブコミュニケーションズ(CPI)、JCOM(J:COM NET、ケーブルテレビ事業者向け)、中部テレコミュニケーション(コミュファ光)、ニフティ(@nifty メール)、ビッグローブ(BIGLOBE メール) |
| 対象外 | au メール、UQ mobile メール、au one net メール(別設備) |
| 行政対応 | 総務省 報告徴収(6月24日)、行政指導(7月29日)。個人情報保護委員会 指導・報告徴収(8月19日) |
| 製品名・CVE・攻撃者 | 非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
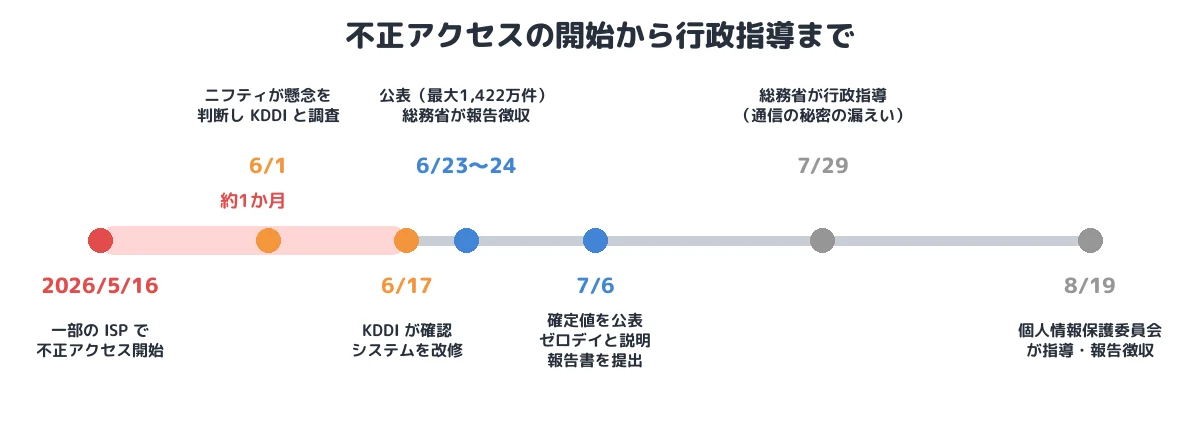
| 2026年5月16日 | 一部の ISP 事業者で不正アクセスが始まる |
| 6月1日 | ニフティが不正アクセスの懸念を判断し、KDDI に連絡して調査を開始(ニフティの公表) |
| 6月17日 | KDDI が不正アクセスを確認。同日、システムを改修し脆弱性に対処 |
| 6月21日 | 外部通信を制御する全サーバーへの EDR の導入を完了 |
| 6月23日 | 公表(最大1,422万件に漏えいの可能性)。第三者機関のフォレンジック調査で、この脆弱性以外の不審な痕跡がないことを確認 |
| 6月24日 | 総務省が電気通信事業法に基づく報告徴収 |
| 6月26日 | フィッシング対策協議会が、国内 ISP の認証情報を不正利用したフィッシングメールについて注意喚起 |
| 7月6日 | 確定値を公表。ゼロデイ脆弱性と説明。総務省へ報告書を提出。ISP による強制的なパスワード変更 |
| 7月21日 | 確定値を12,231,954名に訂正 |
| 7月29日 | 総務省が通信の秘密の漏えいで行政指導 |
| 8月19日 | 個人情報保護委員会が KDDI と一部のプロバイダを指導、KDDI に報告徴収 |
① 初期侵入:第三者製ソフトウェアのゼロデイ脆弱性
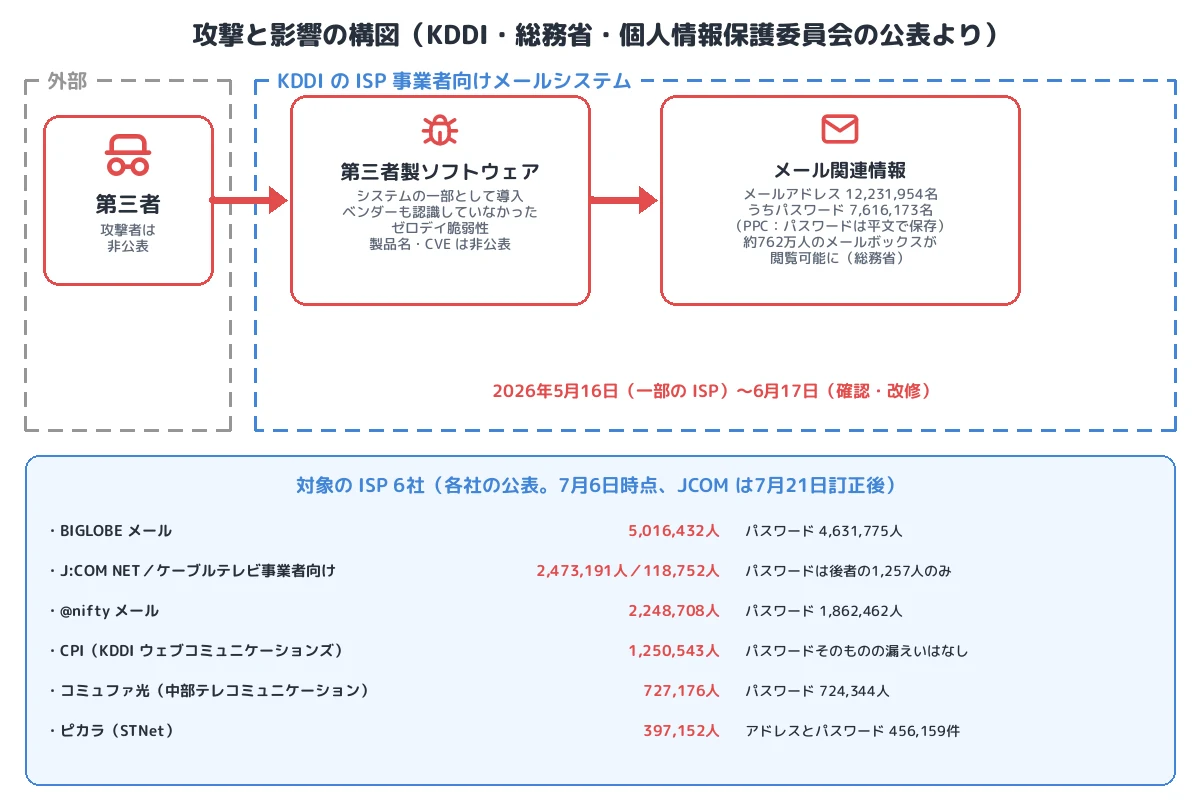
対象のシステムは、KDDI が開発した ISP 事業者向けのメール基盤で、メールアカウントの管理、メールの送受信、Web メール、メールデータの保存などを一体的に提供していました。不正アクセスは、このシステムの一部として導入していた 第三者製のソフトウェアの脆弱性 を悪用したものでした(T1190)。KDDI が確認した6月17日の時点では、ソフトウェアのベンダー自身もこの脆弱性を認識していませんでした。ベンダーは公的機関への届け出と情報公開に向けた取り組みを進めているとされていますが、製品名と CVE は公表されていません。
脆弱性の種類(認証回避、任意コード実行、情報の読み出しなど)も公表されていません。KDDI は6月23日の時点で、第三者機関のフォレンジック調査により、この脆弱性以外の不審な痕跡はないことを確認したとしています。
② 窃取:約1,223万人のアドレスと約762万人のパスワード
漏えいしたのは、6社のメールサービスで作成されたメールボックスに紐づくメールアドレスとパスワードです(T1552)。対象には、解約した利用者や一定期間利用のない休眠の利用者も含まれます。ISP ごとに、パスワードの漏えいの有無が分かれています。
| ISP・サービス | メールアドレス | パスワード |
|---|---|---|
| BIGLOBE メール | 5,016,432人 | 4,631,775人 |
| J:COM NET | 2,473,191人 | なし |
| JCOM ケーブルテレビ事業者向け | 118,752人 | 1,257人 |
| @nifty メール | 2,248,708人 | 1,862,462人 |
| CPI(KDDI ウェブコミュニケーションズ) | 1,250,543人 | パスワードそのものの漏えいはなし(ハッシュ化または別システムで管理) |
| コミュファ光(中部テレコミュニケーション) | 727,176人 | 724,344人 |
| ピカラ(STNet) | 397,152人(顧客数) | アドレスとパスワード 456,159件 |
7月6日時点の各社の公表(JCOM は7月21日訂正後)。合計は KDDI の確定値 12,231,954名と一致します。
KDDI は6月23日の時点で「パスワードには、ハッシュ化・暗号化されたものも含みます」としていましたが、個人情報保護委員会は8月19日、漏えいが確認されたパスワードのうち7,616,173名分は「本件システムに平文のまま保存されており」と公表しました。同委員会は、平文で保存されていたことは一部のプロバイダ側の事情に起因するとして、そのプロバイダにも指導を行っています。ハッシュ化されていれば解析の手間がかかったはずのパスワードが、そのまま使える形で持ち出されたことになります。
③ 悪用:メールボックスの閲覧と、フィッシングメールの送信
総務省は、パスワードを窃取した第三者が、約762万人のユーザーの メールボックス内の情報を閲覧可能な事態 になっていたとして、電気通信事業法第4条第1項の 通信の秘密の漏えい があったと認めました(T1114、T1078)。実際にどれだけのメールボックスが閲覧されたかは公表されていません。
フィッシング対策協議会は6月26日、国内 ISP の認証情報を不正利用して送信されたフィッシングメールについて注意喚起しています。正規の ISP のメールアカウントから送られるメールは、送信ドメイン認証(SPF・DKIM・DMARC)をすり抜けやすく、受信者にも疑われにくくなります。
④ 対応:強制的なパスワード変更と行政対応
KDDI と ISP 各社は、利用者にパスワードの変更を呼びかけたうえで、変更していない利用者のパスワードを強制的に変更しました。KDDI は再発防止策として、外部通信を制御する全サーバーへの EDR の導入(6月21日完了)、ソフトウェアの設計書とプログラムの AI も活用した分析、ISP 事業者と共にセキュリティ強度の高い通信規格への移行を挙げています。報道によれば、社内の全システムを対象とする脆弱性診断も行うとしています。
総務省は、本事案が利用者に及ぼした影響は大きく、電気通信事業に対する利用者の信頼を大きく損なったとして、徹底した再発防止に努めるよう厳重に注意する文書で指導し、再発防止策の実施状況の報告を求めました。個人情報保護委員会は、KDDI がアクセス制御などの技術的安全管理措置を十分に講じていなかったとして指導し、10月19日までに再発防止策の実施状況を報告するよう求めています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application | メール基盤に組み込まれた第三者製ソフトウェアのゼロデイ脆弱性 |
| 認証情報へのアクセス | T1552 Unsecured Credentials | 平文で保存されていたパスワード 7,616,173名分を取得 |
| 収集 | T1114 Email Collection(可能性) | 約762万人のメールボックスが閲覧可能な状態に(総務省) |
| その後の悪用 | T1078/T1566 | 窃取した ISP の認証情報を使ったフィッシングメールの送信(フィッシング対策協議会) |
本事件を未然に防ぐために必要な予防策
- パスワードを平文で保存しない:認証情報はソルト付きで計算コストの高い方式でハッシュ化して保存します。古い認証方式との互換性のために平文や可逆暗号で保存する設計は、漏えいしたときの被害を直接に大きくします。
- 組み込みソフトウェアの監視と多層防御:ゼロデイ脆弱性は修正では防げません。外部に面するコンポーネントの権限を最小にし、認証情報を保管する層と分離して、1つの脆弱性で認証情報の全件に到達できない構成にします。
- 異常な読み出しと送信の検知:認証情報のデータベースの大量参照や、外部への大量送信を検知します。本件では、不正アクセスの開始から確認まで約1か月かかりました。
- メールの認証の強化:POP3/IMAP/SMTP の ID とパスワードだけの認証から、アプリパスワード、OAuth、多要素認証など、より強度の高い方式に移行します。KDDI も ISP と共に移行を進めるとしています。
- 共通基盤の利用者への迅速な通知:複数の ISP が依存する基盤では、異常の兆候を各社と共有し、確認から公表までの時間を短くする手順を整えます。
まとめ
KDDI の ISP 向けメールシステムの事件は、共通のメール基盤に組み込まれた第三者製ソフトウェアのゼロデイ脆弱性から、6社の利用者約1,223万人のメールアドレスと約762万人のパスワードが持ち出された事例です。パスワードが平文で保存されていたため、そのまま約762万人のメールボックスにアクセスできる状態となり、総務省は通信の秘密の漏えいと認めました。ゼロデイ脆弱性そのものを防ぐことは難しくても、認証情報を平文で持たないことと、1つの部品の侵害で全件に届かない構成にすることで、被害の大きさは変えられます。
■ メモ
本記事は、KDDI の公表(2026年6月23日、7月6日・21日更新)、ISP 各社の公表、総務省(6月24日、7月29日)と個人情報保護委員会(8月19日)の公表、フィッシング対策協議会の注意喚起と報道をもとに、公表された範囲の事実を整理したものです。第三者製ソフトウェアの製品名、CVE、脆弱性の種類、攻撃者は公表されていません。
参考資料
- KDDI「ISP 事業者向けメールシステムに対する不正アクセスについてのお詫びとご報告」(2026年7月6日、7月21日更新、PDF)
- KDDI「ISP 事業者向けメールシステムに対する不正アクセスの発生について」(2026年6月23日、PDF)
- 総務省「KDDI株式会社に対する通信の秘密の保護に係る措置(指導)」
- 総務省「KDDI株式会社に対する報告徴収」
- 個人情報保護委員会「KDDI株式会社及びインターネットサービスプロバイダに対する個人情報の保護に関する法律に基づく行政上の対応並びにメールサービス利用者に対する注意喚起について」(2026年8月19日)
- piyolog「KDDIのISP事業者向けメールシステムへの不正アクセスについてまとめてみた」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








