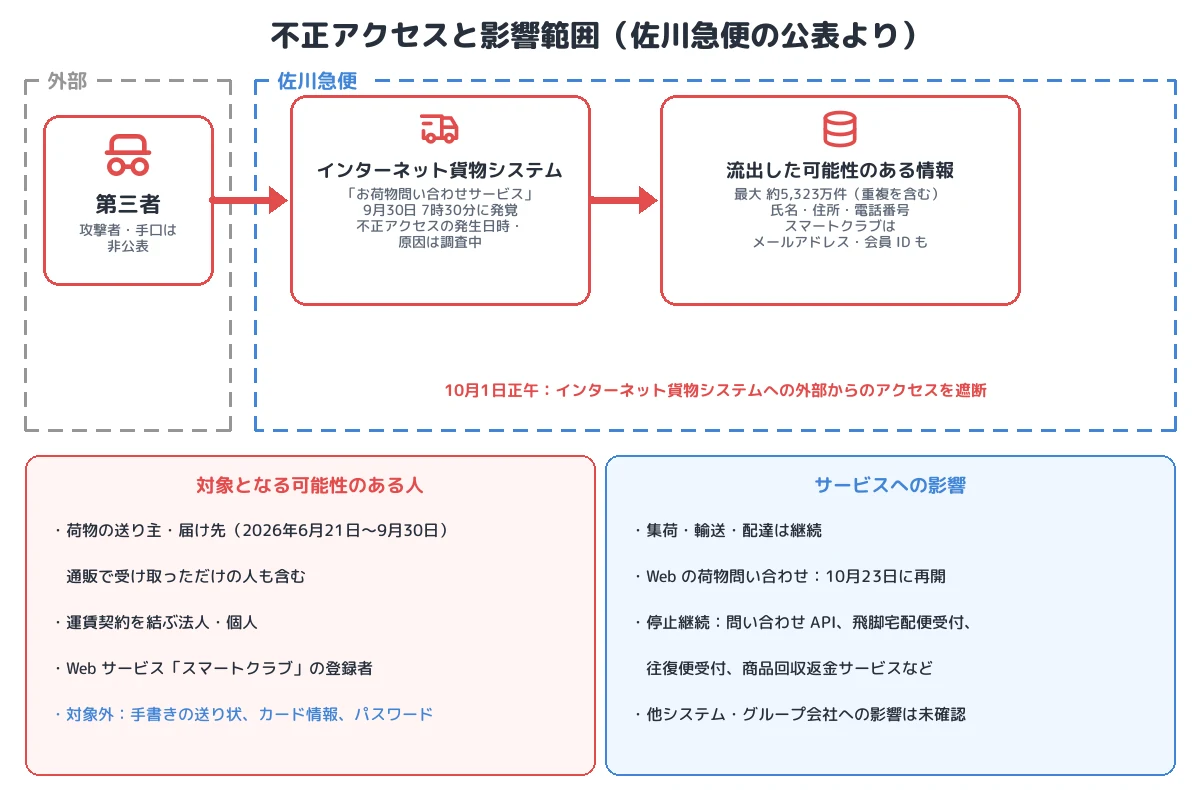
2026年9月30日、佐川急便 は、Web サイトの「お荷物問い合わせサービス」で第三者による不正アクセスを確認したと公表しました。翌10月1日の第2報で、荷物の 送り主・届け先 の氏名、住所、電話番号などが外部に流出した可能性があることを明らかにしています。対象は、2026年6月21日から9月30日までの約100日間 に預かった荷物の送り状データのほか、運賃契約先と、Web サービス「スマートクラブ」の登録者の情報です。
10月23日に更新された FAQ では、流出の可能性がある件数は 最大約5,323万件(重複を含む)とされています。荷物の送り主だけでなく、通販で商品を受け取っただけの人 も届け先として対象になります。不正アクセスが始まった日時と原因は調査中です。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 対象システム:Web サイトの「お荷物問い合わせサービス」(インターネット貨物システム)
- 発覚:2026年9月30日 午前7時30分。不正アクセスの発生日時と原因は第三者専門機関と調査中
- 対象の可能性:荷物の送り主・届け先(2026年6月21日〜9月30日、手書きの送り状は除く)、運賃契約先、スマートクラブ登録者
- 項目:氏名(法人は法人名・担当者名)、住所、電話番号。スマートクラブはメールアドレスと会員 ID も。クレジットカード情報とパスワードは含まず
- 件数:最大約5,323万件(重複を含む。10月23日時点)
- 対応:10月1日正午にインターネット貨物システムへの外部アクセスを遮断。Web の荷物問い合わせは10月23日に再開、受付系の一部サービスは停止を継続
- 分類:公開 Web サービスへの不正アクセスによる、配送データの大量窃取の可能性。手口は非公表
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 佐川急便 |
| 対象システム | 「お荷物問い合わせサービス」(インターネット貨物システム) |
| 発覚 | 2026年9月30日 午前7時30分 |
| 不正アクセスの発生日時 | 調査中 |
| 外部アクセスの遮断 | 10月1日 正午 |
| 対象となる可能性のある人 | 荷物の送り主・届け先(2026年6月21日〜9月30日に預かった荷物)、運賃契約先、スマートクラブ登録者 |
| 項目 | 氏名(法人は法人名・担当者名)、住所、電話番号。スマートクラブはメールアドレス、会員 ID も |
| 件数 | 最大約5,323万件(重複を含む。実人数ではない) |
| 対象外 | クレジットカード情報、パスワード、手書きの送り状の荷物 |
| 他システムへの影響 | インターネット貨物システム以外とグループ会社のシステムへの影響は確認されていない |
| 不正利用 | 確認されていない |
| 報告 | 個人情報保護委員会へ速報(10月1日)。確報は出荷人との連名を準備 |
| 原因・攻撃者 | 調査中・非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
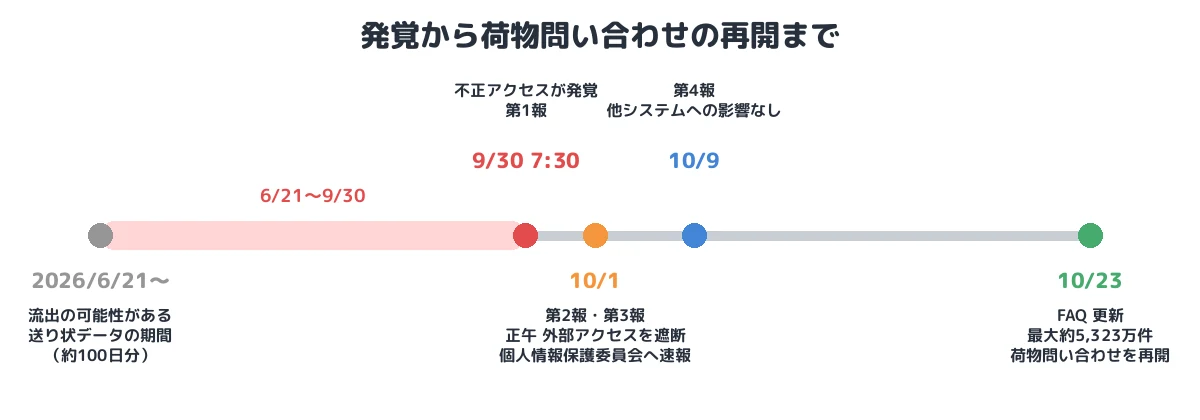
| 2026年6月21日〜9月30日 | 流出の可能性がある送り状データの期間(システムの保管期間に基づく約100日分) |
| 9月30日 午前7時30分 | 不正アクセスが発覚。サービスへのアクセスを一部制限。第1報 |
| 10月1日 | 第2報(個人情報流出の可能性、Web サービスの一部停止)、第3報(専用コールセンター)。正午にインターネット貨物システムへの外部アクセスを遮断。個人情報保護委員会へ速報 |
| 10月9日 | 第4報。他システム・グループ会社への影響は確認されず |
| 10月23日 | FAQ を更新(最大約5,323万件)。Web の荷物問い合わせを再開 |
① 初期侵入:手口は調査中
不正アクセスを受けたのは、荷物の配送状況を Web で確認する「お荷物問い合わせサービス」を含むインターネット貨物システムです。発覚は9月30日午前7時30分ですが、不正アクセスが始まった日時は第三者専門機関とともに調査中で、原因も公表されていません。同社は、調査結果を踏まえて「システム構成、アクセス制御、脆弱性管理、権限管理および監視体制の点検と見直し」を行うとしています。
同社は不正アクセスの確認後、荷物の問い合わせに加えて、法人向けの「お荷物問い合わせ API」、Web での集荷受付、受取先変更など、Web サービスの一部を停止しました(T1190 とみられるが、手口は非公表)。
② 窃取:約100日分の送り状データ
流出の可能性がある送り状データは、システムの保管期間に基づく2026年6月21日から9月30日までの約100日分です(T1213)。1つの荷物には送り主と届け先の2人分の情報が載り、同じ人の情報が何度も含まれるため、件数は重複を含めて最大約5,323万件にのぼります。同社は、重複の整理(名寄せ)や、個人と事業者の区分、送り主ごとの整理を進めています。手書きの送り状で預かった荷物は対象外です。
送り状データは、送り主(通販事業者など)が佐川急便に配送を委託するときに渡す情報で、個人情報保護法上は送り主が委託元にあたります。同社は、個人情報保護委員会への確報を、同社と出荷人(配送を委託した事業者)との 連名 で行う方向で準備しています。
③ 二次被害のおそれ:宅配業者を装う連絡
流出した可能性のある情報は氏名、住所、電話番号で、送り状のデータには「いつ、誰から、どこに荷物が届いたか」という文脈も伴います。宅配業者を装う「不在通知」の SMS は以前から多く、実在の配送の情報と組み合わされると、受け取る側は本物と区別しにくくなります(T1598、T1566)。同社は、同社を装った不審なメール、SMS、電話への注意を呼びかけています。
なお、同社は2026年7月にもスマートクラブの個人情報漏えいを公表していますが、FAQ によればそれはシステム不具合の復旧作業時の設定誤りによるもので、今回の不正アクセスとは別の事案です。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190(とみられる) | 「お荷物問い合わせサービス」への第三者による不正アクセス(手口は調査中) |
| 収集 | T1213 | 約100日分の送り状データ、運賃契約先、スマートクラブ登録者の情報(最大約5,323万件)が流出した可能性 |
| その後に想定される悪用 | T1598/T1566 | 宅配業者を装う SMS・メール・電話(不正利用は確認されていない) |
本事件を未然に防ぐために必要な予防策
- 問い合わせ機能が返す情報の最小化:荷物の追跡に必要なのは配送状況で、送り主・届け先の個人情報ではありません。問い合わせの画面や API の応答に、必要以上の項目を含めない設計にします。
- 大量の照会の検知と制限:問い合わせ番号を変えながら大量に照会する動きや、通常と異なる量の応答を検知して止めます。法人向け API には認証と呼び出し回数の上限を設けます。
- 保管期間の短縮:配送が完了した荷物の送り状データを、Web から照会できるシステムにどれだけの期間残すかを見直し、照会用と保管用を分けます。
- 委託元との報告体制:配送を受託する立場として、漏えい時に委託元(出荷人)と連携して報告・通知できる手順を、平時から決めておきます。
- 利用者側:宅配業者の SMS のリンクは開かず、公式アプリや送り状の問い合わせ番号から公式サイトで確認します。
まとめ
佐川急便の事件は、荷物の追跡という誰もが使う Web サービスから、約100日分の送り状データなど最大約5,323万件が流出した可能性がある事例です。対象には、佐川急便を自ら使っていない、通販の商品を受け取っただけの人も含まれます。手口は調査中ですが、Web で照会できるシステムに、配送の完了した荷物の個人情報が大量に残っていたことが、件数の大きさにつながりました。宅配業者を装う連絡への注意とともに、照会用のシステムに置くデータの量と期間を見直すことが求められます。
■ メモ
本記事は、佐川急便の公表(2026年9月30日の第1報、10月1日の第2報・第3報、10月9日の第4報、10月23日更新の FAQ)をもとに、公表された範囲の事実を整理したものです。不正アクセスの発生日時、手口、攻撃者は調査中・非公表です。
参考資料
- 佐川急便「「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について(第4報)」(2026年10月9日)
- 佐川急便「よくあるご質問(FAQ)|「お荷物問い合わせサービス」への不正アクセスについて」(2026年10月23日更新)
- 佐川急便「「お荷物問い合わせサービス」への不正アクセスによる個人情報流出の可能性について(第2報)」(2026年10月1日)
- 佐川急便「「お荷物問い合わせサービス」への不正アクセスの発生について(第1報)」(2026年9月30日)
- INTERNET Watch「佐川急便「お荷物問い合わせサービス」不正アクセスにより情報流出の可能性、ウェブの荷物問い合わせなどを停止中」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








