2026年7月24日、家電などの通販サイトを運営する ムラウチドットコム は、運用する一部のシステムが第三者による不正アクセスを受け、顧客の個人情報が漏えいした痕跡が確認されたと公表しました。7月15日未明に社内システムで障害が発生し、翌16日の 復旧作業中に不正アクセスの痕跡 を見つけたのがきっかけでした。
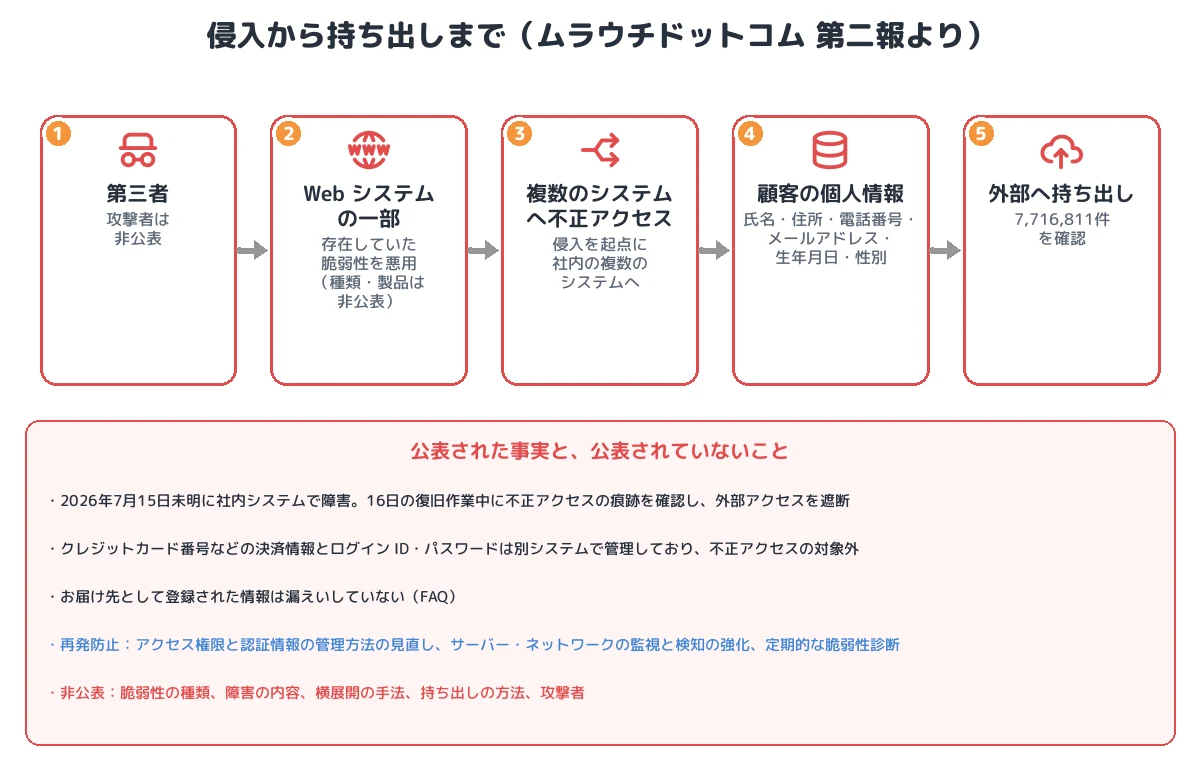
9月15日の第二報では、外部の専門会社のフォレンジック調査の結果、同社が管理する Web システムの一部に存在していた脆弱性 を悪用されたことを起点に、複数のシステムへ不正にアクセス され、7,716,811件 の個人情報が 外部へ持ち出された ことを確認したと公表しました。脆弱性の種類や、侵入後にどのように他のシステムへ広がったかは公表されていません。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:同社が管理する Web システムの一部に存在していた脆弱性の悪用(種類・製品は非公表)
- 横展開:侵入を起点に、複数のシステムへ不正アクセス(手法は非公表)
- 発覚:7月15日未明に社内システムで障害。16日の復旧作業中に不正アクセスの痕跡を確認し、外部アクセスを遮断
- 漏えい:7,716,811件。氏名、住所、電話番号、メールアドレス、生年月日、性別。外部への持ち出しを確認
- 対象外:クレジットカード番号などの決済情報、ログイン ID・パスワード(別システムで管理)、お届け先として登録された情報
- 分類:公開 Web アプリケーションの脆弱性を起点とする侵入と、内部の複数システムへの横展開による顧客データの窃取
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | ムラウチドットコム(家電などの通販) |
| 侵入の起点 | 同社が管理する Web システムの一部に存在していた脆弱性 |
| 侵入後 | 複数のシステムへの不正アクセス |
| 発覚 | 2026年7月15日未明の社内システムの障害、16日の復旧作業中に痕跡を確認 |
| 漏えい | 7,716,811件(外部への持ち出しを確認) |
| 項目 | 氏名、住所、電話番号、メールアドレス、生年月日、性別(生年月日・性別などは一部の対象者) |
| 対象外 | クレジットカード番号などの決済情報、ログイン ID・パスワード、お届け先として登録された情報 |
| 二次被害 | 確認されていない |
| 事業への影響 | 本店は営業を継続。モール店舗は各モールとの協議に応じて営業状況が異なる。SNS の運用を休止 |
| 報告 | 個人情報保護委員会(速報7月20日、確報9月14日)、警察に相談(7月23日) |
| 脆弱性の種類・攻撃者 | 非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
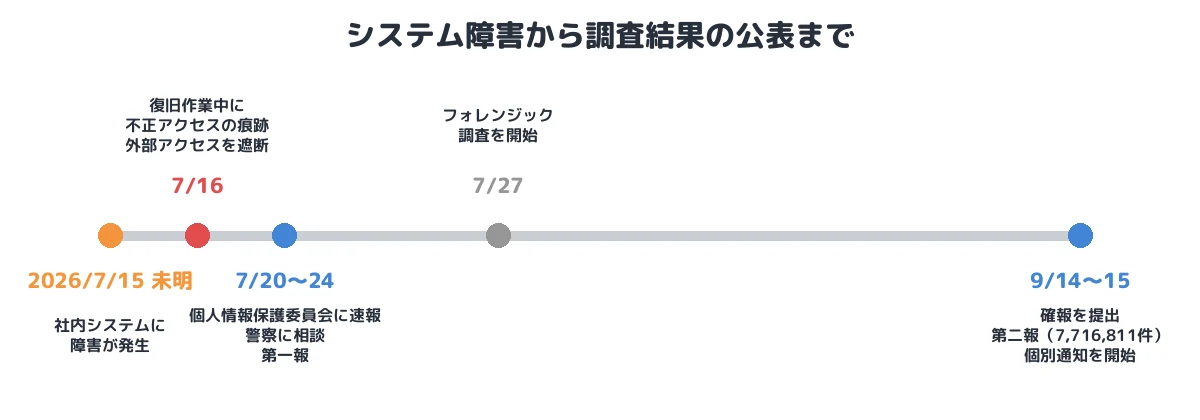
| 2026年7月15日未明 | 社内システムに障害が発生 |
| 7月16日 | 復旧作業中に第三者による不正アクセスの痕跡を確認。外部アクセスを遮断し、調査を開始 |
| 7月20日 | 個人情報保護委員会に速報 |
| 7月23日 | 警察に被害相談 |
| 7月24日 | 第一報を公表。専用の問い合わせ窓口を開設 |
| 7月27日 | 外部の専門会社によるフォレンジック調査を開始 |
| 9月14日 | 個人情報保護委員会に確報 |
| 9月15日 | 第二報(7,716,811件の持ち出しを確認)。対象者への個別通知メールを開始 |
① 初期侵入:Web システムの脆弱性
フォレンジック調査の結果、侵入の起点は「弊社が管理する Web システムの一部に存在していた脆弱性」でした(T1190)。脆弱性が自社開発のアプリケーションの欠陥か、利用していたソフトウェア(CMS、フレームワーク、ミドルウェアなど)の既知の脆弱性かは公表されていません。
② 横展開:複数のシステムへ
第三者は、Web システムへの侵入を起点として、その後、複数のシステムへ不正にアクセス しました(TA0008 横展開、手法は非公表)。同社は再発防止策の最初に「システムへのアクセス権限および認証情報の管理方法の見直し」を挙げており、侵入した Web システムから他のシステムへの移動に、権限や認証情報の管理の弱さが関わったとみられます(推定)。一般に、Web サーバーの設定ファイルに残ったデータベースの接続情報や、複数のサーバーで共通のアカウントは、横展開の足がかりになります(T1552.001、T1078)。
同社が7月15日未明の障害を、不正アクセスによるものと説明しているかどうかは明らかではありません。障害の復旧作業中に痕跡が見つかったことから、異常を検知する仕組みではなく、障害対応が発見のきっかけになった形です。
③ 持ち出し:約772万件の顧客情報
調査では、同社が保有する顧客の個人情報の一部が 外部へ持ち出されたこと が確認されました(T1005、持ち出しの方法は非公表)。対象は7,716,811件で、氏名、住所、電話番号、メールアドレス、生年月日、性別です。一方、クレジットカード番号などの決済情報とログイン ID・パスワードは別のシステムで管理しており、今回の不正アクセスの対象ではないことを確認したとしています。お届け先として登録された情報も漏えいしていません。
データの種類ごとにシステムを分けていたことで、決済情報と認証情報は守られました。ただし、顧客の連絡先がまとまって漏えいしたため、同社を装ったフィッシングや詐欺の電話への注意が呼びかけられています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application | Web システムの一部に存在していた脆弱性を悪用 |
| 横展開 | TA0008(手法は非公表) | 侵入を起点に、複数のシステムへ不正アクセス |
| 収集 | T1005(とみられる) | 顧客の個人情報を取得 |
| 持ち出し | (方法は非公表) | 7,716,811件の外部への持ち出しを確認 |
本事件を未然に防ぐために必要な予防策
- 公開 Web システムの脆弱性管理:利用するソフトウェアの脆弱性情報を監視して修正を適用し、自社開発の部分は定期的に脆弱性診断を受けます。同社も定期的な脆弱性診断を再発防止策に挙げています。
- Web システムと内部システムの分離:外部に公開する Web システムから、顧客データベースや社内システムへの通信を必要最小限に絞り、侵入されても横に広がらない構成にします。
- 認証情報の管理:設定ファイルにパスワードを平文で置かず、シークレット管理を使います。システムごとにアカウントを分け、権限を最小にします。
- 監視と検知:サーバーとネットワークの監視で、内部での不審な接続や大量のデータ転送を検知します。本件は障害の復旧作業が発見のきっかけでした。
- データの分離の継続:決済情報とログイン情報を別システムで管理していたことで、被害の範囲が限られました。重要度の高いデータの分離を維持します。
まとめ
ムラウチドットコムの事件は、公開している Web システムの1つの脆弱性を起点に、社内の複数のシステムへ侵入が広がり、約772万件の顧客情報が持ち出された事例です。決済情報とログイン情報は別のシステムにあったため守られましたが、発見は障害の復旧作業がきっかけで、侵入を検知する仕組みではありませんでした。入口を小さくすることと、入口を破られても奥へ進ませない分離と権限の管理を組み合わせることが、被害の大きさを左右します。
■ メモ
本記事は、ムラウチドットコムの公表(2026年7月24日の第一報、9月15日の第二報、FAQ)をもとに、公表された範囲の事実を整理したものです。脆弱性の種類、7月15日の障害の内容、横展開と持ち出しの手法、攻撃者は公表されていません。
参考資料
- ムラウチドットコム「弊社における不正アクセスによるお客様情報漏えいに関するお詫びとご報告」(第一報・第二報、FAQ)
- ScanNetSecurity「ムラウチドットコムに不正アクセス、7,716,811件の個人情報が漏えい」
- INTERNET Watch「ムラウチドットコム、不正アクセスにより約771万件の個人情報漏えい」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








