2026年10月15日、ハンバーガーチェーン「バーガーキング」を国内で運営する ビーケー・ジャパン は、公式アプリの 会員情報を管理するシステム が第三者による不正アクセスを受け、会員情報 約1,118万件 が外部に漏えいしたと公表しました。不正アクセスは 2026年10月2日から7日にかけて 行われ、同社は10月13日、調査の過程で漏えいを特定しました。
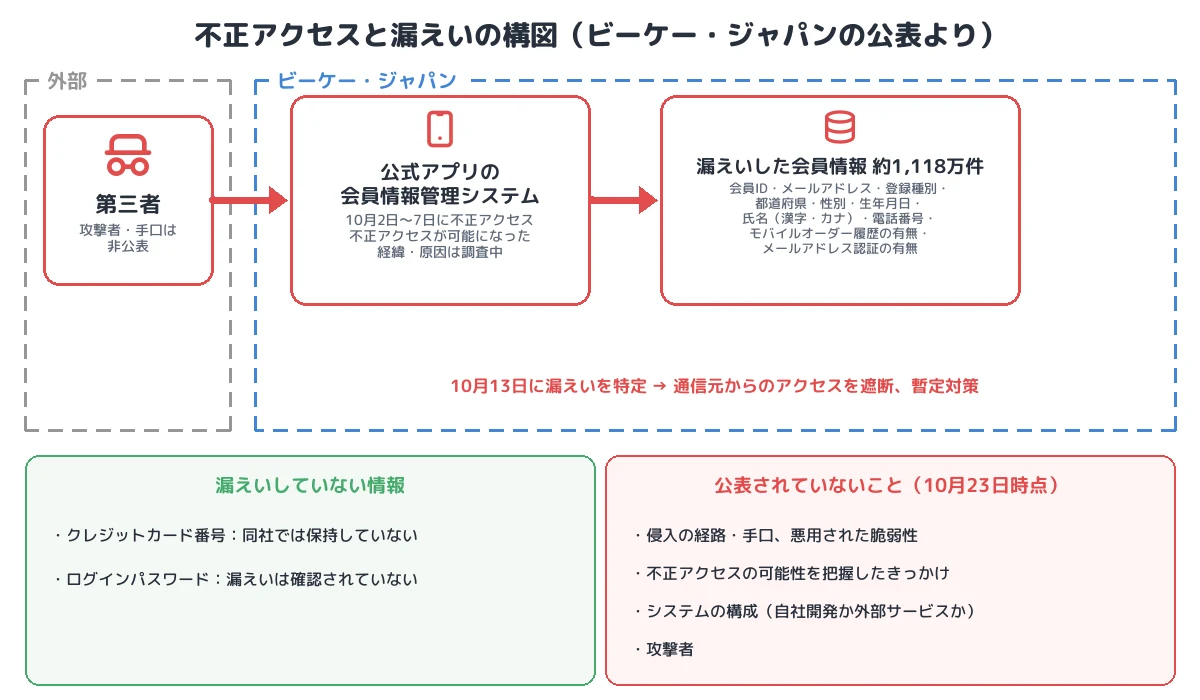
漏えいした情報には、氏名(漢字・カナ)、生年月日、電話番号、メールアドレス などが含まれます。クレジットカード番号は同社で保持しておらず、ログインパスワードの漏えいも確認されていません。不正アクセスが可能になった経緯と詳細な原因は、外部専門機関と調査中とされています。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 対象システム:バーガーキング公式アプリの会員情報を管理するシステム
- 期間:2026年10月2日〜7日に不正アクセス。10月13日に漏えいを特定し、通信元からのアクセスを遮断
- 漏えい:会員情報 約1,118万件(会員ID、メールアドレス、登録種別、都道府県、性別、生年月日、氏名、電話番号、モバイルオーダー履歴の有無、メールアドレス認証の有無)
- 漏えいしていない情報:クレジットカード番号(同社では保持していない)。ログインパスワードは漏えいを確認していない
- 原因:不正アクセスが可能になった経緯・詳細な原因は調査中(10月23日時点で続報なし)
- 分類:会員データベースからの大量の情報窃取。氏名・生年月日・電話番号の組み合わせによる、なりすましやスミッシングへの悪用リスク
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | ビーケー・ジャパン(バーガーキングの国内運営会社) |
| 対象システム | 公式アプリの会員情報を管理するシステム |
| 期間 | 2026年10月2日〜7日 |
| 漏えいの特定 | 10月13日 |
| 公表 | 10月15日 |
| 漏えい件数 | 約1,118万件 |
| 漏えいした情報 | 会員ID、メールアドレス、登録種別、都道府県、性別、生年月日、氏名(漢字・カナ)、電話番号、モバイルオーダー履歴の有無、メールアドレス認証の有無 |
| 含まれない情報 | クレジットカード番号(保持していない)。ログインパスワードは漏えいを確認していない |
| 二次被害 | 確認されていない |
| 原因・攻撃者 | 調査中・非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
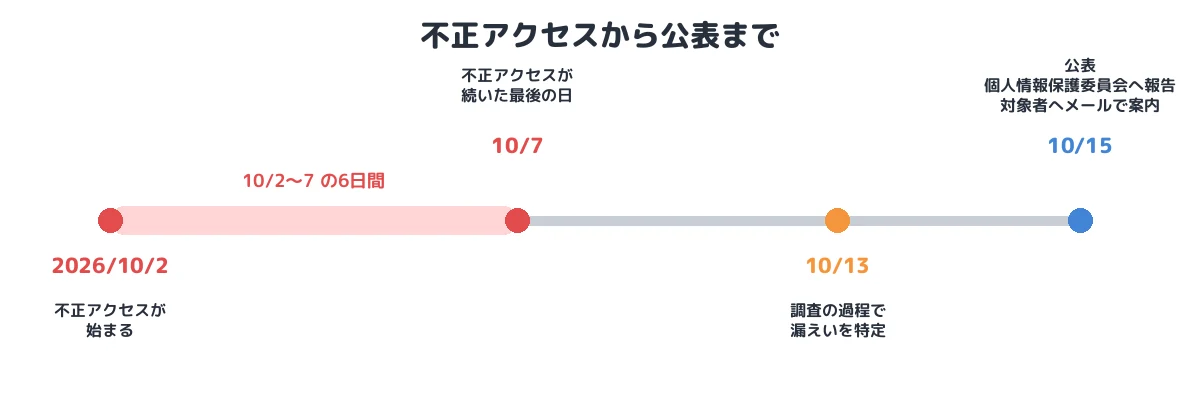
| 2026年10月2日 | 会員情報を管理するシステムへの不正アクセスが始まる |
| 10月7日 | 不正アクセスが行われた最後の日 |
| 10月13日 | 不正アクセスの可能性を確認して調査した結果、会員情報の漏えいを特定。通信元からのアクセスを遮断 |
| 10月15日 | 公表。個人情報保護委員会に報告し、対策本部を設置。対象者へメールで案内 |
① 初期アクセス:経緯は調査中
同社は「公式アプリの会員情報を管理するシステムに対する第三者による不正アクセスの可能性を確認し、調査を行った」としていますが、どのような経路で不正アクセスが可能になったか(アプリの API の不備か、管理画面や管理者アカウントの悪用か、委託先や外部サービス経由か)は、調査中として公表されていません。不正アクセスの可能性を把握したきっかけも公表されていません。
② 窃取と検知の遅れ:6日間の不正アクセス
不正アクセスは10月2日から7日までの6日間続き、漏えいが特定されたのは最後の不正アクセスから6日後の10月13日でした。データベースへの大量の参照や外部への大量の送信が、不正アクセスの期間中には検知されなかったことになります。同社は「当該通信元からのアクセスを遮断」したとしており、特定の通信元からのアクセスだったとみられます。
③ 漏えいした情報の組み合わせ
漏えいした項目は1件ずつ見ると基本的な属性情報ですが、氏名(漢字・カナ)、生年月日、電話番号、メールアドレス がそろっている点が問題です。この組み合わせは、本人確認で使われることの多い項目であり、次のような悪用が考えられます(T1598、T1566)。
- 電話番号あての スミッシング(バーガーキングやほかの事業者を装った SMS)
- 氏名と生年月日を添えて信頼させる フィッシングメール
- 生年月日を手がかりにした、ほかのサービスでの パスワードや秘密の質問の推測
同社も、同社やサービスを装った不審なメール、SMS、電話への注意を呼びかけています。
④ 持たない設計:クレジットカード番号
クレジットカード番号は「当社で保持しておらず、漏えいしておりません」とされています。モバイルオーダーの決済でカード番号を自社で保持せず、決済代行事業者に預けていれば(非保持化)、会員データベースが侵害されてもカード番号は流出しません。割賦販売法と「クレジットカード・セキュリティガイドライン」が加盟店に求める非保持化が、被害の範囲を限定した形です。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | (調査中・非公表) | 公式アプリの会員情報を管理するシステムへの不正アクセス |
| 収集・持ち出し | (非公表) | 10月2日〜7日、会員情報 約1,118万件が外部に漏えい |
| その後に想定される悪用 | T1598/T1566 | 氏名・生年月日・電話番号を使ったフィッシング、スミッシング(二次被害は確認されていない) |
本事件を未然に防ぐために必要な予防策
- 会員データベースへのアクセスの監視:会員情報を大量に読み出す操作や、外部への大量の送信を検知して止めます。本件は6日間の不正アクセスに気づけず、特定までにさらに6日かかりました。
- アプリの API の認可とレート制限:アプリから呼び出す API が、ログイン中の会員自身の情報だけを返すこと、大量の呼び出しを制限することを確認します。
- 管理系のアクセス経路の保護:会員管理システムの管理画面や運用アカウントには多要素認証と接続元の制限を設け、委託先のアクセスも記録・監視します。
- カード情報の非保持化の継続:決済は決済代行事業者のトークンで処理し、カード番号を自社のシステムに持たない構成を維持します。
- 保持する項目の見直し:生年月日(年齢確認や誕生日特典の用途)など、用途に対して保持が過剰な項目は、年月のみにするなど粒度を下げます。
まとめ
バーガーキングの事件は、公式アプリの会員情報を管理するシステムから、約1,118万件の会員情報が6日間にわたって持ち出された事例です。カード番号を保持しない設計によって決済情報の流出は避けられましたが、氏名・生年月日・電話番号・メールアドレスがそろって漏えいしたため、なりすましの連絡に悪用されるおそれがあります。侵入の経緯は調査中で、10月23日時点で続報は出ていません。
■ メモ
本記事は、ビーケー・ジャパンの公表(2026年10月15日)と報道をもとに、公表された範囲の事実を整理したものです。不正アクセスの経緯、原因、攻撃者は調査中・非公表です。
参考資料
- ビーケー・ジャパン「不正アクセスによる公式アプリ会員情報漏えいに関するお詫びとお知らせ」(2026年10月15日、PDF)
- Impress Watch「バーガーキング、1118万件の会員情報流出 メールや電話番号など」
- ITmedia エンタープライズ「バーガーキング、会員情報約1118万件が漏えい 顧客データを預かる企業が点検すべき3項目」
- ScanNetSecurity「バーガーキング公式アプリに不正アクセス、約1,118万件の会員情報が漏えい」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。