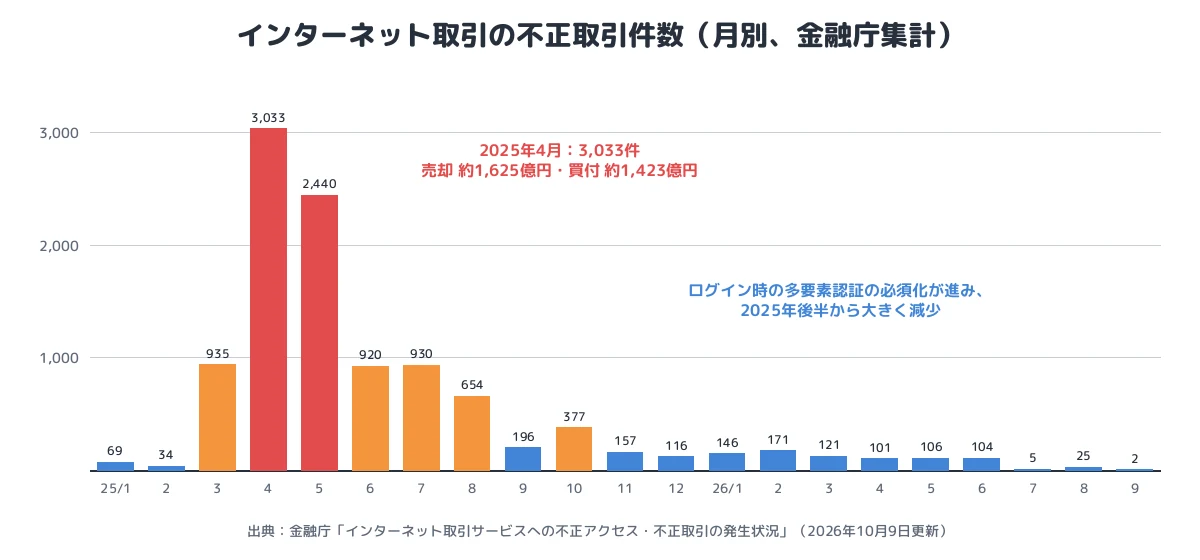
2025年3月ごろから、国内のネット証券で、利用者の身に覚えのない株の売買が急増しました。保有していた株が勝手に売られ、その代金で、名前も聞いたことのない国内外の小型株が買われている――被害は楽天証券、SBI 証券、野村證券など大手を含む多くの証券会社に広がり、2025年4月だけで不正取引は3,033件、売却約1,625億円・買付約1,423億円に達しました(金融庁集計)。
攻撃者は、証券会社を装う フィッシングサイト や、パソコンから認証情報を盗む インフォスティーラー で手に入れた ID・パスワードで口座にログインし、乗っ取った口座を 相場操縦の道具 として使っていました。本記事では、金融庁・証券取引等監視委員会の公表と報道をもとに、乗っ取りの手口と、それがどう利益に結びついたのかを整理します。
■ この記事のまとめ
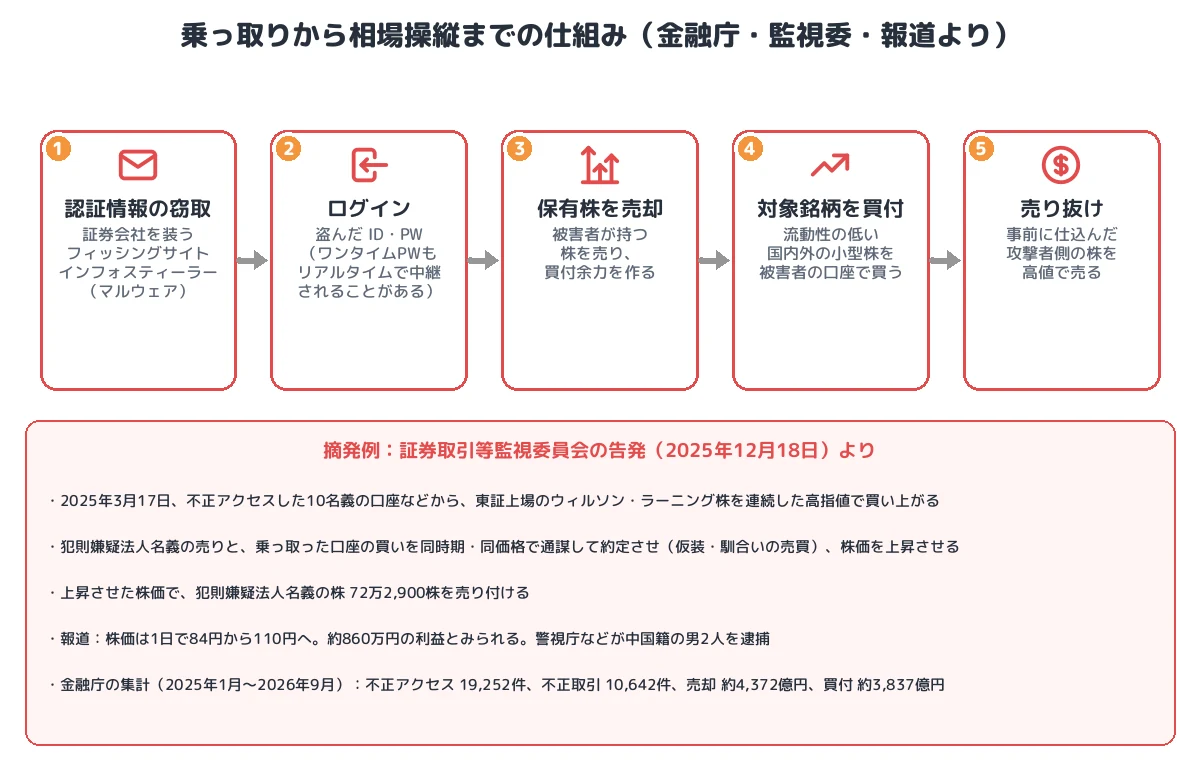
- 認証情報の窃取:実在の証券会社を装うフィッシングサイトで ID・パスワードを入力させる、マルウェア(インフォスティーラー)でブラウザーなどに保存された認証情報を盗む
- 乗っ取り:盗んだ ID・パスワードで正規の取引サイトにログイン。ワンタイムパスワードなども、偽サイトに入力させてリアルタイムで中継されることがある
- 不正売買:被害者の保有株を売却して買付余力を作り、流動性の低い国内外の小型株を被害者の口座で買わせる
- 利益の出し方:攻撃者側が事前に買い集めた株を、乗っ取った口座からの買いで値上がりさせて高値で売り抜ける(相場操縦)
- 規模:2025年1月〜2026年9月の累計で不正アクセス1万9,252件、不正取引1万642件、売却約4,372億円・買付約3,837億円(金融庁)
- 対策:ログイン時・出金時の多要素認証の必須化、さらにパスキーなどフィッシング耐性のある認証の導入。2025年12月、監視委が不正アクセスを手段とした相場操縦事件を告発
概要
| 項目 | 内容 |
|---|---|
| 被害 | ネット証券の利用者の口座が乗っ取られ、保有株の売却と小型株の買付が行われた |
| 時期 | 2025年1月ごろから増加し、4〜5月がピーク。その後減少 |
| 規模(金融庁) | 2025年1月〜2026年9月:不正アクセス 19,252件、不正取引 10,642件、売却 約4,372億円、買付 約3,837億円 |
| 認証情報の入手 | 証券会社を装うフィッシングサイト、インフォスティーラー(マルウェア) |
| 手口 | 盗んだ ID・パスワードでログインし、保有株を売却して小型株を買付 |
| 目的 | 相場操縦(攻撃者側が事前に買った株を値上がりさせて売り抜ける) |
| 摘発 | 警視庁などが中国籍の男2人を逮捕(報道)。2025年12月18日、証券取引等監視委員会が相場操縦の嫌疑で告発 |
| 対策 | 多要素認証の必須化、フィッシング耐性のある認証(パスキー等)への移行、不審な取引の検知、被害の補償 |
| 攻撃の分類 | フィッシング・情報窃取型マルウェアによる認証情報の窃取、有効なアカウントの悪用(アカウント乗っ取り)、市場犯罪との結合 |
事件の時系列
| 時期 | 出来事 |
|---|---|
| 2025年1〜2月 | 不正取引は月数十件 |
| 3月 | 不正取引が935件に急増。3月17日、乗っ取った口座を使った相場操縦(後に監視委が告発) |
| 4月3日 | 金融庁が「インターネット取引サービスへの不正アクセス・不正取引」について注意喚起 |
| 4月 | 不正取引3,033件、売却約1,625億円・買付約1,423億円でピーク |
| 5月以降 | 各社がログイン時の多要素認証を必須化し、件数が減少 |
| 7月15日 | 日本証券業協会がガイドラインの改正案を公表(10月に改正)。ログイン・出金・出金先変更時にフィッシング耐性のある多要素認証(パスキー等)を必須とし、原則2026年6月末までの対応を求める |
| 2025年後半 | 警視庁などが、乗っ取った口座で株価をつり上げた疑いで中国籍の男2人を逮捕(報道) |
| 12月18日 | 証券取引等監視委員会が、不正アクセス行為を手段とした相場操縦の嫌疑で法人1社と1名を告発 |
① 認証情報の窃取:フィッシングとインフォスティーラー
金融庁は、被害の原因として、実在する証券会社のウェブサイトを装った偽のウェブサイト(フィッシングサイト) で窃取された顧客情報(ログイン ID やパスワード等)を挙げ、マルウェアによる情報窃取 にも注意を呼びかけています(T1566、T1555.003)。
- フィッシング:証券会社を名乗るメールや SMS、検索広告から偽サイトに誘導し、ログイン ID・パスワード、取引パスワードなどを入力させます。偽サイトが入力内容をその場で本物のサイトに中継する リアルタイムフィッシング(AitM) では、SMS やアプリのワンタイムパスワードも突破されます(T1557)。
- インフォスティーラー:パソコンに感染し、ブラウザーに保存された ID・パスワードやセッションクッキーを盗むマルウェアです。盗まれた認証情報は、闇市場で売買されます。
② 乗っ取り:正規のログイン
攻撃者は、盗んだ ID・パスワードで 正規の取引サイトにログイン します(T1078)。証券会社のシステムが侵入されたわけではなく、利用者本人の認証情報が使われたため、ログインだけでは不正と見分けにくいのが特徴です。当時は、ログイン時の多要素認証が任意だった証券会社も多く、ID とパスワードだけで入れる口座がありました。
③④ 不正売買:保有株を売り、小型株を買う
ログインした攻撃者は、被害者の 保有株を売却 して買付余力を作り、その資金で 流動性の低い国内外の小型株 を被害者の口座で買い付けます。お金を自分の口座に出金するのではなく、被害者の口座の中で売買させるのがこの手口の特徴です。出金先の口座の変更は本人確認が厳しく、足が付きやすいためと考えられます。
⑤ 利益の出し方:相場操縦
被害者の口座で買われた小型株は、取引量が少ないため、まとまった買いが入ると株価が大きく上がります。攻撃者側は、事前に同じ銘柄を買い集めておき、乗っ取った口座の買いで株価をつり上げたところで売り抜ける ことで利益を得ます。被害者の口座には、高値で買わされた株が残ります。
証券取引等監視委員会が2025年12月18日に告発した事件では、2025年3月17日、不正アクセスした10名義の口座などを使って東証上場のウィルソン・ラーニング ワールドワイドの株を連続した高指値注文で買い上がり、法人名義の売りと乗っ取った口座の買いを同時期・同価格で約定させる(仮装・馴合いの売買)などして株価を上昇させ、上昇した株価で法人名義の株72万2,900株を売り付けたとされています。報道によれば、株価は1日で84円から110円に上がり、約860万円の利益を得たとみられています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス(認証情報の取得) | T1566 Phishing/T1557 Adversary-in-the-Middle | 証券会社を装うフィッシングサイト、ワンタイムパスワードの中継 |
| 認証情報アクセス | T1555.003 Credentials from Web Browsers | インフォスティーラーによる保存済み認証情報の窃取 |
| 初期アクセス | T1078 Valid Accounts | 盗んだ ID・パスワードで正規サイトにログイン |
| 影響 | ―(不正取引・相場操縦) | 保有株の売却と小型株の買付、株価のつり上げ |
本事件を未然に防ぐために必要な予防策
証券会社として
- フィッシング耐性のある多要素認証:SMS やメールのワンタイムパスワードはリアルタイムフィッシングで中継されます。パスキー(FIDO2)など、偽サイトでは使えない認証方式を必須にします。日本証券業協会は2025年10月のガイドライン改正で、ログイン・出金・出金先変更時のフィッシング耐性のある多要素認証を必須とし、原則2026年6月末までの対応を求めています。
- 重要操作の再認証と通知:ログイン、売買、出金、出金先口座・連絡先の変更時に、追加の認証と利用者への通知を行います。
- 不審な取引の検知:普段と異なる端末・地域からのログインや、保有株の一斉売却と見慣れない小型株の買付といったパターンを検知し、取引を保留します。
利用者として
- 正規サイトはブックマークや公式アプリから開く:メールや SMS、検索広告のリンクからログインしません。
- パスキーや多要素認証を有効にする:証券会社が提供するもっとも強い認証方式を設定します。
- パソコン・スマホを最新にし、マルウェア対策を入れる:インフォスティーラーへの感染を防ぎます。ブラウザーにパスワードを保存する場合は、端末自体の保護が前提です。
- ログイン履歴と取引を定期的に確認する
まとめ
2025年の証券口座の乗っ取りは、証券会社のシステムへの侵入ではなく、利用者の認証情報の窃取から始まりました。盗まれた ID・パスワードで正規にログインし、口座の中で売買させることで、出金せずに相場操縦の利益を得る――サイバー犯罪と市場犯罪が結びついた手口です。ログイン時の多要素認証の必須化で件数は大きく減りましたが、リアルタイムフィッシングやインフォスティーラーはワンタイムパスワードやセッションも狙います。フィッシング耐性のある認証への移行と、取引の異常検知を組み合わせることが求められます。
■ メモ
本記事は、金融庁の注意喚起と発生状況の集計(2026年10月9日更新)、証券取引等監視委員会の告発(2025年12月18日)、報道をもとに、公表された範囲の事実を整理したものです。個別の証券会社ごとの被害の内訳や、攻撃グループの全体像は公表されていません。
参考資料
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引の発生状況」(PDF)
- 証券取引等監視委員会「不正アクセス行為を手段とした相場操縦事件の告発について」(2025年12月18日)
- 東京報道新聞「証券口座乗っ取りで相場操縦容疑 中国籍の男2人を初摘発」
- トレンドマイクロ「多要素認証の必須化後も減っていない『証券口座乗っ取り』の現状」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








