2024年12月26日の朝、年末の帰省ラッシュが始まった空港で、日本航空(JAL)の手荷物自動預け機が使えなくなり、当日の航空券の販売も止まりました。原因は、JAL の 社内外の接続に使うネットワーク機器(ルーター) に、外部から 大量のデータ が送り付けられ、過負荷になったことでした。JAL は警視庁に「DDoS 攻撃を仕掛けられたようだ」と被害を相談しています。
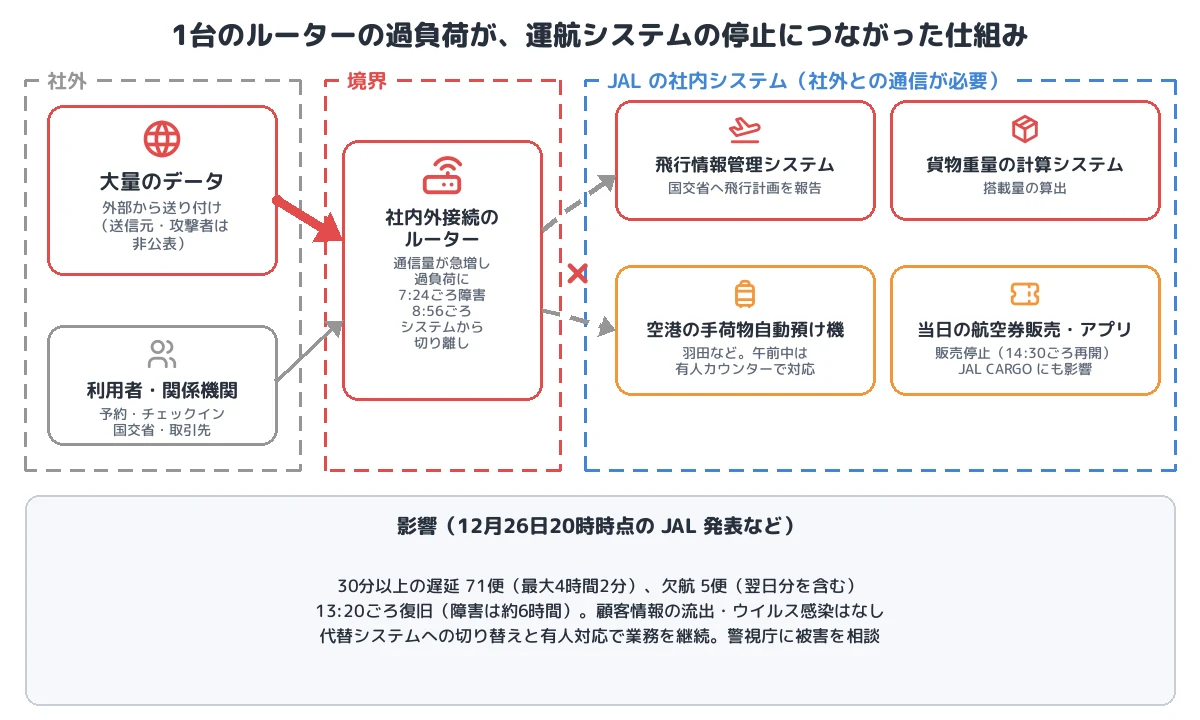
ルーターが止まったことで、社外との通信が必要な社内システム――国土交通省に飛行計画を報告する 飛行情報管理システム や、貨物の重量を計算するシステム など――が使えなくなり、30分以上の遅延が71便、欠航が5便に上りました。本記事では、JAL の発表と報道をもとに、DDoS 攻撃で運航に影響が出た仕組みを整理します。同じ時期の金融機関などへの DDoS 攻撃は 別記事 で扱っています。
■ この記事のまとめ
- 攻撃:社内外の接続に使うルーターに、外部から大量のデータが送られ、通信量が急増して過負荷に(DDoS とみられる。攻撃者・送信元は非公表)
- 影響の仕組み:ルーターが止まると、社外との通信が必要な社内システム(飛行情報管理システム、貨物重量の計算システムなど)が通信できなくなった
- 影響:手荷物自動預け機、当日の航空券販売、空席待ち、JAL アプリ、JAL CARGO のサービスなどに障害。30分以上の遅延71便(最大4時間2分)、欠航5便
- 対応:8時56分ごろ問題のルーターをシステムから切り離し、代替システムへ切り替え。午前中は有人カウンターで対応し、13時20分ごろ復旧。顧客情報の流出・ウイルス感染はなし
- 分類:可用性を狙うサービス妨害攻撃(T1498 Network Denial of Service)
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 日本航空(JAL) |
| 発生 | 2024年12月26日 7時24分ごろ |
| 原因 | 社内外の接続に使うルーターへの外部からの大量のデータ送付(DDoS とみられる) |
| 停止したもの | 飛行情報管理システム(国交省への飛行計画の報告)、貨物重量の計算システム、手荷物自動預け機、当日の航空券販売・空席待ち、JAL アプリ、JAL CARGO の一部サービスなど |
| 影響 | 30分以上の遅延 71便(最大4時間2分)、欠航 5便(翌日分を含む)。ゆうパックの配送にも遅れ |
| 対応 | ルーターを切り離し、代替システムに切り替え。有人カウンターで手荷物を受け付け |
| 復旧 | 13時20分ごろ(障害は約6時間)。航空券の販売は14時30分ごろ再開 |
| 情報漏えい | 顧客情報の流出、ウイルス被害はなし |
| 攻撃者 | 非公表(警視庁に相談) |
| 攻撃の分類 | DDoS(ネットワークのサービス妨害) |
事件の時系列
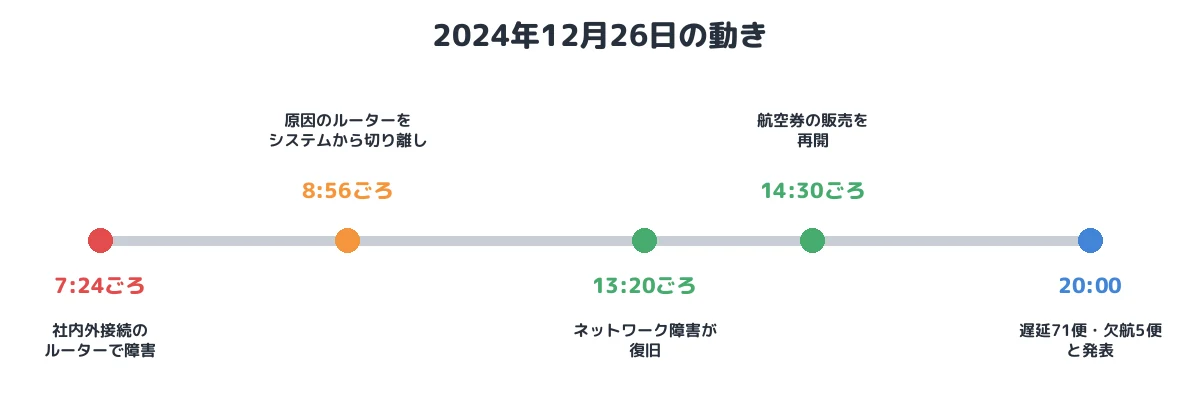
| 時刻(12月26日) | 出来事 |
|---|---|
| 7時24分ごろ | 社内外の接続に使うルーターで障害。社外通信が必要な社内システムが使えなくなる |
| 午前 | 手荷物自動預け機が停止。有人カウンターで従業員が荷物を運んで対応。当日の国内線・国際線の航空券販売を停止 |
| 8時56分ごろ | 原因となったルーターをシステムから切り離し、代替システムに切り替え |
| 13時20分ごろ | ネットワーク障害が復旧 |
| 14時30分ごろ | 航空券の販売再開を案内 |
| 20時 | 遅延71便・欠航5便などの影響を発表 |
| 12月27日以降 | 一部を除き通常運航。同日以降、金融機関・通信会社などでも DDoS による障害が相次ぐ |
① 攻撃:社内外をつなぐルーターへの大量のデータ
JAL は当初「サイバー攻撃」と説明し、その後「外部から大量のデータを受信した」ことによるネットワーク機器の障害と表現を改めています。社内外の接続に使うルーターの通信量が急激に増え、過負荷の状態になりました(T1498 Network Denial of Service)。どのような種類の通信(UDP や TCP のフラッド、HTTP など)が使われたのか、送信元はどこか、攻撃者は誰かは公表されていません。
DDoS 攻撃は、システムに侵入するのではなく、大量の通信で回線や機器の処理能力を使い切らせる攻撃です。同じ時期、トレンドマイクロは IoT 機器を乗っ取ったボットネットが日本の運輸・金融・情報通信などに DDoS 攻撃を行っていたことを観測しています(JAL への攻撃との関係は特定されていません)。
② 影響の仕組み:「社外と通信するシステム」がすべて止まる
この事件の特徴は、攻撃を受けたのが Web サイトではなく、社内のネットワークと社外をつなぐ境界のルーター だったことです。航空会社の業務システムの多くは、社外との通信を前提にしています。
- 飛行情報管理システム:国土交通省に飛行計画を報告する
- 貨物重量の計算システム:搭載する貨物の重量を計算し、重量と重心を確定させる
- 手荷物自動預け機、航空券販売、空席待ち、アプリ:予約システムなど社外のシステムと通信する
境界のルーターが止まると、これらが一斉に社外と通信できなくなります。飛行計画の報告や重量の確定は出発に欠かせない手続きのため、システムが使えなくなった分だけ手作業や代替手段に頼ることになり、出発が遅れました。
③ 対応:ルーターの切り離しと代替システム
JAL は8時56分ごろ問題のルーターをシステムから切り離し、代替システムに切り替えました。手荷物は午前中、有人カウンターで従業員が直接運んで受け付けています。JAL は取材に対し、復旧は攻撃がやんだからではなく、不具合への対処によるものだと説明しています。13時20分ごろに障害は復旧し、14時30分ごろに航空券の販売を再開しました。顧客情報の流出やウイルス感染はなく、運航の安全にも影響はなかったとしています。
境界の回線・機器を冗長化し、攻撃を受けた系統を切り離して別の系統に切り替えられる構成と、システムが止まったときの手作業の手順があったことで、影響を約6時間に抑えられたといえます。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 影響 | T1498 Network Denial of Service | 社内外接続のルーターに大量のデータが送られ、過負荷に |
| (攻撃基盤) | T1584.005 Botnet(可能性) | 送信元・攻撃基盤は非公表 |
本事件を未然に防ぐために必要な予防策
境界で受け止めない設計
- 上流での DDoS 対策:ISP の DDoS 緩和サービスやクラウド型の DDoS 対策を使い、攻撃通信が自社の回線・ルーターに届く前に吸収・遮断します。自社の境界機器だけで受け止めようとすると、機器の処理能力が上限になります。
- 回線と境界機器の冗長化:複数の ISP・複数の回線と機器で社外接続を構成し、1つが過負荷になっても別系統で通信を続けられるようにします。
- 重要な通信の分離:飛行計画の報告など止められない通信は、インターネットとは別の閉域網や専用線、別の境界を使う構成を検討します。
止まったときに業務を続ける
- 代替手順の準備と訓練:システムが社外と通信できないときの、手作業での受付・計算・報告の手順を用意し、訓練しておきます。JAL は有人対応で業務を続けました。
- トラフィックの平常値の把握:通常時の通信量を把握し、急増を早期に検知して、上流の対策サービスへの切り替えを素早く判断できるようにします。
まとめ
JAL の事件では、侵入もデータの窃取もありませんでしたが、社内外をつなぐ1台のルーターが大量のデータで過負荷になっただけで、飛行計画の報告や貨物重量の計算といった運航に欠かせない業務が社外と通信できなくなり、71便が遅れました。DDoS 攻撃は「入られる」攻撃ではなく「使えなくされる」攻撃です。境界で受け止めずに上流で吸収する仕組み、回線と機器の冗長化、そして止まったときに手作業で回す手順が、影響の大きさを決めます。
■ メモ
本記事は、日本航空の発表と報道をもとに、公表された範囲の事実を整理したものです。攻撃の種類、送信元、攻撃者、ルーターの製品名は公表されていません。
参考資料
- piyolog「日本航空で発生した大量データ送付起因のネットワーク障害についてまとめてみた」
- マイナビニュース TECH+「年末年始を狙う『DDoS攻撃』、発生したシステム障害を時系列順に整理」
- South China Morning Post「Japan Airlines restores systems after cyberattack delayed flights」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








