2024年6月8日、出版・映像大手の KADOKAWA グループのデータセンターが、ランサムウェアを含む大規模なサイバー攻撃を受けました。子会社ドワンゴが運営する動画サービス ニコニコ は全面的に停止し、出版事業でも書籍の受注・物流システムが止まりました。グループのデータセンターに構築された プライベートクラウド の相当数の仮想マシンが暗号化され、サーバーを遠隔で止めても攻撃者に遠隔から起動されるという攻防の末、ドワンゴは 電源ケーブルと通信ケーブルを物理的に抜いて 封鎖しています。
6月27日にはランサムウェアグループ BlackSuit が犯行声明を出し、窃取したとするデータを公開しました。KADOKAWA は8月5日に外部のセキュリティ企業による調査結果を公表し、フィッシングなどで窃取された従業員のアカウント情報 が侵入の端緒と推定、25万4,241人分 の個人情報の流出を確認しています。本記事では、公表された事実を中心に整理します。
■ この記事のまとめ
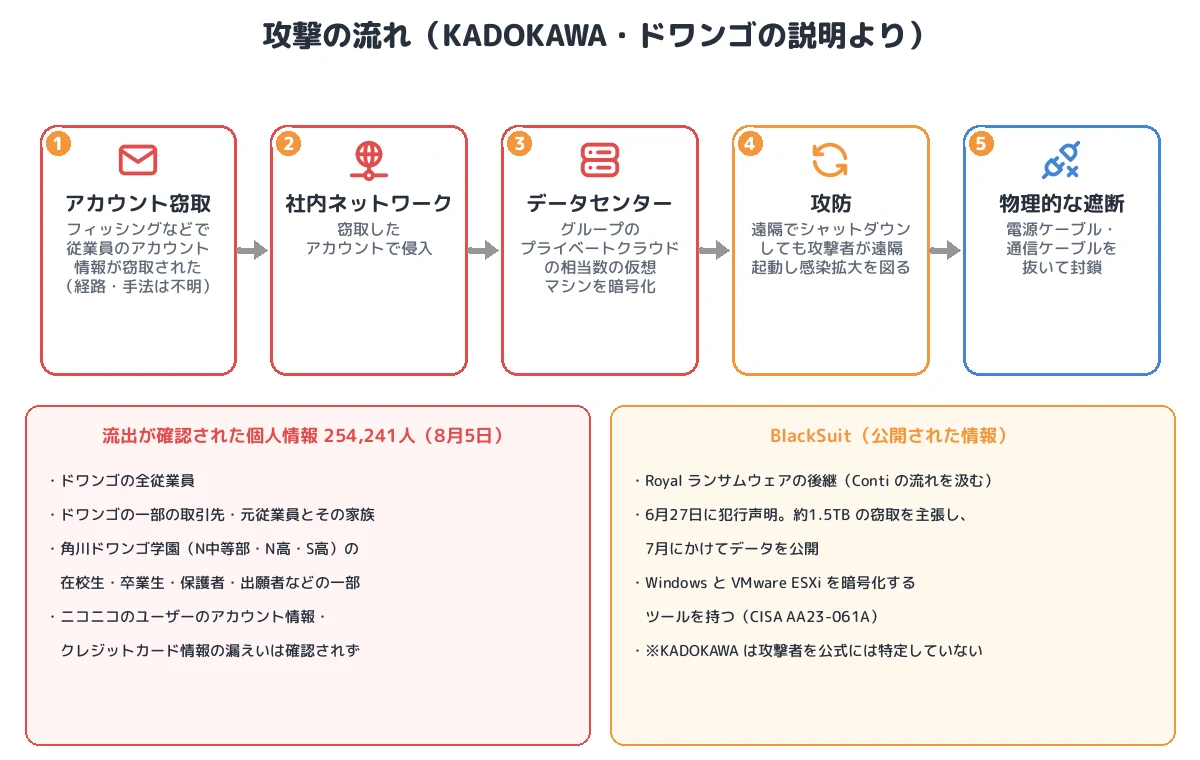
- 初期侵入:フィッシングなどの攻撃で従業員のアカウント情報が窃取され、社内ネットワークに侵入された(窃取の経路・手法は不明)
- 拡大:グループのデータセンター内のプライベートクラウドで、相当数の仮想マシンが暗号化された。ニコニコ動画のシステムと動画データはパブリッククラウド上にあり無事だった
- 攻防:遠隔でサーバーをシャットダウンしても、攻撃者が遠隔から起動して感染拡大を図ったため、電源ケーブル・通信ケーブルを物理的に抜いて封鎖。データセンターのサーバーはすべて使用不能に
- 影響:ニコニコは約2か月停止(8月5日にニコニコ動画が本格再開)。出版の受注・物流などにも影響。ドワンゴの全従業員、角川ドワンゴ学園の生徒の一部などの個人情報が流出
- 分類:窃取した認証情報を起点とする二重恐喝型ランサムウェア攻撃。仮想化基盤(プライベートクラウド)の侵害
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | KADOKAWA グループ(ドワンゴ、角川ドワンゴ学園など) |
| 発生 | 2024年6月8日 |
| 侵入の端緒 | フィッシングなどで従業員のアカウント情報が窃取され、社内ネットワークに侵入(推定。経路・手法は不明) |
| 被害を受けた基盤 | グループ企業が提供するデータセンター内のプライベートクラウド(相当数の仮想マシンが暗号化) |
| 無事だったもの | パブリッククラウド上のニコニコ動画のシステム・動画データ、ニコニコ生放送のシステム |
| 封鎖 | 遠隔からの起動による再感染を防ぐため、電源・通信ケーブルを物理的に抜線 |
| 流出(8月5日) | 25万4,241人分(ドワンゴの全従業員、一部の取引先・元従業員とその家族、角川ドワンゴ学園の在校生・卒業生・保護者などの一部)と企業情報 |
| 流出しなかったもの | ニコニコのユーザーのアカウント情報(ログインメールアドレス・パスワード)、クレジットカード情報 |
| 攻撃者 | BlackSuit が6月27日に犯行声明(約1.5TB の窃取を主張) |
| 攻撃の分類 | 窃取した認証情報の悪用、仮想化基盤の侵害、二重恐喝型ランサムウェア |
事件の時系列
| 日付 | 出来事 |
|---|---|
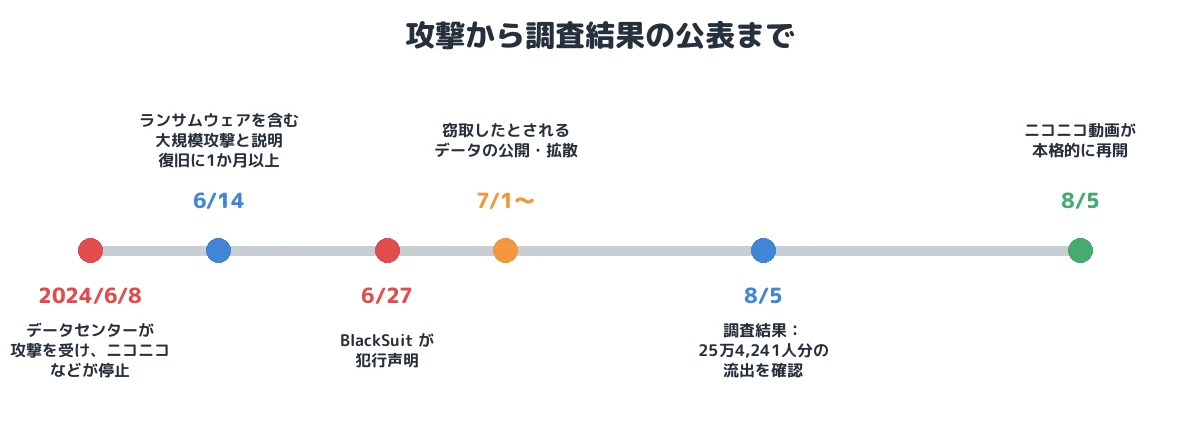
| 2024年6月8日 | データセンターがランサムウェアを含むサイバー攻撃を受け、ニコニコなどが停止 |
| 6月8日以降 | 攻撃が繰り返され、遠隔でシャットダウンしても攻撃者が遠隔起動。電源・通信ケーブルを抜いて封鎖 |
| 6月14日 | ドワンゴがランサムウェアを含む大規模攻撃と説明。復旧に1か月以上かかる見通し。暫定の「ニコニコ動画(Re:仮)」を公開 |
| 6月27日 | BlackSuit が犯行声明。約1.5TB の窃取を主張 |
| 7月1日〜 | 窃取したとされるデータの公開。SNS などで第三者による拡散が相次ぐ |
| 8月5日 | 調査結果を公表(25万4,241人分の流出を確認)。ニコニコ動画が本格的に再開 |
① 初期侵入:窃取された従業員のアカウント
KADOKAWA は8月5日の調査結果で、「フィッシングなどの攻撃により、従業員のアカウント情報が窃取され、社内ネットワークに侵入されたことで、ランサムウェアの実行と個人情報の漏えいにつながった」としています(T1566、T1078)。アカウント情報がどの経路で、どのような手法で窃取されたのかは「現時点では不明」としており、どのシステムのアカウントだったのか、多要素認証の有無なども公表されていません。
② 拡大:プライベートクラウドの仮想マシン
ニコニコは、パブリッククラウドと、KADOKAWA グループのデータセンター内に構築された プライベートクラウド を併用していました。攻撃の標的になったのはこのデータセンターで、相当数の仮想マシンが暗号化 されて利用できなくなりました(T1486)。ドワンゴの説明では、ニコニコ動画のシステムや動画データはパブリッククラウド上にあったため無事でしたが、ニコニコ生放送の映像配信システムはプライベートクラウド上にあり、過去のタイムシフト映像が失われた可能性があるとしていました。
仮想化基盤の製品名や、侵入後にどのように仮想化基盤の管理権限を得たのかは公表されていません。BlackSuit は犯行声明で、KADOKAWA のインフラが VMware ESXi と vSphere で管理されていたと主張しています。米 CISA の勧告によれば、BlackSuit(旧 Royal)は Windows だけでなく VMware ESXi を暗号化するツールを持っています(CISA AA23-061A)。仮想化基盤の管理権限を奪われると、その上の仮想マシンをまとめて暗号化・停止されます。
③ 攻防:遠隔起動と物理的な封鎖
攻撃は繰り返し行われ、遠隔でプライベートクラウド内のサーバーをシャットダウンしても、攻撃者が遠隔から起動させて感染拡大を図る という攻防が続きました。サーバーの電源を遠隔で操作できる仕組み(仮想化基盤の管理機能や、サーバーの管理用インターフェースなど)を攻撃者が握っていたと考えられます。ドワンゴは最終的に サーバーの電源ケーブルや通信ケーブルを物理的に抜いて封鎖 し、データセンターのサーバーはすべて使用できなくなりました。
復旧は、封鎖したサーバーの中身を1つずつ確認し、無事なデータを救出して安全な環境でシステムを再構築する作業となり、ドワンゴの CTO は「実質的にはニコニコ動画やニコニコ生放送のシステムをイチから作り直すような規模」と説明しています。
④ 情報窃取と二重恐喝
BlackSuit は6月27日に犯行声明を出し、約1.5TB のデータを窃取したと主張して、7月にかけてデータを公開しました(T1567、持ち出しの手法は非公表)。KADOKAWA の調査で流出が確認された個人情報は25万4,241人分で、ドワンゴの全従業員、一部の取引先・元従業員とその家族、角川ドワンゴ学園(N 中等部・N 高・S 高)の在校生・卒業生・保護者などの一部が含まれていました。契約書などの企業情報も流出しています。ニコニコのユーザーのアカウント情報とクレジットカード情報の流出は確認されていません。
公開されたとされる情報は SNS や掲示板で第三者に拡散され、KADOKAWA グループは悪質な拡散を約1,000件特定して、刑事告訴などの法的措置を進めました。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1566 Phishing(推定)/T1078 Valid Accounts | フィッシングなどで窃取された従業員のアカウントで侵入(推定) |
| 権限昇格・横展開 | (手法は非公表) | データセンターのプライベートクラウドの管理権限を取得したとみられる |
| 影響 | T1486 Data Encrypted for Impact | 相当数の仮想マシンを暗号化 |
| 影響 | T1529 System Shutdown/Reboot(関連) | 遠隔でシャットダウンしたサーバーを攻撃者が遠隔から起動 |
| 持ち出し | T1567(手法は非公表) | 25万4,241人分の個人情報と企業情報。BlackSuit が公開 |
本事件を未然に防ぐために必要な予防策
初期侵入を防ぐ
- フィッシング耐性のある MFA:アカウント情報が窃取されても、FIDO2 などフィッシング耐性のある認証があれば、それだけでは社内に入れません。
- 認証情報の窃取の検知:通常と異なる場所・端末・時間帯からのログインを検知し、ID 基盤(Entra ID など)のリスク判定で遮断します。
仮想化基盤を守る
- 管理プレーンの分離:vCenter・ESXi の管理インターフェース、サーバーの管理用ポート(iLO・iDRAC などの BMC)を、業務ネットワークから切り離した管理専用ネットワークに置き、踏み台経由でしか操作できないようにします。
- 管理アカウントを AD と切り離す:仮想化基盤の管理者権限を、通常のドメインアカウントや AD のグループから分離し、MFA を必須にします。AD が侵害されたときに、仮想化基盤の管理権限まで連鎖して奪われるのを防ぎます。
- ハイパーバイザーの監視とハードニング:ESXi のシェル・SSH を無効化し、ロックダウンモードを使い、管理操作のログを外部に保存して監視します。
影響を小さくする
- 基盤の分散:ニコニコ動画の動画データはパブリッククラウド上にあり無事でした。重要なデータとシステムを、認証基盤と管理権限が異なる複数の基盤に分けておくことで、1つの基盤の侵害がすべてを止めることを防げます。
- オフライン・イミュータブルなバックアップと再構築手順:基盤ごと作り直す前提で、クリーンな環境での再構築手順と、そのためのバックアップを用意します。
- 漏えい情報の拡散への対応:二重恐喝では、公開された情報が第三者に拡散されます。法的措置や削除要請の手順を準備しておきます。
まとめ
KADOKAWA の事件では、窃取された従業員のアカウントを起点に、グループのデータセンターのプライベートクラウドが丸ごと攻撃者の手に落ちました。サーバーを止めても遠隔から起動されるという状況は、攻撃者が仮想化基盤やサーバーの管理機能を握っていたことを示しており、最後は物理的にケーブルを抜くしかありませんでした。一方で、パブリッククラウド上にあった動画データは無事でした。仮想化基盤の管理プレーンを業務ネットワークと認証基盤から切り離すこと、そして基盤を分散しておくことが、被害の範囲を決めます。
■ メモ
本記事は、KADOKAWA・ドワンゴの公表と説明(2024年6月14日、8月5日など)と報道をもとに、公表された範囲の事実を整理したものです。アカウント情報の窃取の経路、仮想化基盤の製品名、権限取得の手法は公表されていません。BlackSuit に関する記述は、攻撃者の主張と CISA の公表情報です。
参考資料
- ITmedia NEWS「ニコニコ、復旧まで1カ月以上かかる見通し ランサムウェアを含む大規模なサイバー攻撃だった」
- ITmedia NEWS「KADOKAWAサイバー攻撃、流出個人情報は25万人分 ニコニコユーザーは無事 端緒は従業員アカウントの漏えい」
- CISA「#StopRansomware: Blacksuit (Royal) Ransomware(AA23-061A)」
- GIGAZINE「KADOKAWAはランサムウェア攻撃で1.5TBのデータを暗号化されたことがサイバー犯罪集団『Black Suit』により明らかに」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








