2022年3月6日、アニメ制作会社の 東映アニメーション で社内ネットワークへの不正アクセスが確認され、社内システムが停止しました。制作工程に影響が出て、「ONE PIECE」「デリシャスパーティ♡プリキュア」「ドラゴンクエスト ダイの大冒険」「デジモンゴーストゲーム」の新作放送が延期され、映画『ドラゴンボール超 スーパーヒーロー』の公開も4月22日から6月11日に延びました。
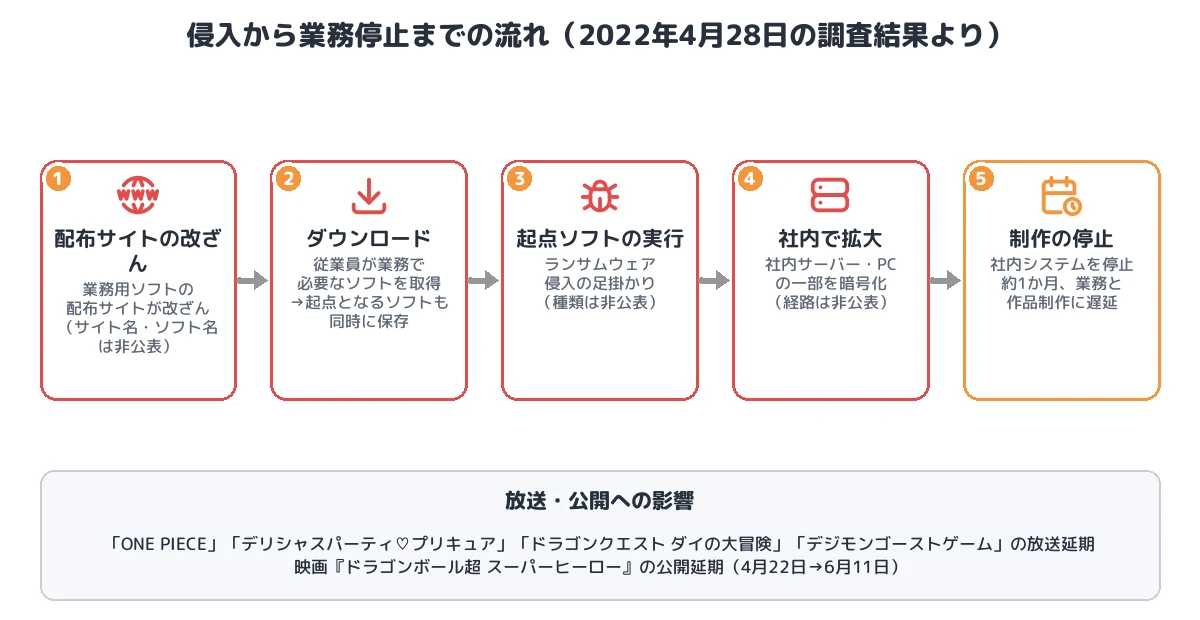
4月28日の調査結果で、侵入のきっかけは 従業員が業務に必要なソフトウェアを外部のウェブサイトからダウンロードしたこと で、そのサイトが ランサムウェアの侵入の起点となるソフトウェアも同時にダウンロードされるよう改ざんされていた ことが公表されました。メールの添付ファイルでも VPN 装置でもない、「正しいソフトを正しい手順で取りに行った」結果の侵入です。
■ この記事のまとめ
- 初期侵入:業務に必要なソフトを配布する外部サイトが改ざんされ、目的のソフトと一緒に侵入の起点となるソフトがダウンロードされた(サイト名・ソフト名は非公表)
- 拡大:社内サーバーやパソコン端末の一部がランサムウェアに感染し暗号化(社内での拡大経路・ランサムウェアの種類は非公表)
- 影響:社内システムを停止し、約1か月にわたり通常業務と作品制作に遅延。4作品の放送延期と映画1作の公開延期
- 情報流出:調査の結果、確認されていない
- 分類:正規ソフトの入手経路を悪用した初期侵入(水飲み場型/配布元の改ざん)からの人手によるランサムウェア攻撃
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 東映アニメーション |
| 発覚 | 2022年3月6日(不正アクセスを確認し社内システムを停止) |
| 侵入経路 | 従業員が業務に必要なソフトを外部サイトからダウンロードした際、改ざんされたサイトから侵入の起点となるソフトも同時にダウンロードされた |
| 製品・ソフト名 | 非公表(配布サイト・ソフトとも) |
| ランサムウェア | 種類は非公表 |
| 被害 | 社内サーバー・PC の一部が暗号化。約1か月、業務と作品制作に遅延 |
| 情報流出 | 確認されていない |
| 作品への影響 | 「ONE PIECE」「デリシャスパーティ♡プリキュア」「ドラゴンクエスト ダイの大冒険」「デジモンゴーストゲーム」放送延期、『ドラゴンボール超 スーパーヒーロー』公開延期 |
| 攻撃の分類 | 改ざんされた配布サイトを経由した初期侵入、ユーザーによる実行、ランサムウェア |
事件の時系列
| 日付 | 出来事 |
|---|---|
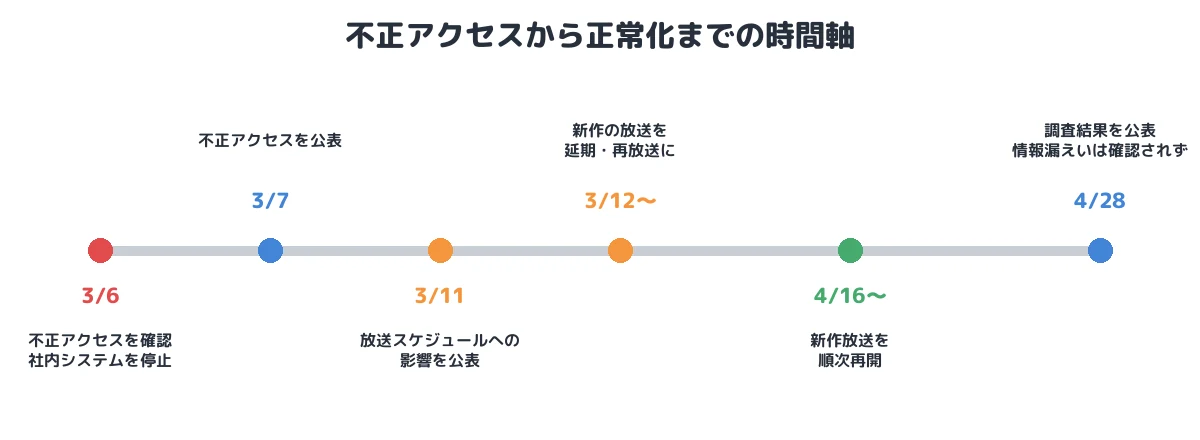
| 2022年3月6日 | 社内ネットワークへの第三者による不正アクセスを確認。社内システムの一部を停止 |
| 3月7日 | 不正アクセスを公表 |
| 3月11日 | 放送スケジュールへの影響を公表 |
| 3月12日〜 | 対象4作品の新作放送を延期(再放送などで対応) |
| 3月18日 | 映画『ドラゴンボール超 スーパーヒーロー』の公開延期を発表 |
| 4月16日〜 | 新作の放送を順次再開 |
| 4月28日 | 調査結果を公表。社内システムはおおむね正常化、情報漏えいは確認されず |
| 6月11日 | 『ドラゴンボール超 スーパーヒーロー』公開 |
① 初期侵入:配布サイトの改ざんと、業務用ソフトのダウンロード
公式発表の該当部分は次のとおりです。
当社従業員が業務上必要なソフトウェアを外部ウェブサイトよりダウンロードしたところ、ランサムウェアの侵入の起点となるソフトウェアが同時にダウンロードされるよう外部ウェブサイトが改竄されておりました。
ここから読み取れるのは、次の点です。
- 従業員は 業務で必要なソフト を入手しようとしており、不審なリンクを開いたわけでも、怪しいソフトを探したわけでもない
- 改ざんされたのは 外部のウェブサイト(ソフトの配布元か、ソフトを紹介・転載しているサイトかは非公表)
- 目的のソフトに加えて、侵入の起点となるソフトが同時にダウンロード される仕組みだった
ATT&CK では、正規サイトを改ざんして訪問者に悪性ファイルを配る手口は T1189 Drive-by Compromise(水飲み場型)に、配布元そのものが改ざんされていた場合は T1195.002 Compromise Software Supply Chain に当たります。いずれの場合も、最終的には利用者がダウンロードしたファイルを実行することで侵入が成立します(T1204.002 User Execution: Malicious File)。
業務用ソフトのインストールは、利用者が管理者権限で実行することが多く、インストーラーが追加のプログラムを起動しても不自然に見えません。「目的のソフトは正常にインストールされた」ため、利用者が異常に気付く機会もほとんどありません。
② 拡大と暗号化:詳細は非公表
起点となったソフトの種類(ローダー、リモートアクセスツールなど)、社内での横展開の手法、使われたランサムウェアの種類、攻撃者グループはいずれも公表されていません。リークサイトでの犯行声明やデータ公開も確認されていません。
公表されているのは、社内サーバーやパソコン端末の一部のデータがランサムウェアに感染し暗号化された こと(T1486)と、被害の拡大を防ぐために社内システムを止めたことです。暗号化から発覚までの期間や、侵入から暗号化までの潜伏期間も明らかになっていません。
③ 影響:制作パイプラインの停止
アニメ制作は、作画・彩色・撮影・編集などの工程をまたいで大量のデータを社内のサーバーでやり取りしながら進みます。社内システムが止まると、作業データの受け渡しと進行管理ができず、放送日から逆算したスケジュールがそのまま崩れます。東映アニメーションは約1か月にわたって業務と作品制作に遅延が生じ、毎週放送の4作品を延期、映画の公開日も約7週間後ろにずらしました。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1189 Drive-by Compromise/T1195.002 Compromise Software Supply Chain(どちらに当たるかは非公表) | 業務用ソフトをダウンロードした外部サイトが改ざんされていた |
| 実行 | T1204.002 User Execution: Malicious File | 業務用ソフトと同時にダウンロードされた起点ソフトが実行された |
| 横展開・権限昇格など | (非公表) | ― |
| 影響 | T1486 Data Encrypted for Impact | 社内サーバー・PC の一部を暗号化 |
| 持ち出し | (確認されていない) | 情報漏えいは確認されず |
本事件を未然に防ぐために必要な予防策
初期侵入を防ぐ
- ソフトウェアの入手経路を限定する:業務用ソフトは、情報システム部門が検証したものを社内のソフトウェア配布基盤(Intune、SCCM、社内リポジトリなど)から配る運用にし、従業員が各自でインターネットから入手しない仕組みにします。
- ダウンロードしたファイルの検証:ベンダーが公開するハッシュ値や、コード署名の発行元を確認してから実行します。署名がない・発行元が異なるインストーラーは実行しない方針を、アプリケーション制御(WDAC、AppLocker など)で強制できます。
- 利用者に管理者権限を与えない:インストールを管理者が行う運用にすれば、起点ソフトが端末の設定変更や常駐に必要な権限を得にくくなります。
侵入後の拡大を食い止める
- EDR による振る舞い検知:インストーラーから不審なプロセスが起動する、外部の C2 サーバーへ定期的に通信する、といった挙動は EDR で検知しやすい典型です。
- プロキシ・DNS のログ監視:起点ソフトの多くは外部と通信します。新規に観測されたドメインへの通信や、業務時間外の通信を監視します。
- 制作データのサーバーと業務端末の分離:制作用ファイルサーバーへのアクセスを必要な端末・アカウントに限定し、1台の感染が全工程に波及しない構成にします。
影響を小さくする
- オフライン・イミュータブルなバックアップ:制作データのように日々大量に更新されるデータほど、復元できる時点が新しいことが重要です。
- 制作スケジュールの BCP:システム停止を前提に、外部スタジオとの代替のデータ授受手段や、放送枠の差し替え手順を準備しておきます。
まとめ
東映アニメーションの事件では、従業員は業務に必要なソフトを入手しようとしただけでした。改ざんされた外部サイトは、その「正しい行動」を入口に変えました。利用者の注意だけで防ぐのは難しく、ソフトの入手経路を組織として管理すること、署名やハッシュで検証すること、そして侵入されても EDR と権限設計で拡大を止めることが必要です。公表情報は限られていますが、ソフトウェアの配布経路が攻撃面になることを示した国内の代表的な事例です。
■ メモ
本記事は、東映アニメーションの公表資料(2022年3月7日・11日、4月28日)と報道をもとに、公表された範囲の事実を整理したものです。改ざんされたサイトとソフトの名前、ランサムウェアの種類、社内での拡大経路は公表されていません。
参考資料
- 東映アニメーション「当社ネットワークへの不正アクセスに関する調査結果のお知らせ」(2022年4月28日)
- ScanNetSecurity「東映アニメーションへの不正アクセス、改ざんされたWebサイトから業務上必要なソフトをダウンロードしたことが原因に」
- ScanNetSecurity「東映アニメーションへの不正アクセス、『ダイの大冒険』『プリキュア』『ONE PIECE』の放映スケジュールに影響」
- 映画.com「東映アニメ『ダイの大冒険』『プリキュア』『ONE PIECE』『デジモン』最新話、放送延期 作品制作が一部困難な状態」
- 電撃オンライン「映画『ドラゴンボール超 スーパーヒーロー』公開延期。東映アニメーションへの不正アクセスが影響」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








