2024年5月26日、金融機関や自治体などから通知書の印刷・発送を受託している イセトー(京都市)で、サーバーと PC がランサムウェアで暗号化されました。窃取されたデータはランサムウェアグループ 8Base のリークサイトで公開され、委託元41団体(再委託元を含めると約100団体)の顧客・住民 3,076,477人分 の個人データが漏えいしました。徳島県、和歌山市、愛知県豊田市などの自治体や、金融機関、健康保険組合などが相次いで影響を公表しています。
2025年3月、個人情報保護委員会はイセトーに指導を行い、その資料で侵入経路と原因を具体的に示しました。約3年間アップデートされていない VPN 機器、2017年から変わっていない英小文字のみ11桁の管理者パスワード、多要素認証なし、そして ルールでは扱わないはずの基幹系ネットワークに置かれていた委託元のデータ――攻撃者の侵入と、被害の大きさは、それぞれ別の問題から生まれていました。
■ この記事のまとめ
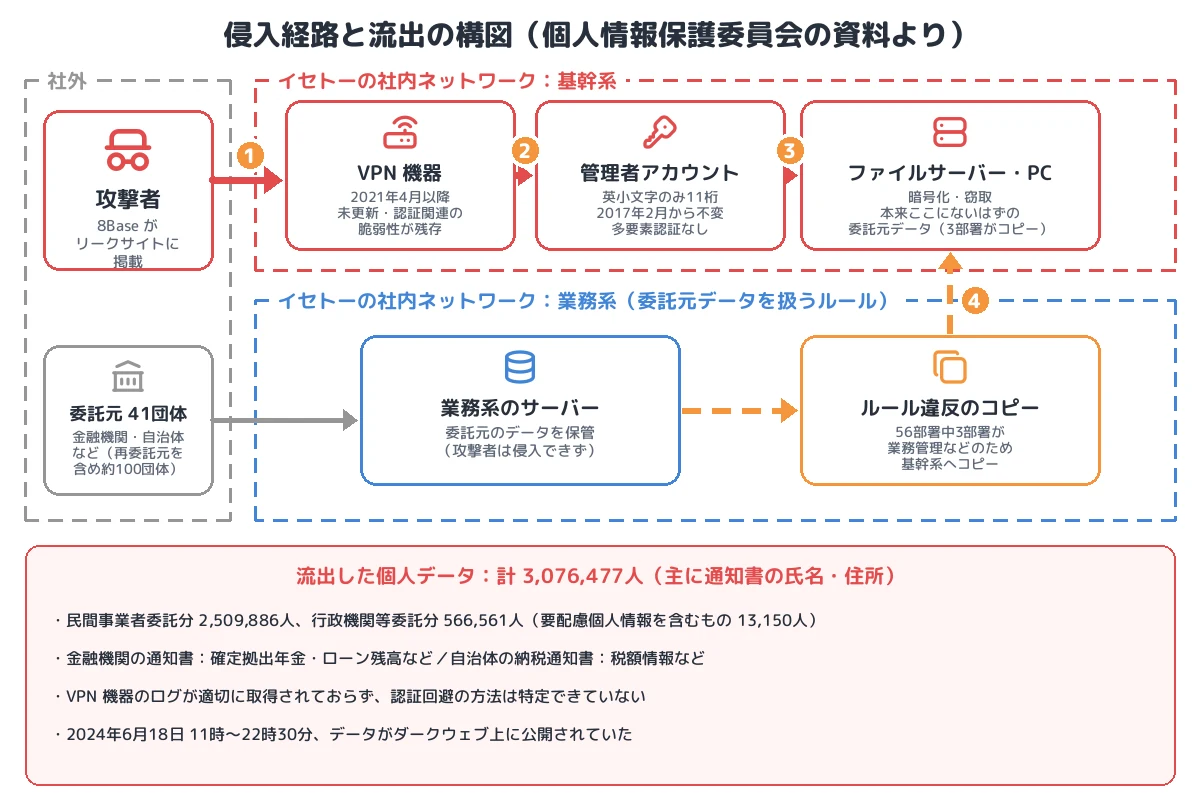
- 初期侵入:攻撃者は VPN 機器を経由して基幹系ネットワークに侵入。VPN 機器は2021年4月以降アップデートされず、認証に関連する脆弱性が残っていた。ログ取得の設定が不適切で、認証回避の方法は特定できていない
- 認証:不正利用された基幹系の管理者アカウントのパスワードは英小文字のみ11桁で、2017年2月から変更されていなかった。多要素認証は未導入
- 拡大と影響:基幹系のファイルサーバーと PC の個人データを暗号化・窃取。業務系ネットワークへの侵入には失敗
- 被害を大きくした原因:委託元のデータは業務系ネットワークだけで扱うルールだったが、56部署のうち3部署が業務管理などのために基幹系のサーバーにコピーしていた
- 分類:VPN 機器の既知脆弱性と弱い管理者パスワードを起点とする二重恐喝型ランサムウェア攻撃(8Base)。委託先での事故による多数の委託元への波及
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | イセトー(通知書などの印刷・発送、情報処理の受託) |
| 発生 | 2024年5月26日 |
| 攻撃者 | 8Base(リークサイトでデータを公開) |
| 侵入経路 | VPN 機器 → 基幹系ネットワーク |
| VPN 機器 | 2021年4月以降アップデートなし。認証に関連する脆弱性(ブルートフォースに関するものなど)が残存。ログ取得の設定が不適切 |
| 管理者アカウント | 基幹系のもの。英小文字のみ11桁、2017年2月から同じパスワード。多要素認証なし |
| 被害範囲 | 基幹系のファイルサーバーと PC(業務系への侵入は失敗) |
| 漏えい | 3,076,477人(民間事業者委託分 2,509,886人、行政機関等委託分 566,561人。要配慮個人情報を含むもの 13,150人)。ほか従業者441人 |
| 影響を受けた委託元 | 41団体(民間32、行政機関等9)。再委託元を含めると約100団体 |
| 行政対応 | 個人情報保護委員会 指導(2025年3月) |
| 攻撃の分類 | VPN 機器の脆弱性・弱い認証の悪用、二重恐喝型ランサムウェア、委託先経由の大規模漏えい |
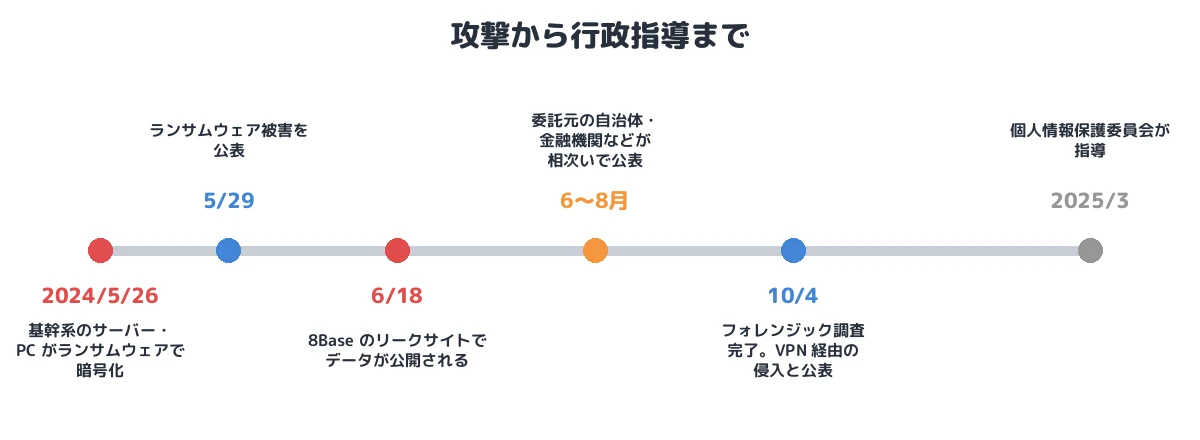
事件の時系列
| 日付 | 出来事 |
|---|---|
| 2017年2月 | 基幹系の管理者アカウントのパスワードがこの時から変更されなくなる |
| 2019年ごろ | 一部の部署で、委託元のデータを基幹系にコピーする運用が始まる |
| 2021年4月 | VPN 機器の最後のアップデート |
| 2024年5月26日 | 基幹系のサーバーと PC がランサムウェアで暗号化される |
| 5月29日 | ランサムウェア被害を公表 |
| 6月18日 11:00〜22:30 | 窃取されたデータがダークウェブ上で公開される |
| 6月〜8月 | 委託元の自治体・金融機関・健康保険組合などが相次いで影響を公表 |
| 10月4日 | フォレンジック調査の完了と、VPN 経由の侵入を公表 |
| 2025年3月 | 個人情報保護委員会がイセトーに指導 |
① 初期侵入:約3年アップデートされていない VPN 機器
外部調査機関のフォレンジック調査で、攻撃者は VPN 機器を経由して基幹系ネットワークに侵入 したことが分かりました(T1133)。VPN 機器は 2021年4月以降アップデートされておらず、侵入当時、認証に関連する脆弱性 への対応が済んでいませんでした。個人情報保護委員会は、VPN 機器を最新の状態にしなかったことで「ブルートフォース攻撃に関する脆弱性等が残存」していたと指摘しています(T1190)。
ただし、イセトーは VPN 機器の ログ取得の設定が適切でなく、必要なログを取れていませんでした。そのため、攻撃者がどのように VPN の認証を回避・突破したのか、基幹系にどう入ったのかの詳細は確認できていません。VPN 機器の製品名と脆弱性の CVE も公表されていません。
② 認証:英小文字だけの管理者パスワード
不正利用された 基幹系の管理者アカウント は、2017年2月から同じパスワードのままで、そのパスワードは 英小文字のみの11桁 でした(T1078、T1110)。業務系ネットワークには「英字・記号・数字の3種混合、8桁以上、30日で更新」というポリシーがありましたが、基幹系には「45日で更新」という規定しかなく、しかもそれも守られていませんでした。多要素認証は導入されていません でした。
委員会は、侵入の原因を「不十分な脆弱性管理及びパスワード管理」の可能性が高いとしています。
③ 暗号化と窃取:基幹系のファイルサーバーと PC
攻撃者は基幹系ネットワークの ファイルサーバーと PC にあった個人データを暗号化し(T1486)、窃取しました(T1039、T1005)。一方、委託元のデータを本来扱う 業務系ネットワークへの侵入には成功していません。業務系にルールどおり保管されていたデータは、契約に従って削除も行われていました。
④ なぜ委託元のデータが流出したのか:ルールに反したコピー
イセトーでは、委託元から専用線やファイル転送サービスで受け取った個人データは 業務系ネットワークだけで保管・処理する ルールでした。しかし、このルールは規程に明文化されておらず、委託元との契約書にも書かれていませんでした。
全56部署のうち 3部署 が、アクセス権のない従業員と業務データを共有するため、通知書の発送状況などを管理するために、このルールに反して 委託元のデータを基幹系ネットワークのサーバーにコピー していました。2019年ごろから続いていたとされます。イセトー自身の公表も、「当該情報を取り扱ってはならないサーバに作業の効率を図るため便宜的に保管し、また業務終了後には速やかに削除すべきデータを削除することができておりませんでした」としています。
攻撃者が入ったのは、本来は委託元のデータがないはずの基幹系でした。ルールが守られていれば、委託元の約307万人分の漏えいは起きなかったと委員会は指摘しています。流出した通知書のデータには、氏名・住所に加えて、確定拠出年金の金額、ローン残高、自治体の納税額、健康保険組合のジェネリック医薬品の差額通知(要配慮個人情報)なども含まれていました。
8Base について(公開された情報)
8Base は2022年ごろから活動したランサムウェアグループで、Phobos ランサムウェアの亜種を使い、窃取データをリークサイトで公開する二重恐喝を行っていました。2025年2月、日本を含む各国の捜査機関による国際共同捜査(Phobos Aetor 作戦)で、関係者が逮捕され、リークサイトが差し押さえられています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1133 External Remote Services/T1190 | VPN 機器(2021年4月以降未更新、認証関連の脆弱性) |
| 認証情報・権限 | T1078 Valid Accounts/T1110 Brute Force(可能性) | 英小文字11桁・7年不変の管理者パスワード、MFA なし |
| 収集 | T1039/T1005 | 基幹系のファイルサーバーと PC の個人データ |
| 持ち出し | (手法は非公表) | 約307万人分。ダークウェブで公開 |
| 影響 | T1486 Data Encrypted for Impact | 基幹系のサーバーと PC を暗号化 |
本事件を未然に防ぐために必要な予防策
委託先として
- VPN 機器の更新と MFA:外部公開機器は最優先でアップデートし、管理者・利用者とも多要素認証を必須にします。
- パスワードポリシーをネットワークごとに分けない:業務系だけでなく基幹系にも同じ強度のポリシーを適用し、管理者アカウントは長く推測困難なパスワードと MFA、定期的な棚卸しを行います。
- ログを取る:VPN 機器や認証サーバーのログを外部に保存し、取得できているかを定期的に確認します。ログがなければ侵入経路は分かりません。
- データの置き場所を技術で縛る:ルールを文書化するだけでなく、業務系から基幹系へのコピーができないよう、ネットワークと権限で制御します。イセトーも再発防止策として「管理区域外へデータの移送ができない環境」の構築を挙げています。
- 作業後のデータ削除と監査:委託業務で生じたデータの保管期限を決め、削除されているかを定期的に監査します。
委託元(金融機関・自治体・企業)として
- 委託先のデータ取扱いルールを契約に書く:保管場所、保管期限、削除方法、セキュリティ対策の水準を契約で定め、遵守状況を確認します。
- 委託先の外部公開機器と認証の状態を確認する:チェックリストの回答だけでなく、VPN 機器の更新状況や MFA の導入状況など、具体的な技術的対策を確認します。
- 渡すデータを最小限にする:通知書の作成に必要な項目だけを渡し、不要な項目を含めないようにします。
まとめ
イセトーの事件では、侵入の原因(約3年更新されていない VPN 機器と7年変わらない英小文字だけの管理者パスワード)と、被害を大きくした原因(ルールに反して基幹系に置かれ、削除されていなかった委託元のデータ)が重なりました。攻撃者は委託元のデータがあるはずの業務系には入れなかったにもかかわらず、約307万人分が流出しています。委託先の事故は、委託元の顧客・住民の被害になります。技術的な基本対策と、データを「置いてはいけない場所に置かせない」仕組みの両方が必要です。
■ メモ
本記事は、個人情報保護委員会「株式会社イセトーに対する個人情報の保護に関する法律に基づく行政上の対応について」(2025年3月)と、イセトーの公表資料(2024年10月)、報道をもとに、公表された範囲の事実を整理したものです。VPN 機器の製品名と脆弱性、認証回避の具体的な方法は、ログの不足により特定されていません。
参考資料
- 個人情報保護委員会「株式会社イセトーに対する個人情報の保護に関する法律に基づく行政上の対応について」(PDF)
- イセトー「不正アクセスによる個人情報漏えいに関するお詫びとご報告」(2024年10月)
- ITmedia エンタープライズ「イセトーのランサムウェア被害、感染経路はVPN 調査結果で明らかに」
- INTERNET Watch「イセトーがランサムウェア攻撃に関する調査結果を発表、KUMON会員情報漏えいなどの委託先」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








