2025年3月5日、NTTコミュニケーションズ(NTT Com) は、社内システムが不正アクセスを受け、法人顧客1万7,891社 の情報が外部に流出した可能性があると公表しました。対象は、サービスの開通や変更に関する情報を管理・流通する社内システム 「オーダ情報流通システム」 に格納されていた法人向けサービスの情報で、契約番号、契約名義、担当者名、電話番号、メールアドレス、住所、サービスの利用に関する情報が含まれます。
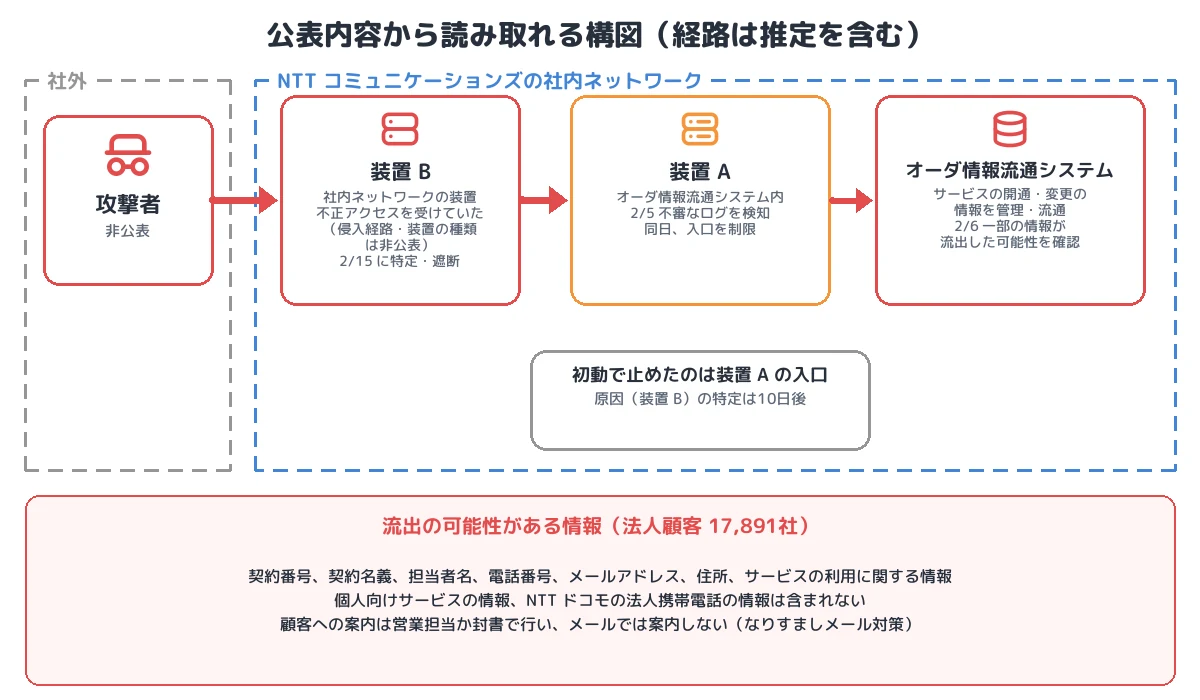
発見のきっかけは、2月5日に情報セキュリティ部が 装置A への通信で検知した不審なログでした。その後の調査で、社内ネットワークにある 装置B が不正アクセスを受けていたことが分かり、2月15日に遮断しています。侵入経路や装置の種類は公表されていないため、本記事では公表された事実を中心に、内部の踏み台となる装置が侵害された場合の考え方を整理します。
■ この記事のまとめ
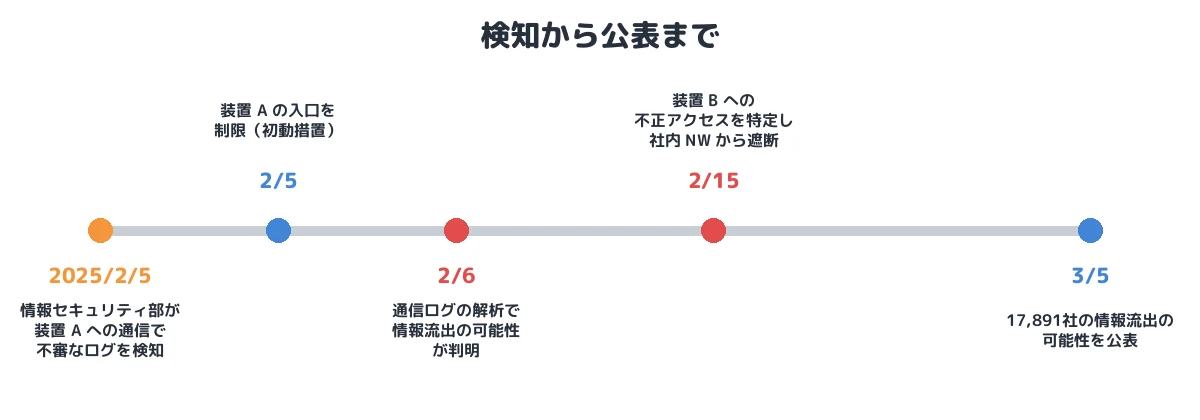
- 検知:2月5日、情報セキュリティ部がオーダ情報流通システム内の装置Aへの通信で不審なログを検知。同日、装置Aの入口を制限
- 流出の判明:装置Aと周辺システムへの通信ログを解析し、2月6日に一部の情報が外部に流出した可能性を確認
- 原因の特定:2月15日、社内ネットワークにある別の装置Bへの不正アクセスを特定し、社内ネットワークから遮断
- 影響:法人顧客1万7,891社の契約番号・契約名義・担当者名・電話番号・メールアドレス・住所・サービス利用情報。個人向けサービスと NTT ドコモの法人携帯電話の情報は含まず
- 未公表:装置A・Bの種類、装置Bへの侵入経路、攻撃者、流出の手法
- 分類:社内ネットワークの装置を踏み台にした、業務システムからの情報窃取
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | NTTコミュニケーションズ(現:NTTドコモビジネス) |
| 対象システム | オーダ情報流通システム(サービスの開通・変更に関する情報を管理・流通する社内システム) |
| 検知 | 2025年2月5日(装置Aへの通信の不審なログ) |
| 原因の特定 | 2月15日(社内ネットワークの装置Bへの不正アクセス) |
| 流出の可能性 | 法人顧客 17,891社 |
| 情報の項目 | 契約番号、契約名義、担当者名、電話番号、メールアドレス、住所、サービスの利用に関する情報 |
| 対象外 | 個人向けサービスの情報、NTT ドコモの法人向けスマートフォン・携帯電話の情報 |
| 侵入経路・攻撃者 | 非公表 |
| 二次被害 | 公表時点で確認されていない |
| 攻撃の分類 | 社内の装置の侵害と、それを踏み台にした情報窃取(詳細は非公表) |
事件の時系列
| 日付 | 出来事 |
|---|---|
| 2025年2月5日 | 情報セキュリティ部が、オーダ情報流通システム内の装置Aへの通信で不審なログを検知。同日、装置Aの入口を制限する初動措置 |
| 2月6日 | 装置Aと周辺システムへの通信ログを解析し、一部の情報が外部に流出した可能性を確認 |
| 2月15日 | 社内ネットワークの装置Bへの不正アクセスを特定し、社内ネットワークから遮断 |
| 3月5日 | 法人顧客1万7,891社の情報流出の可能性を公表 |
① 検知:装置Aへの通信の不審なログ
最初に異常に気付いたのは NTT Com の情報セキュリティ部で、オーダ情報流通システム内の 装置A に対する通信に不審なログを見つけました。同日中に装置Aの入口を制限し、翌6日には装置Aと周辺システムへの通信ログの解析から、一部の情報が外部に流出した可能性があることが分かっています。自社のセキュリティ部門がログから異常を検知し、当日中に初動の封じ込めを行えている点は、外部からの通報や暗号化の発生で初めて気付く事例が多い中では、早い対応です。
② 原因:社内ネットワークの装置B
調査を続けた結果、社内ネットワークにある装置B が不正アクセスを受けていたことが2月15日に特定され、装置Bは社内ネットワークから遮断されました。報道によれば、この装置Bへの不正アクセスが情報流出の可能性につながったとされています。公表内容から読み取ると、攻撃者は何らかの方法で装置Bに入り、そこを足場にして装置Aを含むオーダ情報流通システムにアクセスし、情報を持ち出したと考えられます(TA0008、T1213)。
ただし、装置A・Bがそれぞれ何の装置か(サーバー、ネットワーク機器、踏み台サーバーなど)、装置Bにどこから、どのように侵入されたのか(外部公開機器の脆弱性、認証情報の悪用など)、情報がどのような経路で外部に送られたのかは公表されていません。
初動で止めたのは装置Aの入口でしたが、原因である装置Bの特定はその10日後でした。異常が見つかった場所と、攻撃者の足場が別の装置だったことは、内部に入り込んだ攻撃者の調査では珍しくありません。
③ 影響:法人顧客の契約・担当者情報
流出の可能性があるのは、法人向けサービスの1万7,891社分の情報です(T1005)。契約番号や担当者名、連絡先、サービスの利用状況が分かると、攻撃者は「NTT Com の担当者」を装った精度の高いフィッシングメールや電話を仕掛けやすくなります。NTT Com は、影響を受けた可能性のある顧客には営業担当者か封書で案内し、メールでは案内しない としています。なりすましメールによる二次被害を防ぐための対応です。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | (非公表) | 装置Bへの不正アクセス(侵入経路は非公表) |
| 横展開 | TA0008(読み取り) | 装置Bを足場に、オーダ情報流通システムの装置Aへ |
| 収集 | T1213/T1005 | オーダ情報流通システムの法人顧客の情報 |
| 持ち出し | (手法は非公表) | 一部の情報が外部に流出した可能性 |
本事件を未然に防ぐために必要な予防策
公表情報が限られているため、内部の装置が踏み台にされる攻撃一般への対策として整理します。
侵害されにくくする
- 社内の装置も外部公開機器と同じ水準で管理する:社内ネットワークにある装置(サーバー、ネットワーク機器、運用管理用の踏み台)の脆弱性と認証情報を定期的に点検します。外部から到達できる経路がないかも確認します。
- 管理用アカウントの MFA と最小権限:装置の管理に使うアカウントは MFA を必須にし、使える装置と操作を限定します。
広がりを止める
- 重要システムへの到達経路を限定する:オーダ情報のような重要な情報を扱うシステムには、決められた装置・アカウントからしか接続できないようにします(マイクロセグメンテーション、特権アクセス管理)。
- 東西方向の通信の監視:社内の装置同士の通信を監視し、普段は通信しない装置間の接続や大量のデータ転送を検知します。NTT Com の初動も、装置Aへの通信の不審なログがきっかけでした。
二次被害を防ぐ
- 顧客への連絡手段を事前に決めておく:漏えいした連絡先を使ったなりすましに備え、「メールでは連絡しない」など公式の連絡手段を明示します。
まとめ
NTT Com の事件は、社内ネットワークにある1台の装置への不正アクセスが、業務システムからの法人顧客情報の流出につながった事例です。自社のセキュリティ部門がログの異常を当日中に検知して初動を取った一方で、攻撃者の足場だった装置Bの特定には10日かかりました。侵入経路は公表されていませんが、社内の装置であっても侵害されうること、重要なシステムへの到達経路を限定し、装置間の通信を監視することの重要性を示しています。
■ メモ
本記事は、NTT コミュニケーションズの公表(2025年3月5日)と報道をもとに、公表された範囲の事実を整理したものです。装置A・Bの種類、侵入経路、攻撃者、流出の手法は公表されていません。装置Bから装置Aへの経路は、公表内容からの読み取りです。
参考資料
- NTTドコモビジネス(旧 NTTコミュニケーションズ)「当社への不正アクセスによる情報流出の可能性について」(2025年3月5日)
- ITmedia NEWS「NTTコム、顧客約1万8000社の情報漏えいか 社内システムに不正アクセス」
- ケータイ Watch「NTT Comに不正アクセス、法人顧客1万7000社超の情報が外部に流出か」
- ScanNetSecurity「NTTコミュニケーションズに不正アクセス、17,891 社の顧客情報が流出した可能性」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








