2021年5月25日、富士通 は、プロジェクト運営で社内外の関係者と情報を共有するためのツール 「ProjectWEB」 を利用する一部プロジェクトが第三者の不正アクセスを受け、顧客から預かった情報の一部が窃取されたと公表し、ツールの運用を停止しました。これに先立つ5月20日には成田国際空港が、翌26日には国土交通省、内閣サイバーセキュリティセンター(NISC)、外務省が、それぞれの関係情報の流出を公表しています。国土交通省の資料には、少なくとも 約7.6万件分のメールアドレス が含まれていました。
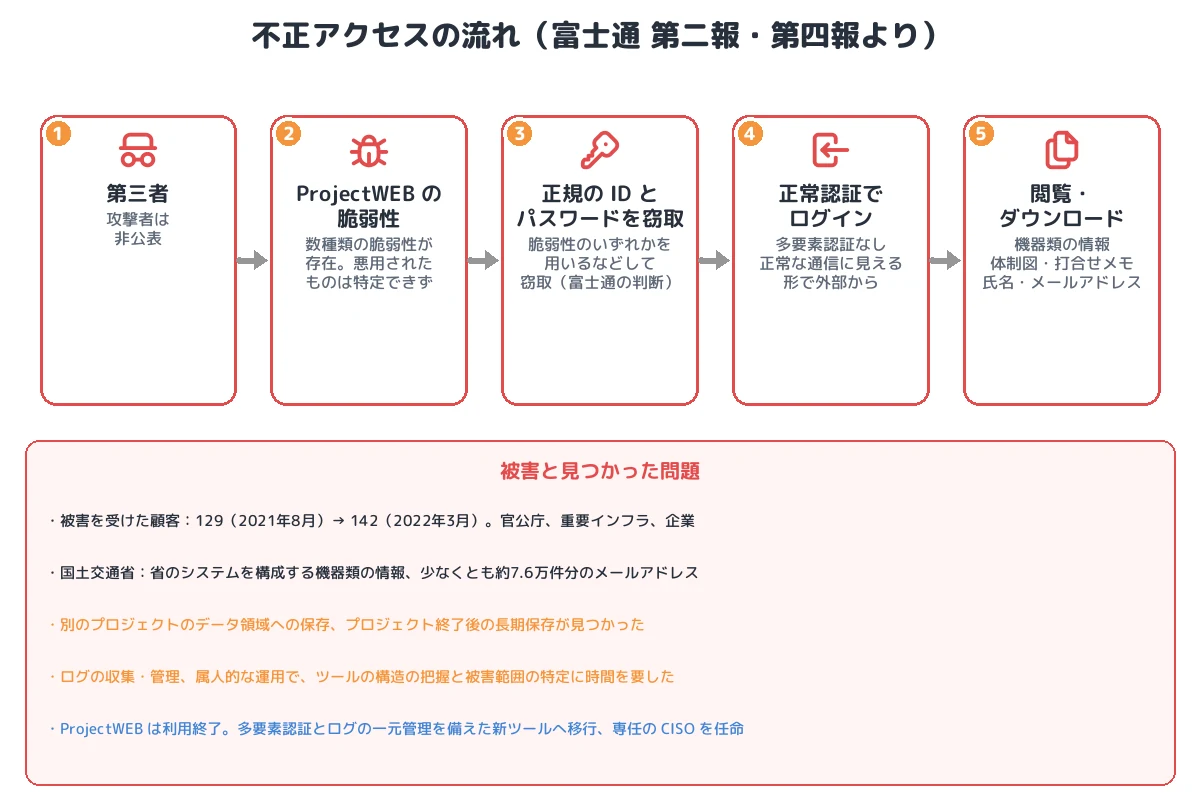
富士通は2021年12月の第四報で、ProjectWEB に 数種類の脆弱性 が存在し、第三者がそのいずれかを用いるなどして 正規の ID とパスワードを窃取 し、正常認証・正常通信に見える形で外部からアクセスしたと判断していると説明しました。ProjectWEB には 多要素認証が採用されておらず、不正アクセスを早期に検知する仕組みも十分ではありませんでした。被害を受けた顧客は最終的に 142 になりました。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:ProjectWEB の脆弱性のいずれかを用いるなどして正規の ID とパスワードを窃取(富士通の判断。悪用された脆弱性は特定できず)
- アクセス:窃取した ID とパスワードで、正常認証・正常通信に見える形で外部からログイン。多要素認証はなし
- 被害:保存されていた資料の閲覧・ダウンロード。機器類の情報、体制図、打合せメモ、進捗管理表、氏名・メールアドレスなど。被害を受けた顧客は142
- 検知と調査:2021年5月6日に一部プロジェクトで可能性を認知。ログの管理や属人的な運用で、被害範囲の特定に時間を要した
- 事後:ProjectWEB は利用終了。多要素認証とログの一元管理を備えた新ツールへ移行、専任の CISO を任命
- 分類:委託先が運営する共有ツール(SaaS 的な社外公開サービス)への、正規アカウントを使った不正アクセス
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 富士通(ProjectWEB の運営者)と、ProjectWEB を利用していた顧客142 |
| ProjectWEB | プロジェクト運営で社内外の関係者と情報を共有するためのツール。外部からアクセスできた |
| 初期侵入 | ProjectWEB に存在した数種類の脆弱性のいずれかを用いるなどして、正規の ID とパスワードを窃取(富士通の判断) |
| 不正アクセス | 窃取した ID とパスワードで、正常認証・正常通信に見える形で外部からアクセス |
| 認知 | 2021年5月6日(一部プロジェクトで不正アクセスの可能性を認知) |
| 被害 | 保存されていた情報の一部の閲覧・ダウンロード。顧客129(2021年8月)→ 142(2022年3月) |
| 主な公表組織 | 成田国際空港、国土交通省、NISC、外務省など |
| 欠けていた対策 | 多要素認証、不正アクセスを早期に検知する仕組み(富士通 第四報) |
| 攻撃者・脆弱性 | 非公表(悪用された脆弱性は特定できず) |
事件の時系列
| 日付 | 出来事 |
|---|---|
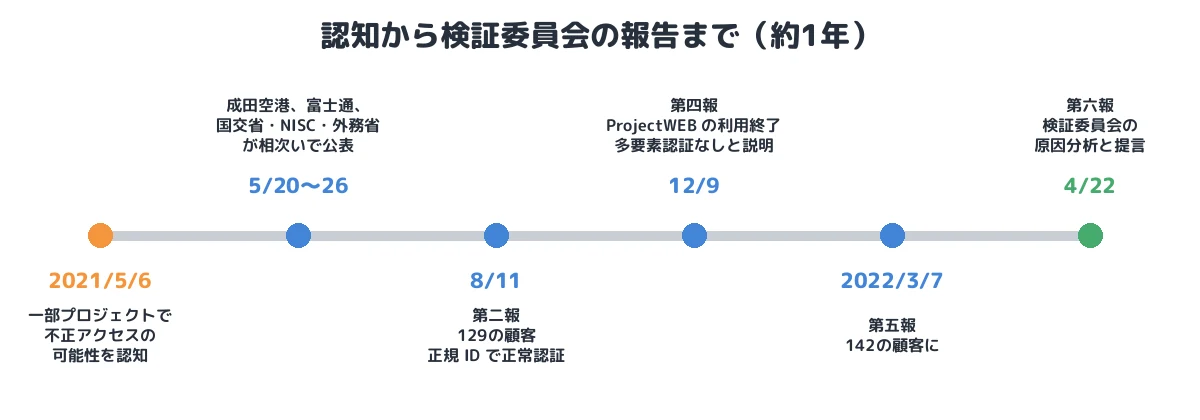
| 2021年5月6日 | 富士通が、ProjectWEB を利用する一部プロジェクトで不正アクセスの可能性を認知し、調査を開始 |
| 5月20日 | 成田国際空港が、運航情報管理システムに関する情報の流出を公表(報道) |
| 5月25日 | 富士通が公表。ProjectWEB の運用を停止 |
| 5月26日 | 国土交通省(機器類の情報、約7.6万件分のメールアドレス)、NISC、外務省が公表 |
| 6月2日 | NISC が、情報共有訓練に参加した組織の名称、参加者の役職、氏名の一部の流出を公表(報道) |
| 8月11日 | 第二報。129の顧客で情報が閲覧・ダウンロードされた。正規の ID とパスワードによる正常認証 |
| 9月24日 | 第三報。10月1日付で専任の CISO を任命 |
| 12月9日 | 第四報。ProjectWEB の利用終了と新ツールへの移行。数種類の脆弱性の存在、多要素認証の不採用を説明 |
| 2022年3月7日 | 第五報。被害を受けた顧客を142に修正 |
| 3月28日 | 検証委員会から調査・検証報告書を受領 |
| 4月22日 | 第六報。検証委員会の原因分析と再発防止の提言を公表 |
① 初期侵入:脆弱性と認証情報の窃取
富士通は第二報(2021年8月11日)で、第三者が 正規の ID とパスワードを使用し、正常認証および正常通信により ProjectWEB に外部から不正アクセスしたと説明し、ログインできた原因は何らかの脆弱性の悪用である可能性が高いとしました。第四報(12月9日)では、脆弱性を悪用した侵入、運用管理者や一般利用者の端末のマルウェア感染など、あらゆる可能性を考慮して調査した結果、ProjectWEB に 数種類の脆弱性 が存在していたことを確認したと説明しています。悪用された脆弱性は特定できませんでしたが、第三者がそのいずれかを用いるなどして正規の ID とパスワードを窃取したと判断しています(T1190、とみられる)。脆弱性の種類や識別番号は 非公表 です。
② 不正アクセス:正規アカウントによる正常ログイン
窃取された ID とパスワードでのログインは、ProjectWEB から見れば正常な認証でした(T1078 Valid Accounts)。第四報によれば、ProjectWEB には 多要素認証が採用されておらず、不正アクセスを早期に検知する仕組みも十分ではありませんでした。パスワードだけで外部からログインできる構成で、正規の利用者と区別する手がかりが乏しかったことになります。
③ 被害:共有ツールに集まっていた資料
第二報によれば、閲覧・ダウンロードされたのは、顧客のシステムに関する情報(システムを構成する機器類に関する情報など)、プロジェクト運営に関する資料(体制図、打合せメモ、作業項目一覧、進捗管理表、社内事務手続きに関する資料など)、その他公開情報などで、一部に顧客や関係者の氏名・メールアドレスなどの個人情報が含まれていました(T1213 Data from Information Repositories)。
国土交通省は、省のシステムを構成する機器類に関する情報と、職員の業務用メールアドレスや省のメーリングリストに登録されていた省外の方のメールアドレスなど、少なくとも約7.6万件分のメールアドレスが含まれていたと公表しました。省のシステムへの不正アクセスは確認されていないとしています。報道によれば、NISC は情報システムに関する情報と、情報共有訓練に参加した組織の名称や参加者の役職・氏名の一部、外務省はデジタル・ガバメントの実現に向けた検討資料、成田国際空港は運航情報管理システムに関する資料の流出を公表しました。
第四報は、調査の過程で、あるプロジェクトのデータが別のプロジェクトのデータ領域に保存されていた 事例や、プロジェクト終了後も長期間データが保存されていた 事例が見つかったとしています。一つの共有ツールに多数の顧客の資料が集まり、管理が行き届いていなかったことが、被害の広がりにつながったとみられます。
④ 検知と調査の遅れ
富士通は5月6日に一部プロジェクトで不正アクセスの可能性を認知しましたが、公表は5月25日で、被害を受けた顧客の数は8月に129、2022年3月に142と増えていきました。第四報は、調査で判明した問題として「不正アクセス防止対策」「ログの収集、管理方法」「情報管理」を挙げています。
検証委員会は、発覚後の対応が遅れた原因として、個別プロジェクトのインシデントとの前提で対応していたこと、属人的運用やログ管理の不適切さ により ProjectWEB の構造の把握に時間を要したこと、ProjectWEB の性質について共通認識が乏しく、被害の可能性がある情報の重要性や業務への影響を想定できなかったことなどを指摘しました。
⑤ 原因の分析:運用と組織の問題
検証委員会は不正アクセスの原因として、情報保護の体制が不十分だったこと、人員・予算の制約 などからセキュリティの強化・管理に手が回らなかったこと、不正アクセスを直ちに検知する体制が整っていなかったこと、各テナントの管理に関わる事項の多くが テナント管理者に委ねられていた ことを指摘しています。真因としては、ProjectWEB が当初の想定より幅広い環境や目的で なし崩し的に利用 されていたこと、組織が縦割りで社内システムが一元的に管理されていなかったこと、利便性やコスト削減の意識から情報管理やセキュリティが優先されない場合があったことなどを挙げました。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application(とみられる) | ProjectWEB に数種類の脆弱性。いずれかを用いるなどして認証情報を窃取(富士通の判断、特定できず) |
| 初期アクセス・永続化 | T1078 Valid Accounts | 窃取した正規の ID とパスワードで正常認証。多要素認証なし |
| 収集 | T1213 Data from Information Repositories | 共有ツールに保存された機器類の情報、プロジェクト資料、個人情報の閲覧・ダウンロード |
本事件を未然に防ぐために必要な予防策
- 外部公開する共有ツールの多要素認証:ID とパスワードが窃取されても、それだけではログインできないようにします。富士通も新ツールで多要素認証を導入しました。
- 社内開発ツールの脆弱性診断と修正:ProjectWEB には数種類の脆弱性が存在していました。自社で運営し外部に公開するツールも、製品と同じ水準で診断と修正の対象にします。
- ログの一元管理と不審な挙動の監視:ログを一元的に収集・保全し、通常と異なる接続元や大量のダウンロードを検知できるようにします。本件ではログの管理が不適切で、被害範囲の特定に時間を要しました。
- データの保存範囲と期間の管理:プロジェクトごとのアクセス範囲を厳格に分け、別の領域への保存を防ぎ、プロジェクト終了後のデータは削除します。共有ツールに置く情報は必要最小限にします。
- 社内システムの一元管理と責任の明確化:テナント管理を各プロジェクトに任せきりにせず、全社で資産と管理状況を把握します。発注者の側も、委託先が使う共有ツールの認証・監視・事故時の連絡体制を契約で確認します。
まとめ
富士通 ProjectWEB の事件は、多数の顧客の資料が集まる社外向けの共有ツールが、多要素認証のないまま運用され、窃取された正規の ID とパスワードで正常にログインされた事例です。悪用された脆弱性は特定できず、ログの管理や属人的な運用のために被害範囲の特定にも時間を要しました。検証委員会は、ツールがなし崩し的に利用され、人員・予算の制約や縦割りの組織のためにセキュリティが後回しになっていたことを真因に挙げています。共有ツールは、置かれる情報の重要度に見合った認証、監視、データ管理が必要であることを示しています。
■ メモ
本記事は、富士通の公表(2021年5月25日、8月11日、9月24日、12月9日、2022年3月7日、4月22日)、国土交通省の公表(2021年5月26日)と報道をもとに、公表された範囲の事実を整理したものです。富士通は攻撃者と、悪用された脆弱性を公表していません(特定に至らず)。
参考資料
- 富士通「プロジェクト情報共有ツールへの不正アクセスについて(第六報)」(2022年4月22日)
- 富士通「検証委員会からご指摘頂いた事項」(第六報 別紙、PDF)
- 富士通「プロジェクト情報共有ツールへの不正アクセスについて(第五報)」(2022年3月7日)
- 富士通「プロジェクト情報共有ツールへの不正アクセスについて(第四報)」(2021年12月9日)
- 富士通「プロジェクト情報共有ツールへの不正アクセスについて(第三報)」(2021年9月24日)
- 富士通「プロジェクト情報共有ツールへの不正アクセスについて(第二報)」(2021年8月11日)
- 富士通「プロジェクト情報共有ツールへの不正アクセスについて」(2021年5月25日)
- 国土交通省「富士通株式会社が管理・運営するプロジェクト情報共有ツールへの不正アクセスによる国土交通省関係情報の流出について」(2021年5月26日)
- ITmedia NEWS「富士通製ツールへの不正アクセスで複数省庁や企業の情報が流出 国交省職員のメールアドレス7.6万件も確認」
- ScanNetSecurity「富士通が管理する情報共有ツールに不正アクセス、成田空港の運航情報管理システム情報流出」
- ScanNetSecurity「NISCのサイバーセキュリティ情報共有訓練参加者の個人情報流出、富士通 プロジェクト情報共有ツールへの不正アクセスで」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








