2026年10月20日、日本電気株式会社(NEC) は、システム開発・保守業務を委託している企業(以下「委託先」)がサイバー攻撃を受け、委託先の正規アカウントの認証情報 を悪用されて、複数の顧客のシステムに障害と情報漏えいが起きたと公表しました。
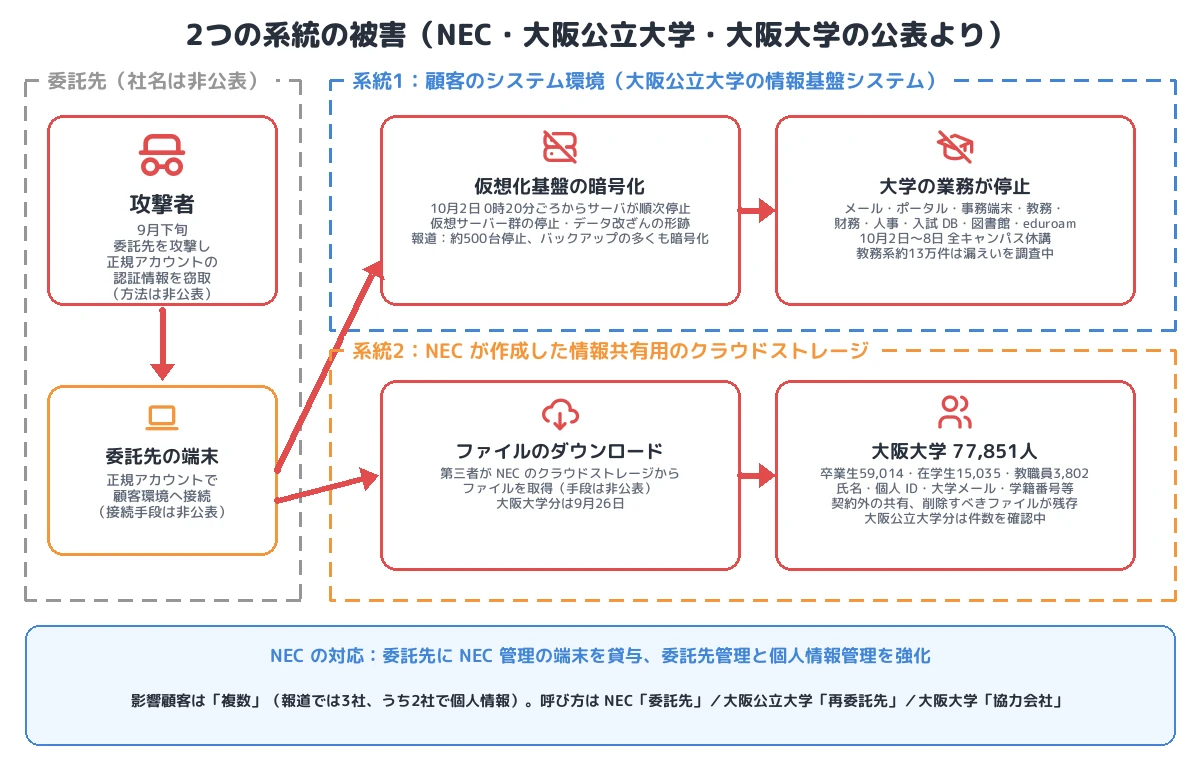
被害は2つの系統に分かれます。1つは、委託先の端末から正規アカウントで顧客のシステム環境に入られ、サーバ内のファイルを 暗号化 された被害です。大阪公立大学 では10月2日未明に情報基盤システムの仮想サーバー群が停止し、全キャンパスが1週間休講しました。もう1つは、NEC が顧客との情報共有に使っていた クラウドストレージ のファイルが第三者にダウンロードされた被害で、大阪大学 では卒業生・在学生・教職員 77,851人 の情報が漏えいしました。委託先の社名、認証情報が盗まれた方法、顧客環境への接続手段は公表されていません。
■ この記事のまとめ
- 入口:NEC の委託先(大阪公立大学の表記では「再委託先」)の正規アカウントの認証情報が、2026年9月下旬に窃取された。窃取の方法は非公表
- 系統1(ランサムウェア):委託先の端末から正規アカウントで顧客環境に侵入し、ファイルを暗号化。大阪公立大学では10月2日未明に仮想サーバー群が停止、メール・学内ポータル・教務・財務・人事などが利用不能に
- 系統2(クラウドストレージ):NEC が作成したクラウドストレージのファイルが第三者にダウンロードされた。大阪大学は9月26日のダウンロードで77,851人分が漏えい。契約外の共有と、削除すべきファイルの保持があった
- 影響顧客:NEC は「複数」。報道では3社で、うち2社で個人情報の漏えい
- 非公表:委託先の社名、認証情報の窃取方法、多要素認証の有無、接続手段、ランサムウェアの名称、身代金要求の有無
- 分類:信頼関係(委託先のアクセス経路)の悪用と正規アカウントによる侵入、ランサムウェアによる暗号化、クラウドストレージからの窃取
概要
| 項目 | 内容 |
|---|---|
| 委託元(公表者) | 日本電気株式会社(NEC) |
| 攻撃を受けた企業 | NEC のシステム開発・保守の委託先(社名は非公表) |
| 入口 | 委託先の正規アカウントの認証情報の窃取(2026年9月下旬) |
| 影響顧客 | 「複数」(報道では3社、うち2社で個人情報) |
| 大阪公立大学 | 情報基盤システム(仮想化基盤)がランサムウェアで暗号化。NEC のクラウドストレージからも個人情報とシステム関連情報が漏えい(件数は NEC に確認中)。仮想化基盤内の教務系約13万件は漏えいの有無を調査中 |
| 大阪大学 | 全学教育用電子計算機システムの運用を NEC に委託。同システムへの不正アクセスの痕跡はなく、NEC のクラウドストレージから77,851人分が漏えい |
| 大阪大学で漏えいした情報 | 氏名、大阪大学個人 ID、大学が付与するメールアドレス、学籍番号または職員番号、所属情報(対象者により異なる) |
| 非公表 | 委託先の社名、窃取の方法、接続手段、製品名、攻撃者、身代金要求の有無 |
事件の時系列
| 日時 | 出来事 |
|---|---|
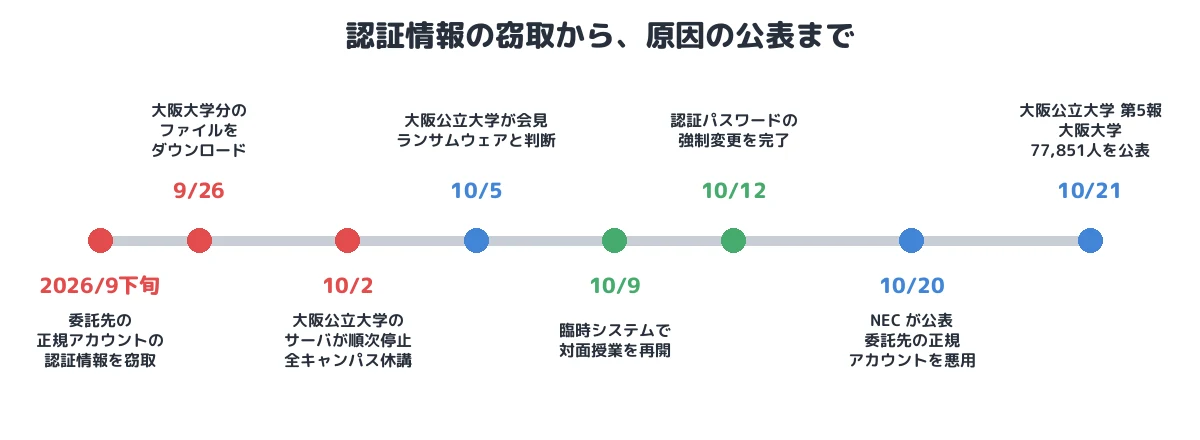
| 2026年9月下旬 | NEC の委託先がサイバー攻撃を受け、正規アカウントの認証情報が窃取される |
| 9月26日 | 大阪大学の個人情報を含むファイルが、NEC のクラウドストレージから第三者にダウンロードされる |
| 10月2日 0時20分ごろ | 保守のベンダーが、大阪公立大学の情報基盤システムのサーバが順次停止するのを確認 |
| 10月2日 4時ごろ以降 | 現地で仮想サーバー群の停止と一部データの改ざんの形跡を確認。8時15分に危機対策本部を設置。大阪公立大学は10月8日まで全キャンパスを休講 |
| 10月5日 | 大阪公立大学が記者会見。ランサムウェア攻撃と判断 |
| 10月9日 | 大阪公立大学が臨時ネットワークと臨時システムで対面授業を再開。NEC が大阪大学に9月26日のダウンロードを報告 |
| 10月12日 | 大阪公立大学が全利用者の認証パスワードの強制変更を完了 |
| 10月20日 | NEC が大阪公立大学に原因と情報漏えいを報告し、17時に公表 |
| 10月21日 | 大阪公立大学が第5報(原因は NEC 再委託先の正規アカウントによる不正アクセス)、大阪大学が77,851人分の漏えいを公表 |
① 初期アクセス:委託先の正規アカウント
攻撃者は、NEC の委託先を攻撃して 正規アカウントの認証情報 を窃取しました。窃取の方法(フィッシング、インフォスティーラー、委託先のシステムの脆弱性など)、多要素認証の有無は公表されていません。NEC は、そのうえで「委託先の端末から正規アカウントを用いた不正アクセス」が顧客のシステム環境に行われたとしています(T1199、T1078)。
保守のために常時有効になっている委託先のアカウントは、接続元も操作内容も「いつもの保守」と区別しにくく、単純な不正ログインの検知では捉えにくい入口です。顧客環境への接続手段(VPN、リモート保守回線など)や、侵入後の権限昇格・横展開の方法は公表されていません。
② 系統1:仮想化基盤の暗号化(大阪公立大学)
大阪公立大学の情報基盤システムは NEC が保守・運用を受託しており、障害の場所は 仮想化基盤システム でした。10月2日の0時20分ごろからサーバが順次停止し、現地では仮想サーバー群の停止と一部データの改ざんの形跡が確認されました。NEC は「サーバ内のファイルが暗号化され、各種システムが利用できない状態」になったと説明しています(T1486)。報道によると、停止したサーバは約500台で、バックアップの多くも暗号化されました(T1490 とみられる)。
仮想化基盤が暗号化されると、その上の多数のサーバが同時に止まります。大学では、学内ネットワーク、OMU メール、各 Web サイト、教職員用ポータル、事務端末へのログイン、財務会計、人事・給与、教務、入試の情報データベース、図書館のシステムが使えなくなりました。認証基盤が止まったため、学外の大学でも使える無線 LAN の eduroam も利用できなくなりました。eduroam は所属機関の認証サーバに問い合わせる仕組みのためです。医学部附属病院のシステムには影響がありませんでした。
大学は臨時ネットワークと臨時の Moodle などを構築して10月9日に対面授業を再開し、10月12日に全利用者の認証パスワードの強制変更を完了しました。仮想化基盤内の教務系の約13万件については、漏えいの有無を調査中です。ランサムウェアの名称と身代金要求の有無は公表されていません。
③ 系統2:NEC のクラウドストレージからの窃取(大阪大学など)
もう1つの被害は、NEC が作成し、顧客との情報共有に使っていた クラウドストレージ のファイルが、第三者にダウンロードされたものです(T1530)。ストレージへのアクセスに使われた認証情報や手段は公表されていません。
大阪大学では、全学教育用電子計算機システムそのものへの不正アクセスの痕跡は確認されていません。漏えいしたのは、NEC が 大学に報告していない協力会社 と共有するために、契約に基づかずに クラウドストレージに置き、作業後も 削除していなかった ファイルで、9月26日にダウンロードされました。対象は卒業生59,014人、在学生15,035人、教職員3,802人の計77,851人です。大阪大学はこの点を「重大な問題」としています。大阪大学のいう協力会社が、NEC のいう委託先と同じ会社かどうかは公表されていません。
④ 対応
NEC は、委託先に NEC が管理する端末を貸与するなどの対策を進め、委託先管理と個人情報管理の強化を再発防止策としています。大阪公立大学は、大阪府・大阪市、文部科学省、警察、JPCERT/CC、個人情報保護委員会に報告し、卒業生・保護者向けの相談窓口を設けました。大阪大学は、漏えいした情報を使ったフィッシングメールやなりすましメールへの注意を呼びかけています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1199 Trusted Relationship/T1078 Valid Accounts | 委託先の端末から、窃取された正規アカウントで顧客環境へ |
| 認証情報アクセス | (非公表) | 委託先の正規アカウントの認証情報を窃取(方法は非公表) |
| 横展開 | T1021 Remote Services(とみられる) | 委託先の端末から顧客環境へリモート接続(手段は非公表) |
| 収集 | T1530 Data from Cloud Storage | NEC のクラウドストレージのファイルをダウンロード(大阪大学分は9月26日) |
| 影響 | T1486 Data Encrypted for Impact/T1490(とみられる) | 仮想サーバー群の停止と暗号化。報道ではバックアップの多くも暗号化 |
本事件を未然に防ぐために必要な予防策
- 委託先のアクセス経路を棚卸しする:顧客環境に入れる委託先・再委託先のアカウント、端末、接続経路を一覧にし、常時有効の保守アカウントは作業時だけ有効にします。NEC が始めた「管理された端末の貸与」のように、接続元の端末を委託元が管理します。
- 保守アカウントにも多要素認証と接続元の制限:正規アカウントの悪用は、パスワードだけでは防げません。多要素認証、接続元 IP・端末の制限、作業時間帯の制限、特権アクセス管理(PAM)による操作の記録を組み合わせます。
- 再委託の事前承認を守らせる:大阪大学では、大学が知らない協力会社が関与していました。再委託の承認と、承認した範囲以外へのデータ共有の禁止を契約で定め、遵守を確認します。
- 共有ストレージのデータを最小化する:作業後に削除すべきファイルが残っていたことが漏えいを生みました。共有の期限、アクセス権、削除の確認を運用に組み込みます。
- 仮想化基盤とバックアップを分離する:仮想化基盤の管理画面への経路を保守用ネットワークから分け、バックアップは本番の権限で消せない場所(オフライン、変更不可の保存)に置きます。
まとめ
NEC 委託先の事件は、委託先から盗まれた正規アカウントという「信頼された入口」から、顧客の仮想化基盤の暗号化と、委託元が管理するクラウドストレージからの漏えいが同時に起きた事例です。大学側のシステムに脆弱性がなくても、保守を担う委託先、さらにその先の協力会社の管理が破られれば被害は及びます。委託先のアカウントと端末、再委託、共有データの3つを委託元が把握し、管理できているかが問われました。
■ メモ
本記事は、NEC(2026年10月20日)、大阪公立大学(第1報〜第5報、記者会見資料)、大阪大学(10月21日)の公表と報道をもとに、公表された範囲の事実を整理したものです。委託先の社名、認証情報の窃取方法、接続手段、製品名、攻撃者、身代金要求の有無は公表されていません。サーバの台数とバックアップの暗号化は報道によるものです。
参考資料
- NEC「委託先への不正アクセスに起因するお客さまのシステム障害、情報漏えいに関するお詫び」(2026年10月20日)
- 大阪公立大学「本学情報基盤システムにおける障害の発生について【第5報】委託先公表のサイバー攻撃事案に伴うシステム障害・情報漏洩について」(2026年10月21日)
- 大阪公立大学「本学情報基盤システムにおける障害の発生について【第1報】」(2026年10月2日)
- 大阪公立大学「情報基盤システムにおける障害に関する記者会見を実施」(2026年10月6日)
- 大阪公立大学「基盤系システムの利用停止 (eduroam等) のお知らせ」(2026年10月13日)
- 大阪大学「委託事業者における個人情報漏えいについて」(2026年10月21日)
- piyolog「NEC委託先への不正アクセスについてまとめてみた」
- ITmedia NEWS「NECの委託先にサイバー攻撃 正規アカウント悪用し顧客のサーバ暗号化、個人情報の漏えいも」(2026年10月20日)
- ITmedia NEWS「大阪大、学生など7.8万人の情報漏えい NECが無断で協力会社とデータ共有」(2026年10月22日)
- @IT「「まさかそこから」大阪公立大のランサム被害、NEC委託先への攻撃が発端と判明:正規アカウント盗まれる」(2026年10月22日)
- 日本経済新聞「大阪公立大学にランサム攻撃 個人情報、13万人流出恐れ」(2026年10月5日)
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。