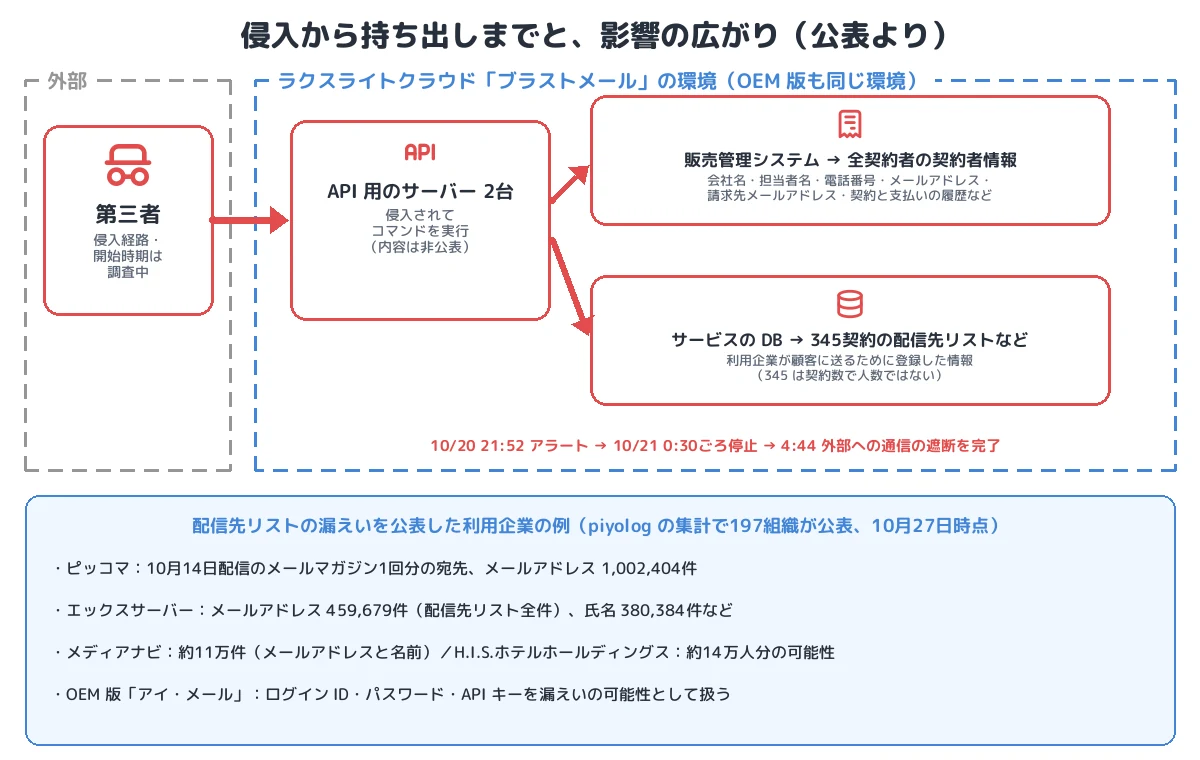
2026年10月21日、株式会社ラクス は、子会社の 株式会社ラクスライトクラウド が提供するクラウド型のメール配信サービス「ブラストメール」で不正アクセスが発生し、データが持ち出されたと公表しました。第三者は API 用のサーバー2台 に侵入して コマンドを実行 し、そこから 販売管理システム と サービスのデータベース に接続してデータを持ち出していました。
漏えいは2層に分かれます。1つは 全契約者の契約者情報(会社名、担当者名、電話番号、メールアドレス、契約・支払いの履歴など)、もう1つは一部の契約者が登録していた 配信先リスト などで、11月3日時点で 345契約 で確認されています。配信先リストは利用企業の顧客の情報で、ピッコマはメールアドレス 1,002,404件、エックスサーバーは 459,679件 の漏えいを公表しました。侵入経路と侵入の開始時期は調査中です。
■ この記事のまとめ
- 対象:ラクスライトクラウドのメール配信サービス「ブラストメール」(OEM 版のアイ・コミュニケーション「アイ・メール」も同じ環境)
- 攻撃の流れ:API 用のサーバー2台に侵入 → コマンドを実行 → 販売管理システムとサービスのデータベースに接続 → データを持ち出し
- 検知と停止:2026年10月20日21時52分にシステム監視のアラート。10月21日0時30分ごろ管理画面・API を緊急停止し、4時44分に外部への通信の遮断を完了
- 漏えい:全契約者の契約者情報、345契約の配信先リストなど(11月3日時点。件数は契約数で人数ではない)。クレジットカード番号は保持しておらず対象外
- 利用企業の公表:ピッコマ 1,002,404件、エックスサーバー 459,679件、メディアナビ約11万件など。piyolog の集計では10月27日時点で197組織が公表
- 非公表:侵入経路、侵入の開始時期、脆弱性、OS・ミドルウェアなどの製品名
- 分類:公開サーバーを足場にした社内システム・DB への到達と大量の持ち出し。メール配信 SaaS の侵害による利用企業の顧客情報の漏えい
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 株式会社ラクスライトクラウド(株式会社ラクスの100%子会社) |
| 対象サービス | ブラストメール(クラウド型メール配信。管理画面と API を提供)、OEM 版「アイ・メール」 |
| 侵入されたもの | API 用のサーバー2台 |
| 持ち出し元 | 販売管理システム、サービスのデータベース |
| 検知 | 2026年10月20日21時52分(システム監視のアラート) |
| 停止 | 10月21日0時30分ごろから管理画面・API・メール配信を停止(11月3日時点で継続) |
| 漏えいした情報 | 全契約者の契約者情報(会社名、担当者名、電話番号、メールアドレス、請求先メールアドレス、契約と支払いの履歴など)、345契約の配信先リストなど |
| 含まれない情報 | クレジットカード番号(保持していない) |
| 原因 | 侵入経路は調査中(非公表) |
| 再開 | 新しい環境で11月11日ごろの再開を目指す(OEM 版は未定) |
事件の時系列
| 日時 | 出来事 |
|---|---|
| 侵入の開始 | 非公表 |
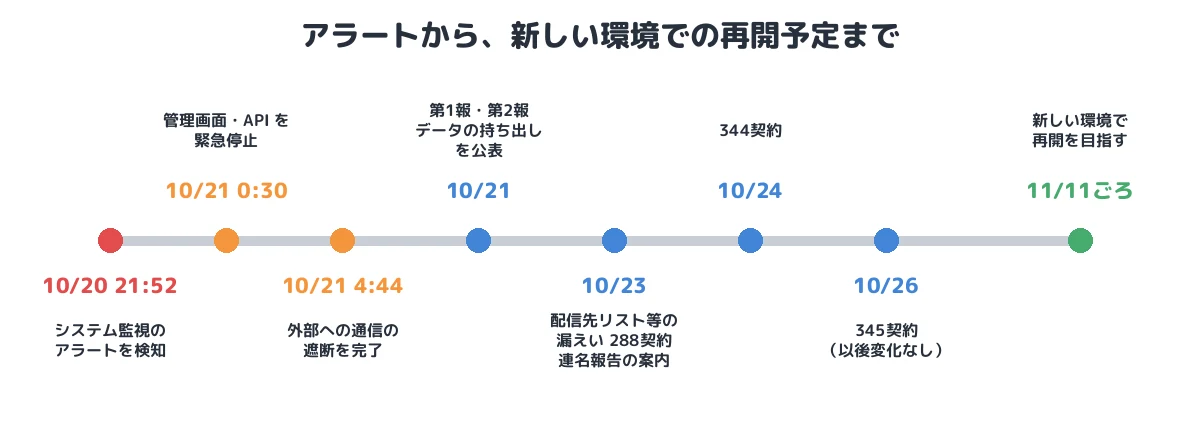
| 2026年10月20日 21:52 | システム監視のアラートを検知し、初動対応を開始 |
| 10月20日 22:39〜22:41 | パスワード再設定メールなどのシステムメール通知を停止 |
| 10月21日 0:27〜0:37 | 全サービスへの通信を社内からのみに制限し、管理画面と API を緊急停止 |
| 10月21日 1:00〜1:06 | API への外部からの通信と、サーバーから外部への通信を遮断。配信処理が停止 |
| 10月21日 4:44 | 外部への通信の遮断を完了 |
| 10月21日 | ラクスが第1報と第2報を公表。グループの7サービスを予防措置として一時停止(10月22日に再開) |
| 10月23日 | 配信先リストなどの漏えいを288契約で確認。個人情報保護委員会への連名報告・代行報告の案内を開始 |
| 10月24日 | 344契約に増加 |
| 10月26日 | 外部調査で1件判明し345契約に(以後変化なし) |
| 11月2日 | 「安全性に配慮した新しい環境」で11月11日ごろの再開を目指すと公表 |
| 11月3日 | 新たな漏えいはなし(11月3日12時更新) |
① 初期アクセス:API 用サーバー2台
第三者が最初に侵入したのは、外部から利用される API 用のサーバー2台 です。侵入の手段(脆弱性の悪用か、認証情報の悪用か、設定の不備か)と侵入の開始時期は「調査中」とされています(T1190 または T1078 が候補ですが、どちらかは非公表)。侵入したサーバーでは コマンドが実行 されました(T1059)。実行されたコマンドの内容や権限は公表されていません。
同じ時期に、PHP の深刻な脆弱性(CVE-2026-109618、CVE-2026-109619)が10月21日に公表されていますが、ブラストメールの侵入原因とこれらの脆弱性を結び付ける公表はありません。ラクスが10月22日に出した PHP の脆弱性への対応状況の一覧にも、ブラストメールは含まれていません。
② 横展開:販売管理システムとサービス DB へ
攻撃者は API 用のサーバーから、販売管理システム と サービスのデータベース に接続しました。外部に公開されたサーバーから、契約者の請求情報を持つ社内の販売管理システムと、利用者の配信先リストを持つデータベースの両方に届いたことになります。接続に使った認証情報の入手方法や、権限昇格の有無は公表されていません。公開サーバーと基幹系システムの間のネットワークや権限の分離が、どこまで行われていたかが論点になります。
③ 持ち出し:2層の漏えい
| 層 | 対象 | 持ち出し元 |
|---|---|---|
| 契約者情報 | 全契約者(会社名、担当者名、電話番号、メールアドレス、請求先メールアドレス、契約と支払いの履歴など) | 販売管理システム |
| 配信に関する情報 | 345契約の配信先リストなど(契約ごとに個別連絡) | サービスのデータベース |
データの取得(T1213 とみられる)と外部への送信の経路は公表されていません。同社は対処の中心に、サーバーから外部への通信の遮断(10月21日1時ごろ開始、4時44分完了)を置いています。
配信先リストは、利用企業が自社の顧客に送るためにブラストメールに登録していたメールアドレスなどです。そのため、被害は利用企業の顧客に及びました。
| 利用企業 | 公表された内容 |
|---|---|
| ピッコマ | 2026年10月14日に配信したメールマガジン1回分の宛先、メールアドレス1,002,404件 |
| エックスサーバー | メールアドレス459,679件(配信先リスト全件)、氏名380,384件など。パスワード・住所・決済情報は対象外 |
| メディアナビ | 約11万件のメールアドレスと名前 |
| H.I.S.ホテルホールディングス | ホテル会員約14万人分の氏名・メールアドレスの可能性 |
OEM 版のアイ・メールは、通常のブラストメールと環境が分離されておらず、影響範囲に含まれました。アイ・コミュニケーションは、ログイン ID、パスワード、API キーを漏えいの可能性があるものとして扱い、再開時に初期化が必要になる見込みとしています。
④ 対応:新しい環境での再開と連名報告
ラクスライトクラウドは、既存の環境ではなく「安全性に配慮した新しい環境」を準備し、11月11日ごろの再開を目指しています。侵害された環境を修正して使い続けるのではなく、作り直す方針です。
配信先リストの本人への通知と個人情報保護委員会への報告の義務は、データを預けた利用企業にあります。同社は委員会の確認を得て、民間企業の 連名報告 と、行政機関・地方公共団体の 代行報告 を取りまとめています。親会社のラクスは10月21日、予防措置としてグループの7サービスとコーポレートサイトなどを一時停止し、翌日に再開しました。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190/T1078(いずれかは非公表) | API 用のサーバー2台に侵入(経路は調査中) |
| 実行 | T1059 Command and Scripting Interpreter | 侵入したサーバーでコマンドを実行 |
| 横展開 | (手段は非公表) | API 用のサーバーから販売管理システムとサービス DB に接続 |
| 収集 | T1213 Data from Information Repositories(とみられる) | 全契約者の契約者情報、345契約の配信先リストなど |
| 持ち出し | TA0010(経路は非公表) | データを持ち出し。同社はサーバーから外部への通信を遮断 |
本事件を未然に防ぐために必要な予防策
- 公開サーバーと基幹系の分離:API サーバーから販売管理システムやデータベースへ直接接続できる経路と権限を最小にします。API サーバーに必要な操作だけを許可した専用のアカウントや、内部 API を経由する構成にし、侵入されても社内の別システムに届かないようにします。
- 外向き通信の制限:サーバーから外部への通信は、必要な宛先だけを許可します。本件でも、外部への通信の遮断が対処の中心になりました。平時から制限していれば、持ち出しを止めるか、遅らせることができます。
- 検知から停止までの手順:本件はアラートから約2時間40分で管理画面・API を停止し、約7時間で外部通信の遮断を完了しました。サービス全体を止める判断の基準と権限を、事前に決めておきます。
- 環境の共有範囲を把握する:OEM 版が同じ環境で動いていたため、提供先とその利用企業にまで影響が広がりました。OEM や再委託で同じ環境を共有している場合、利用企業に事前に説明しておきます。
- 利用企業側:預けるデータを最小にする:配信先リストに氏名や属性を含めると、漏えい時の被害が大きくなります。配信に必要な項目だけを登録し、配信が終わったリストは削除します。
まとめ
ブラストメールの事件は、外部に公開した API 用のサーバーを足場に、社内の販売管理システムとサービスのデータベースまで到達され、契約者の情報と、利用企業が預けた配信先リストが持ち出された事例です。侵入経路は調査中ですが、公開サーバーから基幹系に届く構成だったこと、OEM 版も同じ環境だったことが、被害を契約者から利用企業の顧客にまで広げました。同社は既存の環境を使わず、新しい環境での再開を選んでいます。
■ メモ
本記事は、ラクス(2026年10月21日の第1報・第2報)、ラクスライトクラウド(お知らせ、11月3日12時更新まで)、利用企業の公表と報道をもとに、公表された範囲の事実を整理したものです。侵入経路、侵入の開始時期、脆弱性、製品名は公表されていません。漏えいの件数は調査の進み具合で変わることがあります。
参考資料
- ラクス「【第1報】当社子会社が提供する「ブラストメール」における不審なアクセスの検知およびサービス停止について」(2026年10月21日)
- ラクス「【第2報】当社子会社が提供する「ブラストメール」における不正アクセスによる情報漏えいおよびサービス停止について」(2026年10月21日、10月28日追記)
- ラクスライトクラウド「【重要】ブラストメールの緊急停止および個人情報漏えいに関するお詫びとご報告」(2026年11月3日12時更新)
- ラクスライトクラウド「個人情報保護委員会への連名報告・代行報告に関するご案内」
- ラクス「【重要なお知らせ】特定脆弱性への対応状況」(2026年10月22日)
- ピッコマ「株式会社ラクスライトクラウドのメール配信システム「ブラストメール」への不正アクセスによるお客様のメールアドレス流出に関するお知らせとお詫び(第2報)」(2026年10月28日)
- エックスサーバー「【重要】委託先メール配信サービス「ブラストメール」における個人情報の漏洩に関するお詫びとお知らせ」(2026年10月29日更新)
- アイ・コミュニケーション「【重要】アイ・メールのサービス停止および配信基盤への不正アクセスについて」(2026年10月28日更新)
- piyolog「メール配信サービス「ブラストメール」への不正アクセスについてまとめてみた」
- ScanNetSecurity「メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認」(2026年10月23日)
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。