2026年11月2日、株式会社ノジマ は、EC サイト「ノジマオンライン」の 会員管理システム に第三者が不正アクセスし、会員の個人情報 約700万件(退会者を除く)が外部に漏えいしたと公表しました。不正アクセスの検知と漏えいの確認は、いずれも 11月1日 です。
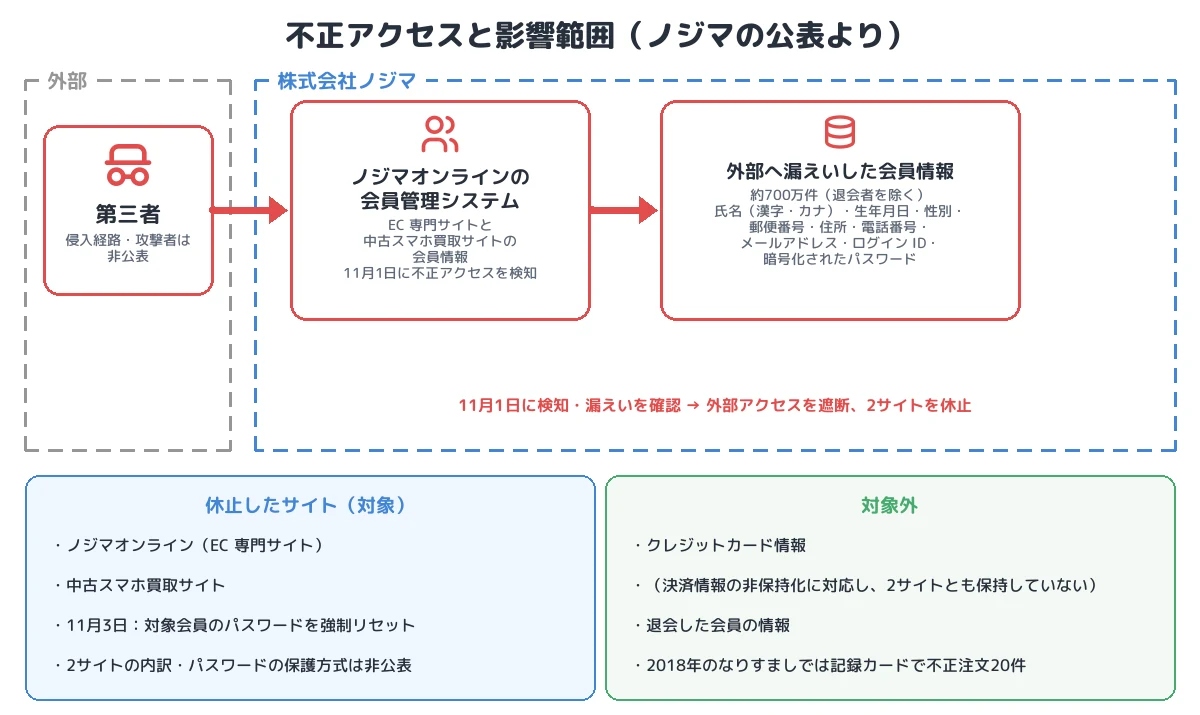
漏えいした項目は、氏名、生年月日、性別、住所、電話番号、メールアドレスに加えて ログイン ID と「暗号化されたパスワード」 です。同社は決済情報の非保持化に対応しており、クレジットカード情報は保持していない ため対象外としています。同社は「ノジマオンライン」と「中古スマホ買取サイト」の2サイトを休止し、11月3日には対象の会員のパスワードを強制リセットしました。侵入経路や攻撃の手口は公表されていません。
■ この記事のまとめ
- 対象システム:ノジマオンライン(EC 専門サイト)の会員管理システム。休止したのはノジマオンラインと中古スマホ買取サイトの2サイト
- 時期:2026年11月1日に不正アクセスを検知・確認し、同日に外部への漏えいを確認。侵入が始まった日時は非公表
- 漏えい:約700万件(退会者を除く)。氏名(漢字・カナ)、生年月日、性別、郵便番号、住所、電話番号、ログイン ID、暗号化されたパスワード、メールアドレス
- 対象外:クレジットカード情報(決済情報の非保持化に対応しており、2サイトとも保持していない)
- 原因:侵入経路、脆弱性、攻撃者、EC の基盤製品は非公表。ランサムウェアへの言及はない
- 分類:会員データベースからの大量の情報窃取。パスワードの保護方式が非公表のため、解析とパスワードリスト攻撃への二次利用に注意
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 株式会社ノジマ |
| 対象システム | 「ノジマオンライン」の会員管理システム |
| 休止したサイト | ノジマオンライン(EC 専門サイト)、中古スマホ買取サイト |
| 検知・漏えいの確認 | 2026年11月1日 |
| 公表 | 2026年11月2日 |
| 漏えい件数 | 約700万件(退会者は含まない。2サイトの内訳は非公表) |
| 漏えいした情報 | 氏名(漢字・カナ)、生年月日、性別、郵便番号、住所、電話番号、ログイン ID、暗号化されたパスワード、メールアドレス |
| 含まれない情報 | クレジットカード情報(保持していない) |
| 不正利用 | 調査中(11月3日時点で被害の公表はない) |
| 原因・攻撃者 | 非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
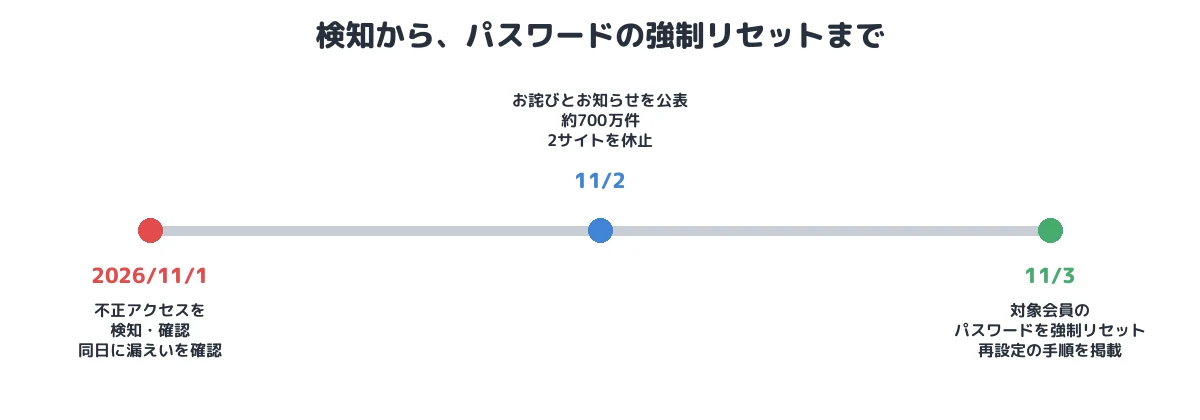
| 2026年11月1日 | ノジマオンラインの会員管理システムへの第三者の不正アクセスを検知・確認。社内調査で、同日に個人情報が外部へ漏えいしたことを確認 |
| 11月2日 | 「ノジマオンラインの不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」を公表。2サイトを休止 |
| 11月3日 | ノジマオンラインのお知らせページを更新し、対象会員のログインパスワードの強制リセットと再設定の手順を掲載 |
① 初期アクセス:公表されていない
公表資料にあるのは「第三者による不正アクセス」という表現だけで、Web アプリケーションの脆弱性の悪用か、管理用アカウントや委託先の認証情報の悪用かは書かれていません。EC サイトの基盤製品、委託先、侵入が始まった日時も非公表です。同社は「外部アクセス遮断を含むセキュリティ対策」を行ったとしていますが、遮断の日時や対象の経路も明らかにしていません。
なお、中古スマホ買取サイトには、11月3日の時点で「安全対策に伴うシステムメンテナンス(2026年10月30日(金) 18:00〜対処終了まで)」と表示されていました。この表示と今回の不正アクセスとの関係について、同社は説明していません。
② 窃取:会員管理システムの約700万件
漏えいの対象は、ノジマオンラインと中古スマホ買取サイトの会員情報です。公表資料は2サイトの情報を「会員管理システム」から漏えいしたものとして扱っており、2サイトの会員を同じシステムで管理していたことがうかがえます(構成の詳細は非公表)。データベースから取得したとみられますが(T1213)、取得の方法、持ち出しの経路、データ量は公表されていません。
漏えいした項目には、氏名・住所・電話番号・メールアドレス・生年月日が そろって 含まれます。本人になりすました問い合わせや、実在の購入履歴を装ったフィッシングの材料として、単独の項目より使いやすい組み合わせです。
③ 「暗号化されたパスワード」:保護方式は非公表
公表資料はパスワードを「暗号化されたパスワード」と表現しています。鍵があれば元に戻せる 暗号化 なのか、ソルト付きの ハッシュ なのか、使われたアルゴリズムは非公表です。
- 可逆な暗号化で、鍵も同じシステムから取得されていた場合は、平文のパスワードがそのまま得られます。
- ハッシュでも、高速なハッシュ関数をソルトなしで使っていれば、辞書攻撃や総当たりで短時間に多くが解析されます(T1110.002)。bcrypt、scrypt、Argon2 などの計算コストの高い方式なら、解析には時間がかかります。
解析されたパスワードとメールアドレスの組は、ほかのサービスへの パスワードリスト攻撃 に使われるおそれがあります(T1110.004)。ノジマオンラインは、2018年にも外部で入手されたメールアドレスとパスワードによるなりすましログインを受けています。このときは海外の IP アドレスからのログインで、カード情報を記録できる仕様だったため、記録されたカードで20件の不正注文が行われました。同社は当時、強度の低いパスワードを設定できないようにし、画像認証などで機械的なアクセスを防ぐ対策をとっています。今回はカード情報を保持していないため、同じ形の不正注文は起きにくくなっています。
④ 対応:2サイトの休止とパスワードの強制リセット
同社は、外部アクセスの遮断と監視体制の強化、所轄の警察署への相談、個人情報保護委員会への報告の準備、2サイトの休止を行いました。11月3日には、漏えいの疑いがある会員の ログインパスワードを強制リセット し、次の手順での再設定を案内しています。
- 案内の URL から再設定画面を開く
- 登録したメールアドレスと電話番号を入力する
- 届いたメールの URL から新しいパスワードを設定する
手順2で入力するメールアドレスと電話番号は、どちらも今回漏えいした項目です。ただし、新しいパスワードを設定する URL は登録済みのメールアドレスに届くため、メールアカウントが乗っ取られていなければ、漏えいした情報だけで再設定を完了することはできません。また、お知らせページの再設定リンクは、表示は online.nojima.co.jp の URL ですが、実際のリンク先はメール配信サービス(Cuenote)のクリック計測用ドメインで、そこから表示どおりの URL へ転送されます(11月3日時点)。利用者には、メールやページ上のリンクではなく、ブックマークや公式サイトのトップから再設定画面を開くほうが安全です。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | (非公表) | 「第三者による不正アクセス」とだけ公表 |
| 収集 | T1213 Data from Information Repositories(とみられる) | 会員管理システムの会員情報約700万件 |
| 持ち出し | TA0010(方法は非公表) | 11月1日に外部への漏えいを確認 |
| その後に想定される悪用 | T1110.002/T1110.004、T1566 | パスワードの解析と他サービスでの再利用、ノジマを装うフィッシング(不正利用は調査中) |
本事件を未然に防ぐために必要な予防策
- パスワードはハッシュで保存し、方式を説明できるようにする:可逆な暗号化ではなく、ソルト付きで計算コストの高い方式(bcrypt、scrypt、Argon2、PBKDF2)で保存します。漏えい時に方式を公表できれば、利用者は再利用の危険度を判断できます。
- カード情報を持たない設計を続ける:決済情報の非保持化により、今回はカード情報が対象外になりました。2018年の不正注文の原因だった「カード情報の記録」をやめたことが、被害の範囲を限定しています。
- 会員データベースの大量取得の検知:外部公開の EC サイトと会員データベースの間で、通常と異なる大量の参照や外部への大量の送信を検知して止めます。
- 複数サイトの会員情報の分離:EC と買取のように目的の違うサイトの会員情報を同じシステムで管理すると、1か所の侵害で両方の会員が対象になります。
- 再設定の本人確認に、漏えいした情報だけを使わない:再設定の申し込みは登録済みのメールアドレスへの確認を必須とし、パスキーや多要素認証を導入して、パスワードが解析されてもアカウントを乗っ取られにくくします。
まとめ
ノジマオンラインの事件は、EC サイトの会員管理システムから、約700万件の氏名・連絡先・生年月日と暗号化されたパスワードが持ち出された事例です。侵入経路は公表されていませんが、カード情報を保持しない設計にしていたことで、2018年のような不正注文の被害は起きにくくなっていました。一方で、パスワードの保護方式が「暗号化」とだけ説明されているため、同じパスワードを使っているほかのサービスでは、早めの変更が必要です。
■ メモ
本記事は、ノジマの公表(2026年11月2日の PDF、11月3日更新のお知らせページ)と報道をもとに、公表された範囲の事実を整理したものです。侵入経路、脆弱性、攻撃者、パスワードの保護方式、侵入が始まった日時は公表されていません。調査中のため、続報で内容が変わることがあります。
参考資料
- ノジマ「ノジマオンラインの不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」(2026年11月2日、PDF)
- ノジマオンライン「ノジマオンラインの不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ」(2026年11月3日更新)
- ノジマ「弊社「ノジマオンライン」へのなりすましによるログインと対応完了報告について」(2018年3月7日)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- 日本経済新聞「ノジマ、ECサイトなどに不正アクセス 顧客情報700万件流出」(2026年11月2日)
- NHK「ノジマ 不正アクセスで約700万件の個人情報漏えい」(2026年11月2日)
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。