2026年10月28日、日本航空(JAL) と 日本トランスオーシャン航空(JTA) は、予約・発券を担う旅客サービスシステムの提供元 Amadeus IT Group の環境で第三者による不正アクセスがあり、約 92,000人 の予約情報が参照された形跡があると公表しました。翌29日には 全日本空輸(ANA) も公表し、30日に約 37,800名 と発表しました。それぞれ約2,000人・約1,700人は、パスポート番号 やメールアドレス、電話番号なども対象です。
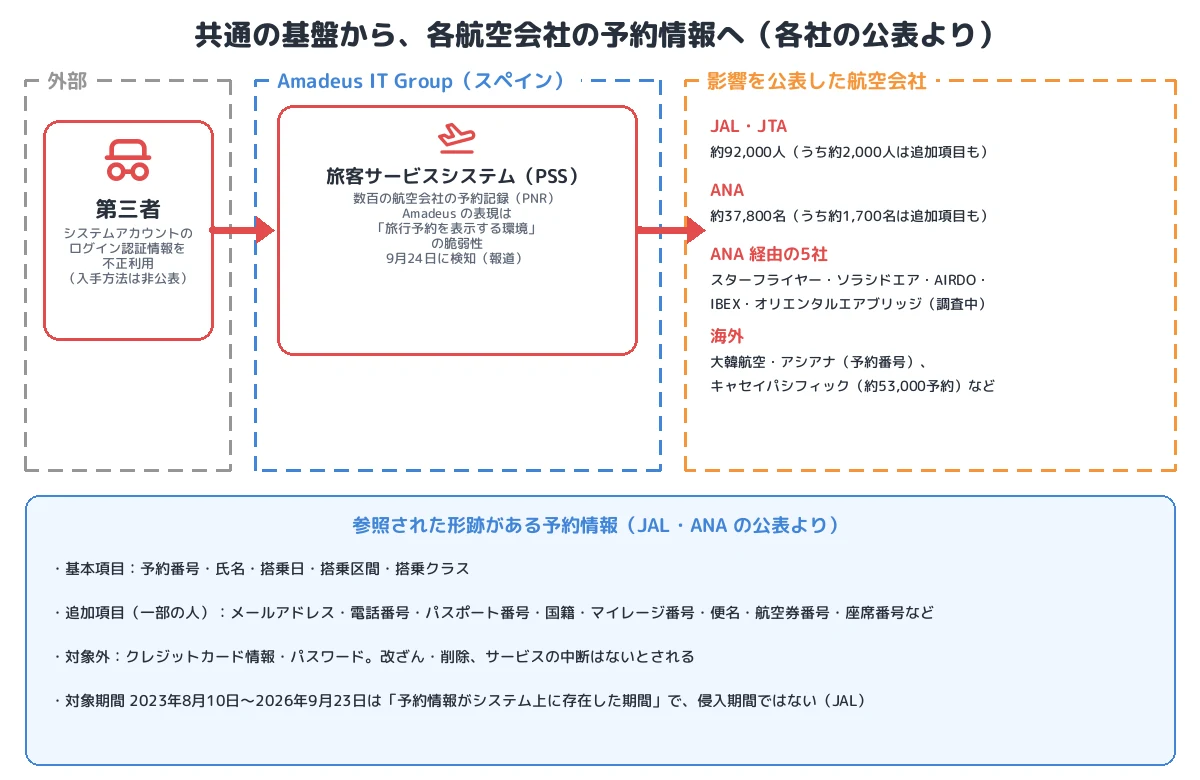
Amadeus の旅客サービスシステム(PSS)は世界の数百の航空会社が使う共通の基盤です。ANA 経由で同じシステムを使う スターフライヤー、ソラシドエア、AIRDO、IBEX エアラインズ、オリエンタルエアブリッジ の5社と、大韓航空、アシアナ航空、キャセイパシフィック なども影響を公表しました。Amadeus が不正アクセスを検知したのは9月24日とされ、各航空会社への通知は約4週間後でした。
■ この記事のまとめ
- 対象:Amadeus が提供する旅客サービスシステム(PSS)の予約情報。Amadeus は「旅行予約を表示する環境」と表現
- 入口:Cathay Pacific などは「Amadeus のシステムアカウントに付与されたログイン認証情報の不正利用」、Amadeus は「予約表示環境に影響する脆弱性」と説明。認証情報の入手方法は非公表
- 件数:JAL・JTA 約92,000人(うち約2,000人は追加項目も)、ANA 約37,800名(うち約1,700名は追加項目も)、Cathay 約53,000予約。ANA 経由の5社は調査中
- 項目:予約番号、氏名、搭乗日、搭乗区間、搭乗クラス。一部はメールアドレス、電話番号、パスポート番号、国籍、マイレージ番号など
- 対象外:クレジットカード情報、パスワード。データの改ざん・削除やサービスの中断はないとされる
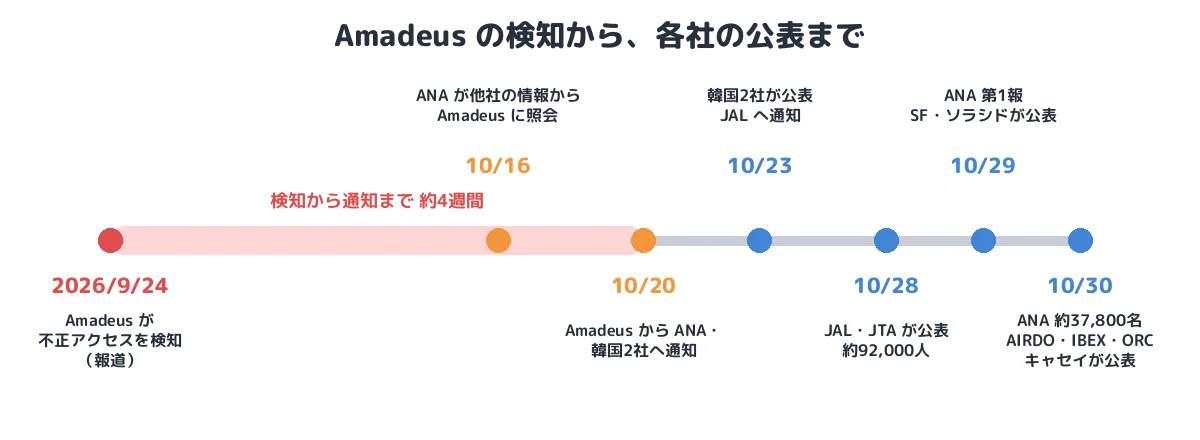
- 通知の遅れ:Amadeus の検知は9月24日、ANA への通知は10月20日、JAL への通知は10月23日(報道)
- 分類:共通の SaaS 型基幹システムの侵害による多数の航空会社への波及(委託先経由)。正規アカウントの不正利用
概要
| 項目 | 内容 |
|---|---|
| システム提供元 | Amadeus IT Group S.A.(スペイン) |
| 対象システム | 旅客サービスシステム(PSS)。JAL は2017年、ANA は2015年に国際線・2026年に国内線を Amadeus の Altéa に移行。侵害された環境が Altéa そのものかは非公表 |
| 入口 | システムアカウントのログイン認証情報の不正利用(Cathay など)、予約表示環境の脆弱性(Amadeus) |
| 対象期間 | 2023年8月10日〜2026年9月23日(JAL は「システム上に予約情報が存在した期間」と説明) |
| 検知 | 2026年9月24日(ANA の説明として報道) |
| 国内の公表 | JAL・JTA、ANA、スターフライヤー、ソラシドエア、AIRDO、IBEX エアラインズ、オリエンタルエアブリッジ |
| 件数 | JAL・JTA 約92,000人、ANA 約37,800名(ANA 経由5社は調査中) |
| 参照された項目 | 予約番号、氏名、搭乗日、搭乗区間、搭乗クラス。一部は連絡先、パスポート番号、国籍、マイレージ番号、航空券番号、座席番号など |
| 含まれない情報 | クレジットカード情報、パスワード |
事件の時系列
| 日付 | 出来事 |
|---|---|
| 2023年8月10日 | 対象期間の始まり(予約情報がシステム上に存在した期間。侵入期間ではない) |
| 2026年9月23日 | 対象期間の終わり |
| 9月24日 | Amadeus が予約情報への第三者の不正アクセスを検知(報道) |
| 10月16日 | ANA が「Amadeus を使う他社でも不正アクセスが確認された」との情報を得て、Amadeus に照会(報道) |
| 10月20日 | Amadeus から ANA、大韓航空、アシアナ航空に通知。ANA は個人情報保護委員会などへ報告(報道) |
| 10月23日 | 大韓航空・アシアナ航空が予約番号の流出を公表。Amadeus から JAL に通知(報道) |
| 10月28日 | JAL・JTA が約92,000人を公表 |
| 10月29日 | ANA が第1報。スターフライヤー、ソラシドエアが公表 |
| 10月30日 | ANA が約37,800名を公表。AIRDO、IBEX、オリエンタルエアブリッジ、キャセイパシフィック(約53,000予約)が公表 |
① 対象システム:数百の航空会社が使う PSS
旅客サービスシステム(PSS)は、座席在庫、予約(PNR=予約記録)、発券、チェックインなどを扱う航空会社の基幹システムです。Amadeus の PSS「Altéa」は世界の多数の航空会社が使う SaaS 型の基盤で、各社の予約記録が同じ事業者の環境に置かれています。JAL は2017年に、ANA は2015年に国際線、2026年に国内線を移行しました。スターフライヤーなど5社は、ANA 経由で このシステムの提供を受けています。
Amadeus は今回の対象を「旅行予約を表示する環境(a travel booking display environment)」と表現しており、各航空会社の発表にも Altéa という製品名は出てきません。侵害された環境が Altéa のどの部分かは公表されていません。
② 入口:認証情報の不正利用か、脆弱性か
当事者の説明は食い違っています。
| 説明 | 説明した組織 |
|---|---|
| Amadeus のシステムアカウントに付与されたログイン認証情報を使った不正アクセス | キャセイパシフィック、大韓航空・アシアナ航空(報道) |
| 該当する認証情報は無効化され、監視体制が強化されたと報告を受けた | ANA、スターフライヤーなど |
| 予約表示環境に影響する脆弱性。一部の予約表示データがその脆弱性を通じてアクセス可能だった | Amadeus |
正規のアカウントの認証情報が使われたとみられますが(T1078)、その認証情報がどう入手されたか(フィッシング、情報窃取型マルウェア、使い回しなど)、アカウントが Amadeus の社員用か連携用のサービスアカウントか、多要素認証があったかは公表されていません。Amadeus のいう「脆弱性」と各社のいう「認証情報の不正利用」が同じことを指すのか(例:認証情報で入った後に、本来見えるべきでない予約データが見えた)も説明されていません。航空会社から見ると、自社のシステムではなく委託先の環境を経由して顧客の予約データに到達された形です(T1199 に近い構図)。
③ 参照された予約情報
| 区分 | JAL・JTA | ANA | 項目 |
|---|---|---|---|
| 基本項目のみ | 約90,000人 | 約36,100名 | 予約番号、氏名、搭乗日、搭乗区間、搭乗クラス |
| 追加項目も | 約2,000人 | 約1,700名 | 上記に加えて、メールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空会社、便名、航空券番号、座席番号など |
予約記録は閲覧されたとみられますが(T1213 とみられる)、各社の表現は「漏えい」ではなく 「参照された形跡がある」 です。外部への持ち出しの方法や量は公表されていません。国際線の予約記録には、出入国の手続きのために パスポート番号や国籍 が登録されることがあり、一部の人だけ追加項目が含まれるのはこのためとみられます(各社は理由を説明していません)。クレジットカード情報とパスワードは含まれず、Amadeus はデータの改ざん・削除やサービスの中断はないとしています。
対象期間の「2023年8月10日〜2026年9月23日」について、JAL は「予約日・購入日・搭乗日ではなく、Amadeus のシステム上に予約情報が存在した期間」と説明しています。約3年間侵入され続けたという意味ではありません。実際の不正アクセスの期間は公表されていません。
④ 通知の遅れ
Amadeus が不正アクセスを検知したのは9月24日とされますが、ANA への通知は10月20日、JAL への通知は10月23日でした。ANA は10月16日に他社の情報から自ら Amadeus に照会しています。個人情報保護法の漏えい等報告の速報(おおむね3〜5日以内)は、委託元の航空会社が事態を「知った日」から数えるため、委託先からの通知が遅れれば、委託元の報告と本人への連絡も遅れます。
⑤ 二次被害:本物らしいなりすまし
予約番号・氏名・搭乗日・便名がそろうと、実際の予約にもとづいた「予約変更」「返金」「マイル付与」をかたるメールや SMS を作れます(T1589 → T1566)。航空会社のサイトでは、予約番号と氏名で予約の確認や変更ができる場合もあります。各社は、自社を装った不審なメール・電話・Web サイト・SNS の広告に注意するよう呼びかけています。対象の人は、搭乗前の予約に不審な変更がないかを確認し、補償やマイル付与を名目にした連絡を疑うことが必要です。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1078 Valid Accounts | システムアカウントのログイン認証情報の不正利用(Cathay など)。入手方法は非公表 |
| 初期アクセス | T1190(候補) | 予約表示環境の脆弱性(Amadeus)。外部公開かどうかは非公表 |
| 収集 | T1213(とみられる) | 予約記録が参照された形跡(JAL・JTA 約92,000人、ANA 約37,800名、Cathay 約53,000予約) |
| 持ち出し | (非公表) | 「参照された形跡」。持ち出しは確定していない |
| その後に想定される悪用 | T1589/T1566 | 予約情報にもとづくなりすまし(被害は確認されていない) |
本事件を未然に防ぐために必要な予防策
- 委託先の通知期限を契約で決める:検知から通知まで約4週間かかりました。委託先が侵害を検知した場合の通知期限(例:24〜72時間以内)と、通知する内容を契約に定め、個人情報保護法の報告期限に間に合うようにします。
- SaaS の責任分界を確認する:共通基盤のアカウント管理、多要素認証、アクセスログの提供が、提供元と利用企業のどちらの責任かを明確にします。利用企業が自社の顧客データへのアクセスログを確認できる仕組みを求めます。
- サービスアカウントの保護:システム間連携や運用に使うアカウントは、多要素認証やクライアント証明書、接続元の制限、権限の最小化を適用し、利用状況を監視します。
- 予約記録に入れる情報の最小化:パスポート番号などの追加項目は、必要な期間を過ぎたら予約記録から削除します。本件の対象期間は約3年分の予約情報でした。
- 予約番号+氏名だけの認証を見直す:予約の確認・変更を予約番号と氏名だけで許す仕組みは、予約情報が漏れると不正な変更に使われます。変更時の追加の確認を検討します。
まとめ
Amadeus の事件は、数百の航空会社が共通で使う旅客サービスシステムで認証情報が不正利用され、国内8社を含む多くの航空会社の予約情報が一度に参照された事例です。航空会社のシステムに侵入されていなくても、委託先の環境で顧客の予約番号やパスポート番号が見られ、通知が約4週間遅れたことで、各社の公表と顧客への連絡も遅れました。共通の SaaS 型基幹システムを使う企業にとって、通知期限や責任分界をどう決めておくかが問われています。
■ メモ
本記事は、ANA(2026年10月29日・30日)、スターフライヤーなど ANA 経由の5社、キャセイパシフィック、Amadeus の公表と報道をもとに、公表された範囲の事実を整理したものです。JAL・JTA の件数と項目は、JAL の発表を引用した報道(Aviation Wire、日本経済新聞、piyolog)で一致を確認したものです。認証情報の入手方法、侵入の期間、持ち出しの有無、攻撃者は公表されていません。検知と通知の日付は報道によるものです。
参考資料
- 全日本空輸「Amadeus社 旅客サービスシステムへの不正アクセスについて」(2026年10月30日)
- ANAグループ「Amadeus社が提供する旅客サービスシステムへの不正アクセスについて」(2026年10月29日)
- スターフライヤー「Amadeus社が提供する旅客サービスシステムへの不正アクセスについて」(2026年10月29日、30日更新)
- ソラシドエア「【重要】Amadeus社が提供する旅客サービスシステムへの不正アクセスについて」(2026年10月29日)
- Cathay Pacific “Personal data security incident involving a third-party service provider”(2026年10月30日更新)
- Amadeus “Amadeus Data and Vulnerability Statement”(2026年10月)
- ANAグループ「2025年度より国内線旅客サービスシステムと国際線旅客サービスシステムを統合」(2023年2月14日)
- piyolog「Amadeus の旅客サービスシステムへの不正アクセスについてまとめてみた」
- Aviation Wire「JALとJTA、アマデウス不正アクセスで予約情報9.2万人対象 クレカやパスワード流出なし」(2026年10月28日)
- Aviation Wire「ANA、不正アクセス影響3.8万人 1700人はパスポート番号も=アマデウス問題」(2026年10月30日)
- 日本経済新聞「JAL、9万件超の予約情報に不正アクセス 一部はパスポート番号も」(2026年10月28日)
- トラベルボイス「ANA、アマデウスへの不正アクセスで約3万7800人の予約情報が閲覧された可能性、パスポート番号なども」(2026年10月30日)
- BleepingComputer “Japan Airlines suffers third-party data breach exposing passenger info”(2026年10月29日)
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。