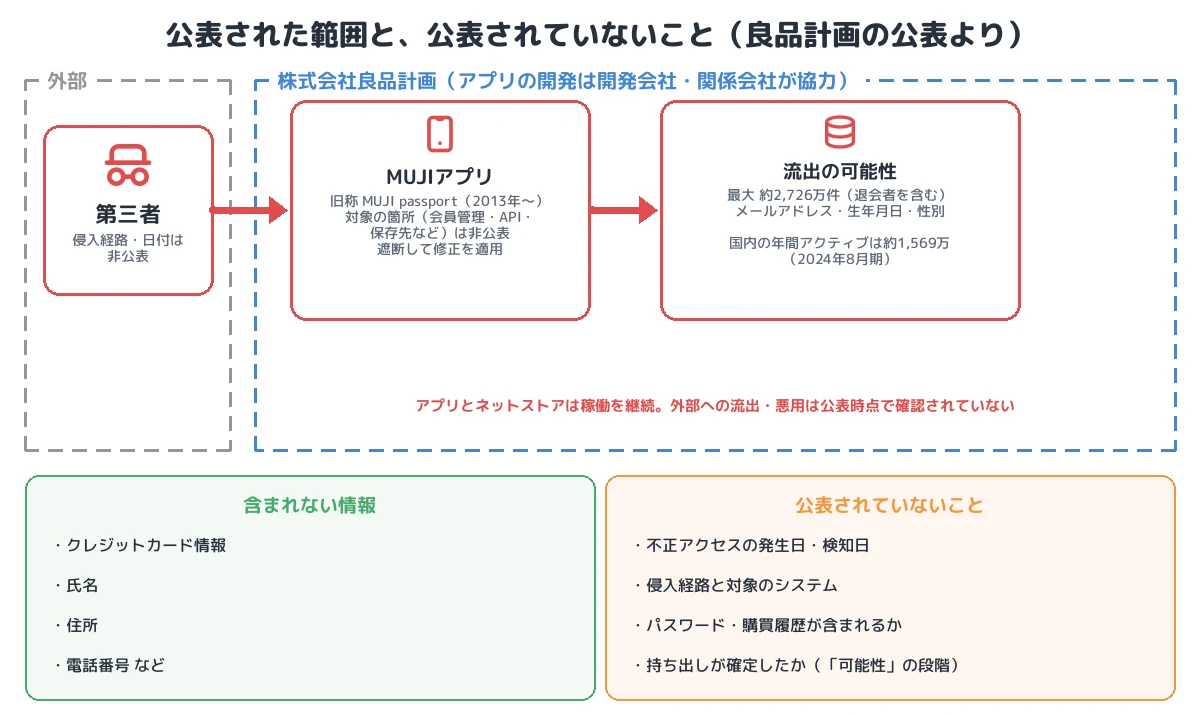
2026年10月30日、株式会社良品計画 は、無印良品の公式アプリ「MUJIアプリ」で外部からの不正なアクセスを検知し、お客さまの情報が流出した可能性があると公表しました。対象は 退会したお客さまを含む最大約2,726万件 で、項目は メールアドレス、生年月日、性別 です。氏名、住所、電話番号、クレジットカード情報 は含まれないとしています。
同社は「該当箇所へのアクセスの遮断および修正の適用」を行い、アプリとネットストアは公表時点で通常どおり利用できます。一方で、不正アクセスの発生日や検知日、侵入経路、どのシステムが対象だったかは公表されていません。11月3日時点で続報は出ていません。
■ この記事のまとめ
- 対象:無印良品の公式アプリ「MUJIアプリ」(旧称 MUJI passport。2025年9月に改称・刷新)
- 件数:最大約2,726万件(退会者を含む)。「最大」「流出の可能性」の段階で、持ち出しは確定していない
- 項目:メールアドレス、生年月日、性別
- 対象外:クレジットカード情報、氏名、住所、電話番号など
- 対応:外部からの不正なアクセスを検知し、該当箇所へのアクセスを遮断して修正を適用。アプリは稼働を継続
- 非公表:発生・検知の日付、侵入経路、対象のシステム、パスワードや購買履歴が含まれるかどうか
- 分類:外部公開の会員サービスからの大量の情報流出(手口は非公表)。流出したメールアドレスがフィッシングに使われるおそれ
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 株式会社良品計画 |
| 対象サービス | 無印良品の公式アプリ「MUJIアプリ」 |
| 公表 | 2026年10月30日 |
| 件数 | 最大約2,726万件(退会者を含む) |
| 流出の可能性がある情報 | メールアドレス、生年月日、性別 |
| 含まれない情報 | クレジットカード情報、氏名、住所、電話番号など |
| パスワード・購買履歴など | 記載なし |
| 被害 | 公表時点で、ダークウェブなどへの流出や悪用は確認されていない |
| 原因・経路 | 非公表(「外部からの不正なアクセス」) |
事件の時系列
| 日付 | 出来事 |
|---|---|
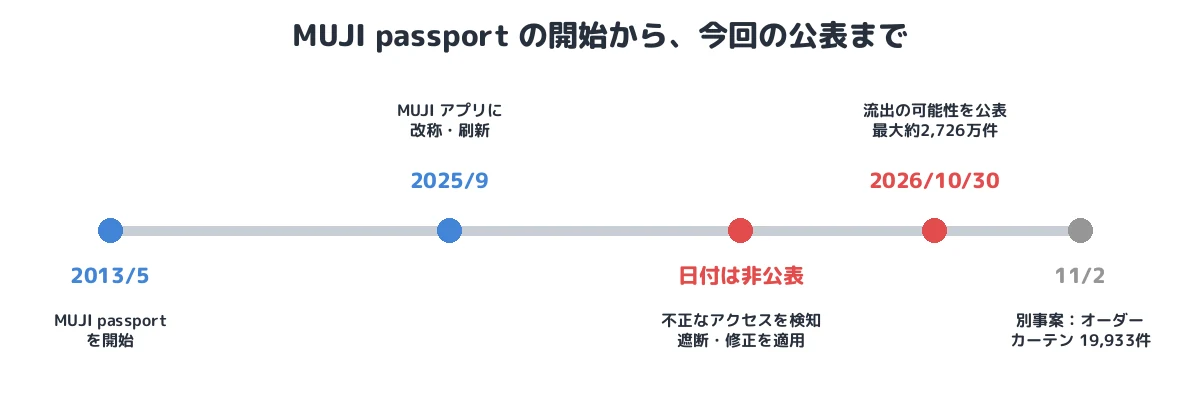
| 2013年5月 | スマートフォンアプリ「MUJI passport」を開始 |
| 2025年9月 | 「MUJI アプリ」に改称し、全面的に作り直す |
| 日付は非公表 | 外部からの不正なアクセスを検知。該当箇所へのアクセスを遮断し、修正を適用 |
| 2026年10月30日 | 「無印良品の公式アプリ「MUJIアプリ」におけるお客さま情報流出の可能性について」を公表 |
| 11月2日 | 別の事案として、オーダーカーテンの再委託先サーバーへの不正アクセス(19,933件)を公表 |
① 初期アクセス:公表されていない
公表資料には「外部からの不正なアクセスを検知」とあるだけで、アプリの会員管理システム、API、クラウドのストレージなど、どこが対象だったのかは書かれていません。対応として「アクセスの遮断」に続けて「修正の適用」を挙げていることから、何らかの欠陥(脆弱性や設定)を修正したと読めますが、その種類は公表されていません(T1190 が候補ですが、経路は非公表)。再発防止策では「開発会社・関係会社のご協力のもと」セキュリティ対策と監視体制を強化するとしており、アプリの開発を外部の会社が担っていることがわかります。
② 流出の可能性:最大約2,726万件
対象の項目は、メールアドレス、生年月日、性別の3つです。氏名、住所、電話番号、カード情報は含まれません。会員の情報のうち一部の項目だけが対象になっていることから、限られた項目を持つデータの保存先や、限られた項目を返す経路が関わった可能性も考えられますが、同社はこれを説明していません。パスワード、会員 ID、購買履歴、ポイントの情報が含まれるかどうかも記載がありません。
件数は「最大」「流出した可能性」と書かれており、実際に外部へ持ち出されたと確定した件数ではありません。同社は、外部への流出が確認された場合は速やかに知らせるとしています。
③ 退会者のデータ:規模を大きくした要因
良品計画が2025年5月に公表した資料では、アプリの国内の年間アクティブユーザーは 約1,569万 です。今回の最大約2,726万件はこれを大きく上回り、同社は対象に 退会したお客さまの情報を含む と明記しています。2013年からの累計の会員データが、退会後も保存されていたと読めます。退会者の情報を保存期間を決めて削除していれば、流出の可能性がある件数は小さくなっていました。
④ 二次被害:メールアドレスを使ったなりすまし
流出の可能性がある項目は少ないものの、メールアドレスと生年月日・性別の組は、無印良品を装ったなりすましメール(フィッシング)の宛先リストとして使われるおそれがあります(T1589.002 → T1566)。同社は、不審なメールの URL をクリックしたり、個人情報を入力したりしないよう呼びかけています。
なお、良品計画では11月2日に、オーダーカーテンの業務の再委託先(ナノテック)が管理するサーバーへの不正アクセスで、2018年4月〜2022年1月の注文者19,933件の氏名・住所などが流出した可能性も公表されています。MUJIアプリの件とは別の事案です。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190(候補。経路は非公表) | 外部からの不正なアクセス。遮断と修正の適用 |
| 収集・持ち出し | (非公表) | 最大約2,726万件のメールアドレス・生年月日・性別が流出の可能性 |
| その後に想定される悪用 | T1589.002/T1566 | なりすましメールへの悪用(被害は確認されていない) |
本事件を未然に防ぐために必要な予防策
- 退会者のデータを残さない:退会後に保持する理由のない個人データは、保存期間を決めて削除します。本件は年間アクティブの約1.7倍の件数が対象になりました。
- アプリが返すデータを最小にする:アプリ向けの API や保存先には、機能に必要な項目だけを置き、認可の確認を API ごとに行います。一部の項目だけでも数千万件がまとまれば、フィッシングの材料になります。
- 大量の取得の検知:会員データへの通常と異なる大量の参照や、短時間の連続したリクエストを検知して止める仕組みを置きます。
- 開発会社を含めた監視の体制:アプリの開発や運用を外部に任せている場合、誰がどのログを見て、異常をどの基準で報告するかを決めておきます。
- 公表の内容:発生日、対象のシステム、パスワードの有無が書かれていないと、利用者は自分が何をすべきか判断できません。調査中でも、わかっている範囲とわかっていない範囲を明示することが望まれます。
まとめ
MUJIアプリの事件は、公式アプリへの外部からの不正なアクセスで、退会者を含む最大約2,726万件のメールアドレス・生年月日・性別が流出した可能性がある事例です。氏名や住所、カード情報は含まれないものの、退会者のデータが残っていたことで、件数は年間アクティブユーザーを大きく上回りました。侵入経路や発生日は公表されておらず、続報が待たれます。利用者は、無印良品を装ったメールのリンクを開かないことが当面の対策です。
■ メモ
本記事は、良品計画の公表(2026年10月30日、11月2日)と報道をもとに、公表された範囲の事実を整理したものです。不正アクセスの発生日・検知日、侵入経路、対象のシステム、パスワードや購買履歴が含まれるかどうかは公表されていません。年間アクティブユーザー数は良品計画の2025年5月28日の発表によるものです。
参考資料
- 良品計画「無印良品の公式アプリ「MUJIアプリ」におけるお客さま情報流出の可能性について」(2026年10月30日)
- 良品計画「オーダーカーテンに関するお客さま情報の流出の可能性について」(2026年11月2日)
- 良品計画「無印良品 スマートフォンアプリ「MUJI passport」を「MUJI アプリ」へ全面リニューアル」(2025年5月28日)
- ITmedia NEWS「無印良品、不正アクセスで最大2726万件の会員情報漏えいか 退会済みのユーザーも対象」(2026年10月30日)
- INTERNET Watch「無印良品、「MUJIアプリ」の利用者情報最大約2726万件が不正アクセスにより流出の可能性」(2026年10月30日)
- 日本経済新聞「無印良品のアプリに不正アクセス 最大約2726万件の顧客情報流出か」(2026年10月30日)
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。