2026年10月16日、岩井コスモ証券株式会社 は、インターネット取引のシステム運用・保守を委託している 株式会社トレードワークス(以下 TW)のシステムに不正アクセスがあり、顧客情報が漏えいしたと公表しました。10月20日の第2報では、同じ不正アクセスで 7口座に顧客の意図しない売買注文 が出され、5口座で約定 していたことを初めて明らかにしました。
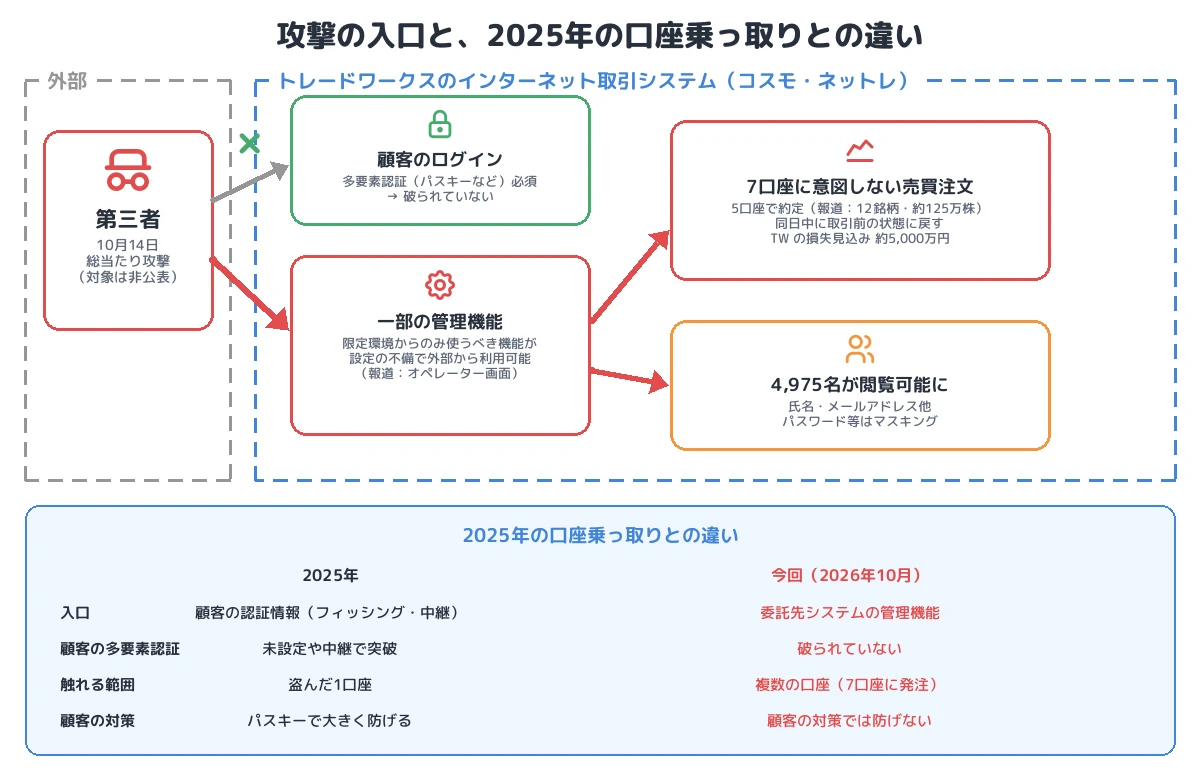
原因は、TW が提供するシステムの 一部の管理機能 で、「本来は限定された環境からのみ利用されるべき機能が 外部から利用できる状態」になっていたことです。顧客のログインに必須の 多要素認証とパスキーは破られていません。攻撃者は顧客になりすましたのではなく、管理機能から顧客の口座に注文を出しました。2025年に多発したフィッシングによる口座乗っ取りとは、入口がまったく異なる事件です。
■ この記事のまとめ
- 対象:トレードワークスが岩井コスモ証券に提供するインターネット取引システム(「コスモ・ネットレ」)の一部の管理機能
- 原因:限定された環境からのみ使うべき管理機能が、設定の不備で外部から利用できる状態だった。TW は「設計および運用管理が不十分」と認めた
- 不正取引:2026年10月14日、7口座に意図しない売買注文、うち5口座で約定。同日中に取引前の状態に戻し、顧客の負担はなし。報道では12銘柄・約125万株の品薄株
- 個人情報:4,975名の氏名・メールアドレス他が閲覧可能な状態(取引暗証番号は含まれず、パスワード等はマスキング)
- 顧客認証:ログイン時の多要素認証(パスキーなど)は破られていない
- 損失:TW が全額負担。損失見込み約5,000万円を特別損失に計上する見込み
- 分類:委託先の公開システムの設定不備(外部から到達できる管理機能)の悪用と、業務データ(注文)の不正な作成
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 岩井コスモ証券株式会社 |
| 委託先 | 株式会社トレードワークス(インターネット取引のシステム運用・保守) |
| 対象サービス | コスモ・ネットレ(PC ウェブ、スマホアプリ、トレーダーNEXT) |
| 攻撃を受けた機能 | TW のインターネット取引システムの一部の管理機能(報道では、社員が顧客の口座情報を見るオペレーター画面) |
| 原因 | 限定された環境からのみ使うべき管理機能が外部から利用できる状態だった(設定の不備) |
| 発生・検知 | 2026年10月14日 |
| 不正取引 | 7口座に発注、5口座で約定(同日中に取引前の状態に戻した) |
| 個人情報 | 4,975名の氏名・メールアドレス他(閲覧可能な状態) |
| 含まれない情報 | 取引暗証番号。取引に必要なパスワード等はマスキングされ閲覧できない |
| 損失 | TW が全額負担。損失見込み約5,000万円 |
事件の時系列
| 日付 | 出来事 |
|---|---|
| 2025年9月28日 | 岩井コスモ証券がコスモ・ネットレのログイン時の多要素認証を必須化(アプリ認証、電話番号認証、パスキー認証) |
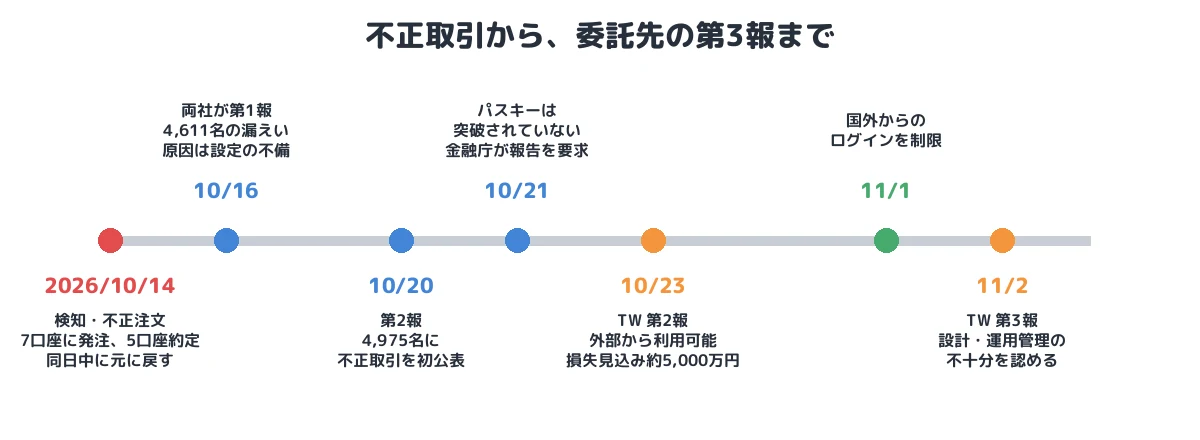
| 2026年10月14日 | 不正アクセスを検知。管理機能から7口座に意図しない売買注文、5口座で約定。同日中に顧客へ連絡して取引前の状態に戻す。TW は管理機能の利用停止、不正に確立された接続の無効化、攻撃元の通信遮断を実施 |
| 10月16日 | 岩井コスモ証券が第1報(4,611名の情報漏えい)。TW が第1報(原因は一部の管理機能の設定の不備) |
| 10月17〜18日 | セキュリティ強化のためネット取引のシステムメンテナンス |
| 10月20日 | 岩井コスモ証券が第2報。通信記録の精査で364名を追加し計4,975名。不正取引を初めて公表 |
| 10月21日 | 岩井コスモ証券が「ご報告」を公表(パスキーは突破されていない、総当たり攻撃)。金融庁が原因分析と再発防止策を要求(報道) |
| 10月23日 | TW が第2報(限定環境からのみ使うべき機能が外部から利用可能、損失見込み約5,000万円)。岩井コスモ HD の会見で12銘柄・約125万株と説明(報道) |
| 11月1日 | コスモ・ネットレで、原則として日本国外からのログインを制限 |
| 11月2日 | TW が第3報(設計・運用管理の不十分を認める、システム内部への侵入の痕跡はなし、対策の一覧) |
① 初期アクセス:外部から届いた管理機能
TW のインターネット取引システムには、社員などが顧客の口座を扱うための 管理機能 があります。この機能は本来、限定された環境(社内のネットワークなど)からのみ利用されるべきものでしたが、設定の不備で インターネットから利用できる状態 になっていました(T1190)。報道では、社員が顧客に代わって口座情報などを見る「オペレーター画面」で、外部からのアクセスを拒否する仕組みが不十分だったとされています。
岩井コスモ証券は、攻撃を「悪意ある第三者がシステムの脆弱性を突き、総当たり攻撃を仕掛けてきたもの」と説明しています(T1110)。ただし、何に対する総当たりか(管理機能のログインか、URL やパラメータの探索か)は公表されていません。日本経済新聞は、第三者が「管理者権限を持つように装い」売買管理システムを攻撃したと報じています。管理機能にどのような認証があったか、多要素認証があったかも公表されていません。TW は再発防止策として、管理機能などの特権的な機能を多要素認証と最小限の権限で保護するとしています。
TW の第3報には、「インターネットから到達可能な経路を点検し、防御機能を経由しない迂回経路を閉塞」「管理機能への経路の多層化」という対策が挙げられています。管理機能が、通常の防御を通らない経路で外部から届いていたことがうかがえますが、経路そのものは明言されていません。
なお、岩井コスモ証券の10月21日の発表文には当初「AIを用いて」という文言があり、後に削除されたと共同通信が報じています。TW は AI の利用を「断定はできない」としています。
② 不正取引:顧客になりすまさずに注文を出す
攻撃者は、管理機能を使って 7口座に顧客の意図しない売買注文 を出し、5口座で約定させました(T1565.001 とみられる)。漏えいした個人情報が使われたのではなく、管理機能から直接注文を作成したものです。10月23日の会見の報道によると、対象は12銘柄・約125万株で、いずれも取引量の少ない品薄株でした。会社側は、株価をつり上げて売り抜ける相場操縦が狙いだったと推測しています(T1657 とみられる)。
不正な取引は同日中に取引前の状態に戻され、顧客の負担はなく、資金の不正な流出も確認されていません。損失と対応の費用は TW が全額負担し、約5,000万円の損失を見込んでいます。
TW は「システム内部への侵入の痕跡は確認されておりません」としています。外部から届いた管理機能を使っただけで、その奥のサーバーなどには侵入されていない、という説明と読めます。
③ 個人情報:管理機能から閲覧可能に
攻撃を遮断するまで、管理機能から 4,975名 の氏名・メールアドレスなどが閲覧可能な状態でした(T1213 とみられる)。当初の4,611名から、アクセス記録に加えて通信記録も精査したことで364名が追加されました。取引暗証番号は含まれず、取引に必要なパスワード等はマスキングされていたため、この情報だけでは口座へのログインや取引はできないとされています。岩井コスモ証券は、第1報で不正取引に触れなかった理由を「対策を段階的に進めている状況にあったため、手口につながる情報の公表を控えた」と説明しています。
④ 2025年の口座乗っ取りとの違い
| 観点 | 2025年の証券口座乗っ取り | 今回(岩井コスモ証券) |
|---|---|---|
| 入口 | 顧客の認証情報(フィッシング、リアルタイム中継、マルウェア) | 委託先システムの管理機能(設定の不備で外部から利用可能) |
| 顧客の多要素認証 | 未設定や中継型フィッシングで突破 | 破られていない |
| 1回の侵入で触れる範囲 | 盗んだ1口座 | 管理機能から複数の口座(7口座に発注、4,975名が閲覧可能) |
| 不正取引の型 | 保有株を売って小型株を買う(相場操縦が目的とされる) | 品薄株12銘柄・約125万株(相場操縦を推測) |
| 顧客が自分でできる対策 | パスキーの設定などで大きく防げる | 顧客の対策では防げない |
日本証券業協会のガイドライン(2025年10月改正)は、フィッシングに耐性のある多要素認証の必須化に加えて、外部委託先での顧客データへのアクセス制限と、その運用を委託元が監視・追跡できる態勢を求めています。今回は顧客認証という正面の入口は守られていましたが、委託先の管理機能という別の入口が開いていました。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application | 限定環境からのみ使うべき管理機能が外部から利用可能だった |
| 認証情報アクセス | T1110 Brute Force(対象は非公表) | 「総当たり攻撃を仕掛けてきた」(岩井コスモ証券) |
| 収集 | T1213(とみられる) | 4,975名の情報が管理機能から閲覧可能 |
| 影響 | T1565.001 Stored Data Manipulation(とみられる)/T1657 Financial Theft(とみられる) | 7口座に意図しない注文、5口座で約定。相場操縦が目的と会社は推測 |
本事件を未然に防ぐために必要な予防策
- 管理機能をインターネットに出さない:社員向けの管理機能は、専用のネットワークや接続元を限定した経路からのみ利用できるようにし、外部から到達できないことを定期的に確認します(外部公開資産の棚卸しと診断)。
- 防御を迂回する経路を作らない:WAF や認証プロキシを通らない経路が残っていないかを点検します。TW は対策として迂回経路の閉塞と、管理機能への経路の多層化を挙げています。
- 特権機能に多要素認証と最小権限:顧客のログインだけでなく、口座の操作ができる管理機能にこそ、多要素認証と必要最小限の権限を適用します。
- 委託元による委託先の監視:委託先の管理機能へのアクセス状況を、委託元が追跡できるようにします。日本証券業協会のガイドラインも、外部委託先のアクセス制限と監視を求めています。
- 異常な注文の検知:管理機能からの代理発注や、品薄株への大量の注文など、通常と異なる取引を検知して止める仕組みを置きます。本件は同日中に取引前の状態に戻せました。
まとめ
岩井コスモ証券の事件は、顧客の多要素認証とパスキーを必須にして正面の入口を固めていても、委託先のシステムで外部から使えてはいけない管理機能が開いていれば、複数の口座に不正な注文を出されることを示した事例です。顧客側の対策では防げず、システムを提供する委託先の設計と運用、そしてそれを監督する委託元の態勢が問われました。
■ メモ
本記事は、岩井コスモ証券(2026年10月16日、20日、21日)とトレードワークス(10月16日、23日、11月2日)の公表と報道をもとに、公表された範囲の事実を整理したものです。管理機能の具体的な経路と認証、総当たりの対象、AI の利用の有無は公表されていません。12銘柄・約125万株、オペレーター画面は報道によるものです。
参考資料
- 岩井コスモ証券「外部委託先への不正アクセスに伴うお客様情報の漏洩について」(2026年10月16日)
- 岩井コスモ証券「外部委託先への不正アクセスに伴うお客様情報の漏洩について(第2報)」(2026年10月20日)
- 岩井コスモ証券「不正アクセスによる個人情報漏洩および不正取引に関するご報告」(2026年10月21日)
- 岩井コスモ証券「【重要】日本国外からのログイン制限に関するお知らせ」(2026年10月29日)
- トレードワークス「当社が提供するシステムへの不正アクセスに関するお知らせ」(2026年10月16日、PDF)
- トレードワークス「(開示事項の経過)当社が提供するシステムへの不正アクセスに関するお知らせ」(2026年10月23日、PDF)
- トレードワークス「(開示事項の経過)当社が提供するシステムへの不正アクセスに関するお知らせ(第3報)」(2026年11月2日、PDF)
- 日本証券業協会「インターネット取引における不正アクセス等防止に向けたガイドライン」(2025年10月15日、PDF)
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」
- piyolog「不正取引も行われた岩井コスモ証券への不正アクセスについてまとめてみた」
- 日本経済新聞「岩井コスモ証券、株の不正取引「総当たり攻撃」 個人で対策取れず」(2026年10月21日)
- 熊本日日新聞(共同通信)「岩井コスモ、AI攻撃「断定できず」と修正」(2026年10月21日)
- Yahoo!ニュース(朝日新聞)「岩井コスモの不正取引 意図せず売られた顧客の12銘柄は「品薄株」」(2026年10月23日)
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。