2026年10月21日、GMOインターネット株式会社 は、FX 自動売買専用の VPS サービス「お名前.com デスクトップクラウド」に第三者が不正アクセスし、一部の利用者のサーバーに不正なプログラムが置かれたと公表し、全プランを停止しました。10月24日の第4報で顧客情報の外部への持ち出しを確認し、11月2日の記者会見で侵入の経路と時期を明らかにしました。
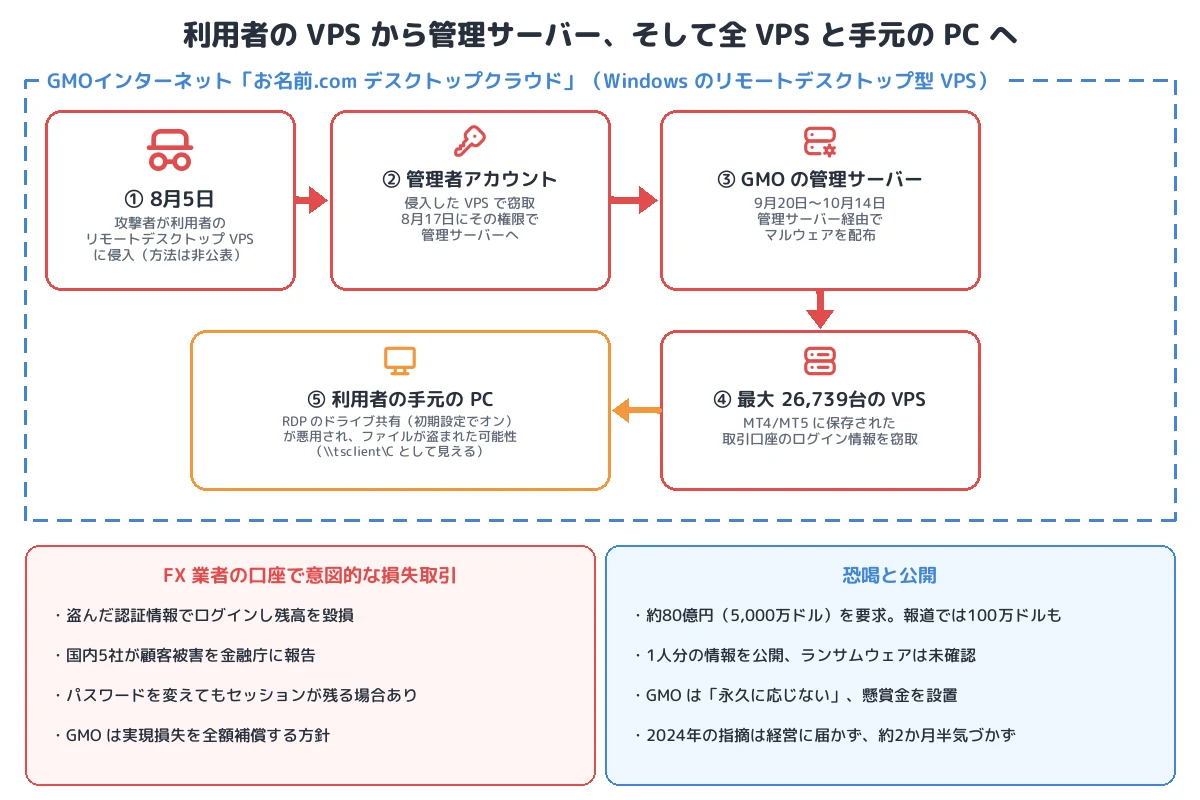
攻撃者は 2026年8月5日 に利用者の リモートデスクトップ VPS に侵入し、そこで 管理者アカウントを窃取 しました。8月17日にその権限で 事業者の管理サーバー に侵入し、9月20日から10月14日にかけて、管理サーバーを経由して 最大26,739台の VPS にマルウェアを配布 しました。VPS の中の取引ツール(MT4/MT5)に保存されていた 取引口座のログイン情報 が盗まれ、FX 業者の口座で 意図的に損失を出す取引 が行われました。さらに、RDP の ドライブ共有 が悪用され、利用者の手元の PC のファイルが盗まれた可能性もあります。GMO は約2か月半気づかず、攻撃者からは 約80億円 を要求されました。
■ この記事のまとめ
- 対象:GMOインターネットの「お名前.com デスクトップクラウド」(Windows のリモートデスクトップ型 VPS、MT4/MT5 入り)全プラン
- 侵入の流れ:8月5日 利用者の VPS に侵入し管理者アカウントを窃取 → 8月17日 管理サーバーに侵入 → 9月20日〜10月14日 管理サーバー経由で最大26,739台にマルウェアを配布
- 被害:MT4/MT5 などに保存された取引口座の認証情報の窃取と、FX 業者の口座での意図的な損失取引。顧客情報の持ち出しを確認。RDP のドライブ共有で手元 PC のファイルが盗まれた可能性
- 恐喝:約80億円(5,000万ドル)を要求。顧客情報の公開とランサムウェア攻撃を予告し、1人分の情報を公開。ランサムウェアの被害は確認されていない
- 検知:約2か月半気づかず、10月19日の顧客からの問い合わせで調査開始
- 背景:2024年4月にグループ会社の診断で課題を指摘されたが、対策が不十分で経営に報告されていなかった
- 非公表:最初の VPS への侵入方法、管理者アカウントの窃取方法、マルウェアの名称、外部送信の経路、不正取引の件数・総額
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | GMOインターネット株式会社(親会社 GMOインターネットグループ株式会社) |
| 対象サービス | お名前.com デスクトップクラウド(FX 自動売買専用の Windows リモートデスクトップ型 VPS、MT4/MT5 入り、RDS SAL 付き) |
| 影響の可能性があるサーバー | 26,739件(「対象となり得る数で、確認件数ではない」) |
| 侵入 | 2026年8月5日(利用者の VPS)、8月17日(管理サーバー) |
| マルウェアの配布 | 9月20日〜10月14日 |
| 検知 | 10月19日(顧客からの問い合わせ)、10月20日に不正なプログラムを確認 |
| 影響した情報 | サーバー内に保存されていた情報(取引ツールなどに保存された取引口座のログイン情報など)。顧客情報の持ち出しを確認 |
| 金銭の被害 | FX 業者の口座で意図的に損失を出す取引。国内 FX 業者5社が顧客被害を金融庁に報告 |
| 恐喝 | 約80億円(5,000万ドル)。報道では攻撃者サイトで100万ドルを示したとも |
| 含まれない情報 | クレジットカードなどの決済情報(本サービスでは保持していない) |
| 状態 | 全プラン停止中(11月3日時点)。現在の基盤では再開しない |
事件の時系列
| 日付 | 出来事 |
|---|---|
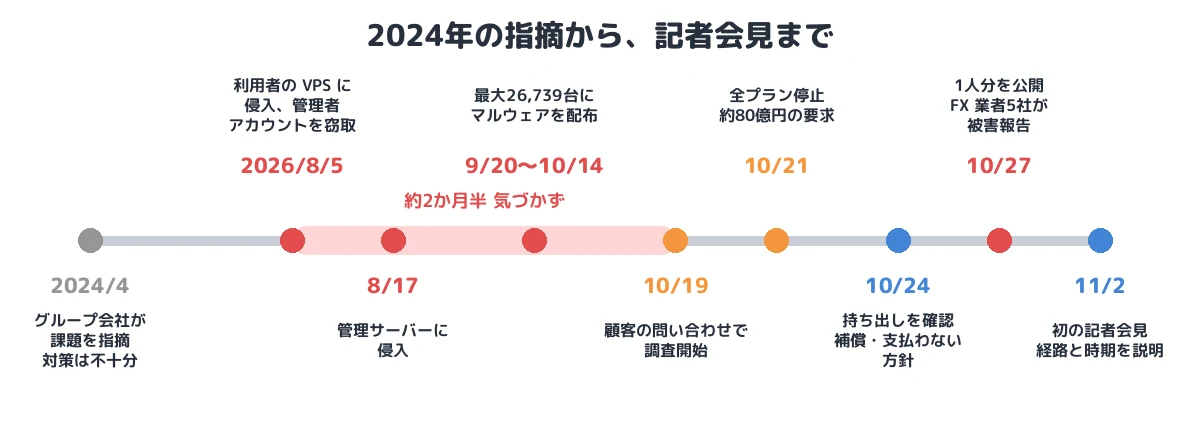
| 2024年4月24日 | グループ会社の GMOサイバーセキュリティ byイエラエが本サービスの診断結果を報告。4〜5月に緊急メンテナンスを4回行ったが、対策は「深さと速さの両面で不足」 |
| 2026年8月5日 | 攻撃者が利用者のリモートデスクトップ VPS に侵入し、管理者アカウントを窃取 |
| 8月17日 | 窃取した管理者権限で、GMO の管理サーバーに侵入 |
| 9月20日〜10月14日 | 管理サーバー経由で、最大26,739台の VPS にマルウェアを配布 |
| 10月19日 | 顧客からの問い合わせを受けて調査を開始 |
| 10月20日 | 一部のサーバーで不正なプログラムを確認。新規申し込みとコントロールパネルを停止 |
| 10月21日 | 第1報。4時から全プランを順次停止。脅迫メールを受信(約80億円の要求) |
| 10月22日 | 第2報(取引口座の不正操作)。警察に相談。金融庁が FX 業者に注意喚起と監視の強化を要請 |
| 10月24日 | 第4報。システムのセキュリティ上の問題と顧客情報の持ち出しを確認。見舞金、損失補償、要求に応じない方針。能動的サイバー防御の適用を政府に具申 |
| 10月27日 | 攻撃者が予告どおり情報を公開(1人分)。ランサムウェアの被害は確認されず。金融相が FX 業者5社の顧客被害を公表 |
| 10月28日 | 攻撃者のサイトが停止。懸賞金(上限100万米ドル)の受付を開始 |
| 11月2日 | 初の記者会見で侵入の経路と時期、2024年の指摘を説明。役員報酬の減額を発表 |
① 初期アクセス:利用者のリモートデスクトップ VPS
本サービスは、FX の自動売買プログラム(EA)を24時間動かすための Windows の VPS で、利用者はリモートデスクトップ(RDP)で接続します。攻撃者は8月5日、ある利用者の VPS に侵入しました(T1133/T1021.001 とみられる)。侵入の方法(RDP の認証の突破か、脆弱性の悪用か)と悪用された脆弱性は、「同等の攻撃を招く恐れと捜査への影響」を理由に公表されていません。
② 横展開:利用者の領域から事業者の管理面へ
攻撃者は、侵入した利用者の VPS で 管理者アカウントを窃取 し、8月17日にその権限で GMO の管理サーバー に侵入しました(T1078)。利用者が使う VPS の中から、事業者の管理基盤に通じる管理者アカウントを取得できたことになります。どのように窃取したか(メモリからの抜き取り、ファイルへの記載、共通のパスワードなど)、管理サーバーの製品や構成は公表されていません。攻撃者側は VPS 群が Active Directory で一元管理されていたと主張していますが、GMO は確認していません。
③ 実行:管理サーバーから全 VPS へマルウェアを配布
攻撃者は9月20日から10月14日にかけて、管理サーバーを経由して利用者の VPS に マルウェアを配布 しました。対象となり得たのは最大26,739台です(T1072 とみられる)。本来は多数の VPS を管理するための仕組みが、マルウェアを一斉に配る基盤として使われました。マルウェアの名称・機能、通信先は公表されていません。
④ 認証情報の窃取と、他社の口座での残高の毀損
MT4/MT5 は、取引口座の ID とパスワードを保存して自動でログインし、EA を動かし続けます。攻撃者は VPS の中の 取引ツールなどに保存された取引口座のログイン情報 を盗み(T1555 とみられる)、FX 業者の口座にログインして、意図的に損失が生じる取引 を行いました(T1078、T1657)。脅迫文では、国内外の70を超える証券会社・FX 会社の口座への不正操作を続けると予告しています。
金融相は10月27日、ゴールデンウェイ・ジャパン、OANDA 証券、アヴァトレード・ジャパン、外為ファイネスト、デューカスコピー・ジャパンの5社から顧客被害の報告があったと公表しました。各社は取引の一時停止、海外からの注文の遮断、パスワードの初期化を行っています。GMO は、パスワードを変えても既存のセッションが残る場合があるとして、FX 業者側で全セッションを切るよう利用者に求めました。不正取引の件数と総額は公表されていません。GMO は実現した損失を全額補償するとしています。
⑤ RDP のドライブ共有:被害が手元の PC へ
GMO は会見で、RDP の ドライブ共有(ドライブリダイレクト) が悪用され、VPS に接続していた 利用者の手元の PC のファイル が盗まれた可能性があると説明しました(T1039 とみられる)。ドライブ共有を有効にすると、接続元の PC のドライブがサーバー側から \\tsclient\C のように見え、サーバー上で動くプログラムから読み書きできます。この機能は利用者の利便性のため 初期設定でオン になっており、見直されていませんでした。攻撃者側は、閲覧履歴やブラウザに保存されたログイン情報、税務関係の書類などを盗んだと主張しています(真偽は確認されていません)。GMO は利用者に、接続に使った PC のフルスキャン、オフラインでのバックアップ、ブラウザに保存したパスワードや連携アプリの点検を求めました。
⑥ 恐喝:約80億円の要求と情報の公開
GMO は10月21日に脅迫メールを受け取り、約80億円を要求されました。親会社の代表のブログでは、要求額は暗号資産で5,000万ドル(約80億円)とされています。一方、情報セキュリティ会社 S&J の分析を引用した報道では、攻撃者がその後サイトで100万ドルを示したとされています。脅迫は、①口座への不正操作の継続、②接続した顧客の PC の情報の公開とランサムウェア攻撃、③GMO のシステムや運用体制の情報の公開、の3点でした。
GMO は要求に「永久に応じない」とし、10月27日には攻撃者のサイトで1人分の情報が公開されました。サイトを開いた人の情報は攻撃者に取得されるため、GMO はアクセスや拡散をしないよう呼びかけています。予告されたランサムウェアの被害は確認されていません。攻撃者のサイトは10月28日に停止しました。GMO は懸賞金(上限100万米ドル)を設け、政府に能動的サイバー防御の適用を具申しました。共同通信は、攻撃者のサイトに接続した IP アドレスの一部が過去に北朝鮮のハッカー集団が使ったものと一致したと報じていますが、GMO はコメントしていません。
⑦ 2024年の指摘と、約2か月半の見逃し
GMO は会見で、2024年4月にグループ会社のイエラエが本サービスの診断で課題を指摘し、緊急メンテナンスを行ったものの対策が不十分だったこと、その報告が代表まで届かず、取締役会に上げる基準もなかったことを認めました。今回の侵入口が2024年の指摘と同じかどうかは公表されていません。攻撃者は8月5日の侵入から約2か月半見つからず、発覚のきっかけは顧客からの問い合わせでした。GMO は、監視で気づけなかった理由を今後検証するとしています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1133/T1021.001(とみられる) | 8月5日 利用者のリモートデスクトップ VPS に侵入(方法は非公表) |
| 認証情報アクセス・権限 | T1078 Valid Accounts | VPS で管理者アカウントを窃取し、8月17日に管理サーバーへ |
| 実行・横展開 | T1072 Software Deployment Tools(とみられる) | 管理サーバー経由で最大26,739台にマルウェアを配布 |
| 認証情報アクセス | T1555 Credentials from Password Stores(とみられる) | 取引ツールに保存された取引口座のログイン情報 |
| 収集 | T1039 Data from Network Shared Drive(とみられる) | RDP のドライブ共有で接続元 PC のファイルを窃取した可能性 |
| 持ち出し | TA0010(経路は非公表) | 顧客情報の持ち出しを確認 |
| 影響 | T1657 Financial Theft | FX 口座での意図的な損失取引、約80億円の恐喝。ランサムウェア(T1486)は予告のみで未確認 |
本事件を未然に防ぐために必要な予防策
- 利用者の領域と管理面を分ける:利用者の VPS から、事業者の管理サーバーに通じる資格情報が取得できない構成にします。テナントごとに異なる資格情報を使い、管理用のアカウントを VPS の中に置かず、管理面は別のネットワークに分離します。
- 管理基盤を特権として守る:多数のサーバーに一斉に配布できる管理サーバーは、侵害されれば全テナントに被害が及びます。多要素認証、接続元の制限、特権アクセス管理(PAM)、配布操作の承認と記録を必須にします。
- RDP の既定値を安全側に:ドライブ共有やクリップボードの共有は、必要な利用者だけが明示的に有効にする設定にします(グループポリシーの「ドライブのリダイレクトを許可しない」など)。利便性のための既定値が、被害を利用者の手元まで広げました。
- 認証情報を保存する運用のリスクを利用者に示す:EA を常時動かすには口座の認証情報の保存が前提になります。FX 業者側は OTP やパスキー、接続元の監視、パスワード変更時のセッションの失効を用意し、利用者には保存した認証情報が盗まれた場合の影響を説明します。
- 指摘を経営に届ける:外部やグループ会社の診断で見つかった課題は、対策の完了と残ったリスクを経営に報告する基準を決めておきます。本件では2024年の指摘が代表まで届いていませんでした。
- 管理面の異常を検知する:管理サーバーへの新しい接続元からのログイン、大量の配布操作を監視します。本件は約2か月半、顧客の問い合わせまで気づかれませんでした。
まとめ
お名前.com デスクトップクラウドの事件は、利用者の VPS という「入口」から事業者の管理サーバーという「中枢」に到達され、管理基盤を使って全 VPS にマルウェアが配られた事例です。VPS に保存された取引口座の認証情報は他社の FX 口座の残高の毀損に使われ、RDP のドライブ共有を通じて被害は利用者の手元の PC にまで及んだ可能性があります。2024年に指摘された課題が経営に届かず、約2か月半気づかれなかったことも含め、マルチテナントのサービスで管理面をどう分離し、監視するかが問われました。
■ メモ
本記事は、GMOインターネット(第1報〜第16報、お客様へのご案内、2026年11月2日の記者会見)、GMOインターネットグループの適時開示、金融相の会見概要、FX 業者の告知と報道をもとに、公表された範囲の事実を整理したものです。最初の VPS への侵入方法、管理者アカウントの窃取方法、マルウェアの名称、外部送信の経路、不正取引の件数・総額は公表されていません。要求額は資料によって異なります。攻撃者の主張と北朝鮮の関与は確認されていません。
参考資料
- GMOインターネット「「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ」(2026年10月21日)
- [お名前.com「【重要】[お名前.com デスクトップクラウド]第三者による不正アクセスに関するお詫びとお知らせ」(2026年10月21日)](https://www.onamae.com/news/article/11584)
- GMOインターネット「【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第3報)」(2026年10月23日)
- GMOインターネット「【重要】お名前.com デスクトップクラウドサービスに対するサイバー攻撃について(第4報)」(2026年10月24日)
- GMOインターネット「【重要】「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第7報)」(2026年10月26日)
- GMOインターネット「「お名前.com デスクトップクラウド」への不正アクセスに関する現在の対応について(第10報)」(2026年10月27日)
- GMOインターネット「「お名前.com デスクトップクラウド」への不正アクセスに関するお客様へのご案内」(2026年10月30日)
- GMOインターネットグループ「役員報酬の減額に関するお知らせ」(2026年11月2日、PDF)
- 熊谷正寿「今こそ官民連携で日本を守ろう ――「能動的サイバー防御」を具申した理由」(2026年10月25日)
- 財務省「片山財務大臣兼内閣府特命担当大臣閣議後記者会見の概要(令和8年10月27日(火曜日))」
- OANDA証券「【重要:第2報】「お名前.com デスクトップクラウド」への不正アクセスに伴う不正ログイン等の発生につきまして」(2026年10月26日)
- piyolog「お名前 .com デスクトップクラウドへの不正アクセスについてまとめてみた」
- Yahoo!ニュース(TBS NEWS DIG)「GMO熊谷正寿社長「セキュリティ上の指摘を生かせず」…8月に攻撃者が侵入も認識は2か月後【会見冒頭全文】」(2026年11月2日)
- 読売新聞「GMO攻撃者、顧客のサーバー環境に8月5日侵入…管理者アカウント盗み管理サーバーに不正アクセス」(2026年11月2日)
- 時事ドットコム「能動的防御、異例の要請 攻撃者からの要求額は80億円―GMO」(2026年10月26日)
- Yahoo!ニュース(共同通信)「【独自】GMO攻撃、北朝鮮ハッカーか 複数の痕跡、政府に報告」(2026年11月1日)
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。