2026年10月16日、Studio株式会社 は、ノーコードの Web サイト制作サービス「Studio」の 一部機能の脆弱性 を悪用され、同社が利用する クラウド環境 に第三者が不正アクセスしたと公表しました。不正アクセスは 2026年9月30日〜10月1日 に確認され、環境内のデータは 10月14日に対処するまで外部から取得できる状態 でした。
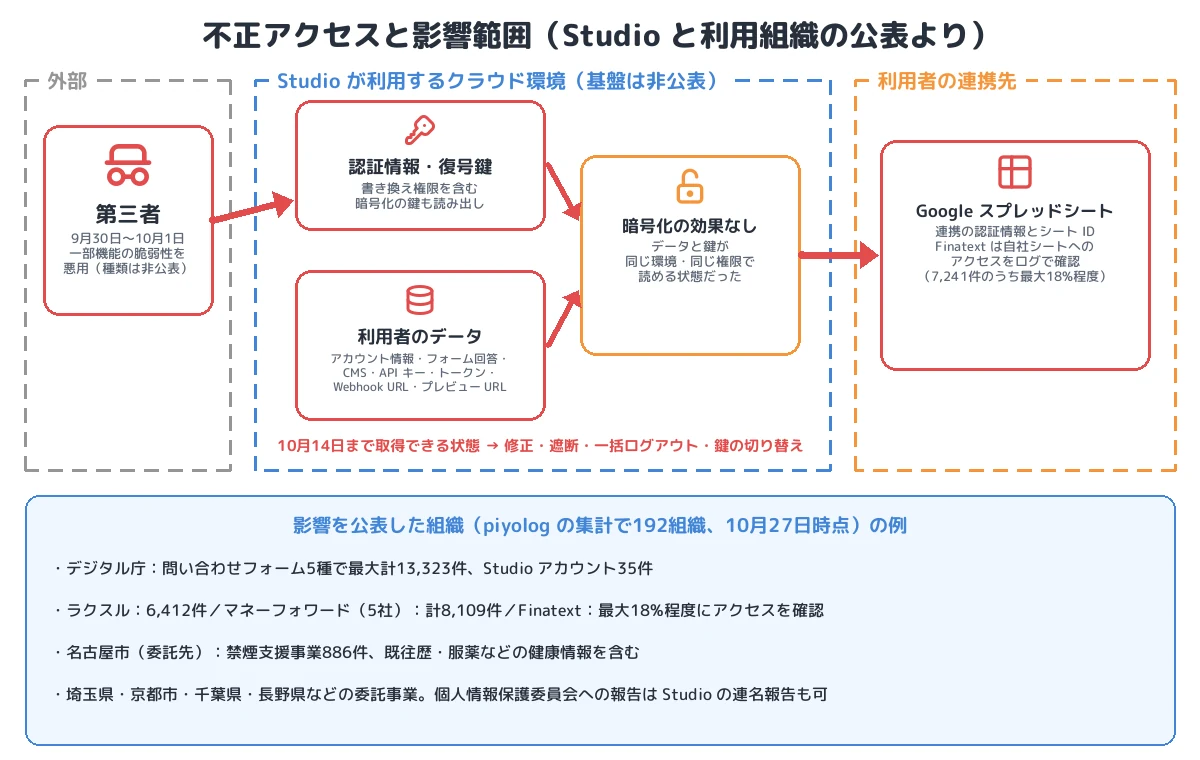
対象は、全利用者のアカウント情報に加えて、Studio で作られたサイトの フォームの送信内容、外部サービスの API キー・トークン、Google スプレッドシート連携の認証情報、Webhook の URL など、利用者が Studio に預けていた「他社の秘密」に及びます。一部は暗号化して保存していましたが、復号に使う鍵も同じ不正アクセスで読み出された ため、内容を知られた可能性があります。Studio でサイトを作っていた デジタル庁、自治体、上場企業 などが相次いで影響を公表し、piyolog の集計では10月27日時点で 192組織 にのぼります。
■ この記事のまとめ
- 対象:Studio株式会社がサービス「Studio」に利用するクラウド環境(基盤の名称は非公表)
- 原因:「Studio の一部機能の脆弱性」。機能名、脆弱性の種類、CVE は非公表
- 期間:不正アクセスは2026年9月30日〜10月1日に確認。データは10月14日まで外部から取得できる状態。10月13日に社内調査で確認
- 流出のおそれ:全利用者のアカウント情報(ハッシュ化されたパスワードを含む)、フォームの送信内容、CMS の内容、API キー・トークン、Google スプレッドシート連携の認証情報、Webhook URL、ライブプレビュー URL など。件数は精査中
- 暗号化:一部の情報は暗号化していたが、復号鍵も読み出された
- 連携先での悪用:Finatext ホールディングスが、連携用の認証情報による自社 Google スプレッドシートへのアクセスをログで確認
- 分類:SaaS(クラウドサービス事業者)の侵害による多数の利用組織への影響。認証情報・トークンの窃取と、連携先への波及
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | Studio株式会社 |
| サービス | Studio(ノーコードの Web サイト制作サービス) |
| 侵害された場所 | Studio が利用するクラウド環境(基盤の名称は非公表) |
| 原因 | 一部機能の脆弱性の悪用(機能名・種類は非公表) |
| 不正アクセスの期間 | 2026年9月30日〜10月1日(確認できている期間) |
| 外部から取得できた期間 | 10月14日に対処するまで |
| 流出のおそれがある情報 | アカウント情報、フォームの送信内容、CMS・デザインの内容、API キー・トークン、Google スプレッドシート連携の認証情報とシート ID、Webhook URL、ライブプレビュー URL、パスワード保護ページのパスワード(ハッシュ化)、reCAPTCHA v3 の設定、Studio AI 先行申込者の情報 |
| 件数 | 精査中(Studio は非公表) |
| 影響を公表した組織 | 192組織(piyolog の集計、10月27日時点) |
| 改ざん・削除 | 書き換え権限を含む認証情報が取得されたが、改ざん・削除は確認されていない |
事件の時系列
| 日付 | 出来事 |
|---|---|
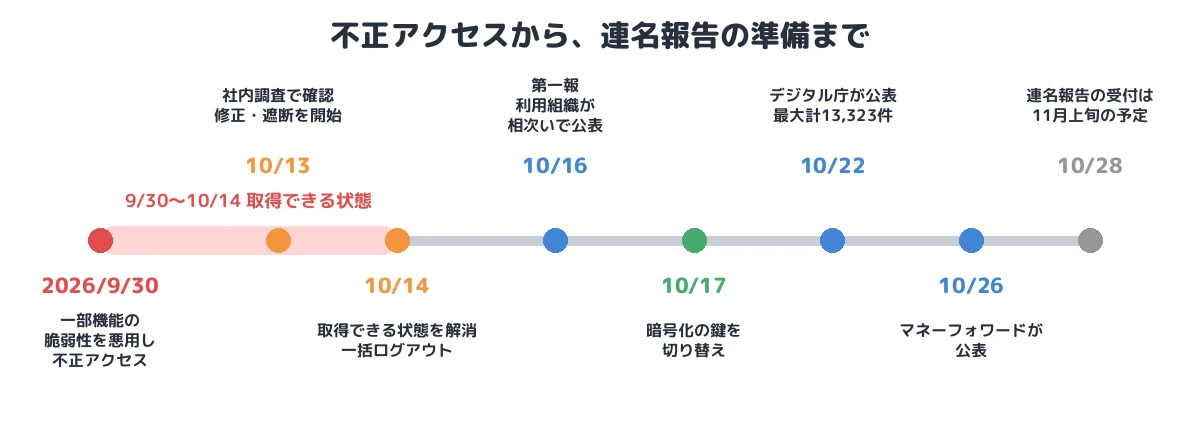
| 2026年9月30日〜10月1日 | 第三者が一部機能の脆弱性を悪用し、クラウド環境に不正アクセス |
| 10月13日 | 社内調査で不正アクセスを確認(きっかけは非公表)。脆弱性の修正と経路の遮断を開始 |
| 10月14日 | 外部から取得できる状態を解消。午前2時30分ごろ全ユーザーを一括ログアウト。Google スプレッドシート連携の鍵を更新 |
| 10月16日 | 第一報を公表し、機能ごとに利用者へメール。ラクスル、Finatext ホールディングス、埼玉県、京都市などが影響を公表 |
| 10月17日 | 暗号化の鍵を切り替え、既存データの再暗号化を開始。フォーム利用者に個人情報保護委員会への個別報告の保留を依頼 |
| 10月20日 | 個人情報保護委員会への報告を「Studio が取りまとめる連名報告」か「個別報告」から選べると案内 |
| 10月21日 | Finatext が、Studio を使わない形で問い合わせフォームを再開 |
| 10月22日 | デジタル庁が影響を公表(フォーム5種で最大計13,323件、アカウント35件) |
| 10月26日 | マネーフォワードがグループ5社の影響を公表 |
| 10月28日 | 連名報告の受付を11月上旬に始める予定と追記(11月3日時点で最新の公式更新) |
① 初期アクセス:一部機能の脆弱性
Studio は原因を「Studio の一部機能の脆弱性」と説明していますが、どの機能か、認可の不備やインジェクションなど脆弱性の種類は何かを公表していません。外部から利用できる機能の脆弱性とみられます(T1190)。検知のきっかけも非公表で、不正アクセスから確認まで約2週間かかっています。
② 認証情報の取得:書き換え権限を含む
侵入した第三者は、クラウド環境の 認証情報 を取得していました。Studio はこれを無効化し、決済やログインに使う認証情報を含めて、自社が使っていた認証情報を新しいものに切り替えています。取得された認証情報には 書き換えの権限 も含まれていましたが、操作記録の調査では改ざんや削除は確認されていません。認証情報の種類(クラウドのサービスアカウント鍵か、データベースの資格情報かなど)は非公表です(T1078.004 とみられる)。
③ 復号鍵ごと読み出された暗号化データ
フォームの送信内容や API キーなど一部の情報は、暗号化して保存されていました。しかし、復号に用いる鍵も同じ不正アクセスで読み出された ため、暗号化は保護として働きませんでした(T1552 とみられる)。データと鍵を同じ環境に置き、同じ権限で読める状態では、データベースを読める攻撃者は鍵も読めます。Studio は10月17日に暗号化の鍵を新しいものに切り替え、古い鍵は既存データの読み出しだけに残して再暗号化を進めています。
④ 連携先への波及:「保存しない設定」でも読まれた
Studio は、サイトのフォームと外部サービスを連携させるための秘密を利用者から預かっていました。
| 預かっていたもの | 漏れたときに起きうること |
|---|---|
| Google スプレッドシート連携の認証情報とシート ID | Studio の外にある利用者のスプレッドシートを閲覧・編集できる |
| 外部サービスの API キー・トークン(Data Connect API など) | 連携先の API を利用者の権限で呼び出せる |
| Webhook 通知の URL | URL を知っていれば、その宛先に通知を送れる |
| カスタムプロキシのキー | プロキシ経由で連携先にアクセスできる |
| ライブプレビュー URL | 未公開ページを閲覧できる |
Finatext ホールディングス は、問い合わせ情報を Studio に保存しない設定にしていましたが、回答は自社が管理する Google スプレッドシートに保存されていました。Studio から通知を受けて連携の認証情報を無効化し、その認証情報によるアクセスのログを調べたところ、全7,241件のうち 最大18%程度にアクセスがあった ことを確認しています(T1550.001)。Studio 自身は「第三者が実際に取得した事実は確認されていない」としており、利用者側の調査結果と表現が異なります。
⑤ 利用組織への影響と連名報告
Studio は Web サイトの制作・公開の基盤であるため、1つの SaaS の侵害が、国、自治体、企業の問い合わせフォームに一度に及びました。主な公表は次のとおりです(件数の単位は組織ごとに異なるため合算しません)。
| 組織 | 公表された件数・内容 |
|---|---|
| デジタル庁 | 問い合わせフォーム5種で最大計13,323件(2021年5月〜2023年3月)、Studio アカウント35件 |
| ラクスル | 6,412件(フォーム送信件数) |
| Finatext ホールディングス | 問い合わせ7,241件のうち最大18%程度にアクセスを確認、ほか12件 |
| マネーフォワード(グループ5社) | 計8,109件(採用サイトの問い合わせなど) |
| 名古屋市(委託先) | 886件。禁煙支援事業の申込で、既往歴・服薬などの健康情報を含む |
個人情報保護法では、フォームで個人データを集めていた利用組織が漏えいの報告と本人への通知の義務を負います。本件では個人情報保護委員会の要請を受け、Studio がフォーム利用者の報告を取りまとめる 連名報告 の方式が用意されました。本件に限り、速報の目安期間を超えても報告の遅延として扱わないとされています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application(とみられる) | 一部機能の脆弱性を悪用(機能・種類は非公表) |
| 認証情報アクセス | T1552 Unsecured Credentials(とみられる)/T1528 | 復号鍵、書き換え権限を含む認証情報、連携用のトークンを取得 |
| 収集 | T1530 Data from Cloud Storage | クラウド環境内のデータが10月14日まで外部から取得できる状態 |
| 連携先への横展開 | T1550.001 Application Access Token | Finatext の Google スプレッドシートへ、連携の認証情報でアクセス |
| 影響 | (確認されていない) | 書き換え権限はあったが、改ざん・削除は確認されていない |
本事件を未然に防ぐために必要な予防策
- 鍵とデータを分離する:暗号化の鍵は KMS などの鍵管理サービスに置き、データを読む権限と復号する権限を分けます(エンベロープ暗号化)。アプリケーションの認証情報を奪われても、鍵管理サービスの操作が記録され、止められる構成にします。
- 預かった連携の秘密は最小限に:OAuth の権限は必要なシート・操作に限り、トークンには有効期限を設けます。利用者側も、連携先の操作ログ(Google Workspace のドライブのログなど)を確認できるようにしておきます。
- 侵害時の失効手順を先に用意する:Studio は「新しいキーを発行 → 設定を更新 → 古いキーを失効」の順を案内しました。古いキーを先に失効させると連携が止まります。利用者が自分で切り替えられる仕組みと手順を、平時から用意しておきます。
- SaaS の委託先管理:利用組織は、SaaS に集めた個人データの報告・通知の義務を負います。フォームで集める項目を最小にし、保存期間を決め、健康情報のような要配慮個人情報は汎用の制作サービスで集めないことも検討します。
- 検知までの時間を縮める:本件では不正アクセスから確認まで約2週間かかりました。クラウド環境の認証情報の通常と異なる利用(新しい接続元、大量の読み出し)を検知する仕組みを置きます。
まとめ
Studio の事件は、Web 制作 SaaS の一部機能の脆弱性から、利用者が預けていたフォームの回答と連携用の認証情報が、復号鍵ごと流出のおそれにさらされた事例です。暗号化していても、鍵が同じ場所にあれば守れないこと、そして SaaS が預かる API キーやトークンが漏れると、被害は SaaS の外にある利用者のデータにまで及ぶことを示しました。Studio を使っていた組織は、パスワードの変更だけでなく、連携の認証情報、Webhook URL、ライブプレビュー URL の切り替えと、連携先の操作ログの確認が必要です。
■ メモ
本記事は、Studio株式会社の公表(2026年10月16日の第一報、不正アクセスに関するご案内、フォーム利用者向けの案内)と、影響を受けた組織の公表、報道をもとに、公表された範囲の事実を整理したものです。脆弱性の種類、クラウド基盤の名称、攻撃者、件数、再発防止策は公表されていません。調査中のため、続報で内容が変わることがあります。
参考資料
- Studio「【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報)」(2026年10月16日)
- Studio「不正アクセスに関するご案内」(2026年10月28日更新)
- Studio「【重要】フォーム機能などで個人情報を取り扱っているお客様へ:個人情報保護委員会へのご報告についてのご案内」(2026年10月17日)
- デジタル庁「Studio 株式会社における不正アクセスによる個人情報の漏えいの可能性について」(2026年10月22日)
- Finatextホールディングス「委託先システムへの不正アクセスに伴う情報漏えいの可能性に関するお知らせ」(2026年10月16日)
- ラクスル「当社が利用するクラウドサービスにおける不正アクセスに関するお知らせ」(2026年10月16日)
- マネーフォワード「外部サービス「Studio」への不正アクセスに伴う、お問い合わせフォームにおける個人データ流出の可能性に関して」(2026年10月26日)
- 名古屋市「不正アクセスにより個人情報が漏えいした可能性のある事案について」(2026年10月21日)
- piyolog「Studioへの不正アクセスについてまとめてみた」
- ITmedia NEWS「Studio漏えい、個情委への報告で混乱 フォーム利用者に「報告必要な場合も」→翌日「保留して」」(2026年10月19日)
- ScanNetSecurity「Studio が利用するクラウド環境に不正アクセス、復号に必要な鍵も読み出される」(2026年10月28日)
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。