2024年10月、全国に約1,000店を展開するファミリーレストラン サイゼリヤ で、複数の社内サーバーにシステム障害が起き、一部のサービスが止まりました。外部の情報セキュリティ企業の調査で、13日に ランサムウェア攻撃 を受けた事実が確認され、16日に公表されています。サーバーをインターネットと社内ネットワークから切り離したため、重要な社内システムの一部が使えなくなりましたが、店舗の営業は続けられました。
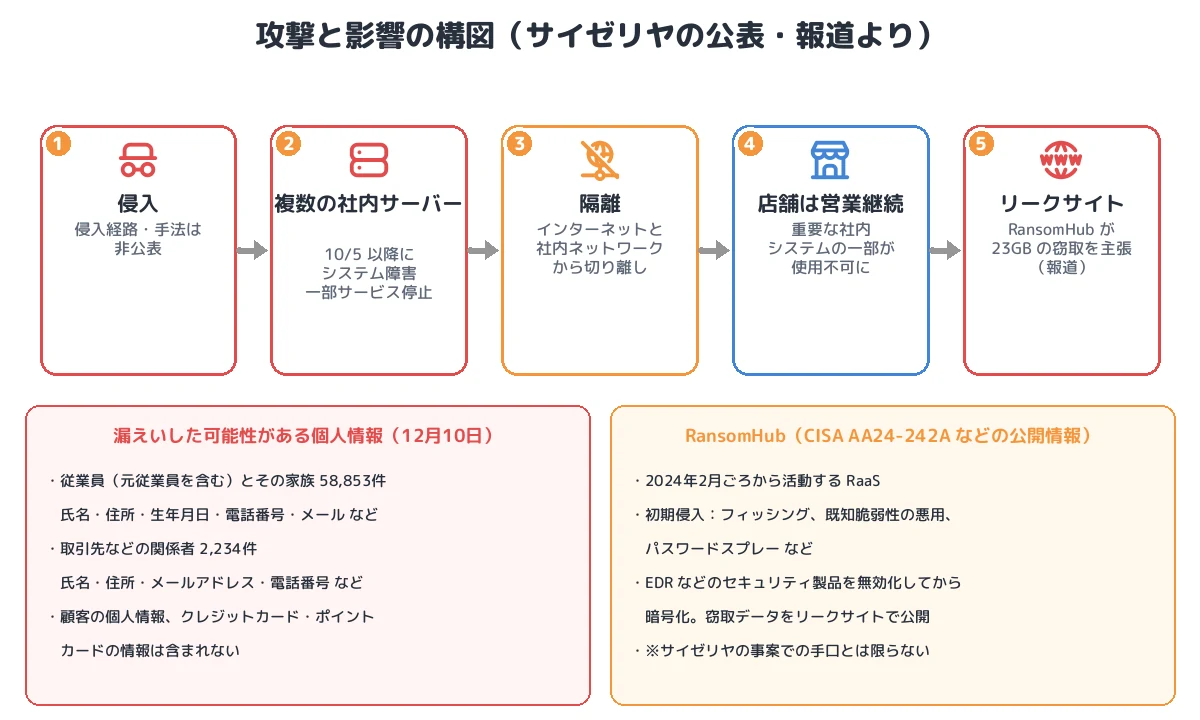
12月10日の公表では、従業員(元従業員を含む)とその家族 58,853件、取引先などの関係者 2,234件 の個人情報が漏えいした可能性があるとしています。顧客の個人情報、店舗で使われたクレジットカードやポイントカードの情報は含まれていません。報道では、ランサムウェアグループ RansomHub がリークサイトで犯行を主張しました。侵入経路は公表されていないため、本記事では公表された事実と、RansomHub について公的機関が公表している一般的な手口を分けて整理します。
■ この記事のまとめ
- 初期侵入:非公表
- 影響:10月5日以降、複数の社内サーバーでシステム障害。サーバーを隔離した結果、重要な社内システムの一部が使用不能に。店舗は営業を継続
- 情報窃取:従業員とその家族 58,853件(氏名・住所・生年月日・電話番号・メールアドレスなど)、取引先などの関係者 2,234件。顧客の情報、カード情報は含まず
- 攻撃者:RansomHub がリークサイトに掲載し、約23GB の窃取を主張したと報道
- 分類:二重恐喝型のランサムウェア攻撃(RaaS)。被害は社内の管理系システムにとどまり、店舗の営業系は継続
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | サイゼリヤ |
| 発生 | 2024年10月5日以降(複数のサーバーでシステム障害) |
| 確認 | 10月13日(外部の情報セキュリティ企業の調査でランサムウェア攻撃と確認) |
| 侵入経路 | 非公表 |
| 対応 | 該当サーバーをインターネットと社内ネットワークから隔離 |
| 影響 | 重要な社内システムの一部が使用不能、一部サービスが停止。店舗は営業継続 |
| 漏えいの可能性 | 従業員(元従業員含む)と家族 58,853件、取引先などの関係者 2,234件 |
| 漏えいしていない情報 | 顧客の個人情報、店舗で使われたクレジットカード・ポイントカードの情報 |
| 攻撃者 | RansomHub が犯行を主張(報道) |
| 攻撃の分類 | 二重恐喝型ランサムウェア攻撃(RaaS) |
事件の時系列
| 日付 | 出来事 |
|---|---|
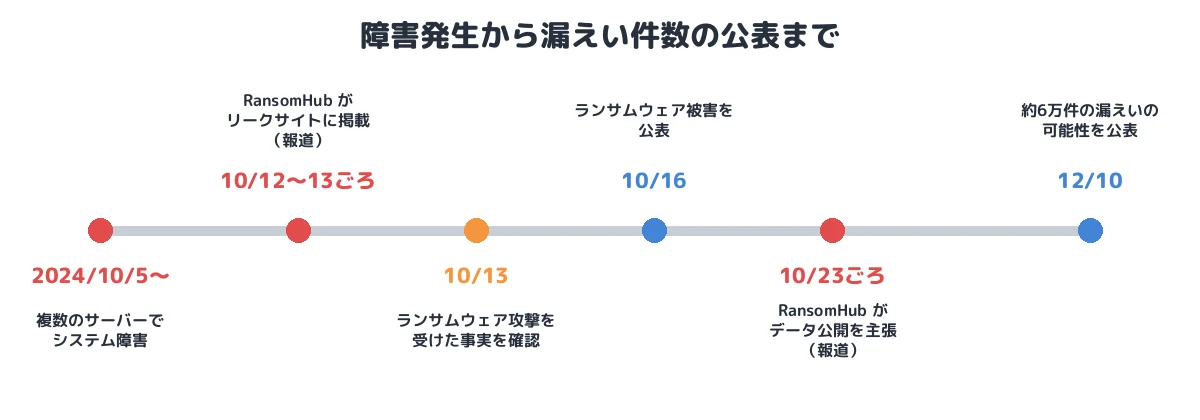
| 2024年10月5日〜 | 複数のサーバーでシステム障害が発生し、一部のサービスが停止 |
| 10月12〜13日ごろ | RansomHub がリークサイトにサイゼリヤを掲載(報道) |
| 10月13日 | 外部の調査でランサムウェア攻撃を受けた事実を確認 |
| 10月16日 | ランサムウェア被害を公表。漏えいした可能性のある情報の種類を示す |
| 10月23日ごろ | RansomHub が期限切れとしてデータの公開を主張(報道) |
| 12月10日 | 約6万件の個人情報漏えいの可能性を公表 |
① 初期侵入と拡大:公表されていない
サイゼリヤは、どこから、どのように侵入されたのかを公表していません。公表されているのは、10月5日以降に 複数の社内サーバー で障害が起きたこと、外部機関の調査で不正アクセスを受けた可能性が確認され、13日にランサムウェア攻撃と確認されたことです(TA0001、TA0008、詳細は非公表)。
② 影響:社内システムは止まり、店舗は動いた
不正アクセスを受けたサーバーをインターネットと社内ネットワークから切り離したため、重要な社内システムの一部が使えなくなりました(T1486、暗号化の範囲は非公表)。一方で、店舗の営業は続けられ、顧客の個人情報や店舗で使われたカードの情報は漏えいの対象に含まれていません。攻撃を受けたのが本部の管理系のサーバーで、店舗の営業や決済を担うシステムとは分かれていたと考えられます。
③ 情報窃取と二重恐喝
10月16日の時点で、漏えいの可能性がある対象として、従業員(パート・アルバイトを含む)、取引先、過去に採用面接を受けた人、お客さま相談窓口に問い合わせた人などが挙げられ、「業務を行う上で作成した電子ファイルに保存していた情報」も含まれるとされていました。12月10日には、件数を次のように公表しています(T1005、T1039、持ち出しの手法は非公表)。
| 区分 | 件数 | 主な内容 |
|---|---|---|
| 従業員(元従業員を含む)とその家族 | 58,853件 | 氏名、住所、生年月日、電話番号、メールアドレスなど |
| 取引先などの関係者 | 2,234件 | 氏名、住所、メールアドレス、電話番号など |
報道によれば、RansomHub は10月12〜13日ごろにリークサイトにサイゼリヤを掲載し、約23GB のデータを窃取したと主張、23日ごろに期限切れとしてデータの公開を主張しました。
RansomHub について(公的機関の公表による一般的な情報)
以下は、米 CISA・FBI などの共同勧告(AA24-242A)による一般的な情報で、サイゼリヤの事案で確認された手口ではありません。
- 2024年2月ごろから活動する RaaS。短期間で多数の組織を攻撃した
- 初期侵入には、フィッシング、公開機器の既知脆弱性の悪用、パスワードスプレーなどが使われる(T1566、T1190、T1110.003)
- 暗号化の前に EDR などのセキュリティ製品を無効化し、シャドウコピーを削除する(T1562.001、T1490)
- 窃取したデータをリークサイトで公開すると脅す二重恐喝を行う
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス・横展開 | (非公表) | 複数の社内サーバーに被害 |
| 収集 | T1005/T1039(手法は非公表) | 業務で作成した電子ファイルの情報など |
| 持ち出し | (手法は非公表) | 約6万件の個人情報。攻撃者は23GB と主張(報道) |
| 影響 | T1486 Data Encrypted for Impact | 重要な社内システムの一部が使用不能 |
本事件を未然に防ぐために必要な予防策
初期侵入を防ぐ
- 外部公開機器の脆弱性管理と MFA:RansomHub をはじめとする RaaS のアフィリエイトは、VPN 装置などの既知脆弱性や、パスワードスプレーで入ってきます。修正の早期適用と、外部からのアクセスへの MFA を徹底します。
- メール対策:フィッシングによる認証情報の窃取やマルウェア感染に備え、多層のメール対策と、フィッシング耐性のある認証を組み合わせます。
侵入後の拡大を食い止める
- EDR の改ざん防止と監視:EDR を無効化する手口に備え、改ざん防止を有効にし、停止そのものをアラートにして24時間監視します。
- 管理系と営業系の分離を保つ:サイゼリヤでは店舗の営業が続けられました。本部の管理系システムと、店舗の営業・決済システムをネットワークと認証基盤で分けておくことが、事業への影響を小さくします。
影響を小さくする
- 従業員情報の保管の見直し:家族の情報を含む人事情報や、採用応募者の情報は、保管場所とアクセス権を限定し、不要になったら削除します。
- オフライン・イミュータブルなバックアップ:社内システムの復旧に備えます。
まとめ
サイゼリヤの事件では、侵入経路は公表されていないものの、ランサムウェアで本部の重要な社内システムが止まり、従業員とその家族、取引先の約6万件の情報が窃取されました。一方で、店舗は営業を続け、顧客の情報やカード情報は対象に含まれませんでした。攻撃を受けても事業の中核(店舗の営業と決済)が止まらない構成は、被害を限定するうえで重要です。そのうえで、入口の対策と、従業員の情報を含む社内データの管理を見直す必要があります。
■ メモ
本記事は、サイゼリヤの公表(2024年10月16日、12月10日)と報道をもとに、公表された範囲の事実を整理したものです。侵入経路、暗号化の範囲、攻撃者への対応は公表されていません。RansomHub の掲載・公開の時期と窃取量は報道によるもので、手口に関する記述は CISA などの一般的な公表情報です。
参考資料
- ITmedia NEWS「サイゼリヤ、ランサムウェア攻撃で個人情報・機密情報が漏えいか 社内の重要システムも一部利用不可に」
- ITmedia NEWS「サイゼリヤ、個人情報6万件超漏えいか 10月のランサムウェア攻撃で」
- INTERNET Watch「サイゼリヤ、ランサムウェア被害でサービスが一部停止。個人情報漏えいの可能性も」
- CISA「#StopRansomware: RansomHub Ransomware(AA24-242A)」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








