2026年9月29日、ヤマト運輸 は、通販の支払いに使われる後払い決済「クロネコ代金後払いサービス」が、9月28日に第三者による不正アクセスを受けたことを確認したと公表しました。同社は外部からのアクセスを制限し、サービスを一時停止しました。
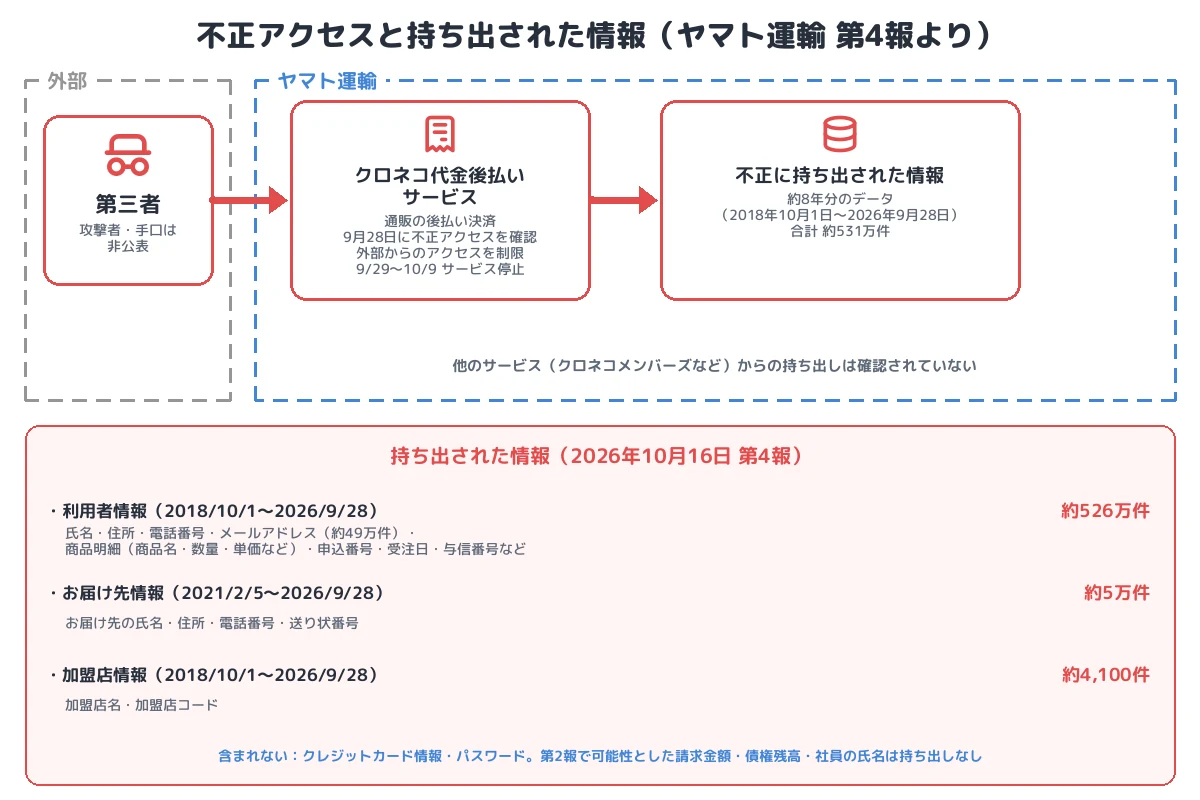
10月16日の第4報では、セキュリティ専門機関の調査の結果、2018年10月1日から2026年9月28日までの約8年分 の 利用者情報約526万件 が不正に持ち出されたことが判明したと公表しました。氏名、住所、電話番号、メールアドレスに加えて、何を買ったか(商品名、数量、単価などの商品明細) まで含まれます。このほか、お届け先情報約5万件と加盟店情報約4,100件も持ち出され、合計は約531万件にのぼります。侵入の手口は公表されていません。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 対象:通販向けの後払い決済「クロネコ代金後払いサービス」
- 確認:2026年9月28日に第三者による不正アクセスを確認。外部からのアクセスを制限し、サービスを一時停止(10月9日13時に再開)
- 持ち出し:利用者情報 約526万件(2018年10月1日〜2026年9月28日。うちメールアドレスを含む約49万件)、お届け先情報 約5万件、加盟店情報 約4,100件
- 項目:氏名、住所、電話番号、メールアドレス、商品明細(商品名・数量・単価など)、申込番号、受注日、与信番号など
- 対象外:クレジットカード情報、パスワード。第2報で可能性とした請求金額、債権残高、社員の氏名は持ち出されていない。他サービスからの持ち出しもなし
- 分類:決済サービスへの不正アクセスによる、長期間蓄積された取引データの窃取。手口は非公表
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | ヤマト運輸 |
| 対象サービス | クロネコ代金後払いサービス(通販の後払い決済) |
| 不正アクセスの確認 | 2026年9月28日 |
| サービス停止 | 9月29日〜10月9日13時 |
| 利用者情報 | 約526万件(2018年10月1日〜2026年9月28日。メールアドレスを含むもの約49万件) |
| お届け先情報 | 約5万件(2021年2月5日〜2026年9月28日。お届け先の氏名、住所、電話番号、送り状番号) |
| 加盟店情報 | 約4,100件(加盟店名、加盟店コード) |
| 項目 | 氏名、住所、電話番号、メールアドレス、商品明細(商品名、数量、単価など)、社内管理用情報(申込番号、受注日、与信番号など) |
| 含まれない情報 | クレジットカード情報、パスワード、請求金額、債権残高、社員の氏名 |
| 他サービス | クロネコメンバーズ、ヤマトビジネスメンバーズなどからの持ち出しは確認されていない |
| 二次被害 | 確認されていない(不審なメール・SMS・電話の問い合わせはある) |
| 報告 | 個人情報保護委員会 |
| 侵入の手口・攻撃者 | 非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
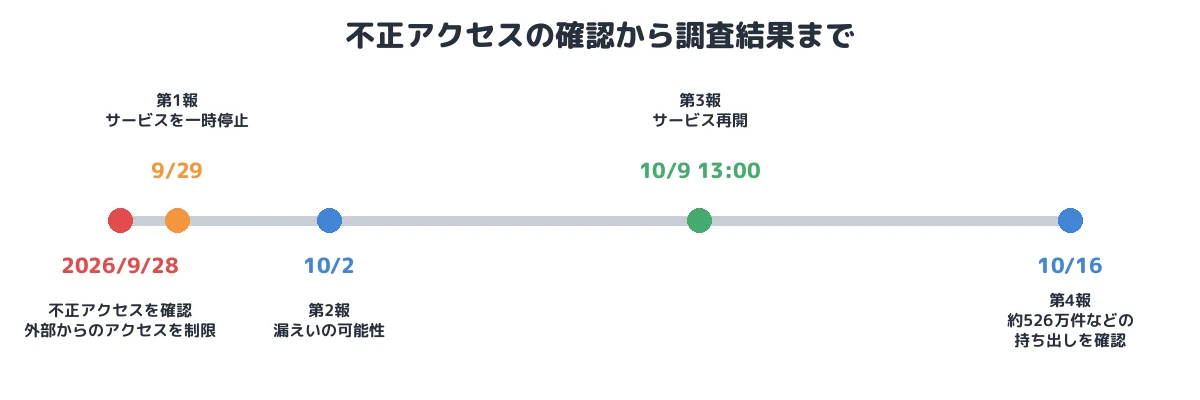
| 2026年9月28日 | 第三者による不正アクセスを確認。外部からのアクセスを制限 |
| 9月29日 | 第1報。サービスを一時停止 |
| 10月2日 | 第2報(漏えいの可能性) |
| 10月9日 13時 | 第3報。サービスを再開。支払期限を17日間延長 |
| 10月16日 | 第4報(調査結果。約526万件などの持ち出しを確認) |
① 初期侵入:手口は非公表
ヤマト運輸は、9月28日に「クロネコ代金後払いサービス」が第三者による不正アクセスを受けたことを確認したとしていますが、侵入の経路や手口、不正アクセスが始まった時期は公表していません。同社は、すでに実施したセキュリティ対策に加えて、外部専門機関の助言のもとで中長期的な対策を進めるとしています。
② 持ち出し:8年分の取引データ
調査の結果、サービスに関わる一部の情報が 不正に持ち出された ことが判明しました(T1213、方法は非公表)。対象期間は 2018年10月1日から2026年9月28日まで で、約8年分の利用者情報がシステムに残っていたことになります。後払い決済は、与信、請求、入金の確認、未払いの督促などのため一定期間の取引記録を必要としますが、完了した取引の明細を何年分、どの形で、どのシステムに置いておくかは、事業者の判断です。
持ち出された情報には、商品名、数量、単価などの商品明細 が含まれます。氏名や住所に「何を買ったか」が結びつくと、購入した商品の内容によっては、本人が知られたくない情報(健康、趣味、家族構成など)を推測される材料になります。また、実際の購入履歴にもとづく「ご注文の確認」「お支払いのお願い」などのなりすまし連絡は、受け取った人にとって本物と見分けにくくなります(T1598、T1566)。同社にはすでに、不審なメールや SMS、電話についての問い合わせが寄せられています。
③ 範囲の精査:可能性から確定へ
10月2日の第2報では、請求金額、債権残高、社員の氏名も漏えいの可能性があるとしていましたが、第4報で、これらは持ち出されていないことが確認されました。共同通信は、第4報の内訳(利用者情報約526万件、お届け先情報約5万件、加盟店情報約4,100件)の合計にあたる約531万件の流出と報じています。調査によって、項目と件数が「可能性」から「確定」に絞り込まれた形です。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | (非公表) | クロネコ代金後払いサービスへの第三者による不正アクセス |
| 収集・持ち出し | T1213(方法は非公表) | 約8年分の利用者情報約526万件、お届け先情報約5万件、加盟店情報約4,100件 |
| その後に想定される悪用 | T1598/T1566 | 購入履歴を使ったなりすましのメール・SMS・電話(二次被害は確認されていない) |
本事件を未然に防ぐために必要な予防策
- 保存期間の設定と削除:完了した取引のデータは、法令や業務で必要な期間を決め、過ぎたものは削除します。必要な期間内でも、運用系のシステムから切り離した保管用の環境に移します。
- 項目ごとの保持の見直し:与信や督促に商品明細の全項目が必要かを見直し、必要な項目だけを残すか、要約・仮名化します。
- 大量の読み出しと持ち出しの検知:決済システムのデータベースから大量のデータが読み出される動きや、外部への大量の送信を検知して止めます。
- 決済サービスの侵入経路の点検:公開している画面や API、加盟店向けの管理画面、運用者のリモートアクセスなど、外部から到達できる経路の認証と脆弱性を定期的に点検します。
- 利用者側:配送や後払いの請求を装うメール・SMS のリンクは開かず、公式サイトや請求書の記載から確認します。
まとめ
ヤマト運輸の事件は、通販の後払い決済サービスから、2018年からの約8年分の利用者情報約526万件が、商品明細とともに持ち出された事例です。侵入の手口は公表されていませんが、長い期間の取引データが、外部から到達できるサービスのシステムに蓄積されていたことが、件数と影響の大きさにつながりました。どれだけの期間、どの項目を、どこに置くかを決めることは、侵入を防ぐ対策と同じくらい、漏えいしたときの被害を左右します。
■ メモ
本記事は、ヤマト運輸(ヤマトホールディングスのサイトに掲載)の公表(2026年9月29日の第1報、10月2日の第2報、10月9日の第3報、10月16日の第4報)と報道をもとに、公表された範囲の事実を整理したものです。侵入の手口、不正アクセスの開始時期、攻撃者は公表されていません。
参考資料
- ヤマトホールディングス「【第4報】「クロネコ代金後払いサービス」への不正アクセスに関する調査結果と今後の対応について」(2026年10月16日)
- ヤマトホールディングス「【第3報】「クロネコ代金後払いサービス」再開のお知らせ」(2026年10月9日、PDF)
- INTERNET Watch「ヤマト運輸、「クロネコ代金後払いサービス」不正アクセスで約530万件の個人情報漏えい」
- 熊本日日新聞(共同通信)「ヤマト運輸、531万件情報流出 顧客氏名や住所、不正アクセス」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








