2026年6月8日、九州電力の子会社 九州電力送配電 は、一部システムのデータをバックアップするための 外部記憶媒体(SSD) が、保管場所から所在不明になったと公表しました。SSD には、需要者名、供給場所住所、使用電力量データ、電話番号、小売電気事業者名などが保存されており、当初は 最大1,090万口分 とされました。同日、経済産業省が報告徴収を行っています。
7月8日の報告では、対象を 個人1,003万件・法人等351万件の計1,354万件 に精査しました。SSD は、多重の入退室管理がされたサーバ室内の 施錠していないキャビネット に保管され、暗号化もパスワード保護もされていませんでした。サイバー攻撃ではなく、物理的な媒体の管理の不備による事案です。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 事象:託送システムとスイッチング支援システムのデータをバックアップしていた SSD が、サーバ室内のキャビネットから所在不明に
- 背景:データ保存用サーバの容量が逼迫し、増設は2028年度頃。暫定策として2026年1月から過去データを SSD に退避
- 管理の不備:キャビネットは施錠せず、SSD は暗号化・パスワード保護なし。作業は委託先作業員2名で、社員は立ち会わず、保管方法も委託先に明示していなかった
- 発覚:4月27日の作業後に格納を確認、5月26日の次回作業の準備で不在が判明(約1か月気づかず)。6月4日に警察へ被害届
- 対象:1,354万件(個人1,003万件、法人等351万件。うち契約継続中714万件)。銀行口座、クレジットカード、メールアドレスは含まず
- 流出:フリマサイトへの出品やインターネット上への流出は確認されていない
- 分類:物理媒体の紛失・持ち出し(内部の関係者による持ち出しの可能性も含め調査中)
概要
| 項目 | 内容 |
|---|---|
| 当事者 | 九州電力送配電(九州電力の子会社) |
| 媒体 | バックアップ用の SSD(外部記憶媒体) |
| 保管場所 | サーバ室内のキャビネット(施錠なし) |
| 保護 | 暗号化・パスワード保護なし |
| 最後の確認 | 2026年4月27日(バックアップ作業完了時) |
| 発覚 | 5月26日(次回作業の準備時) |
| 対象システム | 託送システム(2016年7月6日〜2024年1月31日分)、スイッチング支援システム(2025年10月6日〜2026年4月26日分) |
| 件数 | 1,354万件(個人1,003万件、法人等351万件。公表時は最大1,090万口分) |
| 主な項目 | 需要者名、供給場所住所、電力使用量、小売電気事業者名、供給地点特定番号。スイッチング支援システム分は電話番号、契約電力、申込日など |
| 含まれない情報 | 銀行口座、クレジットカード、メールアドレス |
| 流出 | 確認されていない |
| 行政対応 | 経済産業省 報告徴収(6月8日)、報告(7月8日) |
事件の時系列
| 日付 | 出来事 |
|---|---|
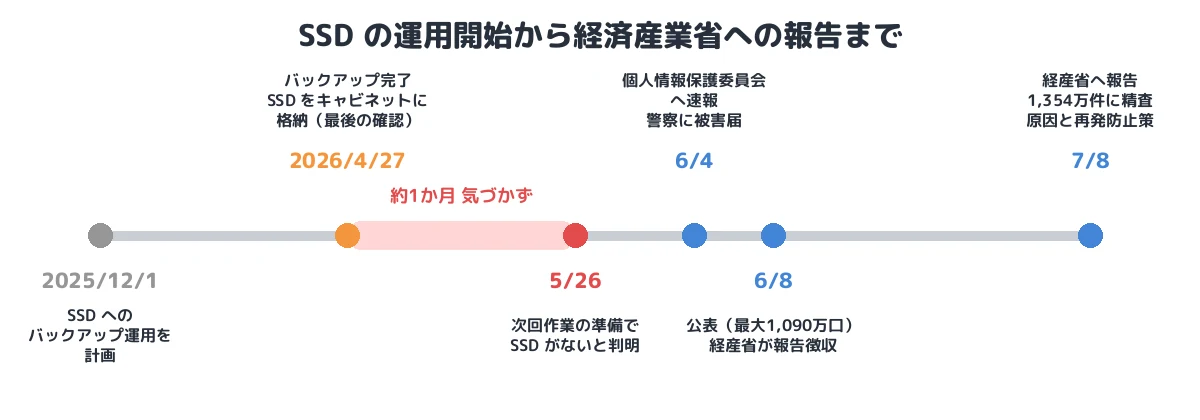
| 2025年12月1日 | データ保存用サーバの容量逼迫のため、過去データを SSD へバックアップする運用を計画 |
| 2026年1月〜 | 委託先作業員による SSD へのバックアップを毎月1回程度実施 |
| 4月27日 | バックアップ作業の完了時に、SSD をキャビネットに格納(作業員への聞き取りと書き込み記録で確認) |
| 5月26日 | 次回作業の準備で、SSD がないことに委託先作業員が気づき報告 |
| 5月29日 | 個人情報保護委員会へ速報。資源エネルギー庁、電力・ガス取引監視等委員会へ報告 |
| 6月4日 | 警察へ被害届 |
| 6月8日 | 公表(最大1,090万口分)。経済産業省が報告徴収 |
| 6月10日 | 外部記憶媒体の使用・管理状況の社内調査と施錠管理を指示 |
| 7月8日 | 経済産業省へ報告。件数を1,354万件に精査し、原因と再発防止策を公表。8月上旬以降、対象者へ順次通知 |
① 背景:容量不足への暫定策としての SSD
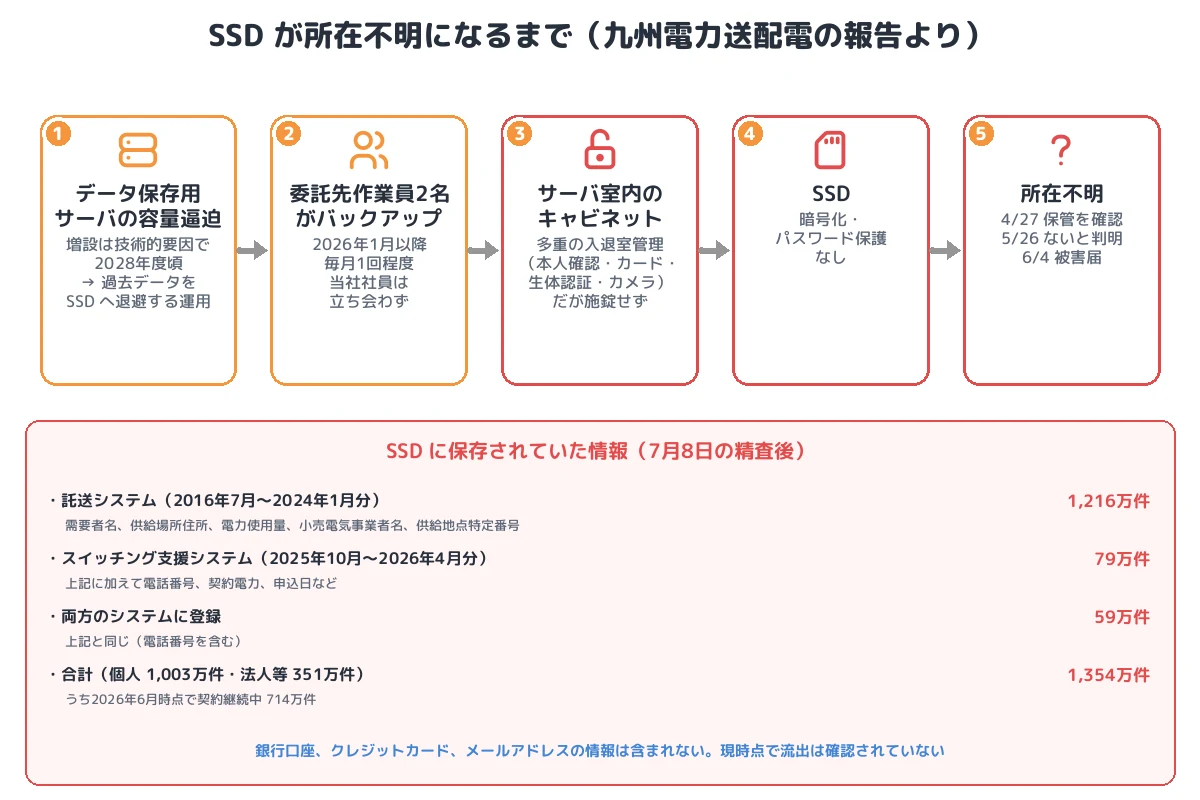
託送システムとスイッチング支援システムは、データ保存用サーバへ定期的にバックアップを行っていましたが、そのサーバの容量が不足しました。増設は技術的な要因で2028年度頃になると判明したため、同社は2026年1月から2028年度までの暫定策として、過去データを SSD に退避する運用 を決めました。
同社は原因の1つ目に「外部記憶媒体へのデータ退避について、漏えい等のリスクを伴う行為であるとの認識が不十分であり、技術的な対処として扱ったため、リスクに応じた統制やしかるべき承認を経る発想に至らなかった」ことを挙げています。容量の問題への技術的な回避策が、1,000万件を超える個人データを持ち運べる媒体に移すという、セキュリティ上の判断を伴う変更として扱われていなかったことになります。
② 管理の不備:部屋は厳重、媒体は無防備
サーバ室は、身分証明書による本人確認、カード認証、生体認証、監視カメラなどの多重の対策で守られていました。一方、SSD を入れていた キャビネットは施錠されておらず、SSD は 暗号化もパスワード保護もされていません でした。同社は「サーバ室の多重のセキュリティ対策をもって外部記憶媒体の安全性が確保されているとの誤認識があり、サーバ室の安全性と媒体単体の安全性を切り分けて管理する考え方が十分でなかった」と説明しています。
入室できる人が限られていても、入室できる人が持ち出せば防げません。媒体を暗号化していれば、所在不明になっても読み取れないという最後の防御が残りました。
③ 委託先の管理:保管方法を指示していなかった
バックアップ作業は、システムの開発・保守を担う委託先の作業員2名が行い、同社の社員は立ち会っていませんでした。社内規定では、委託仕様書などに情報の取り扱いや持ち運びのルールを書くことになっていましたが、SSD の保管場所や施錠の有無は書かれておらず、委託先にキャビネットの施錠を明確に指示していませんでした。同社は「委託先を信頼し、外部記憶媒体の保管まで任せていた」としています。
④ 発覚と調査:1か月気づかなかった
4月27日の作業完了時に SSD を格納したことは、作業員への聞き取りと書き込みの記録で確認されています。不在に気づいたのは、約1か月後の5月26日、次回の作業を準備したときでした。媒体の有無を日常的に確認する仕組みがなかったことになります。その後、入室者への聞き取り、入退室記録の確認、現地調査を行いましたが見つからず、6月4日に警察へ被害届を出しました。無断の持ち出しの可能性も含めて調べていますが、現時点で発見には至っていません(T1052 の可能性)。
同社グループのサイバーセキュリティの専門部署は、フリマサイトへの SSD の出品や、インターネット上への情報の流出がないことを継続的に確認しており、現時点で流出は確認されていません。
MITRE ATT&CK との対応
本件はサイバー攻撃としては確認されていませんが、媒体が持ち出された場合は次の技術に当たります。
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 持ち出し | T1052 Exfiltration Over Physical Medium(可能性) | サーバ室内の施錠していないキャビネットから、暗号化していない SSD が所在不明に。持ち出しの有無は調査中 |
本事件を未然に防ぐために必要な予防策
同社は再発防止策の基本として、外部記憶媒体使用の三原則「使わない・持ち出させない・読み取れない」を掲げています。
- 使わない:外部記憶媒体は原則として使わず、やむを得ず使う場合は、必要性・妥当性と保管方法を含めて権限者が承認します。容量不足などの技術的な回避策も、扱うデータの重要度に応じたリスク評価の対象にします。
- 持ち出させない:媒体は鍵付きの場所に施錠して保管し、鍵の受け渡しを記録します。媒体の台帳を作り、作業のたびと定期的に、媒体があることを確認します。
- 読み取れない:媒体は暗号化し、鍵を媒体とは別に管理します。持ち出されても読み取れなければ、漏えいには至りません。
- 委託先への明確な指示と立ち会い:媒体の保管方法を仕様書と作業手順書に書き、重要なデータの作業には社員が立ち会うか、作業記録を確認します。
- バックアップの設計の見直し:個人データを含むバックアップは、暗号化されたバックアップ装置や、アクセスを記録できるストレージに置き、取り外せる媒体に依存しない構成にします。
まとめ
九州電力送配電の事件は、ハッカーもマルウェアも登場しない、物理的な媒体の管理の不備による事例です。サーバ室は生体認証まで備えた厳重な部屋でしたが、その中の施錠していないキャビネットに、暗号化していない SSD が置かれ、1か月気づかれないまま所在不明になりました。対象は1,354万件に及びます。部屋の守りと、媒体そのものの守りを分けて考え、暗号化という最後の防御を欠かさないことが、この事件の教訓です。
■ メモ
本記事は、九州電力送配電の公表(2026年6月8日、7月8日の経済産業省への報告)をもとに、公表された範囲の事実を整理したものです。SSD の所在、持ち出しの有無と経緯は調査中で、公表されていません。
参考資料
- 九州電力送配電「お客さま情報を保存した外部記憶媒体の所在不明に係る報告徴収への報告について」(2026年7月8日)
- 九州電力送配電「お客さま情報を保存した外部記憶媒体の所在不明について」(2026年6月8日)
- @IT「九州電力送配電、1090万口分の顧客情報を保存した媒体が行方不明に:1カ月間紛失に気付かず」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








