2024年5月19日、岡山市の 岡山県精神科医療センター で電子カルテが使えなくなり、翌朝、バックアップファイルの不審な拡張子からランサムウェアの感染が判明しました。電子カルテシステムなどの仮想サーバー23台、物理サーバー9台、端末244台が暗号化され、仮想用共有ストレージのデータは全喪失 しました。氏名・住所・生年月日・病名などを含む 最大4万人分の個人情報 が窃取されたことも、岡山県警の捜査で確認されています。
2025年2月13日に公表された調査報告書(一般社団法人ソフトウェア協会・Software ISAC の調査委員会)は、「一切の忖度なし」に事実と責任を明らかにするとして、侵入の原因を具体的に示しました。2018年の設置から一度も修正されていない保守用 SSL-VPN 装置、その ID/パスワードは administrator / P@ssw0rd、そして 院内のすべての Windows の管理者も同じ ID/パスワード――報告書は、半田病院・大阪急性期・総合医療センターの事件と「まったく同じ」原因だったとしています。
■ この記事のまとめ
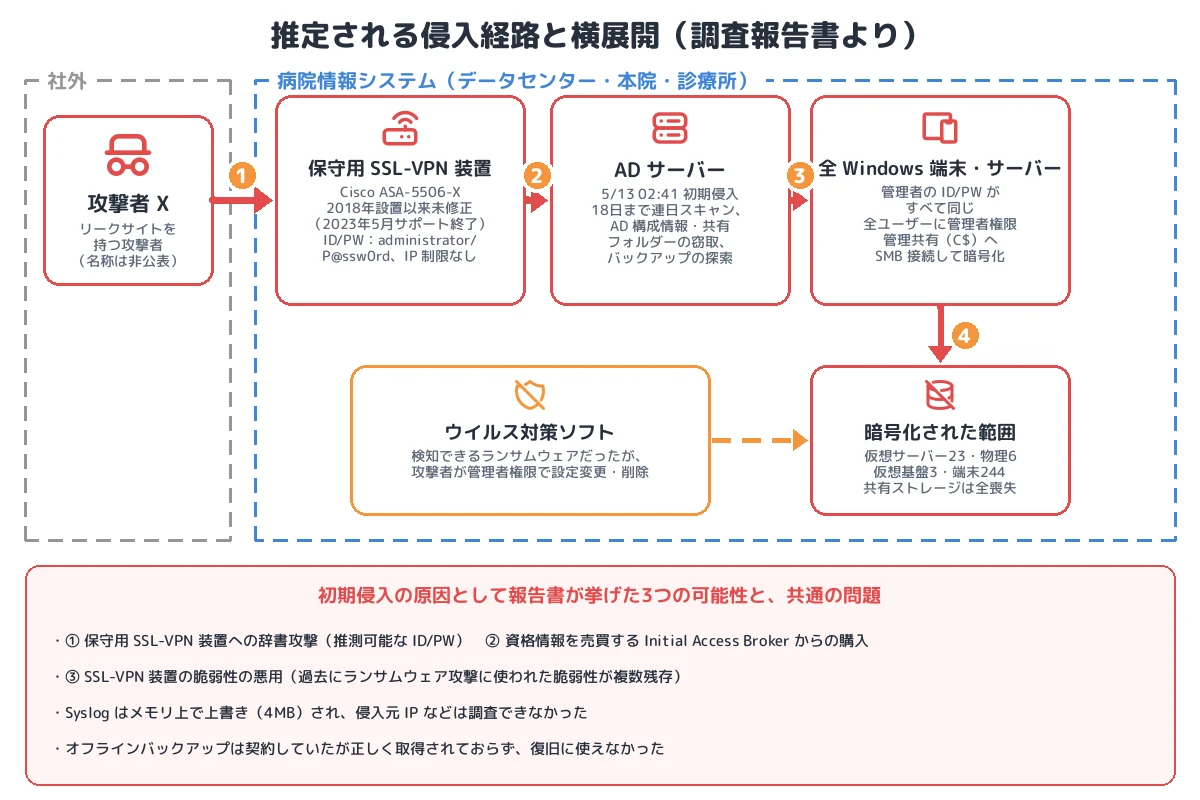
- 初期侵入:データセンターの保守用 SSL-VPN 装置(Cisco ASA-5506-X、2023年5月にサポート終了)。2018年の設置以来、ランサムウェア攻撃に使われた脆弱性が複数残り、ID/パスワードは推測可能な administrator/P@ssw0rd、接続元 IP の制限なし。辞書攻撃、Initial Access Broker からの購入、脆弱性の悪用のいずれかと推定
- 潜伏:5月13日2時41分に AD サーバーへ初期侵入。18日まで連日、ネットワークのスキャン、AD の構成情報・共有フォルダーのデータの窃取、バックアップの探索を実施
- 横展開:院内の全 Windows の管理者 ID/パスワードが同じで、全ユーザーに管理者権限。攻撃者はウイルス対策ソフトを停止・削除し、管理共有(C$)に SMB で接続して暗号化
- 影響:5月19日13時10分から暗号化。オフラインバックアップは契約していたが正しく取得されておらず、暗号化を免れた DWH から電子カルテを再構築。最大4万人分の患者情報を窃取
- 分類:外部公開機器の既知脆弱性と弱い認証を起点とする人手によるランサムウェア攻撃(二重恐喝)。医療機関の保守経路の問題
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 地方独立行政法人 岡山県精神科医療センター(本院・診療所) |
| 初期侵入 | 2024年5月13日 2時41分(AD サーバー) |
| 暗号化 | 5月19日 13時10分ごろから |
| 侵入口(推定) | 保守用 SSL-VPN 装置:Cisco ASA-5506-X(ASA 9.9(2)40)。2023年5月31日サポート終了 |
| 装置の状態 | 2018年の設置以来未修正。CISA KEV でランサムウェアへの使用が確認された脆弱性(CVE-2020-3259、CVE-2023-20269、CVE-2020-3153)が残存。接続元 IP 制限なし |
| 認証情報 | SSL-VPN 装置:administrator/P@ssw0rd。院内のすべての Windows の管理者も同じ |
| 権限 | すべてのサーバー・端末ユーザーに管理者権限 |
| 被害 | 仮想サーバー23台・仮想用共有ストレージ1台・仮想基盤用物理サーバー3台・その他物理サーバー6台・端末244台が暗号化。共有ストレージのデータは全喪失 |
| 情報窃取 | 最大4万人分(氏名・住所・生年月日・病名など) |
| バックアップ | オフラインバックアップは契約済みだったが正しく取得されておらず使えず |
| 復旧 | 約3か月で電子カルテシステム等が完全復旧。身代金は支払わず、交渉もせず |
| 調査報告書 | 2025年2月13日(ソフトウェア協会・Software ISAC 調査委員会) |
| 攻撃の分類 | 既知脆弱性・弱い認証の悪用、認証情報の使い回しによる横展開、二重恐喝型ランサムウェア |
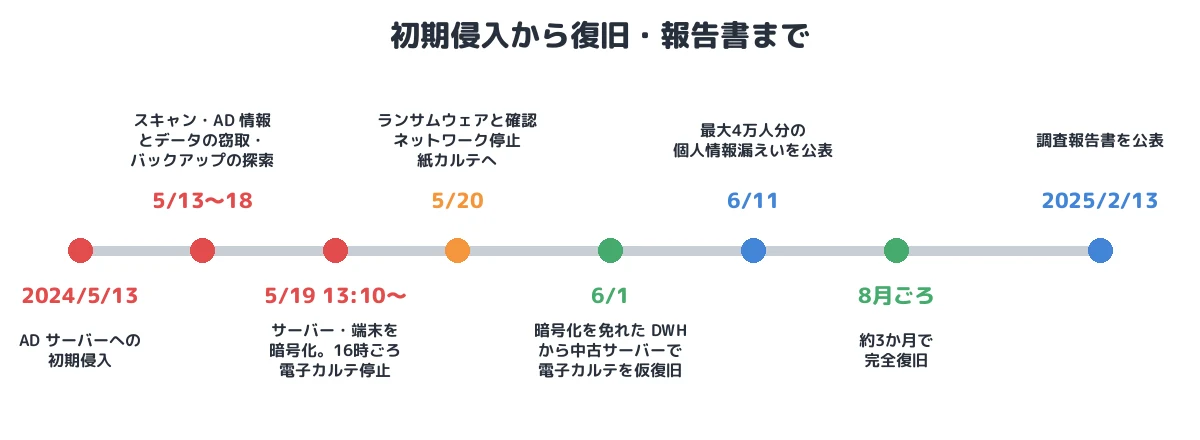
事件の時系列
| 日時 | 出来事 |
|---|---|
| 2018年 | 保守用 SSL-VPN 装置を設置。以後、脆弱性は修正されず |
| 2023年5月31日 | SSL-VPN 装置(Cisco ASA-5506-X)のサポート終了 |
| 2024年5月13日 2:41 | AD サーバーへの初期侵入 |
| 5月13日〜18日 | 連日、断続的にネットワークのスキャン、AD 構成情報の窃取、共有フォルダーのデータの窃取、バックアップの探索 |
| 5月19日 13:10〜 | 基幹システムをはじめ各サーバー・端末の暗号化 |
| 5月19日 16:00ごろ | 電子カルテが使えなくなり、ベンダー(A社)が調査開始 |
| 5月20日 6:15ごろ | バックアップファイルの不審な拡張子からランサムウェアと確認。ネットワークを停止し紙カルテへ |
| 5月20日 16:00 | サイバー攻撃を公表 |
| 6月1日 | 暗号化を免れた DWH サーバーのデータで、中古サーバー上に電子カルテを仮復旧 |
| 6月11日 | 最大4万人分の要配慮個人情報の漏えいを公表 |
| 約3か月後 | 電子カルテシステム等が完全復旧 |
| 2025年2月13日 | 調査報告書を公表 |
① 初期侵入:2018年から未修正の保守用 SSL-VPN 装置
病院の情報システムは、データセンター・本院・診療所を岡山情報ハイウェイと IPsec VPN で結んだ「閉域網」で、インターネットから入れる唯一の入口が、データセンターに置かれた 保守用 SSL-VPN 装置(Cisco ASA-5506-X) でした。電子カルテを構築したベンダー(A社)などが保守に使っていました。
報告書が確認した事実は次のとおりです。
- ID/パスワードが administrator/P@ssw0rd という推測可能なものだった(T1078)
- 2018年の設置以来、脆弱性が修正されていなかった。CISA の KEV カタログで実際のランサムウェア攻撃への使用が確認されている脆弱性が3つ(CVE-2020-3259、CVE-2023-20269、CVE-2020-3153)残っていた(T1190)。装置自体も2023年5月にサポートが終了していた
- 接続元 IP アドレスの制限がなく、インターネット上の誰からでも攻撃できた(T1133)
ただし、SSL-VPN 装置の Syslog はメモリ上で上書きされる設定(4MB)で、発覚時点ですべて上書きされており、侵入元の IP アドレスなどは調査できませんでした。報告書は初期侵入の原因を、①推測可能な ID/パスワードへの 辞書攻撃(T1110)、②認証情報を売買する Initial Access Broker からの購入、③ SSL-VPN 装置の脆弱性の悪用、のいずれかと推定しています。それぞれの脆弱性の詳細については、Cisco のセキュリティアドバイザリ と CISA の KEV カタログ をご参照ください。
② 潜伏:6日間の偵察と窃取
フォレンジック調査では、5月13日2時41分に AD サーバーへ初期侵入 した痕跡が見つかっています。攻撃者はその後18日まで連日、断続的に、ネットワークのスキャン(T1046)、AD に登録されたサーバー・端末・ユーザーの情報の窃取(T1087.002)、共有フォルダーのデータの窃取(T1039)、バックアップデータの探索と破壊(T1490)を行いました。暗号化の前に、窃取と復旧手段の破壊を済ませる、典型的な人手によるランサムウェア攻撃の手順です。
③ 横展開:全端末共通の管理者パスワードと、全ユーザーの管理者権限
横展開を容易にしたのは、院内の設定でした。
- 院内のすべての Windows コンピューターの管理者の ID/パスワードも administrator/P@ssw0rd で、SSL-VPN 装置と同じだった
- すべてのサーバー・端末ユーザーに管理者権限 が付与されていた(ベンダーへの聞き取りでは、医療情報システムでは管理者権限の付与が「半ば常態化」していた)
物理サーバーの Windows ログにはリモートデスクトップ接続の形跡が多数ありましたが、端末側にはその記録がなく、攻撃者が作成したとみられるアカウントによる SMB 接続 が多数見つかりました。PsExec・WMI・PowerShell の使用痕跡はなく、報告書は、攻撃者が 管理者権限で端末の管理共有(C$)にリモート接続し、攻撃元コンピューターからネットワークドライブとして暗号化 した可能性が高いとしています(T1021.002、T1136)。
④ 暗号化:検知できるはずのランサムウェア
院内で見つかったランサムウェアは、Microsoft Defender など多くのウイルス対策ソフトで検出・検疫できるもの でした。それでも暗号化されたのは、攻撃者が管理者権限で ウイルス対策ソフトの設定を変更し、停止・削除した ためです(T1562.001)。サーバーの再起動時に対策ソフトが再び動くのを防ぐため、削除まで行った痕跡がありました。
5月19日13時10分ごろから、電子カルテシステムなどの仮想サーバー23台、仮想用共有ストレージ、仮想基盤用の物理サーバー3台、その他の物理サーバー6台、端末244台が暗号化されました(T1486)。データ復旧の専門業者に約3か月解析を依頼しましたが、共有ストレージのメタ情報は回復できず、基幹系のデータは全喪失しています。
復旧:正しく取れていなかったオフラインバックアップ
病院とベンダーはオフラインバックアップの取得について契約していましたが、インシデント直後に確認すると、オフラインバックアップが正しく取得されておらず、復旧に使えない ことが分かりました。病院は、暗号化を免れた医療情報 DWH(データウェアハウス)サーバーから電子カルテのデータを取り出し、5月21日に手配した中古サーバーで6月1日に電子カルテを仮復旧させています。身代金の支払い、攻撃者との連絡・交渉は一切行わず、約3か月で完全復旧しました。
報告書は、攻撃犯の名称を公表していません。リークサイトは2025年2月時点でアクセスできず、病院の情報の公開は確認されていないとしています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1133/T1078/T1110/T1190(いずれか) | 保守用 SSL-VPN 装置。administrator/P@ssw0rd、未修正の脆弱性、IP 制限なし |
| 探索 | T1046/T1087.002 | 連日のネットワークスキャン、AD 情報の窃取 |
| 収集 | T1039 Data from Network Shared Drive | 共有フォルダーのデータ |
| 防御回避 | T1562.001 Disable or Modify Tools | ウイルス対策ソフトの設定変更・停止・削除 |
| 永続化 | T1136 Create Account | 攻撃者が作成したとみられるアカウントでの SMB 接続 |
| 横展開 | T1021.002 SMB/Windows Admin Shares | 管理共有(C$)への接続による暗号化 |
| 影響 | T1490/T1486 | バックアップの探索・破壊、サーバー・端末の暗号化 |
本事件を未然に防ぐために必要な予防策
報告書は、これらの多くは厚生労働省「医療情報システムの安全管理に関するガイドライン」の遵守で容易に防げたとし、至急実施すべき対策を挙げています。
初期侵入を防ぐ
- VPN 装置の脆弱性管理と更新:外部公開機器は修正を適用し、サポートが終了した装置は交換します。病院とベンダーのどちらが責任を持つかを契約で明確にします。
- VPN 装置の ID/パスワードの見直しと MFA:初期値や推測可能なパスワードを使わず、多要素認証を必須にします。
- 接続元 IP の制限:保守用 VPN は保守事業者の接続元に限定します。
横展開を止める
- 管理者パスワードの使い回しをやめる:サーバー・端末の管理者パスワードを Windows LAPS などで個別にします。
- 一般ユーザーへの管理者権限の付与をやめる:報告書は、医療情報システムで常態化している管理者権限の付与を「業界全体での見直しが必須」としています。
- ウイルス対策ソフトの改ざん防止:管理者権限があっても停止・削除できない設定(改ざん防止)や EDR を使い、停止をアラートにします。
復旧できるようにする
- オフラインバックアップを「取れているか」確認する:契約しているだけでなく、定期的に取得状況を確認し、復元テストを行います。
- ログを外部に保存する:VPN 装置・ファイアウォールの Syslog を外部に保存します。
まとめ
岡山県精神科医療センターの事件は、半田病院(2021年)、大阪急性期・総合医療センター(2022年)の教訓が生かされなかった事例として報告書に記されました。未修正の保守用 VPN 装置、administrator/P@ssw0rd、全端末共通の管理者パスワード、全ユーザーの管理者権限、止められたウイルス対策ソフト、取れていなかったオフラインバックアップ――どれも過去の報告書が指摘してきた問題です。報告書が強調するように、これは「高度な攻撃」ではなく「ランサムウェア攻撃に弱いシステム」が攻撃されたものでした。医療機関とベンダーの双方が、基本的な対策を確実に実施しているかを確認することが求められています。
■ メモ
本記事は、「ランサムウェア事案調査報告書(地方独立行政法人 岡山県精神科医療センター)」(2025年2月13日、一般社団法人ソフトウェア協会・Software ISAC 岡山県精神科医療センター ランサムウェア事案調査委員会)と報道をもとに、公表された範囲の事実を整理したものです。Syslog が残っていなかったため、初期侵入の手段は推定にとどまります。攻撃犯の名称は公表されていません。
参考資料
- 岡山県精神科医療センター「ランサムウェア事案調査報告書」(PDF)
- 岡山県精神科医療センター「ランサムウェア事案調査報告書について」
- ScanNetSecurity「『一切の忖度なしで事実と責任の所在を明確に』した調査報告書を公開 ~ 岡山県精神科医療センターへのランサムウェア攻撃」
- CISA「Known Exploited Vulnerabilities Catalog」
- 厚生労働省「医療情報システムの安全管理に関するガイドライン」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








