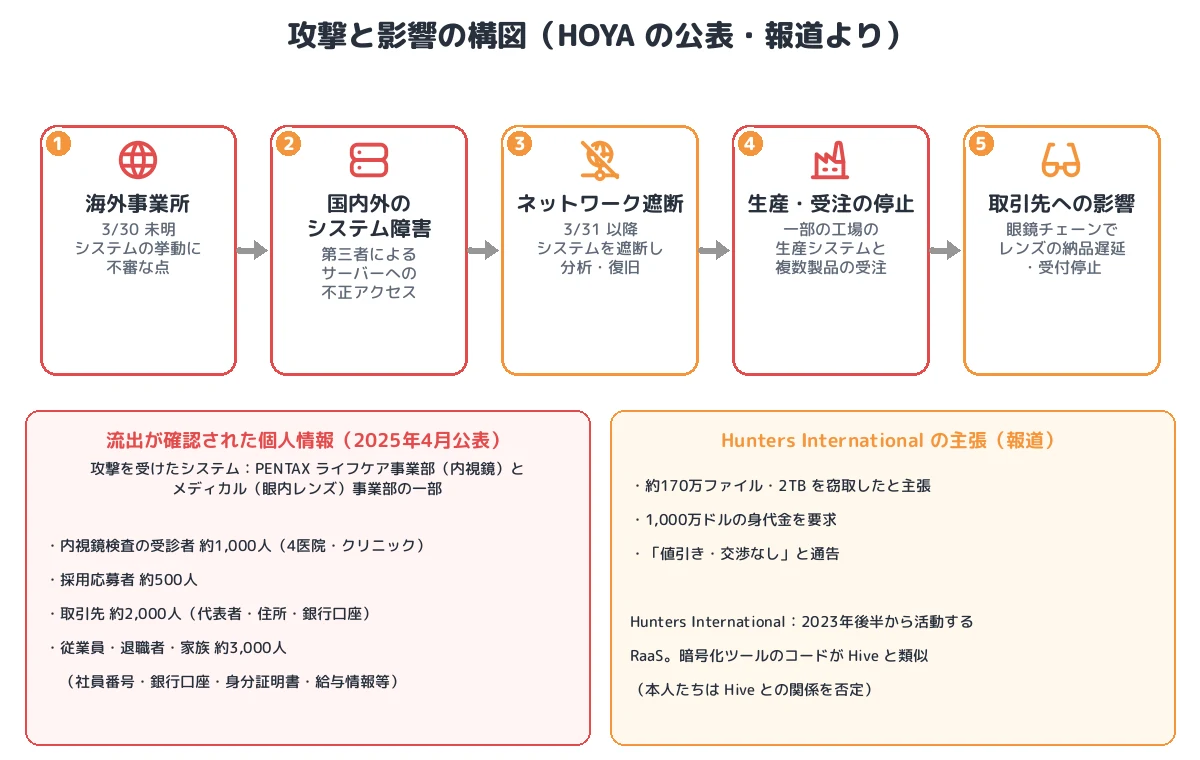
2024年3月30日未明、光学機器大手 HOYA の海外の事業所で、システムの挙動に不審な点が見つかりました。調べると国内外の事業所でシステム障害が起きており、外部の専門家との調査で、第三者によるサーバーへの不正アクセスが原因である可能性が高いことが分かりました。一部の工場の生産システムや、複数製品の受注システムが止まり、JINS・Zoff・OWNDAYS などの眼鏡チェーンでは、レンズの納品遅延や一部商品の受付停止が起きています。
4月10日ごろには、ランサムウェアグループ Hunters International が約170万ファイル・2TB を窃取したと主張し、1,000万ドル の身代金を要求したと報じられました。HOYA は2025年4月、内視鏡と眼内レンズの事業部の一部のシステムから、約6,500人分の個人情報が外部に流出したと公表しています。本記事では、公表された事実と、攻撃者側の主張を分けて整理します。
■ この記事のまとめ
- 初期侵入:非公表。2024年3月30日未明に海外事業所でシステムの不審な挙動を検知
- 拡大:国内外の事業所でシステム障害。第三者によるサーバーへの不正アクセスが原因である可能性が高い(拡大の経路は非公表)
- 影響:3月31日以降、システムをネットワークから遮断。一部工場の生産システムと複数製品の受注システムが停止し、眼鏡チェーンでレンズの納品が遅れた
- 情報流出:PENTAX ライフケア事業部(内視鏡)とメディカル(眼内レンズ)事業部の一部のシステムから、内視鏡検査の受診者・採用応募者・取引先・従業員と家族の計約6,500人分の個人情報が流出
- 攻撃者:Hunters International が犯行を主張し、1,000万ドルを要求(報道)
- 分類:二重恐喝型のランサムウェア攻撃(RaaS)と、サプライチェーン(取引先)への波及
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | HOYA(国内外の事業所) |
| 発生 | 2024年3月30日未明(海外事業所でシステムの不審な挙動) |
| 原因 | 第三者によるサーバーへの不正アクセス(侵入経路は非公表) |
| 影響 | 一部工場の生産システム、複数製品の受注システムが停止。眼鏡チェーンでレンズの納品遅延・受付停止 |
| 攻撃を受けたシステム(個人情報) | PENTAX ライフケア事業部(内視鏡)とメディカル(眼内レンズ)事業部の一部 |
| 流出した個人情報 | 内視鏡検査の受診者 約1,000人、採用応募者 約500人、取引先 約2,000人、従業員・退職者・家族 約3,000人 |
| 攻撃者の主張 | Hunters International:約170万ファイル・2TB を窃取、1,000万ドルを要求(報道) |
| 事後対策 | ネットワークの遮断、セキュリティ対策ソフトの導入、パスワードの強化、監視体制の強化 |
| 攻撃の分類 | 二重恐喝型ランサムウェア攻撃(RaaS) |
事件の時系列
| 日付 | 出来事 |
|---|---|
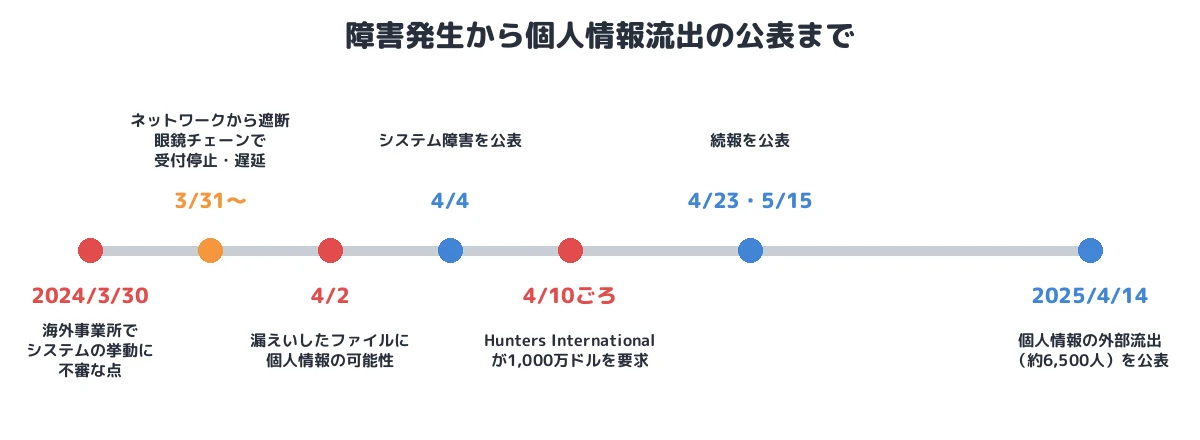
| 2024年3月30日 未明 | 海外の事業所でシステムの挙動に不審な点。国内外の事業所でシステム障害を確認 |
| 3月31日〜 | システムをネットワークから遮断し、分析・復旧を開始。眼鏡チェーンで一部レンズの受付停止・納期遅延 |
| 4月1日 | システム障害を公表 |
| 4月2日 | 漏えいしたとみられるファイルに個人情報が含まれている可能性が判明 |
| 4月4日 | 第三者による不正アクセスの可能性が高いと公表 |
| 4月10日ごろ | Hunters International がリークサイトで犯行を主張、1,000万ドルを要求(報道) |
| 4月23日、5月15日 | システム障害の続報を公表 |
| 2025年4月14日 | 約6,500人分の個人情報の外部流出を公表 |
① 初期侵入と拡大:公表されていない経路
HOYA は侵入経路を公表していません。公表されているのは、最初の異常が 海外の事業所 で見つかり、その後 国内外の事業所 でシステム障害が確認されたこと、原因が第三者によるサーバーへの不正アクセスである可能性が高いことです。グループの事業所間でつながったネットワークやシステムを通じて、障害が広がったと考えられますが、どの拠点から入られ、どのように拡大したのかは明らかにされていません(TA0001、TA0008、詳細は非公表)。
事後の対策として、HOYA は セキュリティ対策ソフトの導入 や パスワードの強化 を含むシステム強化と監視体制の強化を挙げています。攻撃当時、一部のシステムで対策ソフトが入っていなかったこと、パスワードが十分でなかったことがうかがえますが、侵入との関係は公表されていません。
② 影響:生産・受注が止まり、眼鏡チェーンへ
HOYA は3月31日以降、システムをネットワークから遮断して分析と復旧を進めました。その間、一部の工場の 生産システム と、複数製品の 受注システム が使えなくなりました。HOYA は眼鏡レンズの大手メーカーで、国内の主要な眼鏡チェーンにレンズを供給しています。受注と生産が止まったことで、眼鏡チェーンの店頭では一部レンズの受付停止や納期の遅れが起き、影響が消費者にまで及びました。
③ 情報流出と二重恐喝
HOYA は4月2日の時点で、漏えいしたとみられるファイルに個人情報が含まれている可能性を把握していました。約1年後の2025年4月、調査の結果として、PENTAX ライフケア事業部(内視鏡)とメディカル(眼内レンズ)事業部の一部のシステム に保管されていた個人情報が外部へ流出したと公表しています(T1005、T1039、持ち出しの手法は非公表)。
| 区分 | 人数 | 主な内容 |
|---|---|---|
| 内視鏡検査の受診者 | 約1,000人 | 2016〜2022年に関東圏の4つの医院・クリニックで受診した人の氏名・性別・年齢 |
| 採用応募者 | 約500人 | 内視鏡事業部に送られた履歴書などの採用関連情報 |
| 取引先 | 約2,000人 | 会社名、代表者氏名、住所、電話番号、銀行口座 |
| 従業員・退職者・家族 | 約3,000人 | 氏名、社員番号、銀行口座、身分証明書、給与情報などの雇用関連情報 |
一方、Hunters International は4月10日ごろ、HOYA から約170万ファイル・2TB のデータを窃取したと主張し、データを公開しない代わりに1,000万ドルを支払うよう要求しました。「値引き・交渉なし」と通告していたと報じられています(T1486、T1657 Financial Theft)。HOYA は身代金の支払いについて公表していません。
Hunters International について(公開された情報)
以下は、Hunters International について公開されている一般的な情報で、HOYA の事案での手口とは限りません。
- 2023年後半に活動を始めた RaaS(Ransomware as a Service)。暗号化と窃取データの公開による二重恐喝を行う
- 暗号化ツールのコードが、2023年1月に FBI などが摘発した Hive ランサムウェアと類似していると複数の研究者が指摘。グループ自身は、Hive から「ソースコードとサイトを買い取った」として関係を否定している
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス・横展開 | (非公表) | 海外事業所から国内外のシステムへ障害が拡大 |
| 収集 | T1005/T1039(手法は非公表) | 内視鏡・眼内レンズ事業部の一部システムの個人情報など |
| 持ち出し | (手法は非公表) | 約6,500人分の個人情報が流出。攻撃者は2TB と主張 |
| 影響 | T1486 Data Encrypted for Impact(とみられる) | 生産・受注システムなどが停止 |
| 影響 | T1657 Financial Theft | 1,000万ドルの身代金要求(報道) |
本事件を未然に防ぐために必要な予防策
グループ全体のセキュリティ水準をそろえる
- 海外拠点を含めたセキュリティ基準の統一:EDR やパッチ適用、パスワードポリシー、MFA を、海外の事業所にも同じ水準で適用します。HOYA が事後に挙げた「セキュリティ対策ソフトの導入」「パスワードの強化」は、攻撃前に全拠点で達成しておくべき対策です。
- 拠点間ネットワークの分離と監視:1つの拠点の侵害が国内外のシステムに広がらないよう、拠点間の通信を必要なものに限定し、グループの SOC で一元的に監視します。
影響を小さくする
- 生産・受注システムの BCP:受注や生産指示をシステムなしで回す手順、取引先への連絡手順を準備します。取引先(眼鏡チェーン)にとっては、仕入先の停止がそのまま店頭の停止になります。
- 事業部が持つ個人情報の棚卸し:内視鏡の受診者情報や従業員の身分証明書のように、事業部ごとのシステムに機微な情報が溜まっていないかを確認し、保管期間と保管場所を見直します。
- オフライン・イミュータブルなバックアップ:暗号化からの復旧に備えます。
まとめ
HOYA の事件では、海外の事業所で始まった異常が国内外のシステム障害に広がり、生産と受注が止まった影響が眼鏡チェーンの店頭にまで及びました。攻撃者は2TB の窃取を主張して1,000万ドルを要求し、約1年後に内視鏡の受診者や従業員の情報の流出が確認されています。グローバルに事業を展開する企業では、最も弱い拠点が全体の入口になり得ます。拠点ごとの対策の水準をそろえ、拠点間の広がりを止める設計と、取引先への影響を見越した事業継続の準備が重要です。
■ メモ
本記事は、HOYA の公表資料(2024年4月、2025年4月)と報道をもとに、公表された範囲の事実を整理したものです。侵入経路、拡大の手法、暗号化の範囲、身代金への対応は公表されていません。Hunters International の要求額や窃取量は攻撃者の主張に基づく報道です。
参考資料
- HOYA「サイバー攻撃による個人情報の外部流出について」(2025年4月)
- ScanNetSecurity「HOYAグループへの不正アクセス、個人情報の外部流出が判明」
- FASHIONSNAP「ジンズが一部レンズの取り扱いを停止、HOYAのシステム障害が影響」
- BleepingComputer「Optics giant Hoya hit with $10 million ransomware demand」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








