2024年5月31日、暗号資産交換業者 DMM Bitcoin が管理していたビットコイン 4,502.9 BTC(当時約482億円相当) が不正に外部へ送信されました。国内の暗号資産流出事件としては2018年のコインチェック(約580億円)に次ぐ規模です。DMM Bitcoin はグループの支援で顧客の預かり資産を全額保証しましたが、12月に廃業を決め、2025年3月に口座と資産を SBI VC トレードへ移管しました。
2024年12月24日、警察庁は FBI・米国防省サイバー犯罪センター(DC3)と合同で、北朝鮮を背景とするサイバー攻撃グループ TraderTraitor の犯行と特定し、その手口を公表しました。入口は DMM Bitcoin 自身ではなく、ウォレット管理を委託していた 株式会社 Ginco の従業員に送られた、偽の「採用前試験」でした。本記事では、警察庁・FBI・DC3 の公表と、警察庁・NISC・金融庁の注意喚起、関東財務局の業務改善命令をもとに整理します。
■ この記事のまとめ
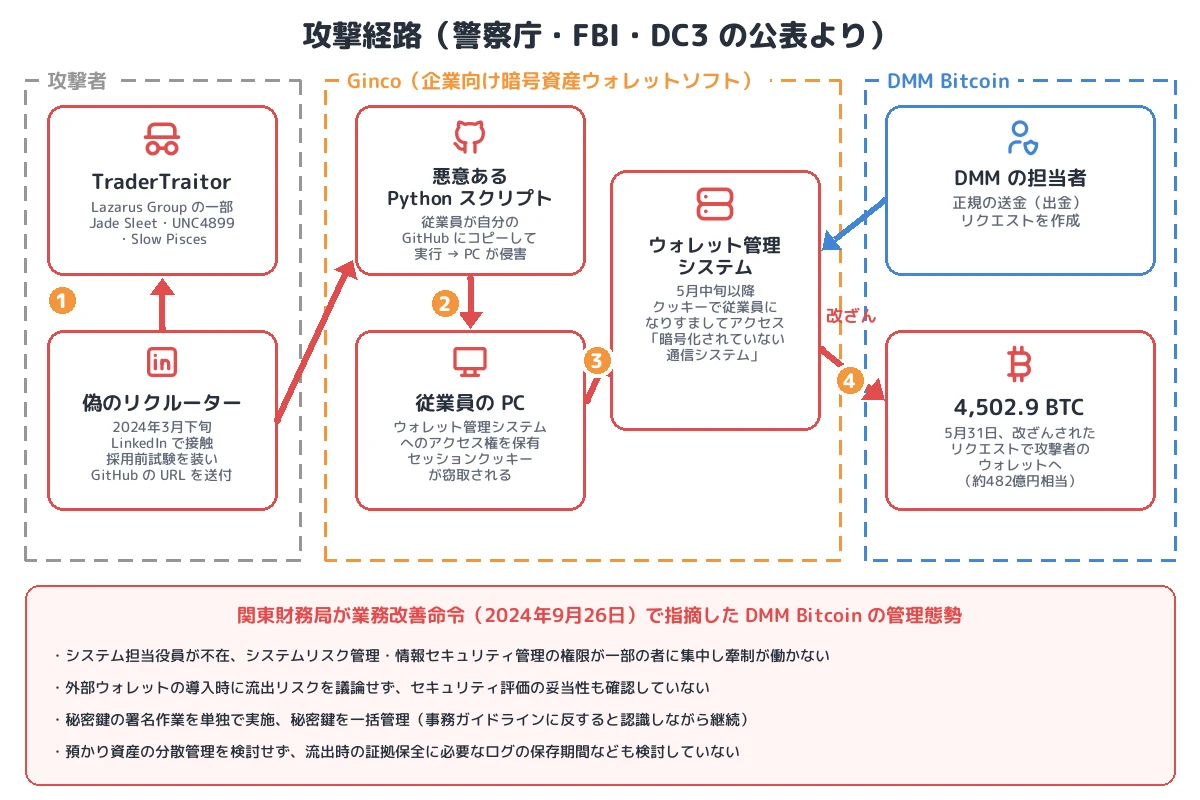
- 初期侵入(ソーシャルエンジニアリング):2024年3月下旬、TraderTraitor が LinkedIn でリクルーターになりすまし、Ginco のウォレット管理システムへのアクセス権を持つ従業員に接触。採用前試験を装い、GitHub 上の悪意ある Python スクリプトの URL を送付。従業員がコードを自分の GitHub にコピーして実行し、PC が侵害された
- なりすまし:5月中旬以降、窃取した セッションクッキー でその従業員になりすまし、Ginco の 暗号化されていない通信システム にアクセス
- 流出:5月下旬、DMM の従業員による 正規の取引リクエストを改ざん。4,502.9 BTC が TraderTraitor の管理するウォレットへ
- 管理態勢:関東財務局は、システム担当役員の不在、秘密鍵の署名作業の単独実施・一括管理、外部ウォレットの流出リスク評価の欠如などを指摘
- 分類:国家背景の攻撃者による、委託先(サプライチェーン)を狙った標的型ソーシャルエンジニアリングと、取引改ざんによる暗号資産窃取
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | DMM Bitcoin(暗号資産交換業者) |
| 侵入された組織 | 株式会社 Ginco(企業向け暗号資産ウォレットソフトウェア会社) |
| 攻撃者 | TraderTraitor(北朝鮮。Lazarus Group の一部とされ、Jade Sleet、UNC4899、Slow Pisces とも呼ばれる) |
| 初期侵入 | LinkedIn での偽リクルーターの接触、採用前試験を装った悪意ある Python スクリプト(GitHub) |
| なりすまし | 窃取したセッションクッキーで Ginco の従業員になりすまし、暗号化されていない通信システムにアクセス |
| 流出 | 2024年5月31日、4,502.9 BTC(約482億円相当、3億800万ドル) |
| 手口 | DMM 従業員の正規の取引リクエストを改ざん |
| 帰属の公表 | 2024年12月24日(警察庁・FBI・DC3) |
| 行政処分 | 関東財務局 業務改善命令(2024年9月26日) |
| その後 | 顧客資産は全額保証。2024年12月に廃業を発表、2025年3月に SBI VC トレードへ口座・資産を移管 |
| 攻撃の分類 | 標的型ソーシャルエンジニアリング、委託先経由、セッションハイジャック、取引の改ざん |
事件の時系列
| 日付 | 出来事 |
|---|---|
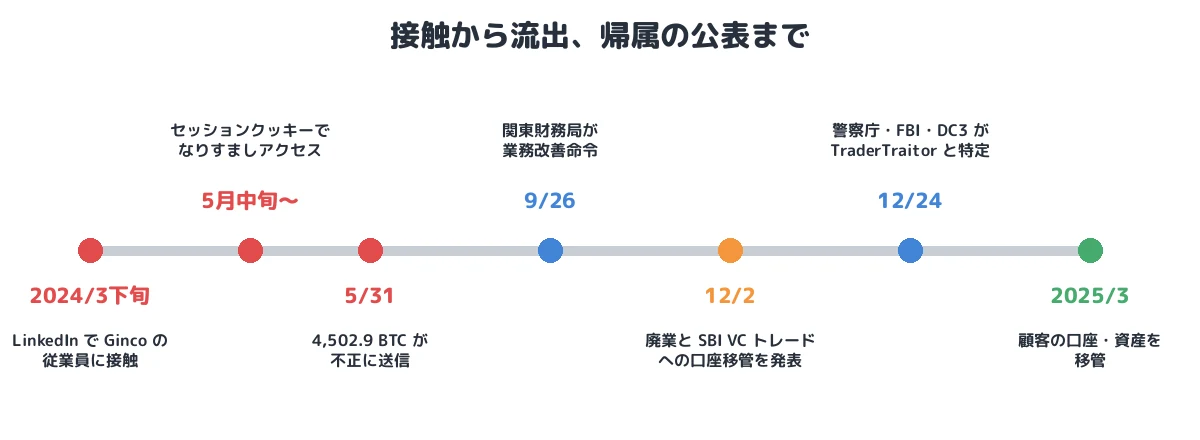
| 2024年3月下旬 | TraderTraitor が LinkedIn でリクルーターになりすまし、Ginco の従業員に接触。採用前試験を装った GitHub 上の Python スクリプトの URL を送付し、従業員の PC が侵害される |
| 5月中旬以降 | 窃取したセッションクッキーで従業員になりすまし、Ginco の暗号化されていない通信システムにアクセス |
| 5月31日 | DMM の正規の取引リクエストが改ざんされ、4,502.9 BTC が不正に送信される |
| 6月 | DMM Bitcoin がグループの支援で流出相当分の BTC を調達し、顧客資産を全額保証すると発表。新規口座開設・出庫などを停止 |
| 9月26日 | 関東財務局が業務改善命令 |
| 12月2日 | 廃業と、SBI VC トレードへの口座・預かり資産の移管を発表 |
| 12月24日 | 警察庁・FBI・DC3 が TraderTraitor による犯行と特定。警察庁・NISC・金融庁が注意喚起 |
| 2025年3月 | SBI VC トレードへ口座と資産を移管 |
① 初期侵入:LinkedIn の偽リクルーターと「採用前試験」
TraderTraitor の特徴は、同じ会社の複数の従業員に同時に仕掛ける標的型ソーシャルエンジニアリング です。2024年3月下旬、攻撃者は LinkedIn でリクルーターになりすまし、Ginco の従業員のうち ウォレット管理システムへのアクセス権を持つ人 に接触しました(T1593.001 Search Open Websites/Domains: Social Media、T1566.003 Spearphishing via Service)。
攻撃者は採用前の技術試験を装って、GitHub 上に置いた 悪意ある Python スクリプトの URL を送りました。従業員はこのコードを自分の GitHub ページにコピーして動かし、PC が侵害されました(T1204.002 User Execution: Malicious File)。
警察庁・NISC・金融庁の注意喚起は、この種の手口の例として次のようなものを挙げています。
- 「不具合があってうまく動かない」とする、シンプルな API にアクセスするプログラムを GitHub に置き、不具合の特定を頼む
- API の通信先に、正規のサーバーと攻撃者のサーバーを混ぜ、API の応答を処理する関数にコード実行可能な関数を紛れ込ませる。攻撃者のサーバーからの応答でマルウェアに感染させる
一見すると普通の小さなプログラムで、悪意のある部分は実行時に外部から取得されるため、コードを読んでも気付きにくいのが特徴です。より詳しい手口と緩和策については、警察庁・NISC・金融庁の注意喚起(PDF) をご参照ください。
② なりすまし:セッションクッキーの窃取
5月中旬以降、攻撃者は感染した PC から窃取した セッションクッキー を使って、侵害した従業員になりすまし、Ginco の 暗号化されていない通信システム にアクセスしました(T1539 Steal Web Session Cookie、T1550.004 Use Alternate Authentication Material: Web Session Cookie)。
セッションクッキーは、ログイン(MFA を含む)を済ませた後の「ログイン済み」の状態を表す情報です。これを盗まれると、攻撃者はパスワードも MFA も通らずに、従業員本人としてシステムを操作できます。
③ 改ざん:正規の送金リクエストを書き換える
5月下旬、攻撃者はこのアクセスを使って、DMM の従業員による正規の取引リクエストを改ざん しました(T1565.002 Transmitted Data Manipulation)。DMM 側の担当者は正規の手続きで送金(出金)を依頼しており、署名の過程で内容がすり替えられた結果、4,502.9 BTC が TraderTraitor の管理するウォレットに移動しました。どの段階で、どのような方法で改ざんされたのか(宛先アドレスや金額の書き換えなど)の詳細は公表されていません。
④ 被害を大きくした DMM Bitcoin 側の管理態勢
関東財務局の業務改善命令は、流出の具体的な手口が未解明の段階で、DMM Bitcoin の管理態勢に重大な問題があったと指摘しています。
- システムリスク管理:業務開始以来システム担当役員が不在。システムリスク管理、開発・運用管理、情報セキュリティ管理の権限が一部の者に集中し、自らをモニタリングさせていた
- 外部ウォレットの導入:導入時に暗号資産を移転する際の流出リスクを議論せず、外部ウォレットのセキュリティ評価の妥当性を確認せず、問題発生時の対応方法も理解しないまま利用を開始していた
- 秘密鍵の取扱い:署名作業を単独で実施し牽制がなく、秘密鍵を一括で管理していた。事務ガイドラインに反すると認識しながら継続していた
- リスク分散と証拠保全:預かり資産の規模が増える中でも複数のウォレットによる分散管理を検討せず、流出時の証拠保全に必要なログの保存期間なども検討していなかった
改ざんされたリクエストに対して、複数人による確認や、送金先アドレスの許可リスト、金額の上限などの牽制が働いていれば、被害を防ぐか小さくできた可能性があります。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 偵察 | T1593.001 Social Media | LinkedIn でウォレット管理システムの権限を持つ従業員を特定 |
| 初期アクセス | T1566.003 Spearphishing via Service | リクルーターになりすまして接触、GitHub の URL を送付 |
| 実行 | T1204.002 Malicious File | 採用前試験を装った Python スクリプトを従業員が実行 |
| 認証情報アクセス | T1539 Steal Web Session Cookie | 感染 PC からセッションクッキーを窃取 |
| 防御回避・横展開 | T1550.004 Web Session Cookie | クッキーで従業員になりすまし、Ginco の通信システムへアクセス |
| 影響 | T1565.002 Transmitted Data Manipulation | DMM の正規の取引リクエストを改ざん |
| 影響 | ―(暗号資産の窃取) | 4,502.9 BTC を攻撃者のウォレットへ |
本事件を未然に防ぐために必要な予防策
標的型ソーシャルエンジニアリングへの備え
- 業務端末で外部から渡されたコードを実行しない:注意喚起は従業員向けに、コードを実行する際は業務用 PC を使わないか仮想マシンを使う、内容を確認せずに実行せずコードエディタで開いて折り返し表示にする(横に長く隠された処理に気付くため)、実行を急がせる相手は不審と考える、私用 PC で機微な業務システムにアクセスしない、SNS で接触されたらビデオ通話を求める、といった対策を挙げています。
- 重要な権限を持つ人を「狙われる人」として扱う:ウォレット管理や鍵管理の権限を持つ従業員には、SNS での接触の手口を具体的に教育し、不審な接触の報告窓口を用意します。
なりすましを防ぐ
- アクセスの異常検知:注意喚起はシステム管理者向けに、通常と異なる時間帯・地域・VPN サービスからのアクセス、貸与 PC 以外からのアクセス(User-Agent の違い)、PC の電源が切れている時間帯のアクセスなどをログで監視することを挙げています。
- セッションの保護:重要システムのセッションを端末に紐づける(トークンバインディング、デバイス証明書)、有効期間を短くする、重要操作の直前に再認証を求める、などでクッキーの窃取の効果を下げます。
- 通信の暗号化と認証:社内システムであっても通信を暗号化し、リクエストの完全性を検証できる仕組みにします。
取引の改ざんを防ぐ
- マルチシグと複数人承認:署名に複数の鍵・複数の担当者を必要とし、1人・1経路の侵害だけでは送金できないようにします。
- 送金先の許可リストと上限:事前に登録したアドレス以外への送金や、一定額を超える送金は、別経路での確認を必須にします。
- コールドウォレットと分散管理:大部分の資産はオフラインで管理し、ホットウォレットに置く量を最小化します。
- 委託先のセキュリティ評価:ウォレットなどの重要な機能を外部に委託する場合、委託先の端末管理・通信の暗号化・認証の仕組みを評価し、問題発生時の対応手順を共有します。
まとめ
DMM Bitcoin の事件で、攻撃者は取引所を直接攻撃していません。ウォレットソフト会社の従業員に偽の採用試験のコードを実行させ、盗んだセッションクッキーで本人になりすまし、取引所の担当者が出した正規の送金依頼を書き換えました。そして取引所側には、1人で署名でき、秘密鍵を一括管理し、送金の妥当性を別経路で確かめる仕組みがありませんでした。国家背景の攻撃者は、システムの穴だけでなく、人と委託先と業務プロセスの隙間を突いてきます。重要な操作ほど、1人・1経路の侵害では完結しない設計にすることが求められます。
■ メモ
本記事は、警察庁・FBI・DC3 の公表(2024年12月24日)、警察庁・NISC・金融庁の注意喚起、関東財務局の業務改善命令(2024年9月26日)、報道をもとに、公表された範囲の事実を整理したものです。改ざんの具体的な方法や、Ginco のシステムの詳細は公表されていません。
参考資料
- 警察庁「北朝鮮を背景とするサイバー攻撃グループ TraderTraitor による暗号資産関連事業者を標的としたサイバー攻撃について」
- 警察庁「同(報道発表資料)」(PDF)
- 警察庁・NISC・金融庁「北朝鮮を背景とするサイバー攻撃グループ TraderTraitor によるサイバー攻撃について(注意喚起)」(PDF)
- FBI「FBI, DC3, and NPA Identification of North Korean Cyber Actors, Tracked as TraderTraitor, Responsible for Theft of $308 Million USD from Bitcoin.DMM.com」
- 関東財務局「株式会社DMM Bitcoinに対する行政処分について」
- Impress Watch「DMM、ビットコイン撤退 不正流出の影響脱せず」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








