2020年9月、NTTドコモの電子決済サービス「ドコモ口座」を経由して、銀行口座から預金が不正に引き出される被害が相次ぎました。被害者の多くはドコモ口座を使ったことがなく、身に覚えのないチャージで残高が減っていました。
攻撃者は、何らかの方法で入手した被害者の 氏名・口座番号・暗証番号など を使い、被害者名義のドコモ口座を作って銀行口座をひも付け、口座振替でチャージしていました。システムへの侵入ではなく、サービス間の本人確認・認証の設計の弱さ を突いた不正送金です。
■ この記事のまとめ
- ドコモ側:ドコモ口座はメールアドレスで作成できるdアカウントがあれば開設でき、ドコモ回線の契約も公的な本人確認も不要だった
- 銀行側:ドコモ口座への口座振替(チャージ元)の登録時、一部の銀行は口座番号・暗証番号・氏名などだけで認証しており、ワンタイムパスワード等の二要素目がなかった
- 結果:口座情報さえ持っていれば、第三者が被害者になりすまして預金をチャージし、d払いで使えた
- 被害:2020年9月14日時点で11行・120件・約2,542万円。ドコモは全額補償し、eKYCとSMS認証を導入
- 分類:アカウント作成時の本人確認の不備と、連携先(銀行)の弱い認証を組み合わせたなりすまし・不正送金
概要
| 項目 | 内容 |
|---|---|
| 発覚・公表 | 2020年9月(9月8日にドコモが不正利用の発生を発表) |
| 対象サービス | NTTドコモ「ドコモ口座」(資金移動業者のサービス)と、口座振替で連携していた銀行 |
| 手口 | 被害者名義でドコモ口座を開設 → 被害者の銀行口座を口座振替のチャージ元に登録 → 預金をチャージし d払いで利用 |
| 弱点(ドコモ側) | メールアドレスだけで作れるdアカウントで開設でき、身分証による本人確認がなかった |
| 弱点(銀行側) | 口座振替の登録時の認証が口座番号・暗証番号・氏名など(銀行により生年月日)のみで、二要素認証がない銀行があった |
| 被害(9月14日時点) | 11行、120件、約2,542万円 |
| 口座情報の入手経路 | 特定されていない(暗証番号を固定して口座番号を変えながら試す手口などが指摘された) |
| 攻撃の分類 | なりすまし、不正送金(サービス連携時の本人確認・認証の不備を悪用) |
事件の時系列
| 日付 | 出来事 |
|---|---|
| 2020年8月ごろ〜 | 被害者の知らないうちにドコモ口座へのチャージが行われる |
| 9月上旬 | 銀行の利用者から、身に覚えのない引き落としの相談が相次ぐ |
| 9月8日 | NTTドコモがドコモ口座の不正利用の発生を発表 |
| 9月10日 | 銀行口座の新規登録を停止(35行) |
| 9月14日 | 被害は11行・120件・約2,542万円。追加対策として eKYC(オンライン本人確認)と SMS 認証の導入を表明 |
| 9月中旬 | ドコモが会見で本人確認の不十分さを認め、被害の全額補償を表明。ほかの資金移動業者の決済サービスでも類似の被害が判明 |
| 以降 | 金融庁が、銀行と資金移動業者の口座連携に際しての本人確認と多要素認証の徹底を要請 |
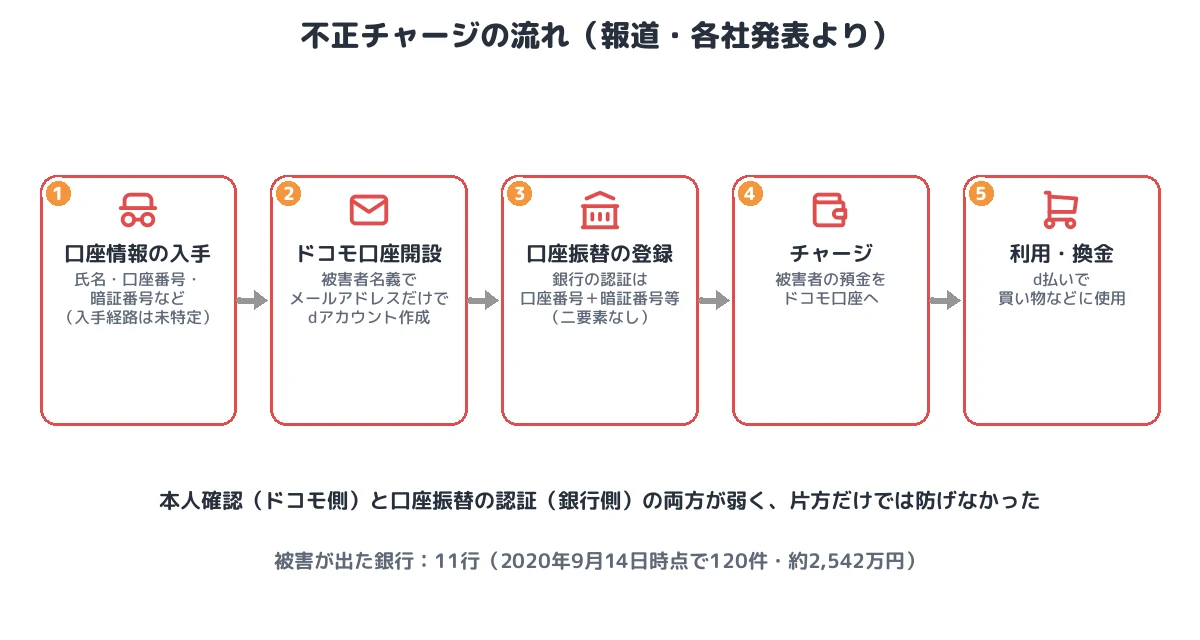
① ドコモ側:メールアドレスだけで「被害者名義」の口座ができた
ドコモ口座は、dアカウントがあれば利用できるサービスでした。dアカウントはメールアドレスで作成でき、当時はドコモの回線契約がなくても使えました。口座開設の時点で身分証などによる本人確認(KYC)が行われていなかったため、誰でも他人の名前でドコモ口座を作ることができました。
資金移動業者のサービスでは、本人確認のレベルに応じて利用できる機能(送金・出金など)を制限するのが一般的ですが、銀行口座からのチャージは本人確認なしでも可能な設計になっていました。
② 銀行側:口座振替の登録が「知識情報だけ」で通った
ドコモ口座に銀行口座からチャージするには、銀行側で口座振替の登録(その銀行口座からドコモへの引き落としを許可する手続き)を行います。この手続きはドコモのアプリから銀行の認証画面に遷移して行うもので、被害が出た銀行の多くは 口座番号・キャッシュカードの暗証番号・氏名(銀行によっては生年月日) といった、本人しか知らないはずの情報だけで登録を受け付けていました。ワンタイムパスワードや登録済み携帯電話へのSMSのような 所持情報による確認がなかった ため、これらの情報を持つ第三者は本人として登録できてしまいました。
口座情報をどこで入手したのかは特定されていません。報道では、一部の銀行でキャッシュカードの暗証番号を固定したまま口座番号を変えて試す手口(リバース・ブルートフォース攻撃。口座ごとの失敗回数が増えないためロックがかかりにくい)が行われた可能性が指摘されました。
③ 2つの弱点が重なって成立した
この不正は、どちらか一方の確認がしっかりしていれば成立しにくいものでした。
- ドコモ側が開設時に身分証で本人確認をしていれば、被害者名義の口座は作れなかった
- 銀行側が口座振替の登録時に二要素認証を求めていれば、口座番号と暗証番号だけでは登録できなかった
連携する双方が「相手側で本人確認をしているはず」と考えていた結果、どちらでも本人であることを確かめていない経路が生まれていました。
攻撃の分類
本件は社内ネットワークへの侵入ではないため、MITRE ATT&CK の Enterprise マトリクスにはそのまま当てはまりませんが、手口を整理すると次のようになります。
| 段階 | 内容 | 関連する考え方 |
|---|---|---|
| 認証情報の入手 | 被害者の氏名・口座番号・暗証番号などを入手(経路は未特定) | 暗証番号を固定して口座番号を変える試行は、パスワードスプレー(T1110.003)と同じ発想 |
| なりすましによる口座開設 | 被害者名義でドコモ口座を作成 | 本人確認(KYC)の不備 |
| 連携先の認証の突破 | 口座振替の登録を知識情報だけで通過 | 二要素認証の欠如 |
| 金銭的な被害 | チャージした残高を d払いで利用 | 不正送金・不正利用 |
本事件を未然に防ぐために必要な予防策
資金移動業者・決済サービス
- チャージ元の口座をひも付ける前に本人確認を行う:eKYC(公的身分証と本人の顔の照合)などで、口座名義人と利用者が同一であることを確かめる
- 名義の照合:アカウントの登録名義と、ひも付ける銀行口座の名義が一致しない場合は登録させない
- 不審なチャージの検知:新規登録直後の高額チャージや、同じ端末・IPから複数名義の登録が行われるといった兆候を検知して止める
銀行
- 口座振替(決済サービス連携)の登録に二要素認証を必須にする:暗証番号などの知識情報に加えて、登録済み電話番号へのSMSやワンタイムパスワードで所持を確認する
- 総当たりの検知:同じ暗証番号で多数の口座番号が試されるような、口座横断の試行を検知してブロックする(口座単位の失敗回数だけでは検知できない)
- 連携先のリスク評価:連携する資金移動業者の本人確認の水準を確認し、弱い場合は連携条件を厳しくする
利用者
- キャッシュカードの暗証番号を、生年月日や単純な並びにしない
- 口座の入出金明細を定期的に確認し、身に覚えのない引き落としがあればすぐに銀行へ連絡する
- 使っていない決済サービスとの口座連携は解除しておく
まとめ
ドコモ口座の事件は、システムへの侵入がなくても、サービス間の連携で本人確認の責任があいまいになると、そこが不正送金の経路になることを示しました。連携する事業者の双方が自分の側で本人であることを確かめる設計が、こうした被害を防ぐ基本になります。
■ メモ
本記事は、NTTドコモの発表と報道をもとに作成しています。口座情報の入手経路は特定されていません。
参考資料
- PC Watch「ドコモ口座の不正利用について」
- Impress Watch「ドコモ口座不正利用、ドコモが会見」
- INTERNET Watch「ドコモ口座の不正利用」
- ケータイ Watch「ドコモ口座、銀行口座の新規登録を停止」
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








