2026年10月5日、焼肉チェーン「焼肉きんぐ」を運営する 物語コーポレーション は、公式アプリの 会員管理システム が第三者から不正アクセスを受け、会員情報が漏えいしたと公表しました。不正アクセスは 10月2日(金)朝9時から断続的に 行われ、同社は確認後に通信を遮断しましたが、10月3日に漏えいを確認 しました。
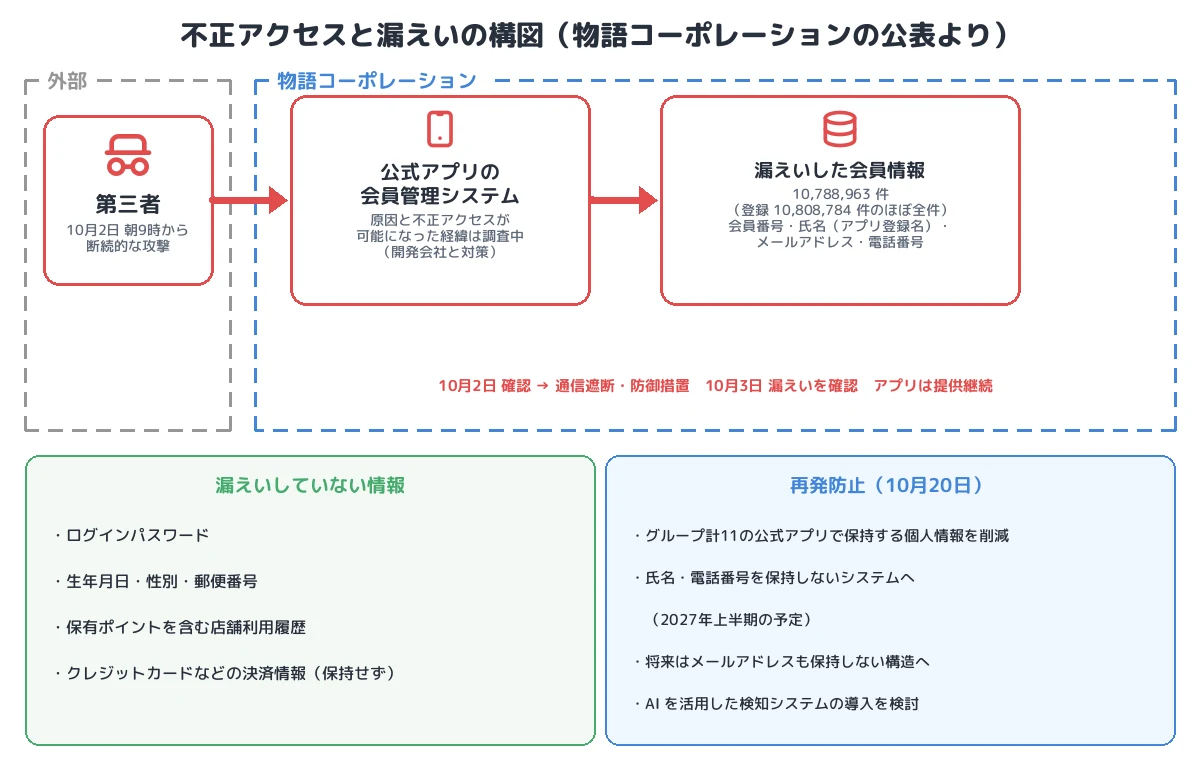
漏えいしたのは、アプリのユーザー登録 10,808,784件のうち10,788,963件、つまり ほぼ全件 の会員番号、氏名(アプリ登録名)、メールアドレス、電話番号です。ログインパスワードや生年月日、店舗利用履歴は含まれていません。原因と不正アクセスが可能になった経緯は調査中です。同社は10月20日、グループの11の公式アプリで 氏名と電話番号を保持しない方式 に変える方針を示しました。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 対象:「焼肉きんぐ」公式アプリの会員管理システム
- 期間:2026年10月2日朝9時から断続的な不正アクセス。確認後に通信遮断と防御措置
- 漏えい:10,788,963件(登録 10,808,784件のほぼ全件)。会員番号、氏名(アプリ登録名)、メールアドレス、電話番号
- 漏えいしていない情報:ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴、決済情報(保持せず)
- 原因:調査中(開発会社・関係会社の協力のもとで対策)
- 再発防止:グループ11アプリで氏名・電話番号を保持しない新システムへ(2027年上半期予定)。将来はメールアドレスも保持しない構造へ
- 分類:アプリの会員管理システムへの不正アクセスによる、会員データのほぼ全件の取得(手口は非公表)
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | 物語コーポレーション(焼肉きんぐなどを運営) |
| 対象システム | 「焼肉きんぐ」公式アプリの会員管理システム |
| 不正アクセス | 2026年10月2日 朝9時から断続的に |
| 漏えいの確認 | 10月3日 |
| 公表 | 10月5日(続報 10月20日) |
| 漏えい件数 | 10,788,963件(ユーザー登録 10,808,784件) |
| 漏えいした情報 | 会員番号、氏名(アプリ登録名)、メールアドレス、電話番号 |
| 漏えいしていない情報 | ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴。決済情報は保持していない |
| 不正利用 | 公開・不正利用の事実は確認されていない |
| サービス | 防御措置を講じたうえで提供を継続。他ブランドのアプリも同様の措置、漏えいはなし |
| 報告 | 個人情報保護委員会への報告、警察への被害届 |
| 原因・攻撃者 | 調査中・非公表 |
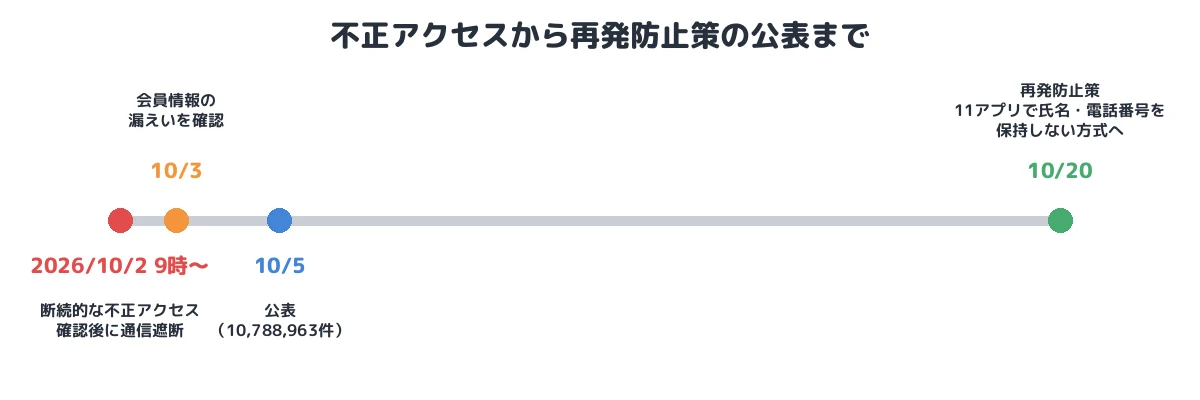
事件の時系列
| 日付 | 出来事 |
|---|---|
| 2026年10月2日 9時〜 | 会員管理システムへの断続的な不正アクセス。確認後に通信遮断・防御措置 |
| 10月3日 | 会員情報の漏えいを確認 |
| 10月5日 | 公表(10,788,963件) |
| 10月20日 | 再発防止策を公表(11アプリで氏名・電話番号を保持しない方式へ) |
① 初期侵入:原因は調査中
不正アクセスを受けたのは、公式アプリの会員管理システムです。同社は「原因および不正アクセスが可能となった経緯について詳細な調査を進めて」いるとしており、手口は公表されていません。対策は「開発会社・関係会社のご協力のもと」進めるとしており、アプリと会員管理システムの開発・運用に外部の事業者が関わっていることがうかがえます。
同じ10月2日には、バーガーキングの公式アプリの会員情報を管理するシステムへの不正アクセスも始まっていますが、両者の関係は公表されていません。
② 窃取:会員データのほぼ全件
漏えいした10,788,963件は、ユーザー登録10,808,784件の99.8%にあたります。断続的な攻撃で、会員データをほぼ全件取得されたことになります(T1213、方法は非公表)。一方で、ログインパスワード、生年月日、性別、郵便番号、店舗利用履歴は漏えいしておらず、取得されたのは会員番号、氏名、メールアドレス、電話番号に限られます。同じアプリの情報でも、項目によって漏えいの有無が分かれていることから、これらの項目が別の場所(テーブルやシステム)で管理されていたか、攻撃者が取得できた範囲が限られていたとみられます(推定)。
③ 悪用のおそれ:電話番号と氏名の組み合わせ
氏名と電話番号、メールアドレスがそろうと、焼肉きんぐや他の事業者を装った SMS(スミッシング)やメールの宛先として悪用されるおそれがあります(T1598、T1566)。とくに「予約の確認」「ポイントの失効」など、アプリの利用者が受け取りそうな内容を装う連絡には注意が必要です。
④ 再発防止:持たない設計へ
10月20日の続報で、同社は、公式アプリが店舗予約システムとの連携のために氏名(アプリ登録名)と電話番号を取得してきたことを説明したうえで、焼肉きんぐを含むグループ計11の公式アプリで保持する個人情報を削減 し、氏名と電話番号を保持しない 新しいシステムに変えるとしました(2027年上半期の予定)。メールアドレスは予約機能のために当面取得を続けますが、将来はメールアドレスも含めて個人情報を保持しない構造への刷新を進めるとしています。あわせて、AI を活用した検知システムの導入も検討するとしています。
漏えいしたときの被害を小さくする最も確実な方法は、そもそも持たないことです。必要な項目を見直し、外部のサービスに任せられるものは任せる判断は、ほかの事業者にも参考になります。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | (調査中・非公表) | 公式アプリの会員管理システムへの断続的な不正アクセス |
| 収集・持ち出し | T1213(方法は非公表) | 10,788,963件の会員番号・氏名・メールアドレス・電話番号 |
| その後に想定される悪用 | T1598/T1566 | 氏名・電話番号・メールアドレスを使ったスミッシング・フィッシング(不正利用は確認されていない) |
本事件を未然に防ぐために必要な予防策
- 保持する個人情報の最小化:アプリの機能に本当に必要な項目だけを保持し、予約や連絡など外部のシステムで扱えるものは、自社のアプリの会員データベースに持たないようにします。同社の方針はその実例です。
- アプリの API とバックエンドの保護:アプリから呼び出す API の認証・認可を確認し、会員データを一括で取得できる経路がないかを点検します。
- 断続的な攻撃の検知:同じ接続元や同じ種類の要求が断続的に続く動きを検知し、自動で遮断します。
- 開発会社・運用会社との責任分担:アプリの開発や運用を外部に委託する場合、脆弱性の管理、ログの保存、インシデント時の対応を契約で明確にします。
- 利用者側:アプリの事業者を名乗る SMS のリンクは開かず、公式アプリから直接確認します。
まとめ
焼肉きんぐの事件は、公式アプリの会員管理システムへの断続的な不正アクセスで、登録のほぼ全件にあたる約1,079万件の氏名、メールアドレス、電話番号が漏えいした事例です。原因は調査中ですが、同社はグループの11アプリで氏名と電話番号を持たない方式に変えるという、データを減らす方向の再発防止策を示しました。持っていない情報は漏れない、という原則を、アプリの設計に組み込むことが求められます。
■ メモ
本記事は、物語コーポレーションの公表(2026年10月5日、10月20日)と報道をもとに、公表された範囲の事実を整理したものです。不正アクセスの原因、手口、攻撃者は調査中・非公表です。バーガーキングの事案との関係は公表されていません。
参考資料
- 物語コーポレーション「『焼肉きんぐ』公式アプリ 会員管理システムへの第三者からの不正アクセスによる個人情報漏えいに関するお詫び」(2026年10月5日)
- 物語コーポレーション「『焼肉きんぐ』公式アプリにおける今後のセキュリティおよび個人情報保護強化策について」(2026年10月20日)
- ASCII.jp「焼肉きんぐに不正アクセス、1078万人分の情報流出 アプリ登録者ほぼ全員が対象」
- ほかの事件の解説:バーガーキング公式アプリ 会員情報約1,118万件の漏えい
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








