2026年9月16日、Helpfeel は、提供する画像共有サービス「Gyazo」が不正アクセスを受け、ユーザー情報と画像に関するメタデータが外部に流出したと公表しました。9月11日、画像アップロードサーバーの脆弱性 を悪用し、第三者が同社のシステム上で 任意のコマンドを実行 していました。
10月21日の第三報では、外部専門機関のフォレンジック調査の結果、原因が「アップロードされた動画等を変換する処理の一部に、外部からの入力値が適切に処理されないままサーバー上のコマンドとして解釈されてしまう脆弱性」、つまり OS コマンドインジェクション だったことが公表されました。第三者は変換用サーバーから到達できた データベース に接続して大量のデータを読み取り、外部のサーバーへ送信していました。流出したのは、ユーザー情報約2,362万件、画像メタデータ約4.9億件、削除済み画像のメタデータ約1.74億件 などです。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:画像アップロードサーバーの動画などの変換処理に、外部からの入力値がコマンドとして解釈される脆弱性(OS コマンドインジェクション)。同社が開発・運用するコードの脆弱性で、外部部品や委託先に起因するものではない
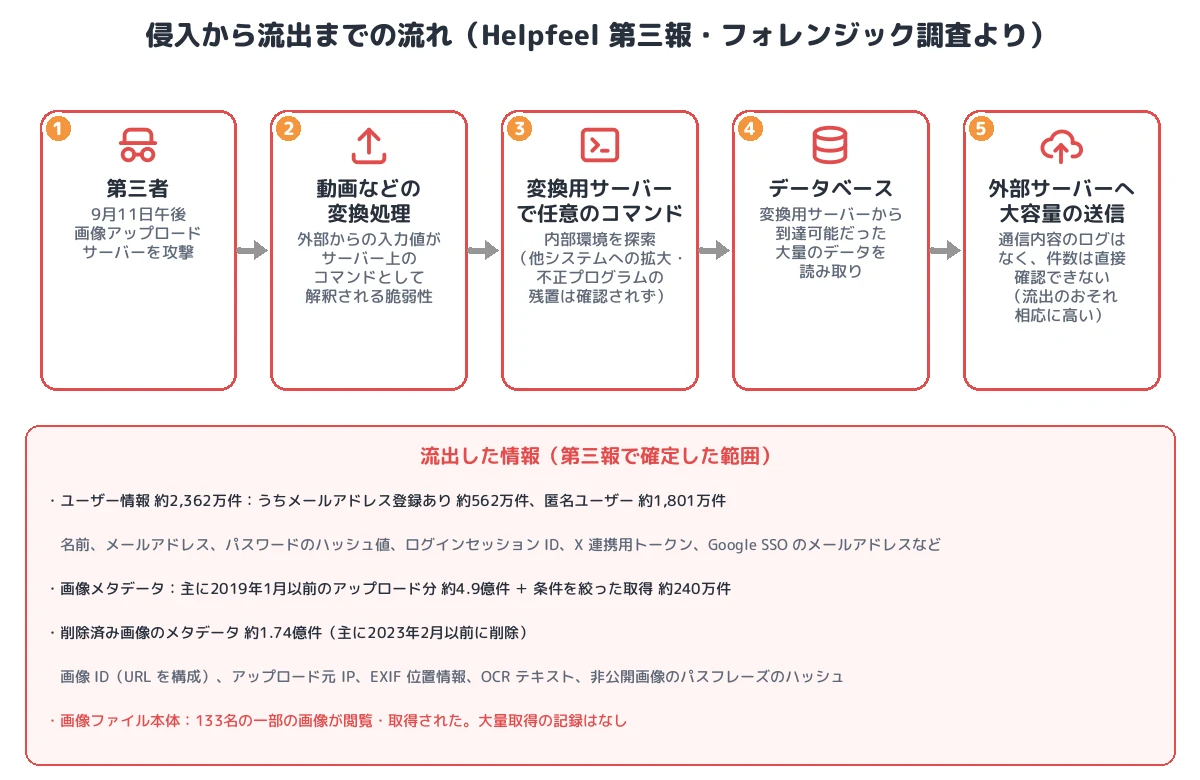
- 内部での活動:9月11日午後〜12日未明、変換用サーバー上で任意のコマンドを実行し、内部環境を探索。変換用サーバーから到達できたデータベースを大量に読み取り、外部のサーバーへ大容量の送信
- 流出:ユーザー情報 約2,362万件(メール登録あり 約562万件)、画像メタデータ 約4.9億件(主に2019年1月以前)+約240万件、削除済み画像のメタデータ 約1.74億件。133名の画像の一部が閲覧・取得された
- メタデータの中身:画像 ID(URL を構成)、アップロード元 IP アドレス、EXIF 位置情報、OCR テキスト、非公開画像のパスフレーズのハッシュなど
- 対応:9月12日未明に経路を遮断し、同日に脆弱性を修正。全画像の配信停止、サービス一時停止を経て9月27日に再開。旧画像は所有者本人が確認してから公開に戻す方式
- 分類:Web アプリケーションのコマンドインジェクション(CWE-78)から、ネットワークの分離が不十分な内部の DB への到達と大量持ち出し
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | Helpfeel |
| 対象サービス | 画像共有サービス「Gyazo」 |
| 不正アクセス | 2026年9月11日午後〜12日未明 |
| 検知 | 9月11日夜(不正な挙動) |
| 遮断・修正 | 9月12日未明に侵入経路を遮断、同日中に脆弱性を修正 |
| 原因 | 画像アップロードサーバーの動画などの変換処理で、外部からの入力値がサーバー上のコマンドとして解釈される脆弱性 |
| 流出(ユーザー) | 約2,362万件(メール登録あり 約562万件、匿名ユーザー 約1,801万件)。名前、メールアドレス、パスワードのハッシュ値、ログインセッション ID、X 連携用トークン、Google SSO のメールアドレス、プロフィール情報、最終ログイン日時、課金ステータス |
| 流出(画像メタデータ) | 主に2019年1月以前のアップロード分 約4.9億件(総画像数の約14.4%)、条件を絞って取得された約240万件、削除済み画像 約1.74億件 |
| 画像ファイル | 133名の一部の画像が閲覧・取得された。大量取得の記録はなし |
| 含まれない情報 | クレジットカード番号などの決済情報 |
| 他サービス | 「Helpfeel」「Cosense」は別構成で、侵入経路と接続されておらず、影響は確認されていない |
| 報告 | 個人情報保護委員会、総務省(届出電気通信事業者)、約30の国・地域のデータ保護当局、京都府警察 |
事件の時系列
| 日付 | 出来事 |
|---|---|
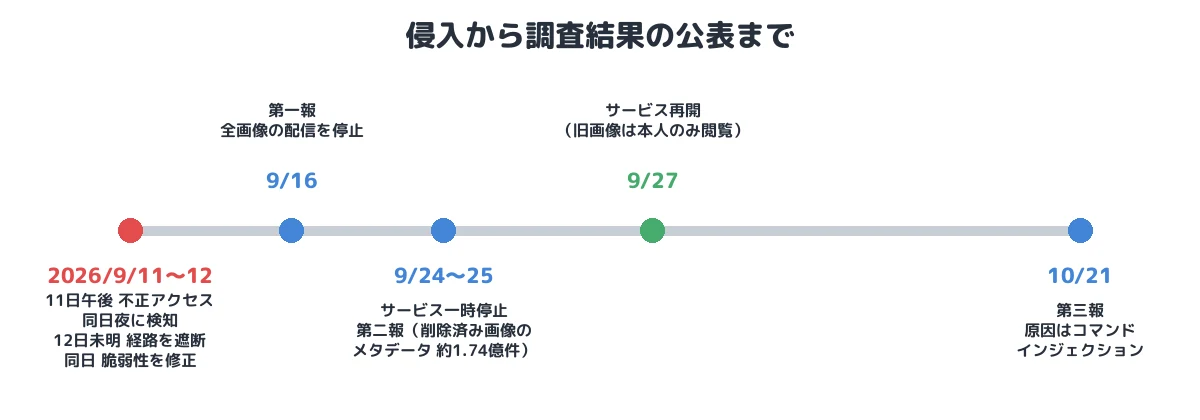
| 2026年9月11日午後 | 画像アップロードサーバーの脆弱性を悪用した不正アクセス。同日夜に不正な挙動を検知 |
| 9月12日未明 | 侵入経路の遮断と不正な接続の切断。同日中に脆弱性を修正。外部流出を確認し、全画像の配信を停止 |
| 9月15日 | 個人情報保護委員会へ速報 |
| 9月16日 | 第一報 |
| 9月18日 | 外部専門機関にフォレンジック調査を委託。「Helpfeel」「Cosense」への影響なしを公表 |
| 9月24日 | サービスを一時停止 |
| 9月25日 | 第二報(削除済み画像のメタデータ 約1.74億件) |
| 9月27日 | サービス再開(不正アクセス以前の画像は所有者本人のみ閲覧可能) |
| 10月15日 | フォレンジック調査の最終報告書を受領 |
| 10月21日 | 第三報(原因、活動範囲、133名の画像の閲覧・取得、再発防止策) |
① 初期侵入:動画変換処理のコマンドインジェクション
第三報によると、原因は Gyazo の画像アップロードサーバーで、アップロードされた動画などを変換する処理 の一部に、外部からの入力値が適切に処理されないまま サーバー上のコマンドとして解釈されてしまう脆弱性 があったことです(T1190、CWE-78 OS コマンドインジェクション)。第三者はこれを悪用して、変換処理用のサーバー上で任意のコマンドを実行しました(T1059)。
同社は「本件は、外部のソフトウェア部品や委託先に起因するもの(いわゆるサプライチェーン攻撃)ではなく、当社が開発・運用するシステムの脆弱性に起因するもの」と説明しています。動画の変換は、外部の変換ツールをサーバー上で呼び出して行うのが一般的です。その呼び出しを組み立てる際に、ファイル名やパラメーターなどの外部から来る値をシェルに渡すと、値に含まれる記号がコマンドの区切りとして解釈され、別のコマンドが実行されてしまいます。入力値の具体的な箇所は公表されていません。
② 内部での活動:変換用サーバーから DB へ
不正な活動は 9月11日午後から12日未明まで の約半日でした。第三者は変換用サーバー上で不正な処理を実行し、内部環境を探索(T1046)したうえで、同サーバーから到達可能であったデータベース に接続し、大量のデータを読み取りました(T1213)。同じ時間帯に、変換用サーバーから外部の特定のサーバーへ 大容量の送信 が記録されています(T1041/T1048)。
変換処理は、利用者がアップロードした信頼できないファイルを扱う、最も攻撃を受けやすい部分です。そのサーバーから、ユーザー情報や画像メタデータを持つデータベースに直接接続できる構成だったことが、被害を大きくしました。同社は再発防止策として「内部システム間のアクセス制御の強化、および内部通信の暗号化」と「侵入を受けた場合の被害を最小化するための設計の見直し」を挙げています。
一方、調査の範囲では、他のシステムへの侵入の拡大や、再侵入のための不正なプログラムの残置を示す記録は確認されていません。
③ 流出:送信内容のログはなかった
フォレンジック調査では、データベースへの大量の読み取りと外部への大容量の送信は記録で確認されましたが、送信された通信の内容そのものを記録したログは存在しない ため、外部へ送信されたデータの項目や件数を直接確認することはできず、外部専門機関は「データ流出のおそれは相応に高い」と認定しています。同社は、このおそれを前提に流出の範囲を公表しています。
流出したメタデータには、画像 ID(画像 URL を構成する情報)、アップロード元 IP アドレス、EXIF 位置情報(画像に含まれる場合)、画像の OCR テキスト、取得元 URL、非公開画像のパスフレーズ(ハッシュ化されたもの) などが含まれます。画像 ID があれば画像の URL にアクセスできるため、同社は全画像の配信を止め、再開後も不正アクセス以前の画像は 所有者本人が確認してから公開に戻す 方式にしました。追加調査では、133名のユーザーの一部の画像 が第三者に閲覧・取得されたことが判明しています。
④ 削除済みデータの保持
第二報で、過去に削除された画像のメタデータ約1.74億件(主に2023年2月以前に削除)も流出していたことが判明しました。Gyazo では、画像ファイル本体は削除後一定期間で消去する一方、メタデータは不正利用の調査や公的機関からの照会に備えて保持していました。同社は再発防止策として、削除済み画像のメタデータを削除後60日で自動消去するポリシーを策定し、過去分も順次消去するとしています。
⑤ 認証関連情報の無効化
流出したユーザー情報には、パスワードのハッシュ値、ログインセッション ID、X 連携用トークンなどの認証関連情報が含まれます。同社は、一部の認証関連情報と外部サービスの連携情報を無効化し、「今回漏えいしたおそれのある認証関連情報のみを利用した不正アクセスによる二次被害は発生しないものと考えて」いるとしています。ただし、パスワードのハッシュ値が解析された場合の、他サービスでの使い回しのリスクは残るため、利用者にパスワードの変更を求めています(T1110.002)。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | T1190 Exploit Public-Facing Application | 画像アップロードサーバーの動画変換処理の OS コマンドインジェクション |
| 実行 | T1059 Command and Scripting Interpreter | 変換処理用サーバー上で任意のコマンドを実行 |
| 探索 | T1046 など | 内部環境を探索 |
| 収集 | T1213 Data from Information Repositories | 変換用サーバーから到達できたデータベースを大量に読み取り |
| 持ち出し | T1041/T1048 | 外部の特定のサーバーへ大容量の送信 |
本事件を未然に防ぐために必要な予防策
- 外部コマンドの安全な呼び出し:変換ツールなどを呼び出すときはシェルを経由せず、引数を配列で渡します。ファイル名や形式などの外部入力は許可リストで検証し、内部で生成した名前に置き換えます。
- 信頼できないファイルの処理の隔離:アップロードされたファイルの変換は、権限を絞ったサンドボックスや使い捨てのコンテナで実行し、データベースや内部ネットワークに到達できないようにします。変換結果だけを受け渡す構成にします。
- 内部ネットワークの分離と最小権限:変換用サーバーのような外部入力を扱うサーバーから、ユーザー情報のデータベースに直接接続できない構成にし、接続できる場合も必要なテーブル・操作に限定します。
- 外部への送信の監視と通信ログ:サーバーから外部への大容量の送信を検知し、遮断できるようにします。本件では送信内容のログがなく、流出の範囲を直接確認できませんでした。
- 不要なデータの保持期間:削除済みデータや退会者のデータは、保持の目的と期間を決めて消去します。
- 静的解析とセキュリティレビュー:同社も、AI を活用したソースコードの静的解析の全サービスへの導入、全開発者のセキュリティ教育、レビュー体制の整備を進めるとしています。
まとめ
Gyazo の事件は、動画変換処理の OS コマンドインジェクションという、自社コードの典型的な脆弱性から、変換用サーバーに到達できたデータベースのデータが半日で大量に持ち出された事例です。ユーザー情報約2,362万件に加え、画像の URL や位置情報、OCR テキストを含むメタデータが流出し、削除済みの画像のメタデータまで含まれていました。外部入力を扱う処理を隔離すること、そこから重要なデータに到達させないこと、そして不要になったデータを残さないことが、被害の大きさを決めます。
■ メモ
本記事は、Helpfeel の公表(2026年9月16日、18日、25日、10月21日)をもとに、公表された範囲の事実を整理したものです。脆弱性があった入力値の具体的な箇所、攻撃者は公表されていません。変換処理の一般的な仕組みとコマンドインジェクションの説明は一般論です。
参考資料
- Helpfeel「「Gyazo」への不正アクセスによる情報漏えいに関する調査結果のご報告とお詫び(第三報)」(2026年10月21日)
- Helpfeel「「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び(第二報)」(2026年9月25日)
- Helpfeel「「Gyazo」への不正アクセスによる情報漏えいに関するお知らせとお詫び」(2026年9月16日)
- Helpfeel「「Gyazo」への不正アクセスに関する「Helpfeel」「Cosense」への影響と実施中の対応について」(2026年9月18日)
- ITmedia NEWS「Gyazoに不正アクセス ユーザー情報約2362万件、画像メタデータ約4.9億件が流出」
- IPA「安全なウェブサイトの作り方 – 1.2 OSコマンド・インジェクション」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








