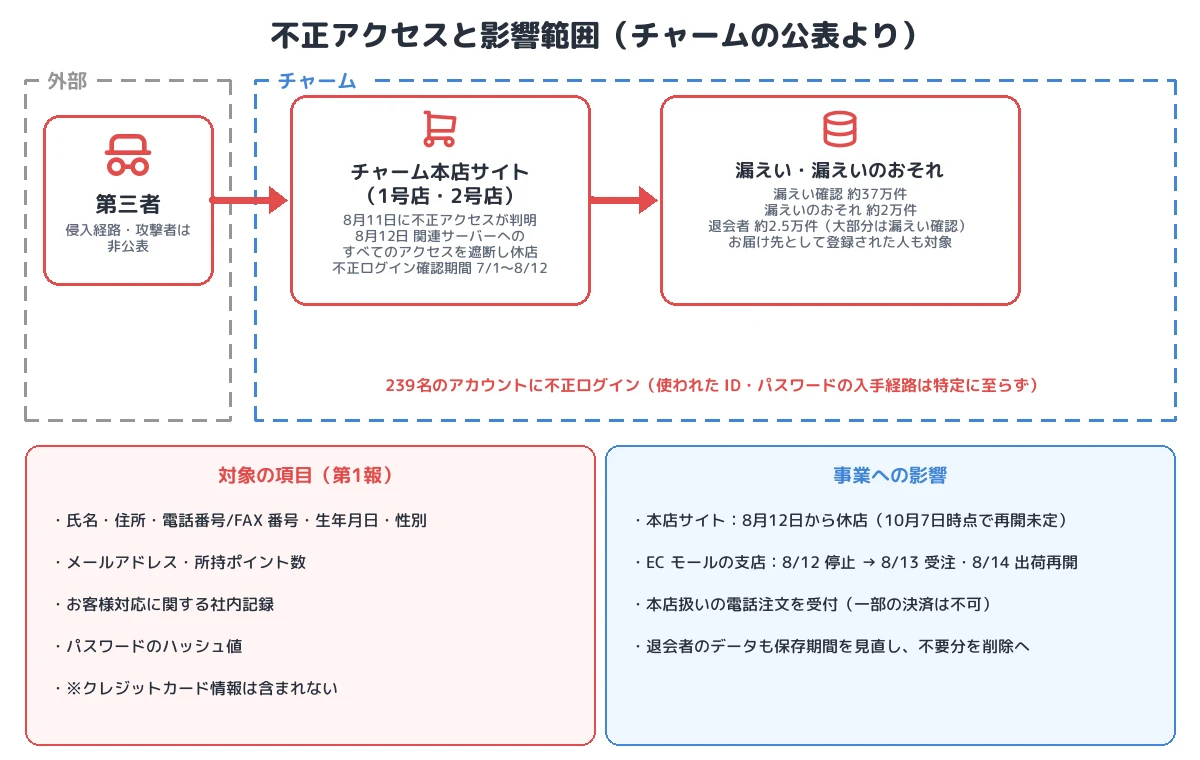
2026年8月13日、熱帯魚や小動物などのペット用品を扱う通販の チャーム は、通販サイト「チャーム本店」(1号店・2号店)が第三者による不正アクセスを受けたと公表しました。不正アクセスは8月11日に判明し、同社は翌12日に 関連するサーバーへのすべてのアクセスを遮断 して、本店サイトを 休店 しました。
その後の調査で、個人情報の 漏えいが確認されたもの約37万件、漏えいのおそれがあるもの約2万件、さらに 退会者の情報約2.5万件 が対象となりました。239名のアカウントには不正ログイン が確認されています。漏えいした項目には パスワードのハッシュ値 や お客様対応に関する社内記録 も含まれます。本店サイトは10月7日の第4報の時点でも再開時期が示されていません。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 対象:通販サイト「チャーム本店」1号店・2号店
- 判明と遮断:2026年8月11日に不正アクセスが判明。12日に関連サーバーへのすべてのアクセスを遮断し、10時の時点で本店サイトを休店
- 不正ログイン:確認期間は7月1日〜8月12日。239名のアカウントに不正ログイン。使われた ID・パスワードの入手経路は特定に至っていない
- 漏えい:漏えい確認 約37万件、漏えいのおそれ 約2万件(記録が限られ確認できない)、退会者 約2.5万件。お届け先として登録された第三者の情報も含む
- 項目:氏名、住所、電話番号/FAX 番号、生年月日、性別、メールアドレス、所持ポイント数、お客様対応に関する社内記録、パスワードのハッシュ値。クレジットカード情報は含まず
- 事業への影響:本店サイトは休店が続く。EC モールの支店は8月13日に受注、14日に出荷を再開
- 分類:EC サイトへの不正アクセスと不正ログイン。侵入経路と攻撃者は非公表
概要
| 項目 | 内容 |
|---|---|
| 被害組織 | チャーム(ペット用品の通販) |
| 対象 | 通販サイト「チャーム本店」1号店・2号店 |
| 判明 | 2026年8月11日 |
| 遮断・休店 | 8月12日(関連サーバーへのすべてのアクセスを遮断、10時時点で休店) |
| 不正ログインの確認期間 | 2026年7月1日〜8月12日 |
| 不正ログイン | 239名(ID・パスワードの入手経路は特定に至らず) |
| 漏えい | 漏えい確認 約37万件、漏えいのおそれ 約2万件、退会者 約2.5万件(大部分は漏えいを確認) |
| 漏えいした情報 | 氏名、住所、電話番号/FAX 番号、生年月日、性別、メールアドレス、所持ポイント数、お客様対応に関する社内記録、パスワードのハッシュ値(項目は対象者ごとに異なる) |
| 含まれない情報 | クレジットカード情報 |
| 事業への影響 | 本店サイトは休店継続(10月7日時点で再開の方針・時期は準備中)。EC モールの支店は8月13〜14日に再開 |
| 報告 | 個人情報保護委員会、JIPDEC(8月13日) |
| 侵入経路・攻撃者 | 非公表 |
事件の時系列
| 日付 | 出来事 |
|---|---|
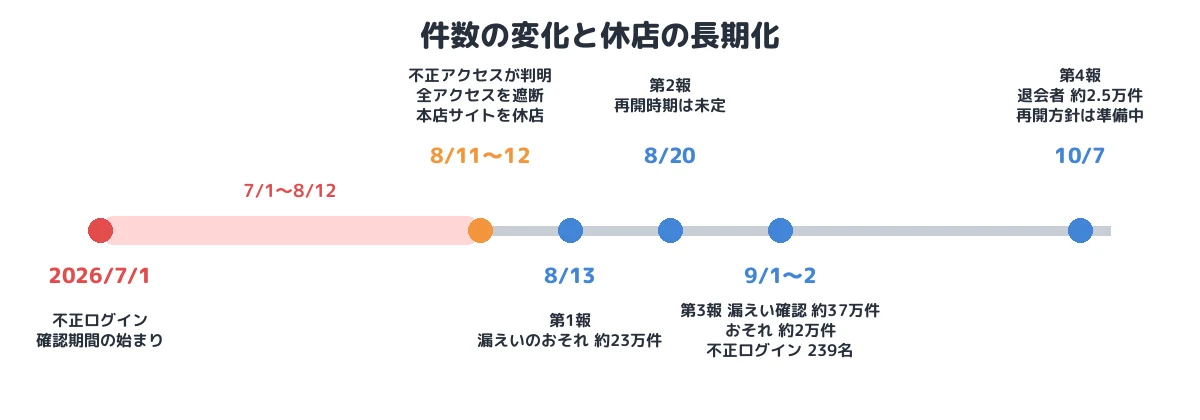
| 2026年7月1日 | 不正ログインの確認期間の始まり |
| 8月11日 | 本店サイトへの第三者による不正アクセスが判明 |
| 8月12日 | 関連サーバーへのすべてのアクセスを遮断。10時の時点で本店サイトを休店し、受注・出荷を停止。主要 EC モールの支店の受注・出荷も停止 |
| 8月13日 | 第1報(漏えいのおそれ 約23万件)。本店以外の社内システムの安全性を確認し、支店の受注を再開。個人情報保護委員会と JIPDEC に報告 |
| 8月14日 | 支店の出荷を再開 |
| 8月20日 | 第2報。本店サイトの再開時期は未定。電話注文を本店扱いで受付 |
| 9月1日 | 第3報。漏えい確認 約39万件・おそれ 約4万件、不正ログイン 239名。9月2日から個別通知 |
| 9月2日 | 重複を除き、漏えい確認 約37万件・おそれ 約2万件(計 約39万件)に修正 |
| 10月7日 | 第4報。退会者の情報 約2.5万件も対象。サービス再開の方針・時期は準備が整い次第 |
① 初期アクセス:経路は非公表
チャームは、本店サイトに対する「第三者による不正アクセス」と説明していますが、侵入の経路(Web アプリケーションの脆弱性、管理画面、サーバーの認証情報など)や攻撃者は公表していません。8月12日に「関連するサーバーへのすべてのアクセスを遮断」したことから、本店サイトを構成するサーバー群が不正アクセスの対象になったとみられます。
② 不正ログイン:7月1日から6週間
第1報では「不正ログインの確認期間」を2026年7月1日〜8月12日としています。この期間に、239名のアカウントに第三者が不正ログイン したことが確認されました。不正ログインに使われたメールアドレスとパスワードの入手経路は特定に至っていません。考えられるのは、ほかのサービスから漏えいした ID とパスワードを使った パスワードリスト攻撃(T1110.004)や、サイトから取得したハッシュ値の解析(T1110.002)ですが、どちらかは公表されていません。同社は、同じまたは類似のパスワードを他のサービスで使っている会員に変更を呼びかけています。
③ 漏えい:会員・お届け先・退会者・社内記録
漏えいの対象は、会員本人だけではありません。
- お届け先として登録された人:過去の注文で、ギフトなどのお届け先として登録された第三者の情報も含まれます。同社は、心当たりのある会員に、該当する人へ伝えてほしいと依頼しています。
- 退会者:法令に基づく取引記録の保存や、過去の注文の問い合わせ対応のため、退会後も保管していた情報の一部が対象になりました(約2.5万件)。
- お客様対応に関する社内記録:問い合わせ対応の記録など、顧客との個別のやり取りが含まれる可能性があります。
- パスワードのハッシュ値:ハッシュ方式は公表されていません。
漏えいのおそれがある約2万件は、「確認できる記録が限られており、これ以上の調査が困難」なため、漏えいの有無を確認できないものです。ログの保存期間や記録の範囲が足りないと、被害の範囲を確定できず、「おそれ」のまま通知することになります。
④ 事業への影響:本店サイトの長期休店
同社は8月12日に本店サイトを休店し、主要 EC モールの支店の受注・出荷も止めました。支店は、本店以外の社内システムの安全性を確認したうえで、13日に受注、14日に出荷を再開しています。一方、本店サイトは8月20日の第2報で「再開時期は未定」とされ、10月7日の第4報でも、サービス再開の方針や時期は「準備が整い次第」とされています。本店扱いの注文は電話で受け付けていますが、PayPay 払い、カード決済、NP 後払いは使えません。侵害されたサイトを安全に再開するには、侵入経路の特定と修正、再構築、パスワードのリセットなどが必要で、その間の売上の機会はモールの支店と電話注文に頼ることになります。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス | (非公表) | 本店サイトへの第三者による不正アクセス |
| 認証情報の悪用 | T1078 Valid Accounts(T1110.004 の可能性) | 7月1日〜8月12日、239名のアカウントに不正ログイン。ID・パスワードの入手経路は特定に至らず |
| 収集・持ち出し | (非公表) | 約37万件の漏えいを確認、約2万件に漏えいのおそれ、退会者 約2.5万件 |
| その後に想定される悪用 | T1110.002 | 漏えいしたハッシュ値の解析と、他サービスでのパスワードの再利用 |
本事件を未然に防ぐために必要な予防策
- ログイン時の多要素認証と異常検知:会員のログインに多要素認証やパスキーを導入し、同一の接続元からの多数のログイン試行や、普段と異なる環境からのログインを検知・制限します。
- パスワードの保存方式:bcrypt や Argon2 などのソルト付きで計算コストの高い方式で保存します。
- ログの保存と範囲:誰がどのデータにアクセスしたかを追える記録を、調査に必要な期間保存します。本件では記録が限られ、約2万件の漏えいの有無を確認できませんでした。
- 退会者のデータの保存期間:法令で保存が必要な取引記録と、それ以外の個人情報を分け、保存期間を過ぎたものは削除します。同社も第4報で運用の徹底を表明しています。
- 再開を見据えた復旧計画:侵害された EC サイトを短期間で安全に再構築できるよう、構成のコード化、クリーンなバックアップ、復旧の手順を準備しておきます。モールの支店など、別系統の販売経路を持っていたことは事業の継続に役立ちました。
まとめ
チャームの事件は、EC サイトへの不正アクセスで、会員だけでなくお届け先や退会者、社内の対応記録まで含む約39万件の情報が漏えい・漏えいのおそれとなり、239名のアカウントが不正ログインされた事例です。侵入経路は公表されていませんが、記録の不足で漏えいの有無を確定できない件数が残り、本店サイトは2か月以上休店しています。EC 事業者にとっては、漏えいを防ぐ対策と同じくらい、調査に耐える記録と、安全に再開するための復旧計画が重要になります。
■ メモ
本記事は、チャームの公表(2026年8月13日、8月20日、9月1日・2日、10月7日)をもとに、公表された範囲の事実を整理したものです。侵入経路、攻撃者、パスワードのハッシュ方式、不正ログインに使われた認証情報の入手経路は公表されていません。
参考資料
- チャーム「不正アクセスによるシステム障害発生に関するお知らせとお詫び」(2026年8月13日)
- チャーム「不正アクセスによるシステム障害発生に関するお知らせとお詫び(第2報)」(2026年8月20日)
- チャーム「不正アクセスによるシステム障害発生に関するお知らせとお詫び(第3報)」(2026年9月1日、9月2日更新)
- チャーム「不正アクセスによるシステム障害発生に関するお知らせとお詫び(第4報)」(2026年10月7日)
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








