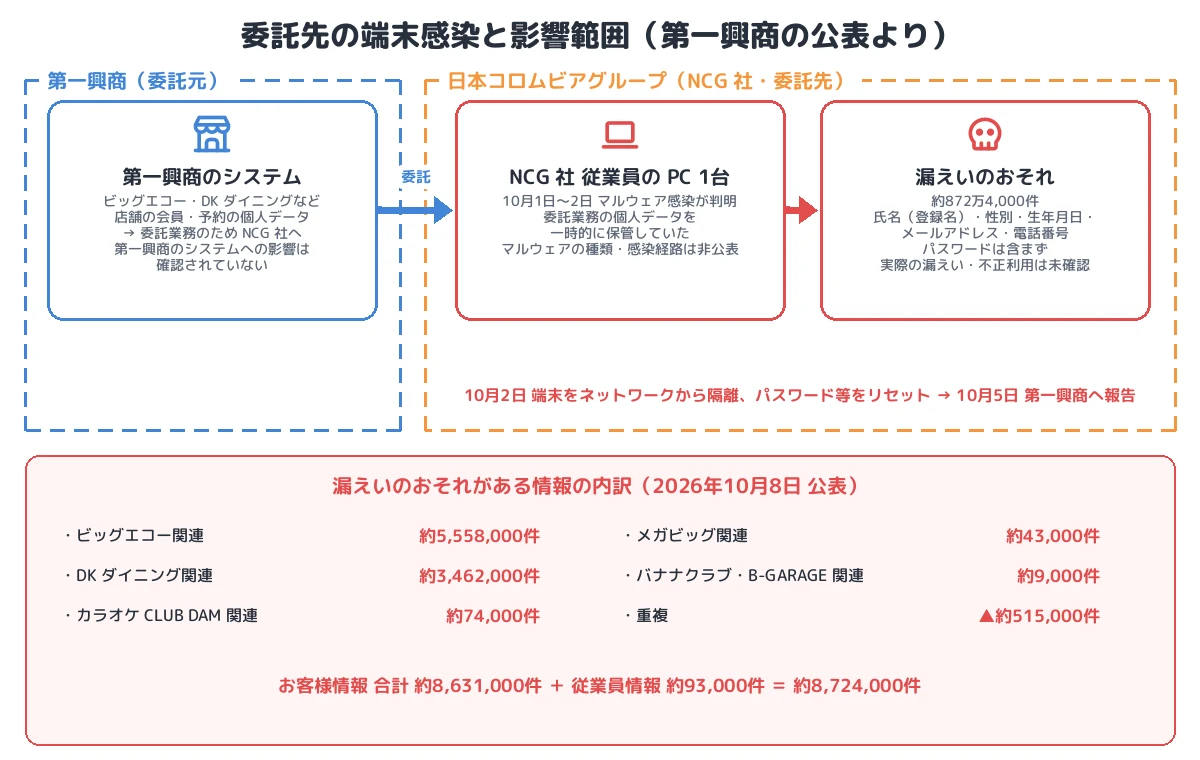
2026年10月8日、カラオケ「ビッグエコー」や飲食店「DK ダイニング」などを運営する 第一興商 は、個人情報の取り扱いを委託している 日本コロムビアグループ(NCG 社) の従業員の PC 1台がマルウェアに感染 し、第一興商の顧客と従業員の個人情報 約872万4,000件 が漏えいしたおそれがあると公表しました。
感染は10月1日から2日にかけて判明し、NCG 社は10月2日に端末をネットワークから隔離しました。この端末には、第一興商が委託した業務に関する個人データが 一時的に保管 されていました。実際に外部へ漏えいした事実や不正利用は確認されていませんが、漏えいの可能性を否定できないとしています。マルウェアの種類や感染経路は公表されていません。本記事では、公表された範囲の事実を整理します。
■ この記事のまとめ
- 初期侵入:委託先 NCG 社の従業員の PC 1台がマルウェアに感染(10月1日〜2日に判明)。マルウェアの種類・感染経路は非公表
- 露出したデータ:委託業務の個人データが端末に一時保管されていた。約872万4,000件(顧客 約863万1,000件、従業員 約9万3,000件)
- 項目:氏名(登録名)、性別、生年月日、メールアドレス、電話番号。パスワードは含まれず、この情報だけではポイントを利用できない
- 対応:10月2日に端末を隔離。NCG 社はパスワードなどの認証情報をリセット済み。10月5日に第一興商へ報告
- 影響:実際の漏えい・不正利用は確認されていない。第一興商のシステムへの影響も確認されていない
- 分類:委託先の端末のマルウェア感染による、委託元の個人データの漏えいのおそれ(サプライチェーンのリスク)
概要
| 項目 | 内容 |
|---|---|
| 委託元 | 第一興商(ビッグエコー、DK ダイニングなどを運営) |
| 委託先 | 日本コロムビアグループ(NCG 社) |
| 感染した端末 | NCG 社の従業員の PC 1台 |
| 判明 | 2026年10月1日〜2日 |
| 隔離 | 10月2日(ネットワークから隔離) |
| 委託元への報告 | 10月5日 |
| 公表 | 10月8日 |
| 漏えいのおそれ | 約872万4,000件(顧客 約863万1,000件、従業員 約9万3,000件) |
| 項目 | 氏名(登録名)、性別、生年月日、メールアドレス、電話番号 |
| 含まれない情報 | パスワード |
| 実際の漏えい・不正利用 | 確認されていない |
| マルウェア・感染経路 | 非公表(原因と被害範囲を調査中) |
| 区分 | 件数 |
|---|---|
| ビッグエコー関連 | 約555万8,000件 |
| DK ダイニング関連 | 約346万2,000件 |
| カラオケ CLUB DAM 関連 | 約7万4,000件 |
| メガビッグ関連 | 約4万3,000件 |
| バナナクラブ関連 | 約5,000件 |
| B-GARAGE 関連 | 約4,000件 |
| 重複 | ▲約51万5,000件 |
| お客様情報 合計 | 約863万1,000件 |
| 従業員情報 | 約9万3,000件 |
| 総合計 | 約872万4,000件 |
事件の時系列
| 日付 | 出来事 |
|---|---|
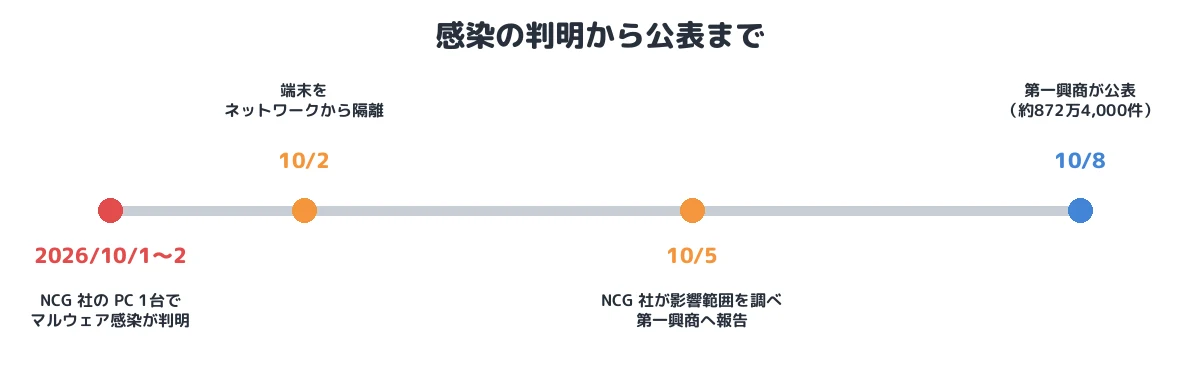
| 2026年10月1日〜2日 | NCG 社の従業員の PC 1台でマルウェア感染が判明 |
| 10月2日 | NCG 社が端末をネットワークから隔離 |
| 10月5日 | NCG 社が影響範囲を調査し、第一興商に報告 |
| 10月8日 | 第一興商が公表 |
| 10月9日 | 問い合わせ用のフリーダイヤルを開設 |
① 初期侵入:委託先の PC 1台
感染したのは、第一興商ではなく、個人情報の取り扱いを委託している NCG 社の 従業員の PC 1台 です。マルウェアの種類(ランサムウェア、インフォスティーラー、遠隔操作型など)や、感染の経路(メールの添付ファイル、不正なサイトからのダウンロード、偽のソフトウェアなど)は公表されていません。
NCG 社は「認証情報であるパスワード等についてはリセット済み」としています。端末からの認証情報の窃取(T1555、T1539)も想定した対応とみられますが、どのような認証情報が対象だったかは公表されていません。
② 露出:端末に「一時保管」された約872万件
問題は、感染した端末に 委託業務の個人データが一時的に保管されていた ことです。顧客の会員・予約情報を中心に、重複を除いても約863万件、従業員の情報も約9万件が1台の PC にありました。どのような業務のために、どのくらいの期間保管されていたかは公表されていません。
業務用のサーバーやデータ基盤ではなく、従業員の端末にデータを置くと、次の点で保護が弱くなります。
- 端末はメールやWeb閲覧に使うため、マルウェアの感染経路に直接さらされる
- サーバーに比べ、アクセスの記録や持ち出しの監視が不十分になりやすい
- 「一時保管」のデータが、作業後に削除されずに残りやすい
マルウェアが端末上のファイルを外部に送信したか(T1005、T1041)は確認されておらず、そのため「漏えいのおそれ」としての公表になっています。
③ 委託元の対応:委託先管理の検証
第一興商は、自社のシステムへの影響は確認されていないとしたうえで、念のため利用するシステムの点検を進め、NCG 社と外部の専門機関による原因調査・再発防止策を確認するとともに、「当社における委託先管理のあり方を検証し、必要な強化策を講じる」としています。個人情報保護法では、個人データの取り扱いを委託する場合、委託元は委託先に対して必要かつ適切な監督を行う義務があります(第25条)。
漏えいのおそれがある情報にはメールアドレスと電話番号が含まれるため、同社は、なりすましメールやフィッシングへの注意を呼びかけています。パスワードは含まれておらず、この情報だけでポイントを使うことはできないとしています。
MITRE ATT&CK との対応
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス・実行 | (非公表) | 委託先の従業員の PC 1台がマルウェアに感染 |
| 認証情報へのアクセス | T1555/T1539(可能性) | NCG 社がパスワードなどの認証情報をリセット |
| 収集・持ち出し | T1005/T1041(可能性) | 端末に一時保管された個人データ 約872万4,000件に漏えいのおそれ(実際の漏えいは未確認) |
本事件を未然に防ぐために必要な予防策
- 委託先での取り扱い場所の指定:委託契約で、個人データを従業員の端末に保存せず、委託元が指定する環境(アクセス制御と記録のあるサーバー、VDI など)でだけ扱うことを求めます。
- 一時保管データの削除:作業後のデータ削除を手順に組み込み、削除したことを記録・確認します。
- データの最小化と仮名化:委託業務に必要な項目と件数だけを渡します。分析や集計の業務であれば、氏名や連絡先を除くか仮名化して渡します。
- 委託先の端末対策:EDR の導入、OS とソフトウェアの更新、メールと Web のフィルタリング、管理者権限の制限を委託先にも求め、定期的に確認します。
- 委託先の評価と監査:委託先が扱う個人データの量に応じて、セキュリティの評価や監査の頻度を上げます。
まとめ
第一興商の事件は、委託先の従業員の PC 1台のマルウェア感染で、一時保管されていた約872万件の個人情報が漏えいのおそれにさらされた事例です。委託元のシステムが無傷でも、預けたデータが委託先の端末に置かれていれば、その端末が入口になります。大量の個人データを委託する際は、委託先のどの環境で、どの項目を、いつまで扱うかまでを決め、確認することが求められます。
■ メモ
本記事は、第一興商の公表(2026年10月8日、9日追記)と報道をもとに、公表された範囲の事実を整理したものです。マルウェアの種類、感染経路、委託業務の内容、実際の漏えいの有無は公表されていません(調査中)。
参考資料
- 第一興商「委託先における個人情報漏えいのおそれについて」(2026年10月8日、10月9日追記)
- 第一興商「委託先における個人情報漏えいのおそれに関するお問い合わせ窓口(フリーダイヤル)開設のお知らせ」(2026年10月9日)
- INTERNET Watch「第一興商、委託先への不正アクセスで「ビッグエコー」などの利用者情報約872万件が漏えいのおそれ」
- ScanNetSecurity「第一興商の委託先 日本コロムビアグループでマルウェア感染、約 8,724,000 件の情報が漏えいしたおそれを否定できず」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








