2023年10月17日、NTT西日本の子会社 NTTマーケティングアクトProCX(ProCX) と NTTビジネスソリューションズ(BS) は、コールセンター業務で預かっていた委託元の顧客・住民の情報が流出していたと公表しました。持ち出したのは、BS に派遣されコールセンター業務用システムの保守運用を担当していた元派遣社員です。持ち出しは 2013年7月から2023年2月ごろまで約10年間 続き、影響は 委託元69者(民間30社、独立行政法人1、地方公共団体38)の約928万人分 に及びました。
外部からの攻撃ではなく、正規の権限を持つ内部の人間による持ち出しです。個人情報保護委員会は2024年1月24日に ProCX と BS に勧告と指導を行い、その資料で持ち出しの手口と管理の不備を具体的に示しています。本記事では、この資料と NTT西日本の報告書をもとに整理します。
■ この記事のまとめ
- 手口:保守運用担当者 X が、業務で付与された システム管理者アカウント(全委託元のリストを閲覧・ダウンロード可、4人で共用)でサーバーにアクセスし、保守端末にダウンロード して 私物の USB メモリ に書き出して持ち出した。オペレーター在宅用のリモートアクセスの仕組みで、保守拠点の外からアクセスした可能性もある
- 見逃された理由:私物 USB メモリの接続制限・接続検知なし、保守拠点への持ち込みチェックなし、アクセスログの分析・監視は規程上必要だったが実施されていなかった
- 発覚の遅れ:2022年に委託元から調査を依頼されたが、ProCX・BS の4人だけの調査でログを誤読・改変し「漏えいなし」と回答。警察の捜査で発覚した
- 影響:約928万人分の個人データ(氏名・住所・電話番号など)が名簿業者に売却。元派遣社員は不正競争防止法違反で逮捕・起訴
- 分類:特権を持つ内部者による情報の持ち出し(内部不正)
概要
| 項目 | 内容 |
|---|---|
| 関係会社 | NTTマーケティングアクトProCX(コールセンター事業、委託元との契約窓口)、NTTビジネスソリューションズ(コールセンター業務用システムの保守運用) |
| 行為者 | BS に派遣されていた保守運用担当者(2008年から派遣、2023年7月退職) |
| 期間 | 2013年7月〜2023年2月ごろ |
| 対象システム | データセンター内の業務システムサーバー(PDS サーバー)。閉域網内に設置 |
| 権限 | システム管理者アカウント(全委託元のサービス対象者リストを閲覧・ダウンロード可)。4人で共用 |
| 持ち出し方法 | 保守端末にダウンロード → 私物 USB メモリに書き出し。リモートアクセスで保守拠点外から取得した可能性も |
| 影響 | 委託元69者、約928万人分 |
| 発覚 | 2022年の委託元からの調査依頼では「漏えいなし」と回答。2023年、警察の捜査で発覚 |
| 行政対応 | 個人情報保護委員会 勧告・指導(2024年1月24日)、総務省 行政指導(2月9日) |
| 刑事 | 2024年1月31日逮捕、2月21日起訴(不正競争防止法違反) |
| 攻撃の分類 | 内部不正(特権の悪用、リムーバブルメディアによる持ち出し) |
事件の時系列
| 日付 | 出来事 |
|---|---|
| 2008年 | 元派遣社員が BS の前身会社に派遣され、保守運用を担当 |
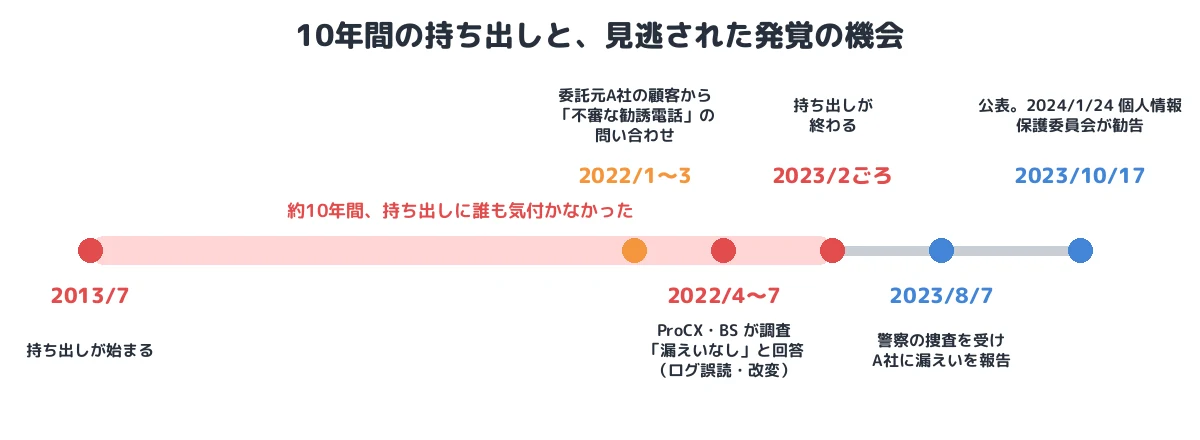
| 2013年7月 | 顧客情報の持ち出しが始まる |
| 2022年1月〜3月 | 委託元A社が、顧客から「不審な投資の勧誘電話があった」との問い合わせを複数回受ける |
| 2022年4月 | A社が ProCX に調査を依頼 |
| 2022年7月 | ProCX・BS が「漏えいは確認されなかった」と A社に報告(ログの誤読・改変、虚偽回答を含む) |
| 2023年2月ごろ | 持ち出しが終わる |
| 2023年7月 | 元派遣社員が最終勤務・退職。BS が保守端末から USB メモリへの書き出しを不可に |
| 2023年8月7日 | 警察の捜査を受けて持ち出しを認め、A社に漏えいを報告 |
| 2023年10月17日 | ProCX・BS・NTT西日本が公表 |
| 2024年1月24日 | 個人情報保護委員会が ProCX・BS に勧告・指導 |
| 2024年1月31日 | 元派遣社員を逮捕(2月21日起訴) |
| 2024年2月9日 | 総務省が NTT西日本に行政指導 |
| 2024年2月29日 | NTT西日本が過去調査の検証と再発防止策を公表 |
① 権限:全委託元のデータにアクセスできる共用アカウント
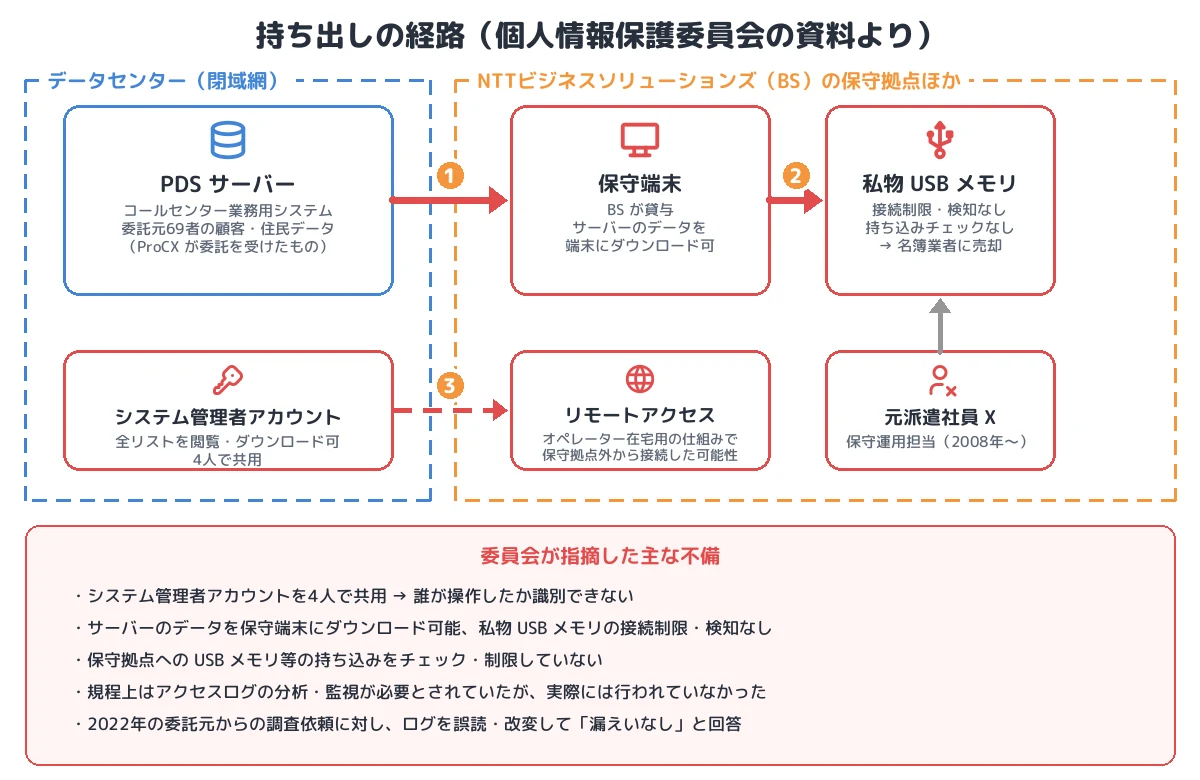
委託元から預かった顧客・住民のデータは、データセンター内の業務システムサーバー(PDS サーバー)に保存されていました。PDS サーバーは閉域網にあり、通常は BS の保守拠点に置かれた保守端末からしかアクセスできません。
保守運用担当者は、コールセンターがリストをうまくダウンロードできないときなどのトラブル対応のため、全委託元のサービス対象者リストを閲覧・ダウンロードできるシステム管理者アカウント を持っていました。このアカウントは個人ごとではなく 4人で共用 されており、ログを見ても誰が操作したのか識別できませんでした(T1078 Valid Accounts)。
② 持ち出し:保守端末へのダウンロードと私物 USB メモリ
元派遣社員は、このアカウントで PDS サーバーにアクセスし、データを 保守端末にダウンロード して(T1005 Data from Local System に近い)、保守拠点に持ち込んだ私物の USB メモリに書き出し、拠点の外へ持ち出しました(T1052.001 Exfiltration over USB)。
保守業務では、障害時に外部業者へ調査を依頼するため、大きなデータを USB メモリで受け渡すことがありました。規程上は指紋認証付きの USB メモリを事前承認のうえで使うことになっていましたが、
- 指紋認証付き以外の USB メモリの使用を防ぐ 技術的な措置がなかった
- USB メモリが接続されたことを 即時にも事後的にも検知する仕組みがなかった
- 保守拠点の入退室管理と監視カメラはあったが、USB メモリなど外部記録媒体の持ち込みはチェック・制限していなかった
という状態でした。
③ もう一つの経路:オペレーター用のリモートアクセス
元派遣社員は、コールセンターのオペレーターが在宅で働くためのアカウントを払い出す業務にも携わっていました。個人情報保護委員会の資料は、このリモートアクセスの仕組みとシステム管理者アカウントを組み合わせて、保守拠点の外からもデータにアクセスし、私物の USB メモリに書き出した可能性 を指摘しています(T1133 External Remote Services)。閉域網にある保守端末という前提は、別の業務用の経路で崩れていたことになります。
④ 見逃し:ログは記録されていたが、誰も見ていなかった
PDS サーバーへのアクセスは記録されており、後の分析では「窃取目的と思われるログ」が確認されています。しかし BS では、規程上はアクセス記録の分析・監視が必要とされていたにもかかわらず、実際には分析・監視が行われていませんでした。共用アカウントのため、ログから個人を特定することもできませんでした。
さらに2022年、委託元A社から調査を依頼された際、ProCX と BS の社員4人だけで行った調査(過去調査)は、前提情報を持たない担当者がサーバーのエクスポートログを短時間で誤読し、「内部からの流出はない」と結論づけました。外部弁護士による検証では、エクスポートログを改変して問題ないと回答したこと、「端末に USB ポートはない」「暗号化ソフトは導入済み」といった 虚偽の回答 をしていたことが判明しています。この時点で発覚していれば、その後の持ち出しは防げました。
持ち出された情報は名簿業者に売却されており、A社の顧客に届いた不審な勧誘電話が、事件発覚の端緒になりました。
MITRE ATT&CK との対応
内部不正は ATT&CK の主な対象ではありませんが、行為を対応づけると次のとおりです。
| 段階(戦術) | 技術 | 本件での事実 |
|---|---|---|
| 初期アクセス・権限 | T1078 Valid Accounts | 業務で付与された共用のシステム管理者アカウント |
| 初期アクセス | T1133 External Remote Services(可能性) | オペレーター在宅用のリモートアクセスで拠点外から接続 |
| 収集 | T1213 Data from Information Repositories | PDS サーバーから委託元ごとのリストをダウンロード |
| 持ち出し | T1052.001 Exfiltration over USB | 私物の USB メモリに書き出して持ち出し |
本事件を未然に防ぐために必要な予防策
IPA「組織における内部不正防止ガイドライン」の考え方(犯行を難しくする、捕まるリスクを高める、犯行の見返りを減らす、言い訳させない、動機を抑える)に沿って整理します。
犯行を難しくする
- 特権アカウントの個人化と最小権限:システム管理者アカウントを共用せず、個人ごとに払い出します。全委託元のデータにアクセスできる権限を常時持たせず、トラブル対応時だけ申請・承認で一時的に付与する(PAM、Just-In-Time)方式にします。
- データを端末に落とさせない:保守端末へのダウンロードを禁止し、画面転送型のリモート操作(VDI など)に限定します。NTT西日本も再発防止策として、リモート接続を画面転送方式に限定しました。
- 外部記録媒体の技術的な制御:許可された USB メモリ以外はデバイス制御で接続できないようにし、書き出しは管理者が別の管理者の監視のもとで行います。
捕まるリスクを高める
- ログを実際に見る仕組み:特権アカウントでの大量のダウンロード、通常と異なる時間帯や接続元からのアクセス、USB メモリの接続を自動で検知し、アラートを人が確認します(UEBA、DLP)。記録しているだけでは抑止になりません。
- ログの改ざん防止:特権を持つ利用者がログを削除・改ざんできない仕組みにします。
調査を正しく行う
- 漏えいの疑いを受けたら、独立した体制で調査する:当事者の部署だけで調査せず、セキュリティ部門や外部の専門家を入れ、経営層・親会社にエスカレーションします。委託元からの問い合わせは、漏えいを見つける最も重要な機会です。
委託元として
- 委託先・再委託先の監督:自治体・企業は、コールセンターなどの委託先が、どのシステムで誰が自分たちのデータにアクセスできるのかを確認し、定期的に点検します。
まとめ
NTT西日本グループの事件で使われたのは、高度な攻撃手法ではなく、4人で共用する管理者アカウントと私物の USB メモリでした。全委託元のデータにアクセスできる権限が1つのアカウントに集まり、そのアカウントは誰のものか分からず、USB メモリは自由に挿せて、ログは誰も見ていなかった――その状態が10年続きました。そして委託元からの調査依頼という発見の機会も、不十分な調査と虚偽の回答で失われました。内部不正対策は、従業員を疑うことではなく、正規の権限でも不正ができない・すればすぐ分かる仕組みを作ることです。
■ メモ
本記事は、個人情報保護委員会「株式会社 NTT マーケティングアクト ProCX 及び NTT ビジネスソリューションズ株式会社に対する個人情報の保護に関する法律に基づく行政上の対応について」(2024年1月24日)、NTT西日本の報告(2024年2月29日)、報道をもとに、公表された範囲の事実を整理したものです。
参考資料
- 個人情報保護委員会「株式会社 NTT マーケティングアクト ProCX 及び NTT ビジネスソリューションズ株式会社に対する個人情報の保護に関する法律に基づく行政上の対応について(概要資料)」(PDF)
- 個人情報保護委員会「同(詳細資料)」(PDF)
- NTT西日本ほか「お客さま情報の不正持ち出しを踏まえたNTT西日本グループの情報セキュリティ強化に向けた取組みについて」(2024年2月29日、PDF)
- ScanNetSecurity「NTTマーケティングアクトProCX 元派遣社員による不正持ち出し、個人情報保護委員会が行政指導」
- ScanNetSecurity「NTTマーケティングアクトProCX 元派遣社員による不正持ち出し、中央ビジネスサービスとネクストステージへの売却判明」
- IPA「組織における内部不正防止ガイドライン」
- MITRE ATT&CK
ほかの事件の解説は「日本のサイバーセキュリティ事件まとめ」から読めます。








